QBot-Malware: Was ist es und wie funktioniert es?
QBot, auch bekannt als Qakbot, QBot, QuackBot und Pinkslipbot, ist ein Banking-Trojaner, der erstmals im Jahr 2007 beobachtet wurde. Heute ist Qbot immer noch eine gefährliche und anhaltende Bedrohung für Unternehmen und hat sich zu einem der führenden Banking-Trojaner weltweit entwickelt.
Bis heute wächst und entwickelt sich QBot weiter und bietet immer mehr Funktionen und neue Techniken. Sein Hauptzweck besteht darin, Bankdaten zu stehlen (Bankzugangsdaten, Informationen zu Online-Banking-Sitzungen, persönliche Daten der Opfer usw.). Seine Entwickler haben jedoch auch Funktionen entwickelt, die es QBot ermöglichen, sich selbst zu verbreiten, der Erkennung und Fehlerbehebung zu entgehen und zusätzliche Malware auf kompromittierten Rechnern zu installieren, darunter Cobalt Strike, REvil, ProLock und die Ransomware Egregor.
Infektion
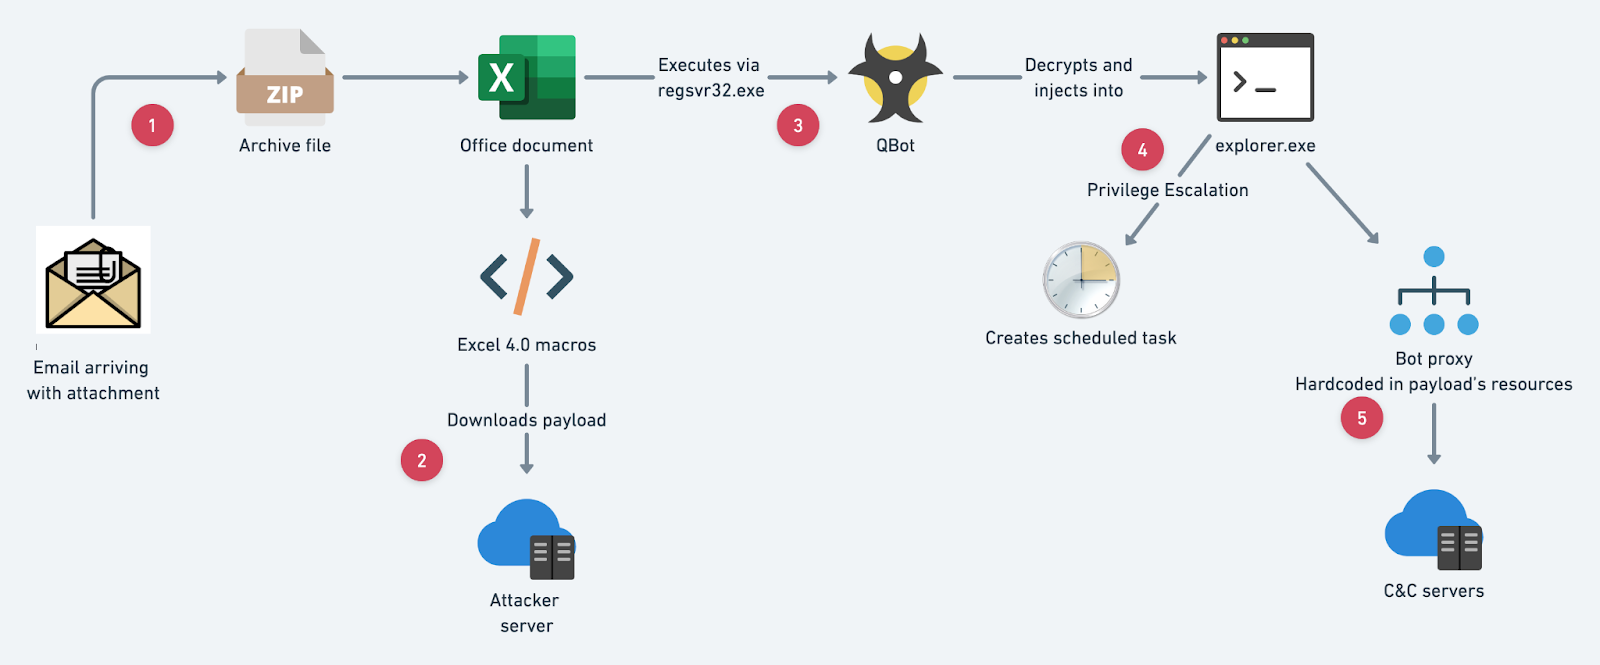
Qbot nutzt mehrere Angriffsvektoren, um Opfer zu infizieren. QBot wird über Phishing-E-Mails verbreitet, die schädliche Dokumente, Anhänge oder passwortgeschützte Archive mit den angehängten Dokumenten enthalten. Bei einigen Versionen der Malware wurde beobachtet, dass sie über einen Dropper wie beispielsweise Emotet verbreitet wurden.
Typische bösartige QBot-Aktivitäten, die in freier Wildbahn beobachtet wurden
Sammeln von Informationen über den kompromittierten Host
Stehlen von Anmeldeinformationen (aus Browserdaten und Cookies)
Zielgerichtete Webbanking-Links
Brute-Forcing von Passwörtern
Manipulation der Registrierung und Erstellung geplanter Aufgaben (für Persistenz)
Seitliche Bewegung durch das Netzwerk
Die Infektionskette der jüngsten QBot-Angriffe
Böswillige Akteure versenden eine Phishing-E-Mail mit einem ZIP-Anhang, der eine Office-Datei mit eingebetteten XL4M-Makros oder das Dokument selbst enthält. Die E-Mail ist so gestaltet, dass sie das Opfer täuscht und dazu verleitet, sie zu öffnen. Nach dem Öffnen des bösartigen Anhangs wird der Benutzer dazu verleitet, auf "Inhalt aktivieren" zu klicken, so dass die Makros ausgeführt werden.
Das Makro erstellt das Verzeichnis "C:\Merto\Byrost" und versucht, die Nutzdaten über HTTP-'GET'-Anfragen an die URLs herunterzuladen, die im Dokument in geschützten und verborgenen Blättern versteckt sind. Wenn es erfolgreich ist, speichert es die Nutzdaten in diesem Verzeichnis und führt sie über regsvr32 aus.
Die Nutzlast enthält verschlüsselte Ressourcen, die später zur Laufzeit entschlüsselt werden.
Die Konfigurationseinstellungen werden aus einer anderen Ressource abgerufen.


Eine weitere Infektionskette, die kürzlich beobachtet wurde, war die Nutzung des „Follina“-Exploits zur Verbreitung von QBot. Diese jüngsten Kampagnen beginnen mit dem Missbrauch von E-Mail-Verläufen und der Übermittlung eines HTML-Anhangs.
Nach dem Öffnen des Anhangs wird eine Archivdatei (ZIP) mit einer Disk-Image-Datei (IMG) abgelegt, die ein Office-Dokument, eine Verknüpfungsdatei (.LNK), die die DLL ausführt, und eine DLL-Datei enthält, bei der es sich um die QBot-Nutzlast handelt.

Das Office-Dokument lädt eine HTML-Datei (die es von einem Remote-Server abruft), die PowerShell enthält und den Follina-Exploit missbraucht, und führt sie aus. Dies wird zum Herunterladen und Ausführen von QBot verwendet. Dieser Ansatz umfasst 2 verschiedene Möglichkeiten, den PC des Benutzers mit QBot zu infizieren, in der Hoffnung, dass der Benutzer auf eine von ihnen hereinfällt.
Technische Analyse
QBot durchläuft mehrere Ebenen des Entpackens, um seine endgültige Nutzlast bereitzustellen, angefangen bei der Ausführung der heruntergeladenen DLL über regsvr32.exe. Er implementiert mehrere Verschlüsselungsschemata und Anti-Analyse-Techniken, wie z. B. die Verwendung einer dynamischen Importtabelle und die Verschlüsselung von Zeichenketten, um seine Funktionalität und Daten vor den Opfern und Antiviren-Anbietern zu verbergen.
Nach erfolgreicher Entschlüsselung der Nutzdaten listet QBot alle Prozesse auf und sucht nach Prozessen, die dafür bekannt sind, den Benutzer vor bösartigen Aktivitäten zu schützen.
Er prüft auch, ob er auf einer VM läuft, indem er die CPUID-Anweisung verwendet und prüft, auf welchem System der Rechner läuft. Einige QBot-Versionen prüfen auch, ob er in einer VM läuft, indem sie nach der Existenz eines VMWare-Ports suchen. In VMWare erfolgt die Kommunikation mit dem Host-Rechner über einen bestimmten Port (5658), so dass QBot versucht, VMWare zu erkennen, indem es diesen Port ausliest.
Wenn QBot nach den Anti-Analyse-Prüfungen feststellt, dass es in einer VM ausgeführt wird, beendet es den Prozess und entschlüsselt die endgültige Nutzlast nicht. Andernfalls würde es den Code aus seinen Ressourcen laden und entschlüsseln und sich in eine neu gestartete explorer.exe-Instanz einschleusen.
QBot erstellt seine Konfiguration aus zwei eingebetteten Ressourcen – „102“ und „103“ –, die zur Laufzeit mit RC4 entschlüsselt werden.
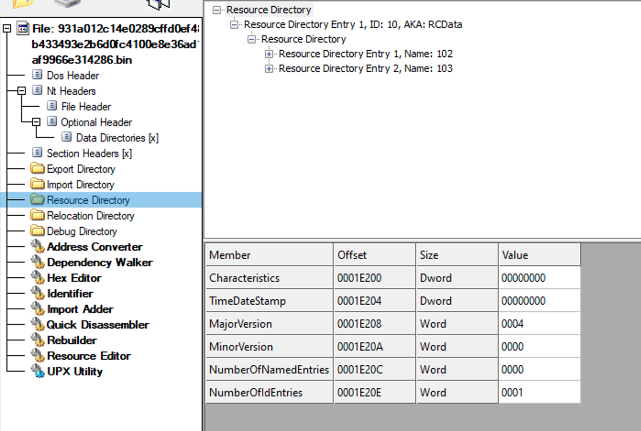
QBot-Malware-Ressourcen - 102 und 103
Die Ressource "102" enthält eine Liste von 150 Command-and-Control-Servern (C&C), und "103" sind die ursprünglichen Konfigurationsdaten.
{ „Bot-ID“: „obama182“, „Kampagne“: „1651756499“, „Version“: „403.683“, } |
QBot-Konfigurationsdaten - Kampagne (obama182) und Version
Der Grund dafür, dass es viele C&C-Server gibt, ist, dass es sich dabei um Proxys von infizierten Bots handelt, die als Zwischenknoten zwischen dem Opfer und dem echten C&C fungieren und die Infrastruktur des Angreifers verbergen.
QBot versucht sofort, seine Privilegien zu erweitern, indem er diese geplante Aufgabe erstellt:
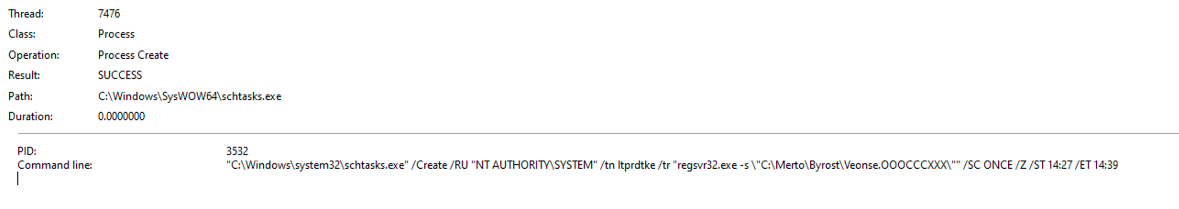
Der erstellte Taskname ist "ltprdtke", der den Befehl "regsvr32.exe -s \"C:\Merto\Byrost\Veonse.OOOCCCXXX\" nur einmal mit Systemprivilegien ausführt.
Es initiiert auch die Kommunikation mit seinen C&C-Servern, wie sie in der Konfigurationsdatei erscheinen. Beide Richtungen der Kommunikation mit dem C&C sind verschleiert und verschlüsselt. QBot speichert außerdem Daten in der Windows-Registrierung in einem verschlüsselten Format in einem Schlüssel, den er während des Infektionsprozesses erstellt.

QBot führt mehrere Aktivitäten durch, darunter Erkundungsaktivitäten wie die Durchführung eines ARP-Scans des gesamten IP-Adressbereichs, der dazu dient, andere aktive Hosts im Netzwerk zu identifizieren, vermutlich um nach einer Möglichkeit zu suchen, seitlich zu anderen Rechnern im Netzwerk zu gelangen.
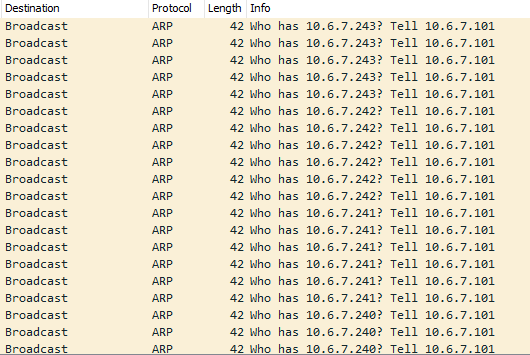
ARP-Scan für verschiedene IP-Adressen im Netzwerk
Wie kann man sich vor QBot schützen?
QBot ist nach wie vor eine gefährliche Malware, und es scheint, dass die dahinter stehende Bedrohungsgruppe ihre Techniken im Laufe der Jahre ständig weiterentwickelt. Da sie in der Regel über Phishing-E-Mails verbreitet wird, ist der effektivste Schutz vor dieser Malware ein erweiterter Bedrohungsschutz für E-Mails. Datto SaaS Defense, Datto's Advanced Threat Protection für die Microsoft 365 Suite, schützt vor Phishing und verschiedenen Arten von Malware. Die datenunabhängige Technologie scannt E-Mail-Anhänge, Links und Inhalte, um unbekannte Bedrohungen auf Anhieb zu erkennen, bevor sie den Endbenutzer erreichen.
Vereinbaren Sie einen Termin für eine Demo und erfahren Sie, wie SaaS Defense Ihnen dabei helfen kann, Ihre Kunden vor den raffiniertesten Cyberangriffen zu schützen.
Angesichts der jüngsten Angriffe, bei denen die Follina-Sicherheitslücke (CVE-2022-30190) ausgenutzt wurde, hat Microsoft seine Empfehlungen zur Abwehr dieser Angriffe aktualisiert. Eine Abhilfe für die Follina-Sicherheitslücke ist zudem im „Datto RMM “ Comstore verfügbar.




