Malware QBot: ¿Qué es y cómo funciona?
QBot, también conocido como Qakbot, QBot, QuackBot y Pinkslipbot, es un troyano bancario que se detectó por primera vez en 2007. Hoy en día, Qbot sigue siendo una amenaza peligrosa y persistente para las organizaciones y se ha convertido en uno de los principales troyanos bancarios a nivel mundial.
Hasta el día de hoy, QBot sigue creciendo y desarrollándose, con más capacidades y nuevas técnicas. Su objetivo principal es robar datos bancarios (credenciales bancarias, información de sesiones de banca en línea, datos personales de las víctimas, etc.). Sin embargo, sus desarrolladores también han creado funcionalidades que le permiten a QBot propagarse, evadir la detección y la depuración, e instalar malware adicional en las máquinas infectadas, como Cobalt Strike, REvil, ProLock y el ransomware Egregor.
Infección
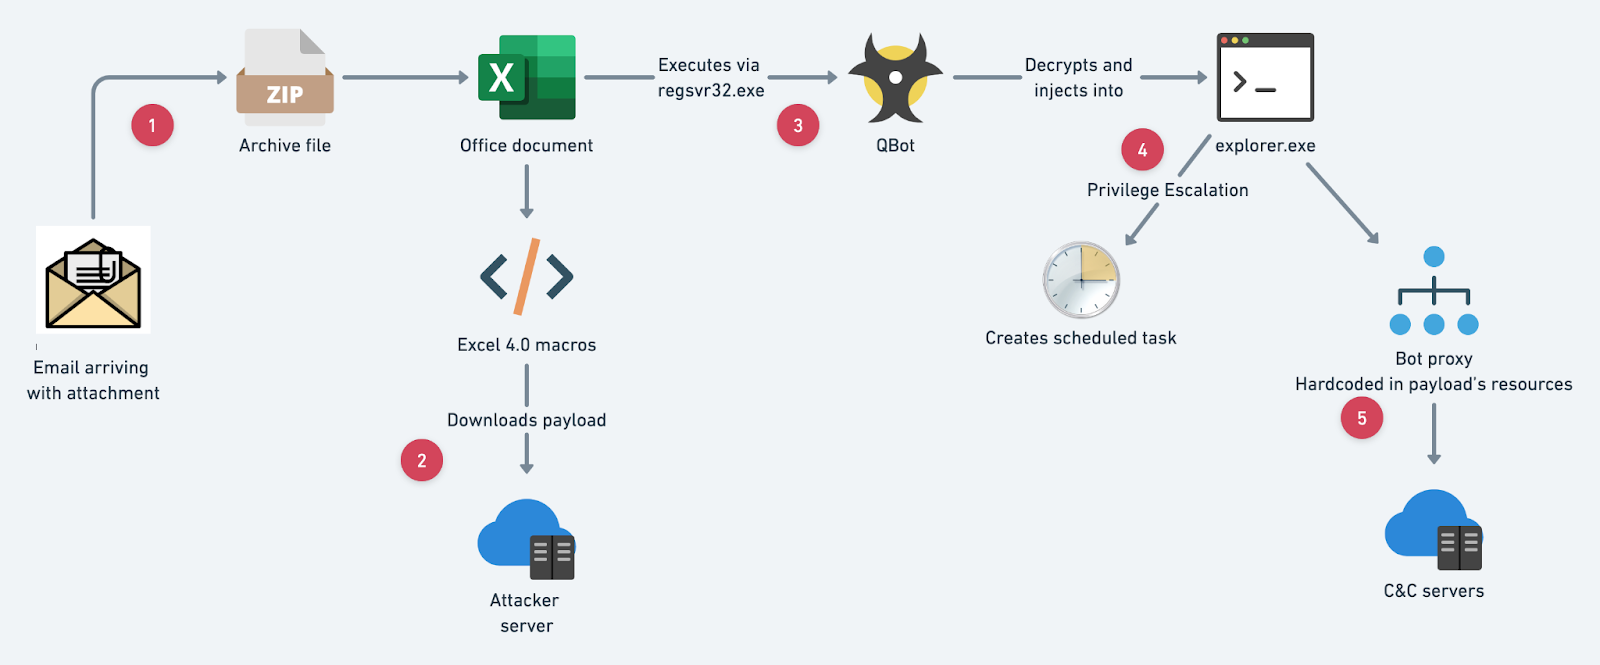
Qbot utiliza múltiples vectores de ataque para infectar a sus víctimas. QBot se distribuye a través de correos electrónicos de phishing que contienen documentos maliciosos, archivos adjuntos o archivos comprimidos protegidos con contraseña que incluyen dichos documentos. Se ha observado que algunas versiones del malware se distribuyen mediante un dropper, como Emotet.
Actividad maliciosa típica de QBot observada en el mundo real
Recopilación de información sobre el host comprometido
Robo de credenciales (de los datos del navegador y las cookies)
Enlaces de banca en línea
Ataque de fuerza bruta a contraseñas
Manipulación del Registro y creación de tareas programadas (para la persistencia)
Movimiento lateral por la red
La cadena de infección de los recientes ataques de QBot
Los atacantes envían un correo electrónico de phishing con un archivo adjunto ZIP que contiene un archivo de Office con macros XL4M incrustadas o el documento en sí. El correo electrónico está diseñado para engañar a la víctima y convencerla de que lo abra. Al abrir el archivo adjunto malicioso, se engaña al usuario para que haga clic en «Habilitar contenido» y así se ejecuten las macros.
La macro crea el directorio «C:\Merto\Byrost» e intenta descargar la carga útil mediante solicitudes HTTP «GET» a las URL ocultas dentro del documento en hojas protegidas y ocultas. Si tiene éxito, guarda la carga útil en ese directorio y la ejecuta mediante regsvr32.
La carga útil contiene recursos encriptados que se descifran posteriormente durante la ejecución.
Los parámetros de configuración se obtienen de otro recurso.


Otra cadena de infección que se observó recientemente fue el uso del exploit Follina para distribuir QBot. Estas campañas recientes comienzan con el secuestro de cadenas de correo electrónico y el envío de un archivo adjunto en formato HTML.
Una vez abierto el archivo adjunto, se descarga un archivo comprimido (ZIP) que contiene una imagen de disco (IMG) con un documento de Office, un archivo de acceso directo (.LNK) que ejecuta el archivo DLL y un archivo DLL, que es la carga útil de QBot.

El documento de Office cargará y ejecutará un archivo HTML (que recupera de un servidor remoto) que contiene PowerShell y que aprovecha el exploit Follina. Esto se utiliza para descargar y ejecutar QBot. Este enfoque abarca dos formas diferentes de infectar la PC del usuario con QBot, con la esperanza de que el usuario caiga en alguna de ellas.
Análisis técnico
QBot pasa por múltiples capas de descompresión para desplegar su carga útil final, comenzando por la ejecución de la DLL descargada a través de regsvr32.exe. Implementa múltiples esquemas de cifrado y técnicas anti-análisis, como el uso de una tabla de importación dinámica y el cifrado de cadenas, para ocultar su funcionalidad y sus datos a las víctimas y a los proveedores de antivirus.
Una vez descifrada con éxito su carga útil, QBot enumerará todos los procesos y buscará aquellos que se sabe que protegen al usuario contra actividades maliciosas.
También verificará si se está ejecutando en una máquina virtual, utilizando la instrucción CPUID y comprobando en qué sistema se ejecuta la máquina. Algunas versiones de QBot también verifican si se está ejecutando en una máquina virtual buscando la existencia de un puerto de VMWare. En VMWare, la comunicación con la máquina host se realiza a través de un puerto específico (5658), por lo que QBot intenta detectar VMWare leyendo desde este puerto.
Tras las verificaciones anti-análisis, si QBot determina que se está ejecutando en una máquina virtual, cerrará el proceso y no descifrará la carga útil final. De lo contrario, cargaría y descifraría el código de sus recursos y se inyectaría en una instancia de explorer.exe recién creada.
QBot construye su configuración a partir de dos recursos incrustados: «102» y «103», los cuales se descifran con RC4 en tiempo de ejecución.
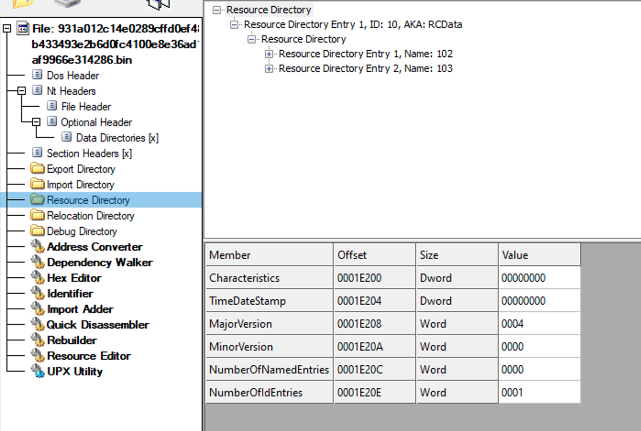
Recursos sobre el malware QBot: 102 y 103
El recurso «102» contiene una lista de 150 servidores de comando y control (C&C), y «103» son los datos de configuración inicial.
{ “ID del bot”: “obama182”, «Campaña»: «1651756499», «Versión»: «403.683», } |
Datos de configuración de QBot: campaña (obama182) y versión
La razón por la que hay tantos servidores C&C es que estos son proxies de bots infectados que actúan como nodos intermedios entre la víctima y el C&C real, ocultando la infraestructura del atacante.
QBot intenta inmediatamente escalar privilegios creando esta tarea programada:
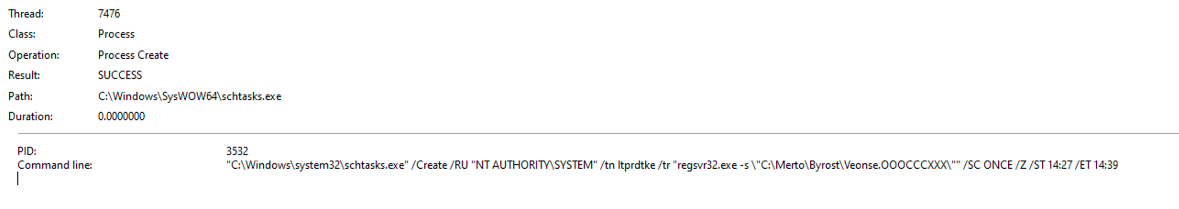
El nombre de la tarea creada es «ltprdtke», que ejecuta el comando «regsvr32.exe -s \»C:\Merto\Byrost\Veonse.OOOCCCXXX\» una sola vez, con privilegios de sistema.
También inicia comunicaciones con sus servidores C&C, tal como aparecen en el archivo de configuración. Las comunicaciones con el C&C, en ambos sentidos, están ofuscadas y encriptadas. QBot también almacena datos en el Registro de Windows en un formato encriptado, en una clave que crea durante el proceso de infección.

QBot realiza varias actividades, entre ellas actividades de reconocimiento, como un escaneo ARP de todo el rango de direcciones IP, que se utiliza para identificar otros hosts activos en la red, presumiblemente con el fin de buscar una forma de desplazarse lateralmente a otras máquinas de la red.
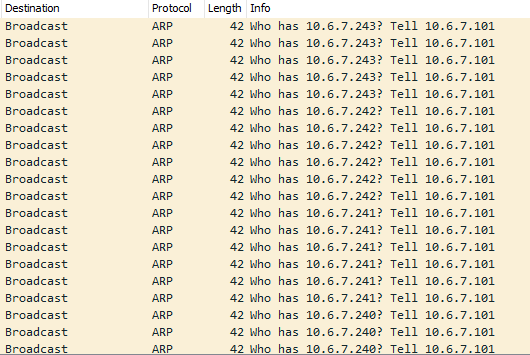
Escaneo ARP para detectar diferentes direcciones IP en la red
¿Cómo protegerse contra QBot?
QBot sigue siendo un malware peligroso y parece que el grupo de ciberdelincuentes detrás de él sigue perfeccionando sus técnicas a lo largo de los años. Dado que suele propagarse a través de correos electrónicos de phishing, la forma más eficaz de protegerse contra este malware es con la Protección Avanzada contra Amenazas para correo electrónico. Datto SaaS Defense, la protección avanzada contra amenazas de Datto para la suite Microsoft 365, protege contra el phishing y múltiples tipos de malware. Su tecnología independiente de datos analiza los archivos adjuntos, los enlaces y el contenido de los correos electrónicos para detectar amenazas desconocidas en cuanto se detectan, antes de que lleguen al usuario final.
Programa una demostración para descubrir cómo SaaS Defense puede ayudarte a proteger a tus clientes contra los ciberataques más avanzados.
Ante los recientes ataques que aprovechan la vulnerabilidad Follina (CVE-2022-30190), Microsoft ha actualizado sus recomendaciones para mitigarla. También hay disponible una solución alternativa para la vulnerabilidad Follina en la tienda de aplicaciones deDatto RMM .




