Le logiciel malveillant QBot : Qu'est-ce que c'est et comment fonctionne-t-il ?
QBot, également connu sous le nom de Qakbot, QBot, QuackBot et Pinkslipbot, est un cheval de Troie bancaire qui a été observé pour la première fois en 2007. Aujourd'hui, Qbot constitue toujours une menace dangereuse et persistante pour les organisations et est devenu l'un des principaux chevaux de Troie bancaires au niveau mondial.
À ce jour, QBot continue de se développer et d’évoluer, avec des capacités accrues et de nouvelles techniques. Son objectif principal est de voler des données bancaires (identifiants bancaires, informations relatives aux sessions de banque en ligne, données personnelles des victimes, etc.). Cependant, ses développeurs ont également mis au point des fonctionnalités qui permettent à QBot de se propager, d’échapper à la détection et au débogage, et d’installer des logiciels malveillants supplémentaires sur les machines compromises, tels que Cobalt Strike, REvil, ProLock et le ransomware Egregor.
Infection
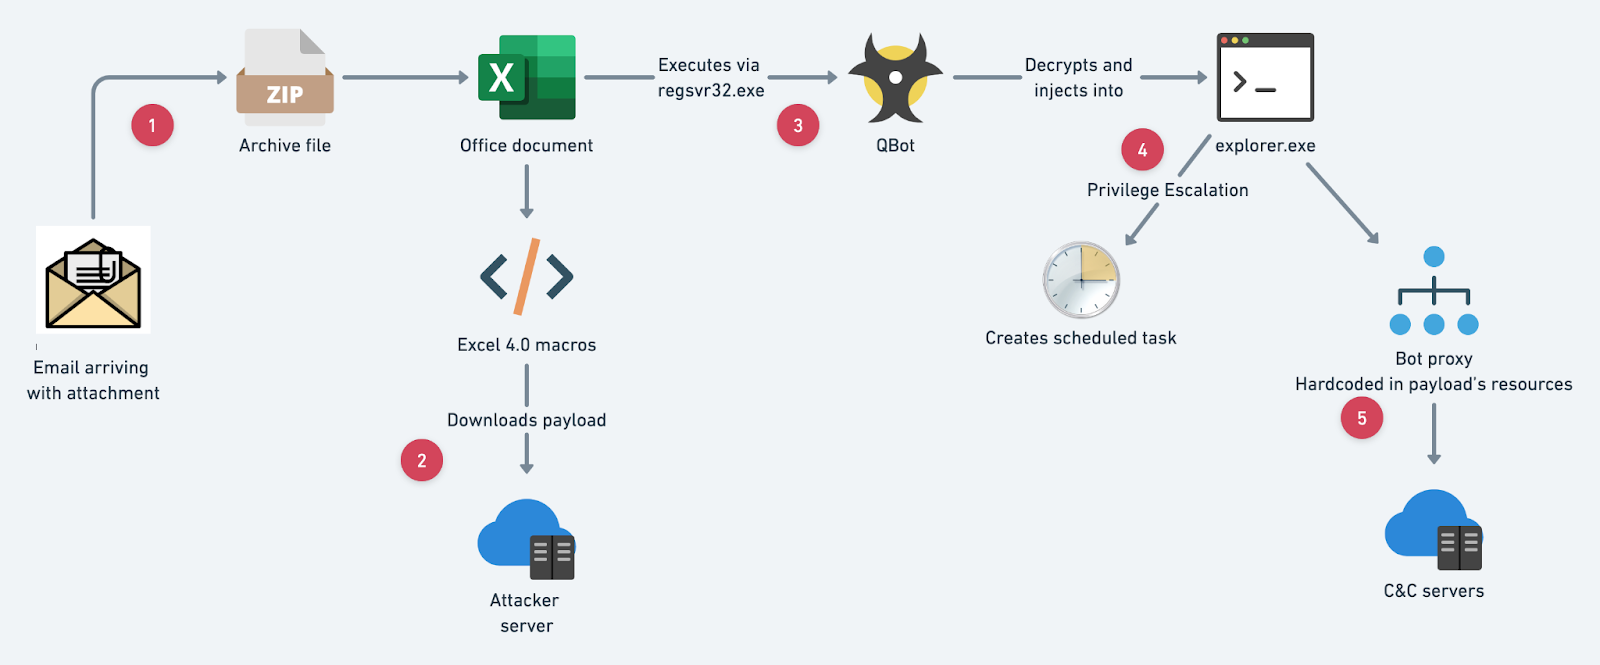
Qbot utilise plusieurs vecteurs d'attaque pour infecter ses victimes. QBot est diffusé par le biais d'e-mails de hameçonnage contenant des documents malveillants, des pièces jointes ou des archives protégées par mot de passe dans lesquelles ces documents sont intégrés. Il a été observé que certaines versions de ce logiciel malveillant étaient diffusées par un « dropper », tel qu'Emotet.
Activité malveillante typique de QBot observée dans la nature
Collecte d'informations sur l'hôte compromis
Vol d'informations d'identification (à partir des données du navigateur et des cookies)
Cibler les liens bancaires en ligne
Forçage du mot de passe
Manipulation du registre et création de tâches planifiées (pour la persistance)
Déplacement latéral dans le réseau
La chaîne d'infection des récentes attaques QBot
Des acteurs malveillants envoient un e-mail de phishing avec une pièce jointe ZIP contenant un fichier Office avec des macros XL4M intégrées ou le document lui-même. L'e-mail est conçu pour tromper la victime et la convaincre de l'ouvrir. Après avoir ouvert la pièce jointe malveillante, l'utilisateur est incité à cliquer sur "Activer le contenu" pour que les macros soient exécutées.
La macro crée le répertoire "C:\Merto\Byrost" et tente de télécharger la charge utile via des requêtes HTTP 'GET' aux URL cachées dans le document dans les feuilles protégées et cachées. En cas de succès, elle enregistre la charge utile dans ce répertoire et l'exécute via regsvr32.
La charge utile contient des ressources chiffrées qui sont déchiffrées ultérieurement, lors de l'exécution.
Les paramètres de configuration sont récupérés à partir d'une autre ressource.


Une autre chaîne d'infection récemment observée consistait à utiliser l'exploit « Follina » pour diffuser QBot. Ces campagnes récentes commencent par le détournement d'un fil de discussion par e-mail et l'envoi d'une pièce jointe au format HTML.
Une fois la pièce jointe ouverte, un fichier d'archive (ZIP) contenant un fichier image disque (IMG) est déposé. Il contient un document Office, un fichier de raccourci (.LNK) qui exécute la DLL, et un fichier DLL, qui est la charge utile de QBot.

Le document Office chargera et exécutera un fichier HTML (qu'il récupère sur un serveur distant) contenant PowerShell en abusant de l'exploit Follina. Celui-ci est utilisé pour télécharger et exécuter QBot. Cette approche couvre deux manières différentes d'infecter le PC de l'utilisateur avec QBot, en espérant que l'utilisateur tombera dans le piège de l'une d'entre elles.
Analyse technique
QBot passe par plusieurs couches de décompactage pour déployer sa charge utile finale, en commençant par l'exécution de la DLL téléchargée via regsvr32.exe. Il met en œuvre de nombreux schémas de chiffrement et des techniques anti-analyse, comme l'utilisation d'une table d'importation dynamique et le chiffrement des chaînes de caractères, afin de dissimuler ses fonctionnalités et ses données aux victimes et aux éditeurs d'antivirus.
Après avoir réussi à décrypter sa charge utile, QBot énumère tous les processus et recherche les processus connus pour protéger l'utilisateur contre les activités malveillantes.
Il vérifiera également s'il fonctionne sur une VM, en utilisant l'instruction CPUID et en vérifiant sur quel système la machine fonctionne. Certaines versions de QBot vérifient également s'il fonctionne dans une VM en recherchant l'existence d'un port VMWare. Dans VMWare, la communication avec la machine hôte se fait par l'intermédiaire d'un port spécifique (5658), de sorte que QBot essaie de détecter VMWare en lisant ce port.
Une fois les vérifications anti-analyse effectuées, si QBot détecte qu’il s’exécute dans une machine virtuelle, il met fin au processus et ne déchiffre pas la charge utile finale. Dans le cas contraire, il charge et déchiffre le code à partir de ses ressources, puis s’injecte dans une instance d’explorer.exe nouvellement créée.
QBot construit sa configuration à partir de deux ressources intégrées, « 102 » et « 103 », qui sont déchiffrées à l’aide de l’algorithme RC4 au moment de l’exécution.
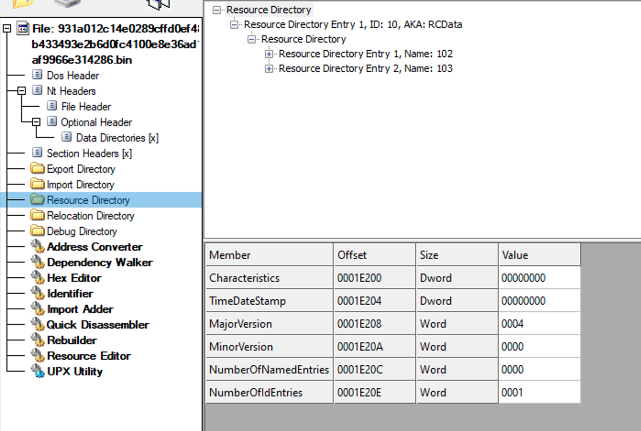
Ressources sur les logiciels malveillants QBot - 102 et 103
La ressource "102" contient une liste de 150 serveurs de commande et de contrôle (C&C), et "103" est la donnée de configuration initiale.
{ « Identifiant du bot » : « obama182 », « Campagne » : « 1651756499 », « Version » : « 403.683 », } |
Données de configuration QBot - campagne (obama182) et version
La raison pour laquelle il existe de nombreux serveurs C&C est qu'il s'agit de proxies de bots infectés qui agissent comme des nœuds intermédiaires entre la victime et le véritable C&C, dissimulant ainsi l'infrastructure de l'attaquant.
QBot tente immédiatement d'escalader les privilèges en créant cette tâche planifiée :
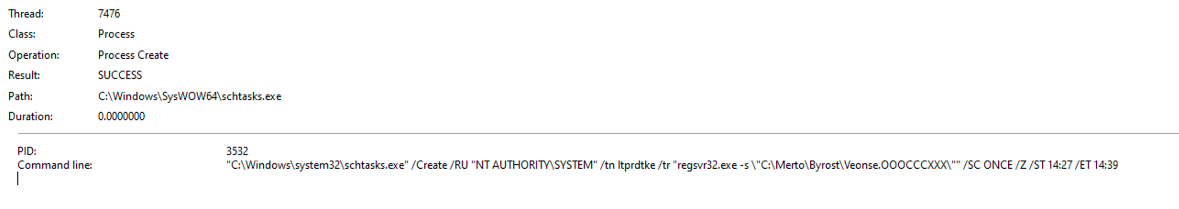
Le nom de la tâche créée est "ltprdtke", qui exécute la commande "regsvr32.exe -s \"C:\NMerto\NByrost\NVeonse.OOOCCCXXX\" une seule fois, avec les privilèges du système.
Il initie également des communications avec ses serveurs C&C, tels qu'ils apparaissent dans le fichier de configuration. Les deux sens de communication avec le C&C sont obscurcis et cryptés. QBot met également en cache des données dans le registre Windows sous forme cryptée, dans une clé qu'il crée au cours du processus d'infection.

QBot effectue plusieurs activités, dont une activité de reconnaissance telle que l'exécution d'un balayage ARP de l'ensemble de la plage d'adresses IP, qui est utilisé pour identifier d'autres hôtes actifs sur le réseau, probablement pour chercher un moyen de se déplacer latéralement vers d'autres machines sur le réseau.
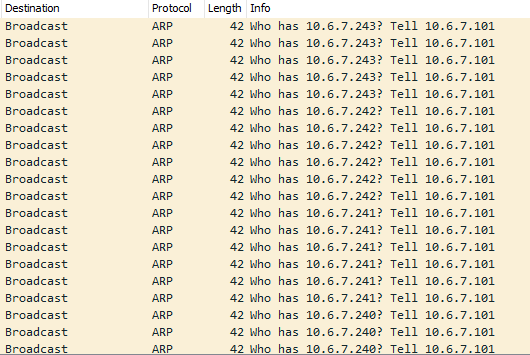
Analyse ARP des différentes adresses IP sur le réseau
Comment se protéger contre QBot ?
QBot est toujours un malware dangereux et il semble que le groupe de menace derrière lui continue à faire évoluer ses techniques au fil des ans. Comme il est généralement diffusé via des emails de phishing, le moyen le plus efficace de se protéger contre ce logiciel malveillant est d'utiliser une protection avancée contre les menaces pour les emails. Datto SaaS Protection +, la protection avancée contre les menaces de Datto pour la suite Microsoft 365, protège contre le phishing et plusieurs types de logiciels malveillants. Sa technologie indépendante des données analyse les pièces jointes, les liens et le contenu des e-mails pour détecter les menaces inconnues dès leur première rencontre, avant qu'elles n'atteignent l'utilisateur final.
Prenez rendez-vous pour une démonstration et découvrez comment SaaS Defense peut vous aider à protéger vos clients contre les cyberattaques les plus sophistiquées.
Suite aux récentes attaques exploitant la vulnérabilité Follina (CVE-2022-30190), Microsoft a mis à jour ses recommandations pour y remédier. Une solution de contournement pour cette vulnérabilité est également disponible sur le Comstore de l'Datto RMM .




