Datto EDR
EDR-Software für bewährte Widerstandsfähigkeit gegen komplexe Bedrohungen
Datto Endpoint Detection & Response (EDR) bietet IT-Teams und MSPs eine hochentwickelte Bedrohungserkennung, die einfach zu implementieren und zu verwalten ist. Erkennen, stoppen und beheben Sie fortschrittliche Bedrohungen schnell mit einer optimierten, cloudbasierten Lösung, die auf Einfachheit ausgelegt ist.
Eine EDR-Lösung mit geprüfter, dokumentierter Wirksamkeit
Moderne Cyber-Bedrohungen entwickeln sich in der heutigen digitalen Welt schneller als je zuvor. Miercom, ein weltweit führender Anbieter von Cybersecurity-Tests, fand heraus, dass Datto EDR in Kombination mit Datto AV 99,62 % aller Malware erkennt und stoppt. Laden Sie den Bericht herunter, um mehr über die validierten Lösungen von Datto und ihre Wirksamkeit in der Praxis zu erfahren.
Den Bericht herunterladen
Mühelose und effektive Endpoint Detection & Response
Datto EDR bietet eine leistungsstarke und einfach zu verwaltende Lösung für die Endpunktsicherheit. Von der Abwehr neu entdeckter Bedrohungen bis hin zur Minimierung von Fehlalarmen, der Nutzung von Expertenwissen und der einfachen Skalierung - mit dieser Lösung ist Ihr Unternehmen bestens gerüstet, um mit den sich entwickelnden Risiken Schritt zu halten.

Neutralisieren Sie neu auftretende Bedrohungen und Zero-Day-Angriffe
Identifizieren und stoppen Sie fortgeschrittene oder bisher unbekannte Bedrohungen durch die Erkennung von Angriffen, die in der Lage sind, einfachere Lösungen zu umgehen. Reagieren Sie schnell auf sich entwickelnde Bedrohungen und stellen Sie sicher, dass Ihr Unternehmen selbst vor den raffiniertesten Cyber-Risiken geschützt bleibt.
Beseitigen Sie unnötige und falsche Warnmeldungen
Beseitigen Sie mit einer fortschrittlichen Korrelations-Engine, die unnötiges Rauschen herausfiltert, Alarmmüdigkeit und Zeitverschwendung. Holen Sie sich die Sicherheitsexpertise, die Sie brauchen, um sich auf Ihre wichtigsten Prioritäten zu konzentrieren, ohne von unbedeutenden Vorfällen überwältigt und belastet zu werden.
Reagieren und wiederherstellen – mit fachkundiger Unterstützung
Beschleunigen Sie die Reaktion auf Bedrohungen mit automatischen, intelligenten Empfehlungen von erfahrenen Sicherheitsanalysten. Gewinnen Sie detaillierte Einblicke und die notwendigen Informationen, um verdächtiges Verhalten schnell zu erkennen, zu verstehen und zu entschärfen, um Risiken zu reduzieren und mögliche Auswirkungen zu begrenzen.
Vereinfachte Bereitstellung und Verwaltung
Durch die nahtlose Integration mit Datto RMM können Sie EDR mühelos mit einem Klick aktivieren und aus der Ferne verwalten. Dieser optimierte Ansatz ist ideal für MSPs und KMUs, da er den Wechsel zwischen verschiedenen Konsolen überflüssig macht und eine schnelle Reaktion auf Bedrohungen ermöglicht.
Integration mit Datto AV und Managed SOC für umfassende Endpunktsicherheit
Verbessern Sie Ihre Cybersicherheit, indem Sie Datto EDR mit Datto AV und Datto Managed SOC (powered by RocketCyber) kombinieren. Diese integrierte Lösung fügt Virenschutz der nächsten Generation und von Experten unterstützte Managed Detection and Response (MDR) rund um die Uhr hinzu und bietet so einen robusten, mehrschichtigen Schutz vor unerbittlichen Cyberbedrohungen.
Entdecken Sie umfassende Endpunkt-SicherheitNutzen Sie EDR, das für die durchgängige Erkennung komplexer Bedrohungen entwickelt wurde
Schützen Sie Ihre Endpunkte in jeder Phase des Erkennungs- und Reaktionszyklus mit einer Lösung, die auf die NIST CSF abgestimmt ist. Von der Erkennung bis zur Wiederherstellung setzt Datto EDR bei jedem Schritt bewährte Maßnahmen ein.

Identifizieren Sie
Datto EDR nutzt verhaltensbasierte Erkennung, um Bedrohungen – einschließlich Zero-Day-Angriffe – frühzeitig zu identifizieren, sodass Sie schnell reagieren können. Unsere Sicherheitsingenieure überwachen ständig neu auftretende Malware, damit Sie immer einen Schritt voraus sind.

Schützen Sie
Sichern Sie Ihre Windows-, Mac- und Linux-Umgebungen mit Echtzeit-Bedrohungserkennung und -behebung und schützen Sie gleichzeitig Endpunkte, Server und kritische Systeme vor sich entwickelnden Angriffen.

Erkennen Sie
Erkennen Sie fortschrittliche Bedrohungen mit Echtzeitüberwachung, tiefer Speicheranalyse und verhaltensbasierter Erkennung. Entdecken Sie schnell verdächtige Aktivitäten, dateilose Malware, Ransomware und vieles mehr und lassen Sie sich darauf hinweisen.

Antworten Sie
Bewältigen Sie Cyber-Bedrohungen mit erweiterten Sicherheits-Dashboards und Click-to-Response-Funktionen. Schneiden Sie Hosts ab, beenden Sie Prozesse und löschen Sie beschädigte Dateien in Sekundenschnelle, um Ausfallzeiten und Verluste durch Cyberangriffe zu minimieren.

Wiederherstellen
Stellen Sie mit der Ransomware-Rollback-Funktion von Datto EDR schnell den ursprünglichen Zustand Ihrer Dateien wieder her, um Unterbrechungen zu minimieren und Ihr Unternehmen mit minimalen Ausfallzeiten zu unterstützen.
Plattformübergreifende Unterstützung für jeden Endpunkt
Sichern Sie alle Endgeräte mit umfassender Unterstützung für Desktops, Notebooks und Server unter den Betriebssystemen Windows, MacOS und Linux. Heute brauchen Sie mehr denn je einen hochwertigen Schutz vor Bedrohungen für jeden von Ihnen verwalteten Endpunkt. Mit Datto EDR haben Sie keine Probleme mehr mit herkömmlichem EDR und vereinfachen die Bereitstellung, Verwaltung und Nutzung.
Bekämpfen Sie Bedrohungen mit ausgefeilten Erkennungs- und Reaktionsfunktionen
Kontinuierliche Überwachung
Verfolgen Sie Prozesse, Speicher und Verhalten auf jedem Endpunkt, um Bedrohungen sofort zu erkennen. Handeln Sie schnell über das Alarm-Dashboard, um Korrekturmaßnahmen zu ergreifen, die Reaktionszeit zu minimieren und den potenziellen Schaden zu begrenzen.
Erkennung dateiloser Angriffe
Identifizieren Sie schwer fassbare Bedrohungen, die herkömmliche Abwehrmaßnahmen umgehen, mit der proprietären Deep-Memory-Analyse von Datto. Stoppen Sie böswillige Aktivitäten schnell und isolieren Sie infizierte Endpunkte, um die Auswirkungen eines Cyberangriffs zu begrenzen.
Erweiterte Bedrohungskorrelation
Durchkreuzen Sie das Rauschen mit unserer benutzerdefinierten Korrelations-Engine, die echte Bedrohungen hervorhebt und Fehlalarme reduziert. Priorisieren Sie kritische Sicherheitsprobleme, damit Ihr Team schnell und effektiv auf echte Bedrohungen reagieren kann.
Kontextbezogene Zuordnung von Warnmeldungen
Verbessern Sie die Reaktionsfähigkeit mit Warnungen, die dem MITRE ATT&CK-Framework zugeordnet sind und einen klaren Kontext für eine schnelle Interpretation liefern. Ermöglichen Sie Ihrem Team umsetzbare Erkenntnisse, die das erforderliche Fachwissen reduzieren.
Automatisierte Reaktion auf Bedrohungen
Unterbrechen Sie die Kill Chain mit über 65 automatischen Reaktionen, um Hosts zu trennen, schädliche Prozesse zu stoppen und Bedrohungen in Quarantäne zu stellen. Vereinfachen Sie die Fernabwehr, blockieren Sie zerstörerische Dateien und sichern Sie Ihre Umgebung schnell.
„Click-to-Respond“-Funktion
Ergreifen Sie sofortige Maßnahmen gegen hochentwickelte Bedrohungen direkt von Ihrem Alarm-Dashboard aus. Leiten Sie Abhilfemaßnahmen mit einem einzigen Klick ein, um eine schnelle Reaktion zu ermöglichen und sicherzustellen, dass keine Sekunden vergeudet werden, wenn es am wichtigsten ist.
Empfehlungen von Experten
Profitieren Sie von unseren intelligenten Empfehlungen, die von Cybersicherheitsexperten entwickelt wurden. Optimieren Sie den Behebungsprozess und begegnen Sie Risiken mit leicht verständlichen Maßnahmen.
Zentrale Sicherheits-Dashboards
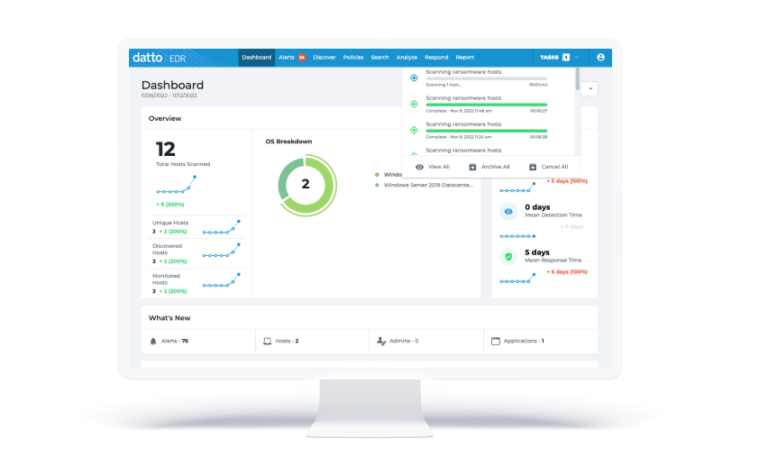
Verschaffen Sie sich einen umfassenden Überblick über Sicherheitswarnungen und Compliance-Probleme mit einem konsolidierten AV- und EDR-Dashboard. Vereinen Sie die Überwachung und Verwaltung Ihrer Endpoint Detection & Response in einer einzigen, ganzheitlichen Ansicht.
Aufschlussreiche, verständliche Berichte
Vereinfachen Sie die Einhaltung von Vorschriften mit automatisierten, übersichtlichen Berichten, die den Sicherheitswert aufzeigen. Generieren Sie detaillierte, anpassbare Berichte, um Branchenstandards zu erfüllen, Audits zu unterstützen und alle Beteiligten jederzeit auf dem Laufenden zu halten.
Implementieren Sie zuverlässige Endpoint Detection & Response mit Datto EDR
Vereinbaren Sie einen persönlichen Demo-Termin und erfahren Sie, wie Datto EDR die Erkennung von und Reaktion auf Bedrohungen in Ihrer IT-Umgebung vereinfacht.
Häufig gestellte Fragen zu Lösungen für Endpoint Detection & Response
Endpoint Detection & Response (EDR)-Software ist eine Sicherheitslösung für Endgeräte, die Endbenutzergeräte (Laptops, Desktops, Tablets usw.) kontinuierlich überwacht, um Cyber-Bedrohungen wie Ransomware und Malware zu erkennen und darauf zu reagieren.
Aufgrund der technischen Natur von EDR wird es normalerweise von einem internen IT-Team, einem IT-Dienstleister oder einem Managed Service Provider (MSP) verwaltet.
EDR ist unerlässlich, um fortschrittliche Bedrohungen in Echtzeit zu identifizieren, verdächtige Aktivitäten zu erkennen und schnelle Reaktionen zu ermöglichen, um ausweichende, fortschrittliche und polymorphe Bedrohungen abzuwehren.
Laut einer Studie von Miercom erreicht Datto EDR eine Erkennungsrate von 98 % für Zero-Day-Bedrohungen, was mehr als das Doppelte des Branchendurchschnitts von 45 % für Produkte dieser Klasse ist.
Nein, Antivirenprogramme gelten als Mindestsicherheitsstandard. EDR geht über Antivirus hinaus und bietet eine zusätzliche Sicherheitsstufe mit tieferem Schutz und automatischen Reaktionen auf weiterentwickelte Bedrohungen, die normalerweise von AV-Tools nicht erkannt werden.
Datto EDR in Kombination mit Datto AV wurde von Miercom unabhängig geprüft und erkennt und neutralisiert 99,62 % der Malware-Bedrohungen, verglichen mit dem Branchendurchschnitt von 73 % für Produkte dieser Klasse.
Endpoint Detection and Response (EDR) umfasst erweiterte Funktionen wie die Erkennung und Untersuchung von Sicherheitsvorfällen sowie die Wiederherstellung des Zustands von Endpunkten vor der Infektion. Die Endpoint Protection Platform (EPP) hingegen deckt die herkömmliche Malware-Prüfung ab.
EDR-Software überwacht Endgeräte auf verdächtige Aktivitäten und nutzt Verhaltensanalysen, um Bedrohungen zu erkennen. Sie bietet schnelle Warnmeldungen, zentrale Transparenz und automatische Aktionen wie das Isolieren von Geräten, das Beenden bösartiger Prozesse und das Isolieren schädlicher Dateien.
Mit einem einheitlichen Dashboard sorgt EDR für eine schnelle Erkennung, Eindämmung und Beseitigung von Bedrohungen und ermöglicht es den Sicherheitsteams, effektiv zu reagieren und die Endpunkte im gesamten Netzwerk zu schützen.
Bei der Auswahl des richtigen EDR-Tools muss man wissen, worauf man achten muss, um die Bedrohungen, denen Ihre Endbenutzer ausgesetzt sind, und ihr Ausmaß zu verhindern.
Achten Sie bei der Bewertung von EDR-Software auf die folgenden Punkte:
- Kontinuierliche Überwachung in Echtzeit
- Erweiterte Erkennung von Bedrohungen
- Korrelierte, kontextbezogene Warnmeldungen
- Automatisierte Antwortaktionen
- Schnelle Abhilfefunktionalität
- Einheitliche, zentralisierte Kontrolle
- Umfassende, aufschlussreiche Berichterstattung
Um mehr über die gewünschten EDR-Funktionen zu erfahren, laden Sie unseren kostenlosen Einkaufsführer herunter.
10 Dinge, auf die Sie beim Kauf einer EDR-Lösung achten sollten.