QBot-malware: Wat is het en hoe werkt het?
QBot, ook bekend als Qakbot, QBot, QuackBot en Pinkslipbot, is een Trojaanse banktrojaan die voor het eerst werd waargenomen in 2007. Vandaag de dag is Qbot nog steeds een gevaarlijke en hardnekkige bedreiging voor organisaties en is het uitgegroeid tot een van de toonaangevende Banking Trojans wereldwijd.
Tot op de dag van vandaag blijft QBot groeien en zich verder ontwikkelen, met steeds meer mogelijkheden en nieuwe technieken. Het belangrijkste doel ervan is het stelen van bankgegevens (inloggegevens voor internetbankieren, sessie-informatie van internetbankieren, persoonlijke gegevens van slachtoffers, enz.). De ontwikkelaars hebben echter ook functies ontwikkeld waarmee QBot zichzelf kan verspreiden, detectie en debugging kan omzeilen en aanvullende malware op geïnfecteerde computers kan installeren, zoals Cobalt Strike, REvil, ProLock en Egregor-ransomware.
Infectie
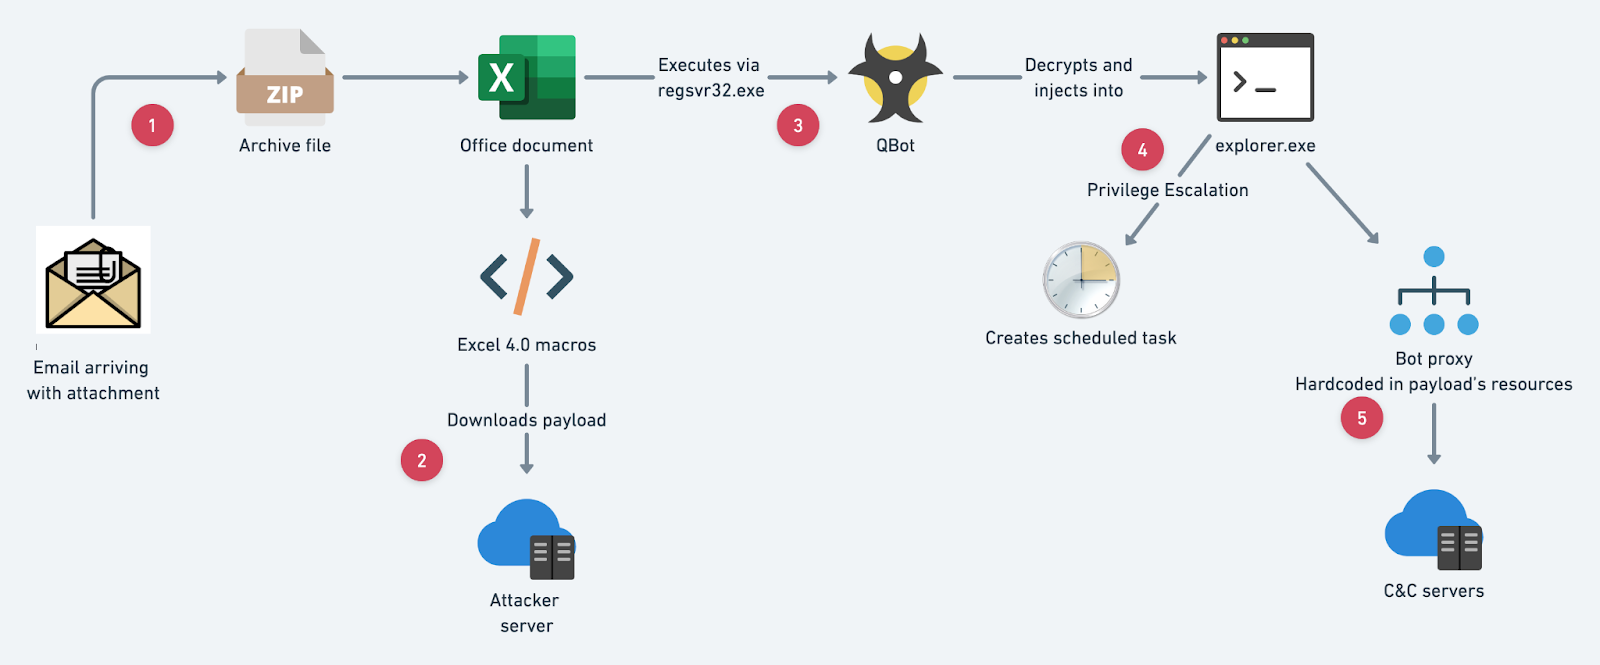
Qbot maakt gebruik van meerdere aanvalsvectoren om slachtoffers te infecteren. QBot wordt verspreid via phishing-e-mails die schadelijke documenten, bijlagen of met een wachtwoord beveiligde archieven met bijgevoegde documenten bevatten. Van sommige versies van de malware is vastgesteld dat ze worden verspreid via een dropper, zoals Emotet.
Typische QBot schadelijke activiteit in het wild waargenomen
Informatie verzamelen over de gecompromitteerde host
Inloggegevens stelen (van browsergegevens en cookies)
Koppelingen voor internetbankieren targeten
Wachtwoord brute-forcing
Registermanipulatie en het maken van geplande taken (voor persistentie)
Zijdelings door het netwerk bewegen
De infectieketen van recente QBot-aanvallen
Kwaadwillenden leveren een phishing-e-mail met een ZIP-bijlage die een Office-bestand bevat met ingesloten XL4M-macro's of het document zelf. De e-mail is ontworpen om het slachtoffer te misleiden en te overtuigen de e-mail te openen. Na het openen van de schadelijke bijlage wordt de gebruiker misleid door op "Enable content" te klikken, zodat de macro's worden uitgevoerd.
De macro maakt de map "C:\Merto\Byrost" aan en probeert de payload te downloaden via HTTP 'GET' verzoeken naar de URL's die verborgen zijn in het document in beschermde en verborgen bladen. Als dit lukt, wordt de payload opgeslagen in die map en uitgevoerd via regsvr32.
De payload bevat versleutelde bronnen die later tijdens de uitvoering worden ontsleuteld.
De configuratie-instellingen worden opgehaald uit een andere bron.


Een andere infectieketen die onlangs werd waargenomen, was het gebruik van de Follina-exploit om QBot te verspreiden. Deze recente campagnes beginnen met het kapen van e-mailconversaties en het versturen van een HTML-bijlage.
Zodra de bijlage is geopend, wordt een archiefbestand (ZIP) met een schijfafbeeldingsbestand (IMG) erin gedropt, dat een Office-document, een snelkoppelingsbestand (.LNK) dat de DLL uitvoert en een DLL-bestand, de payload van QBot, bevat.

Het Office-document laadt en voert een HTML-bestand uit (dat wordt opgehaald van een externe server) dat PowerShell bevat en misbruik maakt van de Follina-exploit. Dit wordt gebruikt om QBot te downloaden en uit te voeren. Deze aanpak omvat 2 verschillende manieren om de pc van de gebruiker te infecteren met QBot, in de hoop dat de gebruiker in een van beide trapt.
Technische analyse
QBot doorloopt meerdere lagen van uitpakken om zijn uiteindelijke payload te implementeren, beginnend bij de gedownloade DLL-uitvoering via regsvr32.exe. Het implementeert meerdere versleutelingsschema's en anti-analyse technieken, zoals het gebruik van een dynamische importtabel en het versleutelen van strings, om zijn functionaliteit en gegevens te verbergen voor de slachtoffers en anti-virus leveranciers.
Na het succesvol decoderen van de payload, zal QBot alle processen opsommen en zoeken naar processen waarvan bekend is dat ze de gebruiker beschermen tegen kwaadaardige activiteiten.
Het zal ook controleren of het draait op een VM, door de CPUID instructie te gebruiken en te controleren op welk systeem de machine draait. Sommige versies van QBot controleren ook of het in een VM draait door te kijken of er een VMWare-poort bestaat. In VMWare verloopt de communicatie met de hostmachine via een specifieke poort (5658), dus QBot probeert VMWare te detecteren door van deze poort te lezen.
Als QBot na de anti-analysecontroles vaststelt dat het in een VM draait, zal het het proces afsluiten en de uiteindelijke payload niet ontsleutelen. Anders zou het de code uit zijn bronbestanden laden en ontsleutelen en zichzelf in een nieuw gestart exemplaar van explorer.exe injecteren.
QBot stelt zijn configuratie samen uit twee ingebedde bronbestanden – “102” en “103” – die tijdens de uitvoering met RC4 worden ontsleuteld.
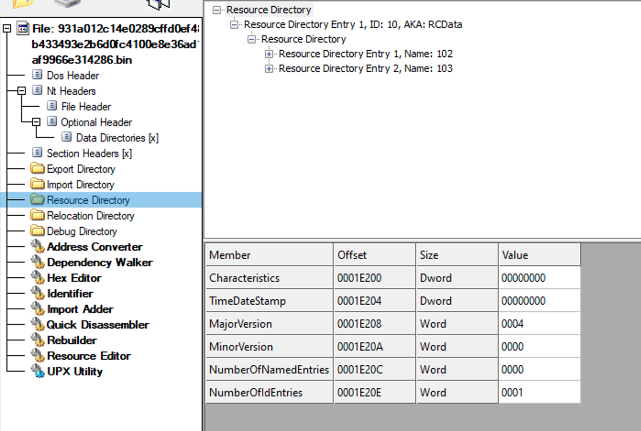
QBot malwarebronnen - 102 en 103
De bron "102" bevat een lijst met 150 command and control (C&C) servers en "103" zijn de initiële configuratiegegevens.
{ "Bot-id": "obama182", "Campagne": "1651756499", "Versie": "403.683", } |
QBot configuratiegegevens - campagne (obama182) en versie
De reden dat er veel C&C-servers zijn, is dat dit proxies zijn van geïnfecteerde bots die fungeren als tussenknooppunten tussen het slachtoffer en de echte C&C, waardoor de infrastructuur van de aanvaller wordt verborgen.
QBot probeert onmiddellijk privileges te escaleren door deze geplande taak aan te maken:
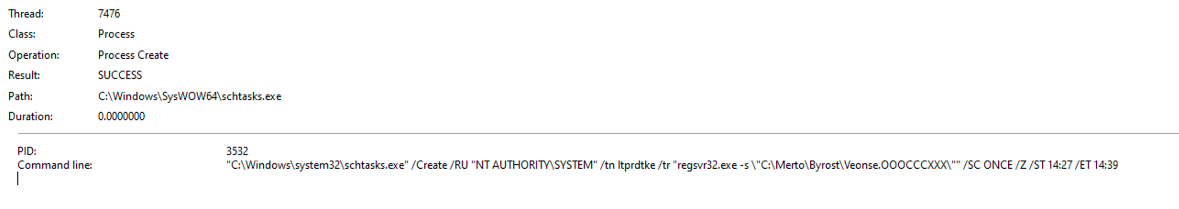
De aangemaakte taaknaam is "ltprdtke", die de opdracht "regsvr32.exe -s \C:\MertoByrost\Veonse.OOOCCCXXX" slechts eenmaal uitvoert, met systeemrechten.
Het initieert ook communicatie met zijn C&C-servers, zoals ze in het configuratiebestand staan. Beide communicatierichtingen met de C&C zijn versleuteld en versleuteld. QBot slaat ook gegevens versleuteld op in het Windows-register, in een sleutel die wordt aangemaakt tijdens het infectieproces.

QBot voert verschillende activiteiten uit, waaronder verkenningsactiviteiten zoals het uitvoeren van een ARP-scan van het hele IP-adresbereik, die wordt gebruikt om andere actieve hosts op het netwerk te identificeren, vermoedelijk om een manier te zoeken om lateraal naar andere machines op het netwerk te gaan.
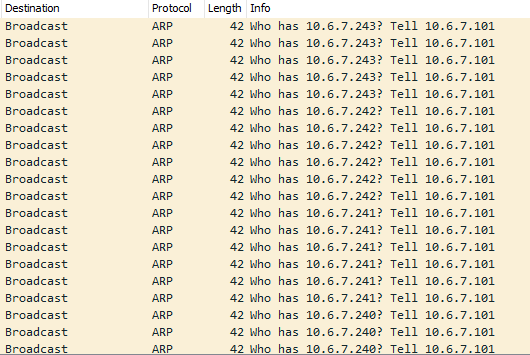
ARP-scan voor verschillende IP-adressen op het netwerk
Hoe beschermen tegen QBot?
QBot is nog steeds een gevaarlijke malware en het lijkt erop dat de dreigersgroep erachter zijn technieken door de jaren heen blijft ontwikkelen. Omdat het meestal wordt afgeleverd via phishing-e-mails, is de meest effectieve manier om je tegen deze malware te beschermen Advanced Threat Protection voor e-mail. Datto SaaS Defense, Datto's Advanced Threat Protection voor de Microsoft 365-suite, beschermt tegen phishing en meerdere soorten malware. De data-onafhankelijke technologie scant e-mailbijlagen, koppelingen en inhoud om onbekende bedreigingen bij de eerste ontmoeting te detecteren voordat ze de eindgebruiker bereiken.
Maak een afspraak voor een demo om te ontdekken hoe SaaS Defense u kan helpen de klanten van uw bedrijf te beschermen tegen de meest geavanceerde cyberaanvallen.
Naar aanleiding van de recente aanvallen waarbij misbruik werd gemaakt van de Follina-kwetsbaarheid (CVE-2022-30190) heeft Microsoft zijn richtlijnen voor het beperken van de risico’s bijgewerkt. Een tijdelijke oplossing voor de Follina-kwetsbaarheid is ook beschikbaar in de Comstore vanDatto RMM .




