Malware QBot: O que é e como funciona
O QBot, também conhecido como Qakbot, QBot, QuackBot e Pinkslipbot, é um trojan bancário que foi observado pela primeira vez em 2007. Atualmente, o Qbot ainda é uma ameaça perigosa e persistente para as organizações e se tornou um dos principais cavalos de Troia bancários do mundo.
Até hoje, o QBot continua a crescer e a se desenvolver, com mais recursos e novas técnicas. Seu principal objetivo é roubar dados bancários (credenciais bancárias, informações de sessões de internet banking, dados pessoais da vítima, etc.). No entanto, seus desenvolvedores também criaram funcionalidades que permitem ao QBot se propagar, evitar detecção e depuração e instalar malware adicional em máquinas comprometidas, como os ransomwares Cobalt Strike, REvil , ProLock e Egregor.
Infecção
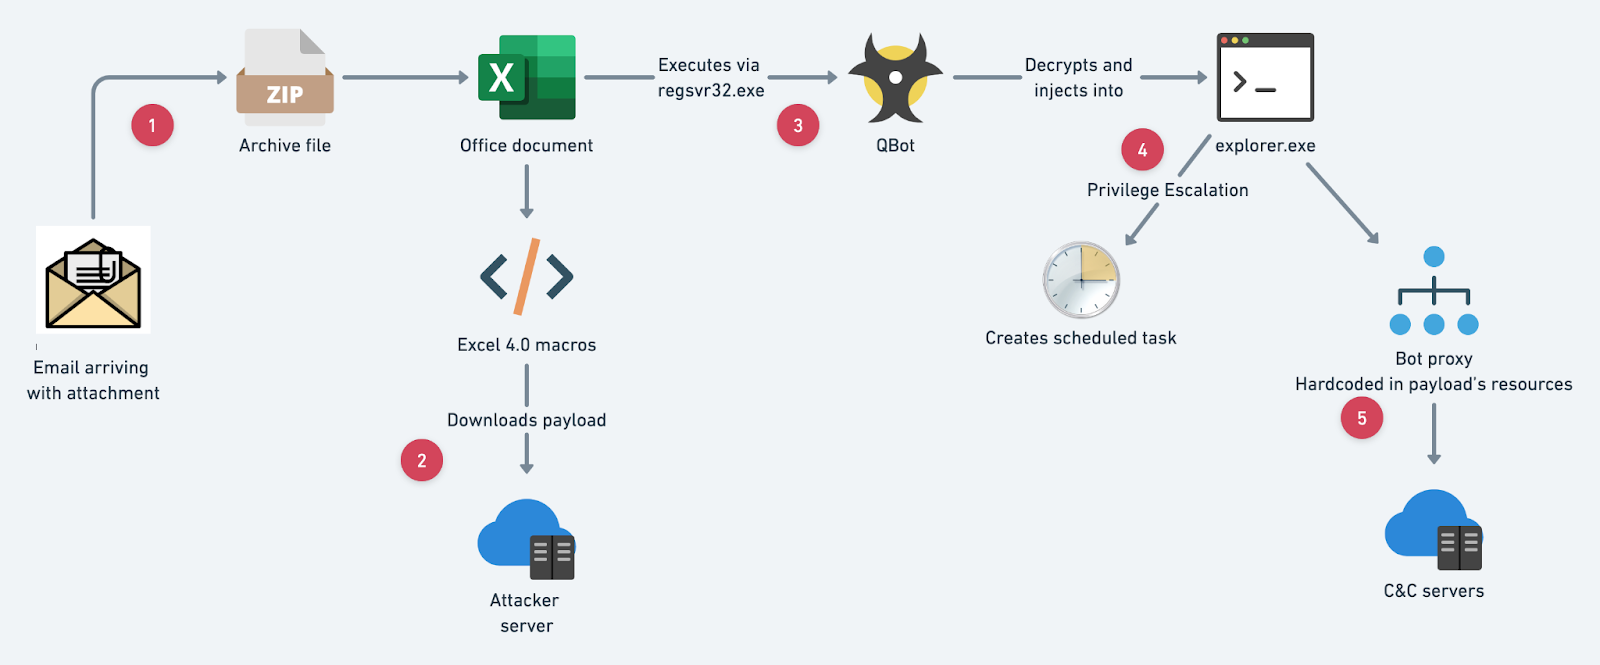
O Qbot utiliza múltiplos vetores de ataque para infectar vítimas. Ele é distribuído por meio de e-mails de phishing contendo documentos maliciosos, anexos ou arquivos protegidos por senha com os documentos anexados. Algumas versões do malware foram observadas sendo distribuídas por um dropper, como o Emotet .
Atividade maliciosa típica do QBot observada na natureza
Coleta de informações sobre o host comprometido
Roubo de credenciais (de dados do navegador e cookies)
Direcionamento de links de web banking
Força bruta de senha
Manipulação do registro e criação de tarefas agendadas (para persistência)
Movimentação lateral pela rede
A cadeia de infecção dos recentes ataques do QBot
Agentes mal-intencionados enviam um e-mail de phishing com um anexo ZIP contendo um arquivo do Office com macros XL4M incorporadas ou o próprio documento. O e-mail é projetado para enganar a vítima e convencê-la a abri-lo. Ao abrir o anexo malicioso, o usuário é induzido a clicar em "Habilitar conteúdo" para que as macros sejam executadas.
A macro cria o diretório "C:\Merto\Byrost" e tenta fazer o download da carga útil por meio de solicitações HTTP 'GET' para os URLs ocultos no documento em planilhas protegidas e ocultas. Se for bem-sucedida, ela salva a carga útil nesse diretório e a executa por meio do regsvr32.
A carga útil contém recursos criptografados que são descriptografados posteriormente durante a execução.
As configurações são obtidas de outra fonte.


Outra cadeia de infecção observada recentemente foi o uso da vulnerabilidade Follina para distribuir o QBot. Essas campanhas recentes começam com o sequestro de conversas por e-mail e o envio de um anexo HTML.
Quando o anexo é aberto, um arquivo compactado (ZIP) com um arquivo de imagem de disco (IMG) é descartado, contendo um documento do Office, um arquivo de atalho (.LNK) que executa a DLL e um arquivo DLL, que é a carga útil do QBot.

O documento do Office carregará e executará um arquivo HTML (que ele recupera de um servidor remoto) contendo o PowerShell abusando do exploit Follina. Isso é usado para baixar e executar o QBot. Essa abordagem abrange duas maneiras diferentes de infectar o PC do usuário com o QBot, esperando que o usuário caia em uma delas.
Análise técnica
O QBot passa por várias camadas de descompactação para implantar sua carga útil final, começando pela execução da DLL baixada via regsvr32.exe. Ele implementa vários esquemas de criptografia e técnicas antianálise, como o uso de uma tabela de importação dinâmica e a criptografia de strings, para ocultar sua funcionalidade e seus dados das vítimas e dos fornecedores de antivírus.
Após a descriptografia bem-sucedida de sua carga útil, o QBot enumerará todos os processos e procurará por processos conhecidos por proteger o usuário contra atividades mal-intencionadas.
Ele também verificará se está sendo executado em uma VM, usando a instrução CPUID e verificando em qual sistema a máquina é executada. Algumas versões do QBot também verificam se ele está sendo executado em uma VM, procurando a existência de uma porta VMWare. No VMWare, a comunicação com a máquina host é feita por meio de uma porta específica (5658), de modo que o QBot tenta detectar o VMWare lendo essa porta.
Após as verificações anti-análise, se o QBot determinar que está sendo executado em uma máquina virtual, ele encerrará o processo e não descriptografará a carga útil final. Caso contrário, ele carregaria e descriptografaria o código de seus recursos e se injetaria em uma nova instância do explorer.exe.
O QBot constrói sua configuração a partir de 2 recursos incorporados - “102” e “103”, que são descriptografados em RC4 em tempo de execução.
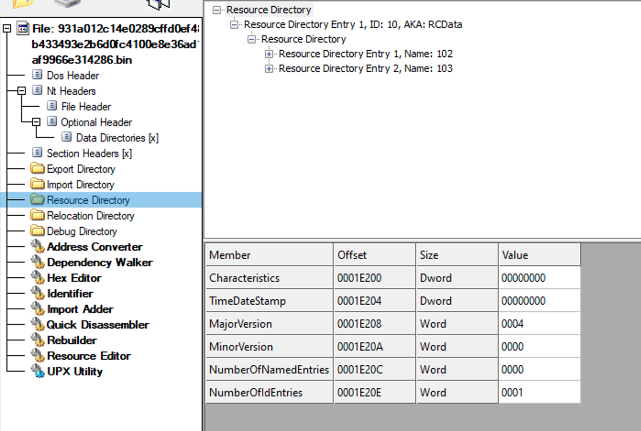
Recursos de malware QBot - 102 e 103
O recurso "102" contém uma lista de 150 servidores de comando e controle (C&C) e "103" são os dados de configuração inicial.
{ “ID do bot”: “obama182”, “Campanha”: “1651756499”, “Versão”: “403.683”, } |
Dados de configuração do QBot - campanha (obama182) e versão
O motivo pelo qual existem muitos servidores C&C é que eles são proxies de bots infectados que atuam como nós intermediários entre a vítima e o C&C real, ocultando a infraestrutura do invasor.
O QBot tenta imediatamente aumentar os privilégios criando essa tarefa agendada:
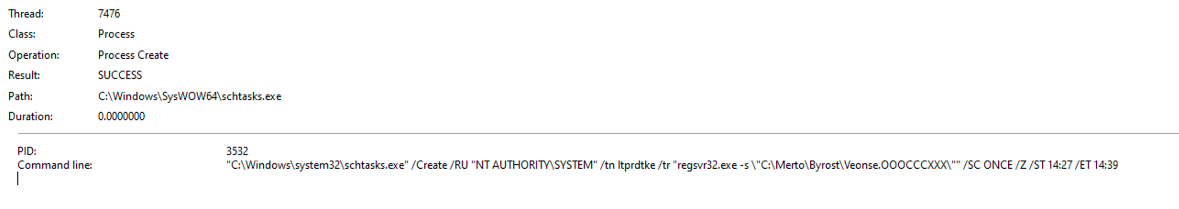
O nome da tarefa criada é "ltprdtke", que executa o comando "regsvr32.exe -s \"C:\Merto\Byrost\Veonse.OOOCCCXXX\" apenas uma vez, com privilégios de sistema.
Ele também inicia a comunicação com seus servidores C&C, conforme aparecem no arquivo de configuração. Ambas as direções de comunicação com o C&C são ofuscadas e criptografadas. O QBot também armazena em cache os dados no Registro do Windows em um formato criptografado, em uma chave criada durante o processo de infecção.

O QBot executa várias atividades, incluindo atividades de reconhecimento, como a realização de uma varredura ARP de todo o intervalo de endereços IP, que é usada para identificar outros hosts ativos na rede, presumivelmente para procurar uma maneira de se mover lateralmente para outras máquinas na rede.
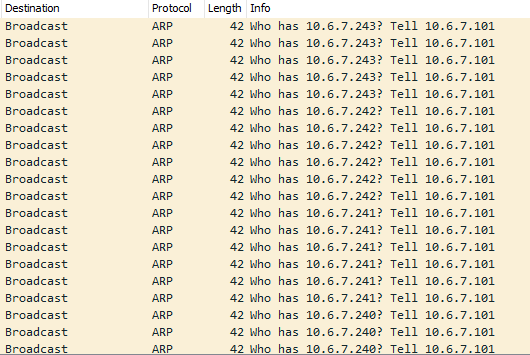
ARP Scan para diferentes endereços IP na rede
Como se proteger contra o QBot?
O QBot ainda é um malware perigoso e parece que o grupo de ameaças por trás dele continua evoluindo suas técnicas ao longo dos anos. Como ele é normalmente entregue por meio de e-mails de phishing, a maneira mais eficaz de se proteger contra esse malware é com o Advanced Threat Protection para e-mail. O Datto SaaS Defense, a Proteção Avançada contra Ameaças da Datto para o pacote Microsoft 365, protege contra phishing e vários tipos de malware. Sua tecnologia independente de dados examina anexos de e-mail, links e conteúdo para detectar ameaças desconhecidas no primeiro encontro, antes que elas cheguem ao usuário final.
Agende uma demonstração para saber como o SaaS Defense pode ajudar a proteger seus clientes dos ataques cibernéticos mais avançados.
Em relação aos ataques recentes que exploram a vulnerabilidade CVE-2022-30190 do Follina, a Microsoft atualizou suas orientações para mitigação . Uma solução alternativa para a vulnerabilidade CVE-2022-30190 do Follina também está disponível no Datto RMM Comstore .




