5 belangrijke conclusies uit het Datto SMB Cybersecurity voor MSP's-rapport
Het rapport ‘Datto SMB Cybersecurity Survey for MSPs’staat boordevol essentiële informatie voor MSP’s om hun omzet te vergroten en meer inzicht te krijgen in de knelpunten van hun klanten. Het onderzoek is samengesteld op basis van een deel van de gegevens die zijn verzameld tijdens een enquête onder 2.913 IT-beslissers, uitgevoerd in juli en augustus 2022. Deelnemers moesten een IT-beslisser zijn bij een MKB-bedrijf met 10 tot 300 medewerkers. De markten die voor de analyse werden geselecteerd, waren Noord-Amerika (VS en Canada), het Verenigd Koninkrijk, Duitsland, Australië en Nieuw-Zeeland, Nederland en Singapore. Daarnaast spraken we met twee experts van Kaseya , Chris McKie, VP Product Marketing Security and Networking Solutions, en Mike DePalma, VP Business Development, om hun deskundige inzichten in de trends van dit jaar te verkrijgen.
Onze 5 belangrijkste conclusies uit het Datto-rapport over cyberbeveiliging voor het MKB
Bedrijven krijgen luid en duidelijk te horen dat cyberbeveiliging cruciaal is voor hun succes, en ze handelen ernaar, wat een wereld aan kansen creëert voor MSP's. Er zijn echter nog steeds enkele uitdagingen voor MSP's om bezwaren van klanten te overwinnen en het feit te versterken dat beveiliging een slimme investering is. Dit zijn vijf van de meest opvallende gegevenspunten in ons rapport voor MSP's:
1. IT-beslissers zijn in een koopstemming.
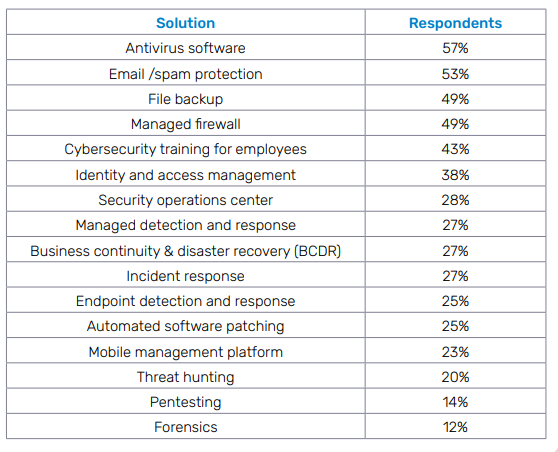
Bedrijven maken zich grote zorgen over beveiliging en zijn bereid om investeringen te doen om hun organisaties veilig te houden. MKB-bedrijven begrijpen dat cybercriminelen nieuwe manieren vinden om hun gegevens aan te vallen en dat ze hulp nodig hebben om hun waardevolle gegevens te beschermen. Ongeveer de helft van onze respondenten is van plan om te investeren in e-mailbeveiliging, back-up en antivirusbescherming (zie afbeelding 1).
Sommige SMB-beveiligingsaankopen zullen draaien om de uitdagingen waarmee bedrijven worden geconfronteerd om te blijven voldoen aan de vereisten van cyberverzekeringen, of om überhaupt een cyberverzekering af te sluiten. Zoals Chris McKie opmerkt, kunnen de oplossingen die nodig zijn om te voldoen aan de beveiligingsmandaten van verzekeringsmaatschappijen een geweldige verkoopstarter zijn.
"Als je het bekijkt vanuit het perspectief van cyberverzekeringseisen, is EDR vaak verplicht", zegt McKie. "We zien ook steeds meer Managed SOC of Managed Detection and Response (MDR) als een verplicht item. Security awareness training is ook een van die check box items bij veel verzekeraars."
2. Beveiliging staat bovenaan de prioriteitenlijst van de meeste SMB's.
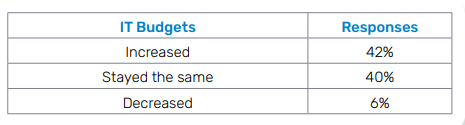
In het oog springende cyberaanvallen en strenge wetgeving op het gebied van gegevensprivacy hebben het belang van beveiliging voor bedrijven doen toenemen. Vier op de 10 respondenten gaven aan dat hun organisatie de uitgaven voor cyberbeveiliging verhoogt, en de meesten verwachten dat dit zo zal blijven -- uitstekend nieuws voor MSP's in de huidige uitdagende economie (zie figuur 2).
Een manier waarop MSP's kunnen helpen om die uitgaven te sturen, is door samen met hun klanten tabletop-oefeningen uit te voeren waarin cyberaanvallen worden gesimuleerd. Dat brengt wat een klant nodig zou kunnen hebben als het ergste gebeurt in perspectief en bewijst de waarde van sommige beveiligingstools.
“Het is zo belangrijk om simulatieoefeningen te houden,” adviseert McKie. “Op die manier kan een MSP langskomen, met de bedrijfseigenaren om de tafel gaan zitten en een fictief scenario doorlopen, bijvoorbeeld: wat gebeurt er als je door ransomware wordt getroffen?Door deze oefeningen regelmatig te houden, wordt de MSP nog meer gezien als een expert op dit gebied en wordt duidelijk waar de hiaten bij de klant zitten.”
3. Phishing is het grootste beveiligingsprobleem waar MKB-bedrijven mee te maken hebben.
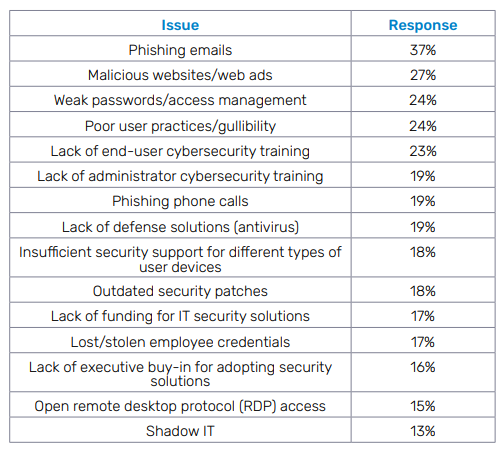
IT-verantwoordelijken binnen bedrijven maken zich zorgen over phishing en de gevaren die dit met zich meebrengt. Ook kwaadaardige advertenties baren bedrijven zorgen. Het is opvallend dat slechte beveiligingspraktijken en een gebrek aan training zo prominent op deze lijst voorkomen. Trainingen in beveiligingsbewustzijn zijn een krachtig en betaalbaar hulpmiddel voor elk bedrijf om beveiligingsrisico’s te beperken, maar veel te veel bedrijven profiteren hier niet ten volle van omdat ze trainingen lukraak of onregelmatig organiseren. Deze lijst bevat wel een sprankje goed nieuws voor MSP’s: er zijn mogelijkheden voor omzetgroei voor MSP’s op het gebied van e-mailbeveiliging en beveiligingstrainingen met phishing-simulaties (zie figuur 3).
Hoewel iedereen op de hoogte lijkt te zijn van phishing en weet dat het gevaarlijk is, vertrouwen kwaadwillenden nog steeds op phishing om veel gevaarlijke cyberaanvallen te lanceren, zoals ransomware en business email compromise (BEC). Waarom? Omdat phishing goedkoop en zeer effectief is. Cybercriminelen hoeven phishing niet eens zelf te doen dankzij Phishing-as-a-Service beoefenaars op het dark web. Dit probleem zal niet snel verdwijnen.
"Het afleveringssysteem voor cyberaanvallen is niet veel veranderd omdat ze het niet hoeven te veranderen", zegt DePalma. "Cybercriminelen weten dat hetzelfde afleveringssysteem dat ze gebruiken, een phishing e-mail, werkt."
4. Downtime is kostbaar, maar veel bedrijven beschikken niet over de juiste tools om dit tot een minimum te beperken.
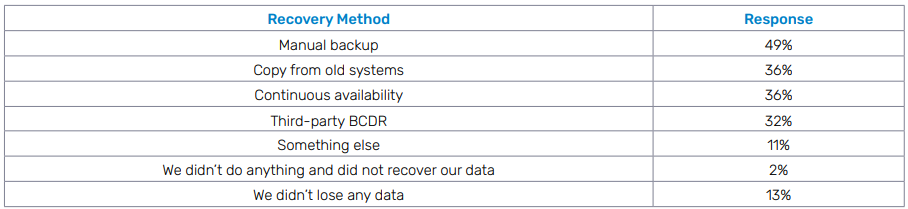
MSP’s hebben een uitgelezen kans om hun omzet te vergroten en hun klanten te helpen dure uitval te beperken met oplossingen zoals BCDR, Managed SOC en incidentresponsplanning. Ongeveer 49% van de respondenten gaf aan dat hun organisatie bij het laatste cyberbeveiligingsincident vertrouwde op handmatige back-ups om gegevens te herstellen (zie figuur 4). Dat betekent dat de helft van de door ons ondervraagde bedrijven moet overstappen op cloudback-ups en de voordelen van BCDR moet ontdekken — een enorme kans voor MSP's.
Downtime en de bijbehorende kosten zijn misschien niet iets waar klanten aan denken bij het maken van een kosten-batenanalyse van cyberbeveiliging, maar het is wel iets waar een MSP voor moet zorgen dat hun klant zich ervan bewust is om te laten zien waarom het een slim idee is om stappen te nemen om downtime te minimaliseren in het geval van een succesvolle cyberaanval voordat deze plaatsvindt.
"Wanneer een bedrijf vanaf het begin tot het punt van herstel wordt getroffen, zien we cijfers die aangeven dat de kosten van downtime ruwweg rond de 8k per uur liggen," waarschuwde McKie.
DePalma is het daarmee eens: "De echte vraag die je moet stellen is hoe lang het duurt voordat je herstelt van een cyberaanval. De FBI zegt dat 60% van de bedrijven die getroffen worden door een cyberaanval binnen een jaar failliet gaan."
5. Veel MKB-bedrijven hebben hulp van buitenaf nodig om de beveiliging te regelen.
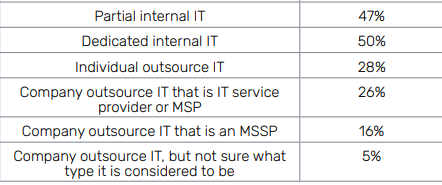
Meer dan de helft van onze respondenten gaf toe dat een succesvolle phishingaanval of nog erger, een ransomware-aanval, hun organisatie ernstig zou verwonden, waarbij sommigen zeiden dat het een fatale klap zou kunnen zijn. Veel MKB-bedrijven hebben die verwachting omdat ze niet voorbereid zijn op de gevolgen van een cyberaanval. Het tekort aan vaardigheden op het gebied van cyberbeveiliging maakt hun problemen alleen maar groter. Dat is een belangrijke reden waarom een aanzienlijk aantal MKB-bedrijven vertrouwen op uitbestede IT-beveiliging. Bedrijven zullen deskundige hulp nodig blijven hebben om hun beveiliging te onderhouden en te verbeteren, en bijna de helft van de IT-professionals die we hebben ondervraagd, zegt dat hun organisatie vertrouwt op een MSP of MSSP om de klus te klaren (zie afbeelding 5).
Besluitvormers in het MKB zijn niet noodzakelijkerwijs op de hoogte van de noodzaak van een sterke cyberbeveiligingshouding, waardoor aarzeling ontstaat als het gaat om beveiligingsuitgaven. Zakelijke leiders die niet goed op de hoogte zijn van beveiliging kunnen cyberbeveiliging zien als een dure budgetverliezer in plaats van als een manier om een nog groter budgetverlies in de vorm van een cyberaanval of ander informatiebeveiligingsincident af te wenden. MSP's hebben er echter baat bij om dat gesprek te veranderen door te laten zien hoe beveiligingsoplossingen niet alleen kostbare cyberaanvallen voorkomen, maar ook de efficiëntie verbeteren en loonkosten besparen.
"Er is nog steeds veel weerstand bij SMB-leiders over uitgaven voor beveiliging," zegt McKie. "Veel daarvan is te wijten aan de overtuiging dat beveiliging een remmende factor is of gewoon een kostenpost. Dat is een van de gebieden waar we het verhaal moeten omdraaien en moeten zeggen: nee, beveiliging gaat je juist geld besparen, het gaat je efficiënter en effectiever maken."
Lees meer over de mentaliteit, motivatie en uitdagingen van besluitvormers op het gebied van beveiliging bij het MKB door het volgende rapport te lezen: het Datto-rapport ‘Cybersecurity voor het MKB’, dat nu beschikbaar is, of bekijk het webinar Cybersecurity Roundtable-serie: Belangrijke inzichten in de beveiligingsbehoeften van het MKB voor MSP’s .




