5 principais conclusões do relatório Datto SMB Cybersecurity for MSPs
O Relatório da Pesquisa de Cibersegurança para PMEs da Datto para MSPs está repleto de informações cruciais para ajudar os MSPs a aumentarem suas vendas e a entenderem melhor as dificuldades de seus clientes. A pesquisa foi criada a partir de um subconjunto de dados coletados em uma pesquisa com 2.913 tomadores de decisão de TI, realizada em julho e agosto de 2022. Os respondentes deveriam ser tomadores de decisão de TI em uma PME com 10 a 300 funcionários. Os mercados escolhidos para análise foram América do Norte (EUA e Canadá), Reino Unido, Alemanha, Austrália e Nova Zelândia, Holanda e Singapura. Além disso, conversamos com dois especialistas. Kaseya Os especialistas Chris McKie, vice-presidente de marketing de produtos para soluções de segurança e redes, e Mike DePalma, vice-presidente de desenvolvimento de negócios, compartilharam suas perspectivas sobre as tendências deste ano.
Nossas 5 principais conclusões do relatório Datto SMB Cybersecurity for SMBs
As empresas estão recebendo a mensagem de que a segurança cibernética é fundamental para o seu sucesso em alto e bom som, e estão agindo de acordo, criando um mundo de oportunidades para os MSPs. Entretanto, ainda há alguns desafios para os MSPs enfrentarem para superar as objeções dos clientes e reforçar o fato de que a segurança é um investimento inteligente. Estes são cinco dos pontos de dados mais notáveis em nosso relatório para MSPs:
1. Os tomadores de decisão de TI estão em um clima de compra.
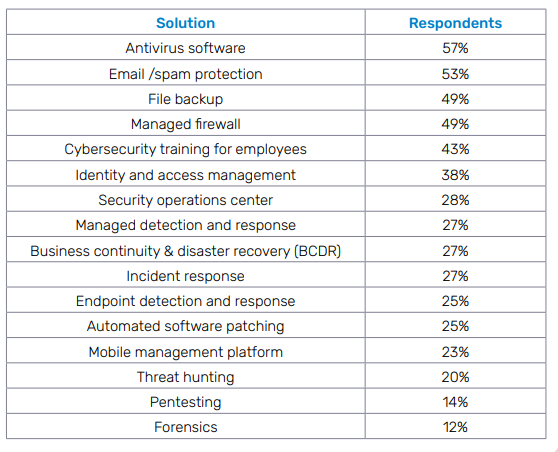
As empresas estão muito preocupadas com a segurança e prontas para fazer investimentos para manter suas organizações seguras. As PMEs entendem que, com os criminosos cibernéticos encontrando novas maneiras de atacar seus dados, elas precisam de ajuda para proteger seus valiosos dados. Cerca de metade dos participantes de nossa pesquisa planeja gastar com segurança de e-mail, backup e proteção antivírus (veja a Figura 1).
Algumas compras de segurança para PMEs girarão em torno dos desafios que as empresas enfrentam para manter a conformidade com os requisitos de seguro cibernético ou mesmo para obter seguro cibernético. Como aponta Chris McKie, as soluções necessárias para cumprir as exigências de segurança das seguradoras podem ser um ótimo ponto de partida para uma conversa de vendas.
"Olhando do ponto de vista das exigências do seguro cibernético, o EDR é frequentemente obrigatório", disse McKie. "Também estamos vendo cada vez mais o SOC gerenciado ou a detecção e resposta gerenciadas (MDR) como um item obrigatório. O treinamento de conscientização de segurança também é um desses itens obrigatórios para muitas seguradoras."
2. A segurança está na frente e no centro da maioria das listas de prioridades das PMEs.
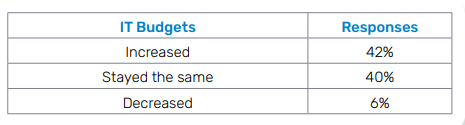
Os ataques cibernéticos de alto nível e as rigorosas leis de privacidade de dados aumentaram a importância da segurança para as empresas. Quatro em cada dez entrevistados da nossa pesquisa disseram que sua organização está aumentando os gastos com segurança cibernética e a maioria espera que isso continue - uma excelente notícia para os MSPs na economia desafiadora de hoje (veja a Figura 2).
Uma maneira de os MSPs ajudarem a direcionar esses gastos é realizar exercícios de mesa que simulem ataques cibernéticos com seus clientes. Isso coloca em perspectiva o que um cliente pode precisar quando o pior acontecer, provando o valor de algumas ferramentas de segurança.
“É fundamental realizar exercícios de simulação”, aconselha McKie. “É uma forma de o MSP entrar em contato com os proprietários das empresas e simular um cenário hipotético, como o que aconteceria se fossem atingidos por um ransomware. Realizar esses exercícios regularmente reforça a posição do MSP como especialista no assunto e revela as lacunas de conhecimento do cliente.”
3. O phishing é o maior problema de segurança que as PMEs enfrentam.
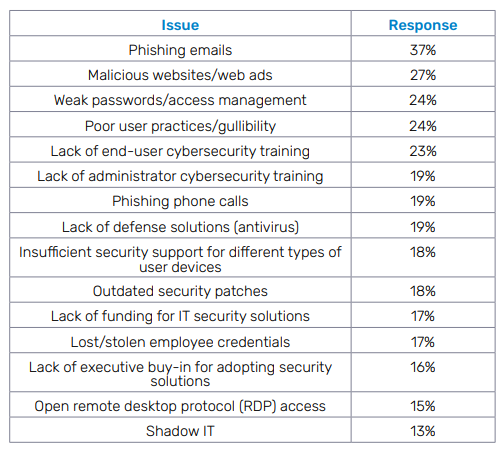
Os líderes de TI das empresas estão preocupados com o phishing e os perigos que ele acarreta . Anúncios maliciosos também são um problema para as empresas. É interessante notar a proeminência de práticas de segurança deficientes e a falta de treinamento nesta lista. O treinamento de conscientização em segurança é uma ferramenta poderosa e acessível para qualquer empresa usar para mitigar riscos de segurança, mas muitas empresas não estão aproveitando ao máximo seus benefícios devido à realização de treinamentos desorganizados ou pouco frequentes. Esta lista contém uma boa notícia para os MSPs: existem possibilidades de crescimento de receita para MSPs em torno da segurança de e-mail e treinamento de segurança com simulações de phishing (veja a Figura 3).
Embora todos pareçam conhecer o phishing e saber que ele é perigoso, os malfeitores ainda confiam no phishing para lançar muitos ataques cibernéticos perigosos, como ransomware e comprometimento de e-mail comercial (BEC). Por quê? Porque o phishing é barato e altamente eficaz. Os criminosos cibernéticos nem precisam fazer o phishing eles mesmos, graças aos praticantes de phishing como serviço na dark web. Esse problema não desaparecerá tão cedo.
"O sistema de entrega de ataques cibernéticos não mudou muito porque eles não precisam mudá-lo", disse DePalma. "Os criminosos cibernéticos sabem que o mesmo sistema de entrega que eles têm usado, um e-mail de phishing, está funcionando."
4. O tempo de inatividade é caro, mas muitas empresas não têm as ferramentas certas para minimizá-lo.
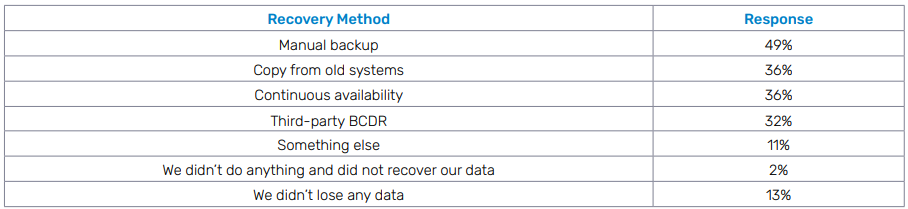
Os MSPs têm uma oportunidade de ouro para expandir a receita e ajudar seus clientes a reduzir o tempo de inatividade dispendioso com soluções como BCDR (Business Continuity and Disaster Recovery), Managed SOC e planejamento de resposta a incidentes. Cerca de 49% dos entrevistados afirmaram que suas organizações dependeram de backups manuais para recuperar dados em seu último incidente de segurança cibernética (veja a Figura 4). Isso significa que metade das empresas pesquisadas precisa migrar para backups em nuvem e aprender os benefícios do BCDR — uma grande oportunidade para os MSPs.
O tempo de inatividade e o custo relacionado podem não ser algo que os clientes estejam considerando quando fazem uma análise de custo-benefício relacionada à segurança cibernética. No entanto, é algo que um MSP precisa garantir que seu cliente esteja ciente para exemplificar por que tomar medidas para minimizar o tempo de inatividade no caso de um ataque cibernético bem-sucedido antes que ele aconteça é uma ideia inteligente.
"Quando uma empresa é atingida desde o início até o ponto de correção, estamos vendo números que indicam que o custo do tempo de inatividade é de aproximadamente 8 mil por hora", advertiu McKie.
DePalma concorda: "A verdadeira pergunta a ser feita é quanto tempo você vai levar para se recuperar de um ataque cibernético? O FBI diz que 60% das empresas que são atingidas por um ataque cibernético fecham as portas em um ano."
5. Muitas PMEs precisam de ajuda externa para lidar com a segurança.
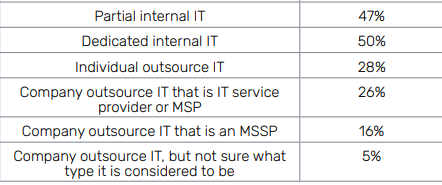
Mais da metade dos entrevistados em nossa pesquisa admitiu que um ataque de phishing bem-sucedido ou, pior ainda, um ataque de ransomware, prejudicaria seriamente sua organização, com alguns dizendo que poderia ser um golpe fatal. Muitas PMEs têm essa expectativa porque não estão preparadas para lidar com as consequências de um ataque cibernético. A escassez de habilidades em segurança cibernética está apenas agravando seus problemas. Esse é um grande motivo pelo qual um número significativo de PMEs tende a confiar na segurança de TI terceirizada. As empresas continuarão a precisar de ajuda especializada para manter e aprimorar sua segurança, e quase metade dos profissionais de TI que pesquisamos disse que sua organização depende de um MSP ou MSSP para realizar o trabalho (veja a Figura 5).
Os tomadores de decisão das PMEs não estão necessariamente informados sobre a necessidade de uma postura forte de segurança cibernética, criando hesitação quando se trata de gastos com segurança. Os líderes empresariais que não têm conhecimento sobre segurança podem considerar a segurança cibernética como um gasto dispendioso que drena o orçamento, em vez de uma forma de evitar uma drenagem ainda maior do orçamento na forma de um ataque cibernético ou outro incidente de segurança da informação. No entanto, os MSPs se beneficiam ao mudar essa conversa, mostrando como as soluções de segurança não apenas evitam ataques cibernéticos dispendiosos, mas também aumentam a eficiência, economizando dinheiro da folha de pagamento.
"Ainda há muita resistência por parte dos líderes das PMEs em relação aos gastos com segurança", diz McKie. "Muito disso se deve à crença de que a segurança é um inibidor ou apenas um centro de custos. Essa é uma das áreas em que temos que mudar essa história e dizer que não, a segurança vai realmente economizar seu dinheiro, vai torná-lo mais eficiente, mais eficaz."
Saiba mais sobre a mentalidade, a motivação e os desafios dos tomadores de decisão em segurança de PMEs lendo o relatório "Cibersegurança para PMEs da Datto" , já disponível, ou assistindo ao webinar " Série de Mesas Redondas sobre Cibersegurança: Principais Insights sobre as Necessidades de Segurança das PMEs para MSPs" .




