5 points clés du rapport de Datto sur la cybersécurité des PME pour les MSP
Le rapport « Datto SMB Cybersecurity Survey for MSPs» regorge d’informations essentielles destinées aux MSP afin de les aider à développer leur chiffre d’affaires et à mieux cerner les difficultés rencontrées par leurs clients. Cette enquête a été élaborée à partir d’un sous-ensemble de données issues d’une enquête menée en juillet et août 2022 auprès de 2 913 décideurs informatiques. Les participants devaient occuper un poste de décideur informatique au sein d’une PME comptant entre 10 et 300 salariés. Les marchés retenus pour l’analyse étaient l’Amérique du Nord (États-Unis et Canada), le Royaume-Uni, l’Allemagne, l’Australie et la Nouvelle-Zélande, les Pays-Bas et Singapour. De plus, nous avons rencontré deux experts d’ Kaseya , Chris McKie, vice-président du marketing produit pour les solutions de sécurité et de réseau, et Mike DePalma, vice-président du développement commercial, afin de recueillir leurs analyses d’experts sur les tendances de cette année.
Nos 5 principaux enseignements du rapport Datto sur la cybersécurité des PME
Les entreprises ont bien compris que la cybersécurité est essentielle à leur succès et elles agissent en conséquence, créant ainsi un monde d'opportunités pour les MSP. Cependant, les MSP doivent encore relever certains défis pour surmonter les objections des clients et renforcer le fait que la sécurité est un investissement intelligent. Voici cinq des points les plus remarquables de notre rapport pour les MSP :
1. Les décideurs informatiques sont d'humeur à acheter.
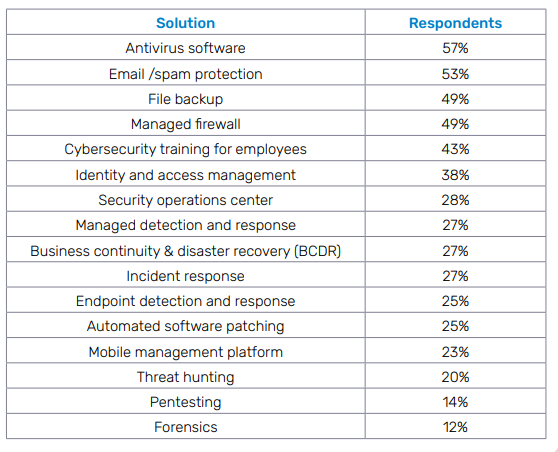
Les entreprises sont très préoccupées par la sécurité et prêtes à faire des investissements pour assurer la sécurité de leur organisation. Les PME comprennent que les cybercriminels trouvent de nouveaux moyens d'attaquer leurs données et qu'elles ont besoin d'aide pour protéger leurs précieuses données. Près de la moitié des répondants à notre enquête prévoient d'investir dans la sécurité de la messagerie, la sauvegarde et la protection antivirus (voir Figure 1).
Certains achats de sécurité pour les PME tourneront autour des défis auxquels les entreprises sont confrontées pour rester en conformité avec les exigences de la cyber-assurance, ou même pour obtenir une cyber-assurance tout court. Comme le souligne Chris McKie, les solutions requises pour se conformer aux exigences des compagnies d'assurance en matière de sécurité peuvent être un excellent point de départ pour une conversation commerciale.
"Si l'on se place du point de vue des exigences de l'assurance cybernétique, l'EDR est souvent obligatoire", a déclaré M. McKie. "Nous voyons également de plus en plus de Managed SOC ou de détection et de réponse gérées (MDR) comme un élément obligatoire. La formation à la sensibilisation à la sécurité est également l'un des points à cocher pour de nombreux assureurs.
2. La sécurité est au cœur des priorités de la plupart des PME.
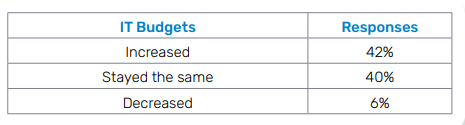
Les cyberattaques très médiatisées et les lois strictes sur la confidentialité des données ont accru l'importance de la sécurité pour les entreprises. Quatre répondants à notre enquête sur dix ont déclaré que leur organisation augmentait ses dépenses en matière de cybersécurité, et la plupart s'attendent à ce que cela continue - une excellente nouvelle pour les MSP dans l'économie difficile d'aujourd'hui (voir Figure 2).
Les MSP peuvent contribuer à orienter ces dépenses en organisant des exercices de simulation de cyberattaques avec leurs clients. Cela permet de mettre en perspective ce dont un client pourrait avoir besoin si le pire se produisait, prouvant ainsi la valeur de certains outils de sécurité.
« Il est essentiel d'organiser des exercices de simulation », conseille McKie. « C'est un moyen pour un MSP de se rendre sur place, de rencontrer les dirigeants de l'entreprise et de mettre en scène un scénario hypothétique, par exemple : que se passerait-il si vous étiez victime d'une attaque par ransomware ?La mise en place régulière de ces exercices renforce encore davantage l'image du MSP en tant qu'expert en la matière et permet de mettre en évidence les lacunes du client. »
3. Le phishing est le plus grand fléau auquel les PME sont confrontées en matière de sécurité.
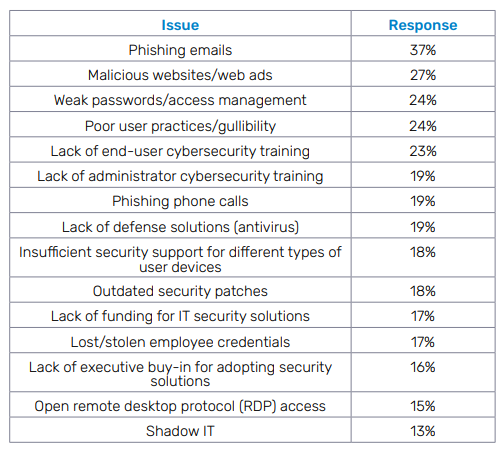
Les responsables informatiques des entreprises s’inquiètent du hameçonnage et des dangers qu’il entraîne. Les publicités malveillantes constituent également une source de préoccupation pour les entreprises. Il est intéressant de noter la place prépondérante occupée par les mauvaises pratiques de sécurité et le manque de formation dans cette liste. La formation à la sensibilisation à la sécurité est un outil puissant et abordable que toute entreprise peut utiliser pour atténuer les risques de sécurité ; pourtant, beaucoup trop d’entreprises n’en tirent pas pleinement parti en raison de formations organisées de manière aléatoire ou trop peu fréquentes. Cette liste contient toutefois une bonne nouvelle pour les MSP : il existe des possibilités de croissance du chiffre d’affaires pour les MSP dans les domaines de la sécurité des e-mails et de la formation à la sécurité avec des simulations de hameçonnage (voir figure 3).
Même si tout le monde semble connaître le phishing et sait qu'il est dangereux, les mauvais acteurs s'appuient toujours sur le phishing pour lancer de nombreuses cyberattaques dangereuses comme les ransomwares et les compromissions d'emails professionnels (BEC). Pourquoi ? Parce que l'hameçonnage est peu coûteux et très efficace. Les cybercriminels n'ont même pas besoin de procéder eux-mêmes à l'hameçonnage grâce aux praticiens de l'hameçonnage en tant que service sur le dark web. Ce problème n'est pas près de disparaître.
"Le système de diffusion des cyberattaques n'a pas beaucoup changé parce qu'il n'a pas besoin d'être modifié", a déclaré M. DePalma. "Les cybercriminels savent que le même système de diffusion qu'ils utilisent, à savoir un courriel d'hameçonnage, fonctionne.
4. Les temps d'arrêt sont coûteux, mais de nombreuses entreprises n'ont pas les bons outils en place pour les minimiser.
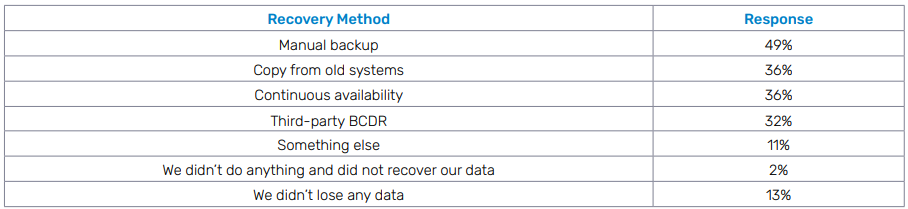
Les MSP ont là une occasion en or d’augmenter leur chiffre d’affaires et d’aider leurs clients à réduire les temps d’arrêt coûteux grâce à des solutions telles que la BCDR, Managed SOC et la planification de la réponse aux incidents. Environ 49 % des personnes interrogées ont déclaré que leur entreprise avait eu recours à une sauvegarde manuelle pour récupérer ses données lors de son dernier incident de cybersécurité (voir figure 4). Cela signifie que la moitié des entreprises interrogées doivent passer à la sauvegarde dans le cloud et découvrir les avantages du BCDR — ce qui représente un énorme potentiel d'opportunités pour les MSP.
Les temps d'arrêt et les coûts associés ne sont peut-être pas des éléments que les clients prennent en compte lorsqu'ils effectuent une analyse coûts-bénéfices liée à la cybersécurité. Cependant, c'est un élément dont un MSP doit s'assurer que son client est conscient afin d'illustrer pourquoi prendre des mesures pour minimiser les temps d'arrêt en cas de cyberattaque réussie avant qu'elle ne se produise est une idée intelligente.
"Lorsqu'une entreprise est touchée depuis le début jusqu'au point de remédiation, nous voyons des chiffres qui indiquent que le coût du temps d'arrêt est d'environ 8 000 euros par heure", a averti M. McKie.
M. DePalma est d'accord : "La vraie question à se poser est de savoir combien de temps il vous faudra pour vous remettre d'une cyberattaque. Selon le FBI, 60 % des entreprises victimes d'une cyberattaque cessent leurs activités dans l'année qui suit".
5. De nombreuses PME ont besoin d'une aide extérieure pour gérer la sécurité.
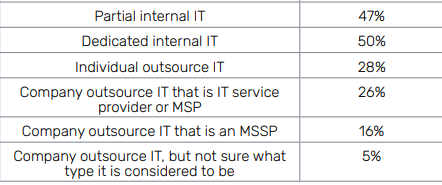
Plus de la moitié des personnes interrogées dans le cadre de notre enquête ont admis qu'une attaque de phishing réussie ou, pire encore, une attaque par ransomware, porterait gravement atteinte à leur organisation, certains affirmant même qu'il s'agirait d'un coup fatal. De nombreuses PME ont cette attente parce qu'elles ne sont pas préparées à gérer les retombées d'une cyberattaque. La pénurie de compétences en cybersécurité ne fait qu'aggraver leurs problèmes. C'est l'une des raisons pour lesquelles un grand nombre de PME ont tendance à faire appel à des services de sécurité informatique externalisés. Les entreprises continueront à avoir besoin de l'aide d'experts pour maintenir et améliorer leur sécurité, et près de la moitié des professionnels de l'informatique que nous avons interrogés ont déclaré que leur organisation s'appuyait sur un MSP ou un MSSP pour faire le travail (voir figure 5).
Les décideurs des PME ne sont pas nécessairement informés de la nécessité d'une posture de cybersécurité forte, ce qui crée des hésitations lorsqu'il s'agit de dépenses de sécurité. Les chefs d'entreprise qui ne sont pas sensibilisés à la sécurité peuvent considérer la cybersécurité comme une perte de budget coûteuse plutôt que comme un moyen d'éviter une perte de budget encore plus importante sous la forme d'une cyberattaque ou d'un autre incident lié à la sécurité de l'information. Cependant, les MSP ont tout intérêt à faire évoluer la situation en montrant que les solutions de sécurité permettent non seulement de prévenir les cyberattaques coûteuses, mais aussi d'améliorer l'efficacité et d'économiser de l'argent sur la masse salariale.
"Les dirigeants de PME sont encore très réticents à l'idée d'investir dans la sécurité", déclare M. McKie. "Une grande partie de cette résistance est due à la croyance que la sécurité est un obstacle ou un centre de coûts. C'est l'un des domaines où nous devons renverser la vapeur et dire que non, la sécurité va en fait vous faire économiser de l'argent, vous rendre plus efficace, plus performant".
Pour en savoir plus sur l'état d'esprit, la motivation et les défis des responsables de la sécurité dans les PME, consultez le rapport Datto sur la cybersécurité des PME, disponible dès maintenant, ou regardez le webinaire Série de tables rondes sur la cybersécurité : perspectives clés sur les besoins des PME en matière de sécurité pour les MSP .




