5 conclusiones clave del informe de Datto sobre ciberseguridad para pymes dirigido a proveedores de servicios de gestión (MSP)
El informe «Encuesta de Datto sobre ciberseguridad para pymes dirigida a proveedores de servicios gestionados (MSP)» contiene información esencial para que los MSP puedan aumentar sus ventas y conocer mejor los puntos débiles de sus clientes. La encuesta se elaboró a partir de un subconjunto de datos recopilados en una encuesta realizada a 2.913 responsables de la toma de decisiones de TI entre julio y agosto de 2022. Se requirió que los encuestados fueran responsables de la toma de decisiones de TI en una pyme con entre 10 y 300 empleados. Los mercados seleccionados para el análisis fueron América del Norte (EE. UU. y Canadá), el Reino Unido, Alemania, Australia y Nueva Zelanda, los Países Bajos y Singapur. Además, nos reunimos con dos expertos de Kaseya , Chris McKie, vicepresidente de mercadotecnia de productos de seguridad y soluciones de redes, y Mike DePalma, vicepresidente de desarrollo comercial, para conocer sus opiniones expertas sobre las tendencias de este año.
Nuestras 5 conclusiones clave del informe de Datto sobre ciberseguridad para pymes
Las empresas están entendiendo alto y claro que la ciberseguridad es fundamental para su éxito, y están actuando en consecuencia, lo que crea un mundo de oportunidades para los MSP. Sin embargo, los MSP aún deben enfrentar algunos retos para superar las objeciones de los clientes y reforzar el hecho de que la seguridad es una inversión inteligente. Estos son cinco de los datos más destacados de nuestro informe para MSP:
1. Los responsables de la toma de decisiones en el ámbito de las tecnologías de la información están dispuestos a comprar.
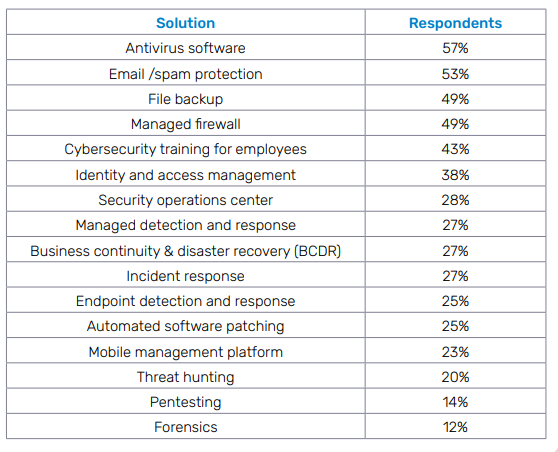
Las empresas están muy preocupadas por la seguridad y dispuestas a invertir para mantener la seguridad de sus organizaciones. Las pymes entienden que, dado que los ciberdelincuentes encuentran nuevas formas de atacar sus datos, necesitan ayuda para proteger su valiosa información. Aproximadamente la mitad de los encuestados planea invertir en seguridad del correo electrónico, copias de seguridad y protección antivirus (véase la Figura 1).
Algunas compras de seguridad para pymes girarán en torno a los retos a los que se enfrentan las empresas para mantener el cumplimiento de los requisitos de los seguros cibernéticos, o incluso para conseguir un seguro cibernético. Como señala Chris McKie, las soluciones necesarias para cumplir con los mandatos de seguridad de las compañías de seguros pueden ser un excelente tema de conversación para iniciar una venta.
«Desde el punto de vista de los requisitos de los seguros cibernéticos, el EDR suele ser obligatorio», dijo McKie. «También vemos cada vez más que el SOC gestionado o la detección y respuesta gestionadas (MDR) se convierten en requisitos obligatorios. La capacitación en concienciación de seguridad también es uno de esos requisitos que muchas aseguradoras exigen cumplir».
2. La seguridad ocupa un lugar destacado en la mayoría de las listas de prioridades de las pymes.
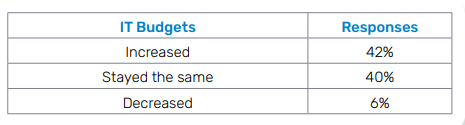
Los ciberataques de gran repercusión y las estrictas leyes de privacidad de datos han aumentado la importancia de la seguridad para las empresas. Cuatro de cada diez encuestados afirmaron que su organización está aumentando su gasto en ciberseguridad, y la mayoría espera que esta tendencia continúe, lo cual es una excelente noticia para los MSP en la difícil situación económica actual (véase la Figura 2).
Una forma en que los MSP pueden ayudar a orientar ese gasto es realizando simulacros que simulen ciberataques con sus clientes. Esto pone en perspectiva lo que un cliente podría necesitar si ocurriera lo peor, demostrando el valor de algunas herramientas de seguridad.
“Es muy importante realizar ejercicios de simulación”, aconseja McKie. “Es una forma en que un MSP puede acercarse, reunirse con los propietarios de la empresa y simular un escenario hipotético, como por ejemplo: ¿qué pasaría si sufrieran un ataque de ransomware?Realizar estos ejercicios de manera regular refuerza aún más la imagen del MSP como experto en la materia y permite identificar las brechas de seguridad del cliente”.
3. El phishing es el mayor problema de seguridad al que se enfrentan las pymes.
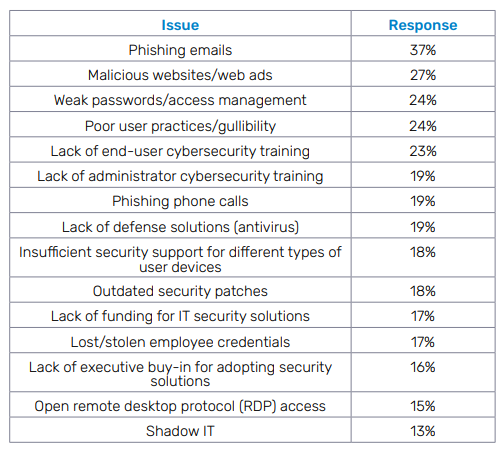
A los líderes de TI de las empresas les preocupa el phishing y el peligro que conlleva. Los anuncios maliciosos también son motivo de preocupación para las empresas. Es interesante observar el lugar destacado que ocupan en esta lista las prácticas de seguridad deficientes y la falta de capacitación. La capacitación en concientización de seguridad es una herramienta poderosa y accesible que cualquier empresa puede utilizar para mitigar los riesgos de seguridad; sin embargo, son demasiadas las empresas que no aprovechan al máximo sus beneficios debido a que la capacitación se lleva a cabo de manera desorganizada o poco frecuente. Esta lista sí contiene una buena noticia para los MSP: existen posibilidades de crecimiento de ingresos para los MSP en torno a la seguridad del correo electrónico y la capacitación en seguridad con simulaciones de phishing (véase la Figura 3).
Aunque todo el mundo parece conocer el phishing y sabe que es peligroso, los delincuentes siguen recurriendo a él para lanzar muchos ciberataques peligrosos, como el ransomware y el compromiso del correo electrónico empresarial (BEC). ¿Por qué? Porque el phishing es barato y muy eficaz. Los ciberdelincuentes ni siquiera tienen que llevar a cabo el phishing ellos mismos gracias a los proveedores de «phishing como servicio» que operan en la web oscura. Este problema no va a desaparecer pronto.
«El sistema de distribución de los ciberataques no ha cambiado mucho porque no tienen por qué cambiarlo», dijo DePalma. «Los ciberdelincuentes saben que el mismo sistema de distribución que han estado utilizando, un correo electrónico de phishing, funciona».
4. El tiempo de inactividad es costoso, pero muchas empresas no cuentan con las herramientas adecuadas para minimizarlo.
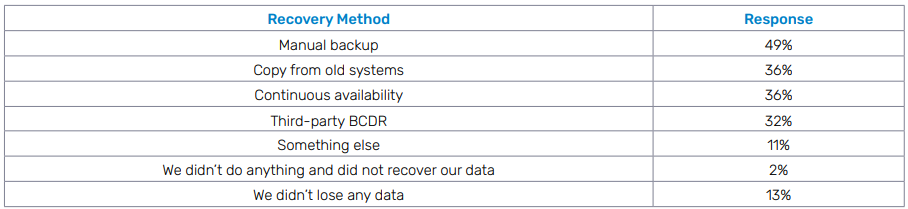
Los MSP tienen una oportunidad única para aumentar sus ingresos y ayudar a sus clientes a reducir los costosos tiempos de inactividad con soluciones como BCDR, Managed SOC y la planificación de la respuesta ante incidentes. Alrededor del 49 % de los encuestados afirmó que sus organizaciones recurrieron a copias de seguridad manuales para recuperar datos en su último incidente de ciberseguridad (véase la Figura 4). Eso significa que la mitad de las empresas que encuestamos necesitan actualizarse a copias de seguridad en la nube y conocer los beneficios de BCDR, lo que representa una gran oportunidad para los MSP.
Es posible que el tiempo de inactividad y los costos relacionados no sean algo que los clientes tengan en cuenta al realizar un análisis de costo-beneficio relacionado con la ciberseguridad. Sin embargo, es algo de lo que un MSP debe asegurarse de que su cliente esté al tanto para demostrar por qué es una buena idea tomar medidas para minimizar el tiempo de inactividad en caso de un ciberataque exitoso antes de que ocurra.
«Cuando una empresa sufre un incidente desde el inicio hasta su resolución, vemos cifras que indican que el costo del tiempo de inactividad ronda los 8 mil por hora», advirtió McKie.
DePalma está de acuerdo: «La verdadera pregunta que hay que hacerse es: ¿cuánto tiempo te llevará recuperarte de un ciberataque? El FBI afirma que el 60 % de las empresas que sufren un ciberataque quiebran en el plazo de un año».
5. Muchas pymes necesitan ayuda externa para gestionar la seguridad.
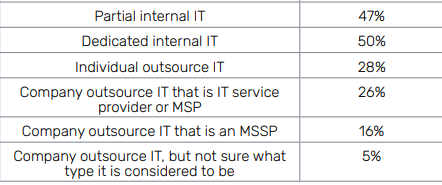
Más de la mitad de los encuestados admitió que un ataque de phishing exitoso o, peor aún, un ataque de ransomware, afectaría gravemente a su organización, y algunos afirmaron que podría ser un golpe fatal. Muchas pymes tienen esa expectativa porque no están preparadas para manejar las consecuencias de un ciberataque. La escasez de personal calificado en ciberseguridad solo agrava sus problemas. Esa es una razón importante por la que un número significativo de pymes tiende a confiar en la seguridad de TI subcontratada. Las empresas seguirán necesitando ayuda de expertos para mantener y mejorar su seguridad, y casi la mitad de los profesionales de TI que encuestamos dijeron que su organización recurre a un MSP o MSSP para realizar esta tarea (véase la Figura 5).
Los responsables de la toma de decisiones en las pymes no siempre están al tanto de la necesidad de contar con una sólida postura de ciberseguridad, lo que genera dudas a la hora de invertir en seguridad. Los líderes empresariales que no están familiarizados con la seguridad pueden ver la ciberseguridad como un gasto costoso que agota el presupuesto, en lugar de como una forma de evitar un gasto aún mayor en forma de ciberataques u otros incidentes de seguridad de la información. Sin embargo, los MSP se benefician al cambiar esa conversación, mostrando cómo las soluciones de seguridad no solo previenen costosos ciberataques, sino que también mejoran la eficiencia, lo que ahorra dinero en salarios.
«Todavía hay mucha resistencia por parte de los líderes de las pymes a invertir en seguridad», afirma McKie. «Gran parte de ello se debe a la creencia de que la seguridad es un obstáculo o simplemente un centro de costos. Esa es una de las áreas en las que tenemos que darle la vuelta a esa historia y decir que no, que la seguridad en realidad les va a ahorrar dinero, les va a hacer más eficientes y más eficaces».
Obtén más información sobre la mentalidad, la motivación y los retos de quienes toman decisiones en materia de seguridad en las pymes leyendo el informe de Datto sobre ciberseguridad para pymes, ya disponible, o vea el seminario web Serie de mesas redondas sobre ciberseguridad: Perspectivas clave sobre las necesidades de seguridad de las pymes para los proveedores de servicios gestionados (MSP) .




