5 wichtige Erkenntnisse aus dem Datto SMB Cybersecurity for MSPs Report
Der Bericht „Datto SMB Cybersecurity Survey for MSPs“enthält zahlreiche wichtige Informationen für MSPs, die ihnen dabei helfen sollen, ihren Umsatz zu steigern und mehr über die Probleme ihrer Kunden zu erfahren. Die Umfrage basiert auf einem Teil der Daten, die im Rahmen einer im Juli und August 2022 durchgeführten Befragung von 2.913 IT-Entscheidungsträgern erhoben wurden. Die Befragten mussten IT-Entscheidungsträger in einem KMU mit 10 bis 300 Mitarbeitern sein. Die für die Analyse ausgewählten Märkte waren Nordamerika (USA und Kanada), Großbritannien, Deutschland, Australien und Neuseeland, die Niederlande sowie Singapur. Darüber hinaus haben wir uns mit zwei Experten von „ Kaseya “ – Chris McKie, VP of Product Marketing Security and Networking Solutions, und Mike DePalma, VP of Business Development – zusammengesetzt, um ihre fachkundigen Einblicke in die diesjährigen Trends zu erhalten.
Unsere 5 wichtigsten Erkenntnisse aus dem Datto SMB Cybersecurity for SMBs Report
Die Botschaft, dass Cybersicherheit für den Erfolg von Unternehmen entscheidend ist, wird immer deutlicher, und die Unternehmen handeln auch entsprechend. Es gibt jedoch immer noch einige Herausforderungen, denen sich MSPs stellen müssen, wenn es darum geht, die Einwände der Kunden zu überwinden und die Tatsache zu verstärken, dass Sicherheit eine intelligente Investition ist. Dies sind fünf der bemerkenswertesten Datenpunkte in unserem Bericht für MSPs:
1. Die IT-Entscheider sind in Kauflaune.
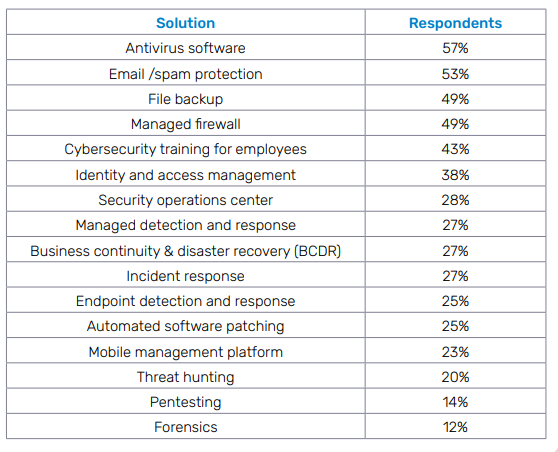
Unternehmen machen sich große Sorgen um die Sicherheit und sind bereit, in die Sicherheit ihrer Organisationen zu investieren. Kleine und mittelständische Unternehmen wissen, dass sie ihre wertvollen Daten schützen müssen, da Cyberkriminelle immer neue Wege finden, um ihre Daten anzugreifen. Etwa die Hälfte der Umfrageteilnehmer plant, in E-Mail-Sicherheit, Backup und Virenschutz zu investieren (siehe Abbildung 1).
Ein Teil der Einkäufe von KMUs im Bereich Sicherheit dreht sich um die Herausforderungen, denen sich Unternehmen stellen müssen, um die Anforderungen der Cyber-Versicherung zu erfüllen oder überhaupt eine Cyber-Versicherung abzuschließen. Chris McKie weist darauf hin, dass die erforderlichen Lösungen zur Erfüllung der Sicherheitsanforderungen von Versicherungsgesellschaften ein guter Gesprächsanlass sein können.
"Aus Sicht der Cyber-Versicherungsanforderungen ist EDR oft vorgeschrieben", so McKie. "Wir sehen auch immer mehr Managed SOC oder Managed Detection and Response (MDR) als vorgeschriebenes Element. Auch Schulungen zum Sicherheitsbewusstsein gehören bei vielen Versicherern zu den Pflichtthemen.
2. Sicherheit steht bei den meisten KMUs ganz oben auf der Prioritätenliste.
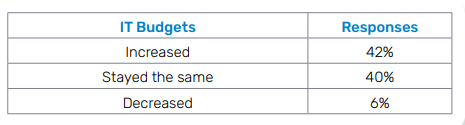
Aufsehenerregende Cyberangriffe und strenge Datenschutzgesetze haben die Bedeutung der Sicherheit für Unternehmen erhöht. Vier von 10 Befragten gaben an, dass ihr Unternehmen seine Ausgaben für Cybersicherheit erhöht, und die meisten erwarten, dass dies auch weiterhin der Fall sein wird - eine hervorragende Nachricht für MSPs in der heutigen schwierigen Wirtschaftslage (siehe Abbildung 2).
Eine Möglichkeit, wie MSPs dazu beitragen können, diese Ausgaben zu steuern, ist die Durchführung von Tabletop-Übungen, bei denen Cyberangriffe mit ihren Kunden simuliert werden. Dadurch wird das, was ein Kunde im schlimmsten Fall brauchen könnte, ins rechte Licht gerückt und der Wert einiger Sicherheitstools bewiesen.
„Es ist so wichtig, Tabletop-Übungen durchzuführen“, rät McKie. „Auf diese Weise kann ein MSP vor Ort mit den Geschäftsinhabern zusammenkommen und ein fiktives Szenario durchspielen, beispielsweise: Was passiert, wenn Sie von Ransomware befallen werden?Die regelmäßige Durchführung solcher Übungen festigt zudem den Ruf des MSP als Fachexperte und deckt Lücken beim Kunden auf.“
3. Phishing ist das größte Sicherheitsproblem für kleine und mittlere Unternehmen.
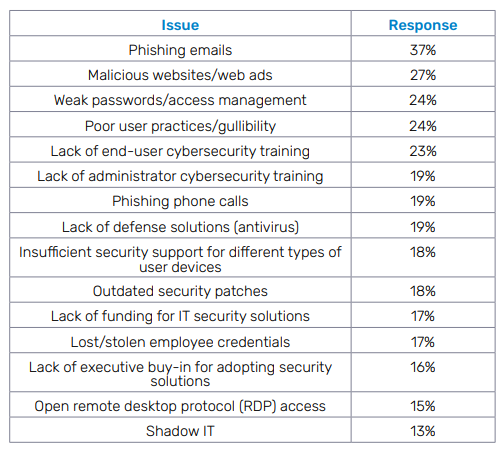
IT-Verantwortliche in Unternehmen sind besorgt über Phishing und die damit verbundenen Gefahren. Auch bösartige Werbeanzeigen bereiten den Unternehmen Kopfzerbrechen. Interessant ist, dass mangelhafte Sicherheitspraktiken und fehlende Schulungen auf dieser Liste ganz oben stehen. Schulungen zur Sensibilisierung für Sicherheitsfragen sind ein wirkungsvolles und kostengünstiges Instrument, mit dem jedes Unternehmen Sicherheitsrisiken mindern kann. Dennoch nutzen viel zu viele Unternehmen diesen Vorteil nicht voll aus, da sie Schulungen nur sporadisch oder unregelmäßig durchführen. Diese Liste enthält jedoch auch eine gute Nachricht für MSPs: Im Bereich E-Mail-Sicherheit und Sicherheitsschulungen mit Phishing-Simulationen bieten sich für MSPs Möglichkeiten zur Umsatzsteigerung (siehe Abbildung 3).
Obwohl jeder über Phishing Bescheid zu wissen scheint und weiß, dass es gefährlich ist, verlassen sich böswillige Akteure immer noch auf Phishing, um viele gefährliche Cyberangriffe wie Ransomware und Business Email Compromise (BEC) zu starten. Und warum? Weil Phishing billig und äußerst effektiv ist. Dank der Phishing-as-a-Service-Anbieter im Dark Web müssen die Cyberkriminellen das Phishing nicht einmal selbst durchführen. Dieses Problem wird in absehbarer Zeit nicht verschwinden.
"Das Übermittlungssystem für Cyberangriffe hat sich nicht so sehr verändert, weil sie es nicht ändern müssen", so DePalma. "Cyberkriminelle wissen, dass das gleiche Übermittlungssystem, das sie schon immer verwendet haben, nämlich Phishing-E-Mails, funktioniert.
4. Ausfallzeiten sind kostspielig, aber viele Unternehmen verfügen nicht über die richtigen Tools, um sie zu minimieren.
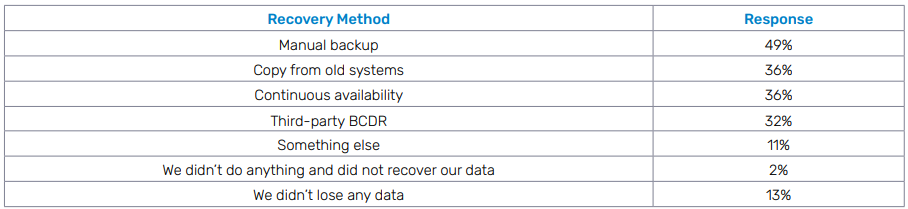
MSPs haben die einmalige Gelegenheit, ihren Umsatz zu steigern und ihren Kunden dabei zu helfen, kostspielige Ausfallzeiten durch Lösungen wie BCDR, Managed SOC sowie die Planung von Incident-Response-Maßnahmen. Rund 49 % der Befragten gaben an, dass ihre Unternehmen bei ihrem letzten Cybersicherheitsvorfall auf manuelle Backups zurückgegriffen haben, um Daten wiederherzustellen (siehe Abbildung 4). Das bedeutet, dass die Hälfte der von uns befragten Unternehmen auf Cloud-Backups umsteigen und die Vorteile von BCDR kennenlernen muss – eine große Chance für MSPs.
Ausfallzeiten und die damit verbundenen Kosten werden von Kunden vielleicht nicht in Betracht gezogen, wenn sie eine Kosten-Nutzen-Analyse in Bezug auf die Cybersicherheit durchführen. Ein MSP muss jedoch sicherstellen, dass seine Kunden darüber informiert sind, um ihnen zu verdeutlichen, warum es eine kluge Idee ist, Maßnahmen zu ergreifen, um die Ausfallzeiten im Falle eines erfolgreichen Cyberangriffs zu minimieren, bevor dieser stattfindet.
"Wenn ein Unternehmen von Anfang an bis zum Zeitpunkt der Behebung betroffen ist, sehen wir Zahlen, die darauf hinweisen, dass die Kosten für die Ausfallzeit bei etwa 8.000 pro Stunde liegen", warnte McKie.
DePalma stimmt zu: "Die eigentliche Frage, die man sich stellen muss, ist, wie lange man braucht, um sich von einer Cyberattacke zu erholen. Das FBI sagt, dass 60 % der Unternehmen, die von einer Cyberattacke betroffen sind, innerhalb eines Jahres den Betrieb einstellen müssen.
5. Viele kleine und mittelständische Unternehmen benötigen externe Hilfe für die Sicherheit.
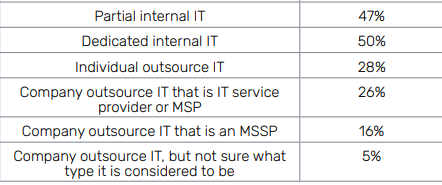
Mehr als die Hälfte der Teilnehmer an unserer Umfrage gab zu, dass ein erfolgreicher Phishing-Angriff oder, noch schlimmer, ein Ransomware-Angriff ihr Unternehmen ernsthaft verletzen würde, wobei einige sagten, dass dies ein tödlicher Schlag sein könnte. Viele KMUs haben diese Erwartung, weil sie nicht darauf vorbereitet sind, die Folgen eines Cyberangriffs zu bewältigen. Der Fachkräftemangel im Bereich der Cybersicherheit verschärft ihre Probleme nur noch. Das ist ein wichtiger Grund, warum viele KMU dazu neigen, sich auf ausgelagerte IT-Sicherheit zu verlassen. Fast die Hälfte der von uns befragten IT-Fachleute gab an, dass ihr Unternehmen auf einen MSP oder MSSP zurückgreift, um diese Aufgabe zu bewältigen (siehe Abbildung 5).
Entscheidungsträger in kleinen und mittleren Unternehmen sind nicht unbedingt über die Notwendigkeit einer starken Cybersicherheitsstruktur informiert, was zu einer Zurückhaltung bei den Sicherheitsausgaben führt. Unternehmensleiter, die sich mit Sicherheit nicht auskennen, betrachten Cybersicherheit als teuren Budgetfresser und nicht als eine Möglichkeit, einen noch größeren Budgetverlust in Form eines Cyberangriffs oder eines anderen Vorfalls im Bereich der Informationssicherheit abzuwenden. MSPs profitieren jedoch davon, wenn sie zeigen, wie Sicherheitslösungen nicht nur kostspielige Cyberangriffe verhindern, sondern auch die Effizienz steigern und so Lohnkosten einsparen.
"Es gibt immer noch viel Widerstand von SMB-Führungskräften, wenn es um Ausgaben für Sicherheit geht", sagt McKie. "Das liegt zum großen Teil daran, dass sie glauben, Sicherheit sei ein Hemmnis oder nur eine Kostenstelle. Das ist einer der Bereiche, in denen wir die Geschichte umdrehen müssen, um zu sagen: Nein, Sicherheit wird Ihnen tatsächlich Geld sparen, sie wird Sie effizienter und effektiver machen."
Erfahren Sie mehr über die Denkweise, die Motivation und die Herausforderungen der Entscheidungsträger im Bereich Sicherheit in KMU, indem Sie den Datto-Bericht „Cybersicherheit für KMU“, der ab sofort verfügbar ist, oder sehen Sie sich das Webinar „Cybersecurity Roundtable Series: Wichtige Einblicke in die Sicherheitsbedürfnisse von KMU für MSPs“ .




