Atomic Red Team Partie 1 : Tester les contrôles de sécurité par l'émulation d'attaques
Votre équipe a déployé un antivirus de nouvelle génération, appliqué les derniers correctifs de sécurité, et vous transmettez toutes les données télémétriques des terminaux à un prestataire spécialisé dans la détection et la réponse gérées. La question qui se pose désormais est la suivante : comment pouvez-vous vous assurer que les défenses déployées fonctionnent correctement et que vous serez averti en cas d'activité malveillante ?
La réponse est d'utiliser l'émulation d'attaques adverses, une méthode puissante de validation des contrôles de sécurité. Comme nous l'avons démontré lors de notre session à DattoCon la semaine dernière, nous avons expliqué les étapes suivantes pour l'ajouter à votre arsenal afin d'améliorer votre cyber-résilience. Il existe de nombreux outils commerciaux et open-source que vous pouvez utiliser pour exécuter ces tests, et avoir un processus à suivre est tout aussi important que l'outil que vous utilisez.
Notre vision d'un processus holistique d'émulation d'attaque comprend plusieurs étapes :
- Sélectionnez les attaques que vous souhaitez reproduire.
- Choisissez un outil d'émulation auquel vous pouvez appliquer vos techniques d'attaque.
- Exécuter l'émulation de la technique d'attaque.
- Examiner les détections et faire correspondre les résultats aux techniques testées.
- Remédier aux problèmes constatés en cas de détections manquées, puis refaire les tests.
Choisir les attaques à imiter
Le référentiel MITRE ATT&CK constitue une excellente ressource pour étudier les techniques d'attaque. MITRE ATT&CK rassemble un ensemble de tactiques et de techniques utilisées par les cybercriminels, issues d'attaques informatiques observées et rendues publiques. Chaque tactique et technique comprend des informations sur les cas où elle a été observée en conditions réelles, les stratégies d'atténuation recommandées et les possibilités de détection. Nous vous recommandons vivement de prendre le temps de vous familiariser avec MITRE ATT&CK, car il s'agit d'une référence couramment utilisée pour discuter des incidents de cybersécurité et constitue un fondement essentiel pour de nombreux outils de sécurité.
MITRE propose également l'outil « ATT&CK Navigator », qui permet de visualiser les techniques associées aux différentes phases d'une attaque. Plusieurs méthodes s'offrent à vous pour sélectionner les techniques que vous souhaitez tester.
- Utilisez MITRE ATT&CK et le navigateur ATT&CK pour visualiser les techniques cartographiées à partir d'un groupe de menaces ou d'une famille de logiciels malveillants documentés.
- Trouvez des techniques qui correspondent à des cyberattaques récentes dont vous avez pris connaissance ou auxquelles vous avez répondu.
- Examinez les profils de menaces créés par l'équipe de gestion des menaces de Datto et choisissez les techniques des acteurs de la menace qui ciblent les MSP et leurs clients.
Exécuter les tests
Dans la plupart des cas, choisir un outil pour effectuer des tests est bien plus simple qu'on ne le pense. Si les solutions payantes disponibles sur le marché permettent de simuler des attaques de manière simple et automatisée, vous pouvez également tirer parti de nombreux outils open source sans avoir à dépenser autre chose que votre temps. Nous vous recommandons Atomic Red Team de Red Canary.
Il est important d'exécuter vos tests dans le même ordre que celui dans lequel un attaquant les exécuterait. Pour ce faire, suivez le cadre ATT&CK de MITRE et commencez par Reconnaissance puis précédez par Impact. Nous recommandons également d'exécuter toutes les émulations d'attaques à partir d'une machine de test. Beaucoup d'entre elles apportent des modifications à l'hôte sur lequel elles s'exécutent, ce qui a un impact sur la facilité d'utilisation de l'hôte.
Examinez vos résultats
Une fois que vous avez exécuté les émulations d'attaques que vous avez choisies, il est temps d'examiner les résultats. Dans un test idéal, toutes les émulations d'attaques devraient donner lieu à une forme de détection ou d'alerte. Faites une matrice des tests que vous avez choisi d'exécuter et mettez-les en correspondance avec les détections et les alertes déclenchées par vos outils de sécurité ou vos fournisseurs. Une fois cette mise en correspondance terminée, passez en revue les émulations d'attaques qui n'ont pas donné lieu à une détection ou à une alerte. C'est sur ces émulations d'attaques que nous nous concentrerons à l'étape suivante.
Remédier aux détections manquées
Les détections manquées sont courantes et ne constituent pas une source d'inquiétude immédiate. Il est important de prendre le temps de comprendre pourquoi une détection a été manquée.
Plusieurs problèmes peuvent conduire à des détections manquées :
- Mauvaise configuration des outils de sécurité
- Le prestataire de services de détection l'a identifié comme étant bénin
- Une lacune dans la couverture des outils de sécurité
- Défaut de détection de la part de votre fournisseur ou de votre technologie de détection
Il est important de discuter des détections manquées avec vos partenaires et fournisseurs de sécurité afin de comprendre la cause première de l'absence d'alerte. Il y a plusieurs causes possibles, c'est pourquoi une approche collaborative pour comprendre les résultats produira les meilleures solutions.
Une fois que vous avez remédié à tout problème lié à une détection manquée, il est important de revenir en arrière et de réexécuter vos tests. Cette étape permettra de valider que les changements apportés ont permis une détection réussie.
Prochaines étapes
Une bonne pratique consiste à documenter votre processus de test et les émulations d'attaques que vous avez effectuées. Nous vous recommandons de refaire vos tests tous les mois ou tous les trimestres. Des mises à jour et des modifications sont constamment apportées à votre environnement. Différentes lacunes de couverture peuvent apparaître, augmentant ainsi les risques pour votre organisation. Les tests continus vous permettront de suivre vos défenses dans le temps et d'identifier les lacunes dans la couverture de sécurité.
Enfin, nous avons collaboré avec notre Datto RMM équipe pour développer un composant RMM qui automatise cinq techniques d'attaque afin d'émuler celles du rançongiciel LockBit. Celui-ci est désormais disponible dans le Datto ComStore.
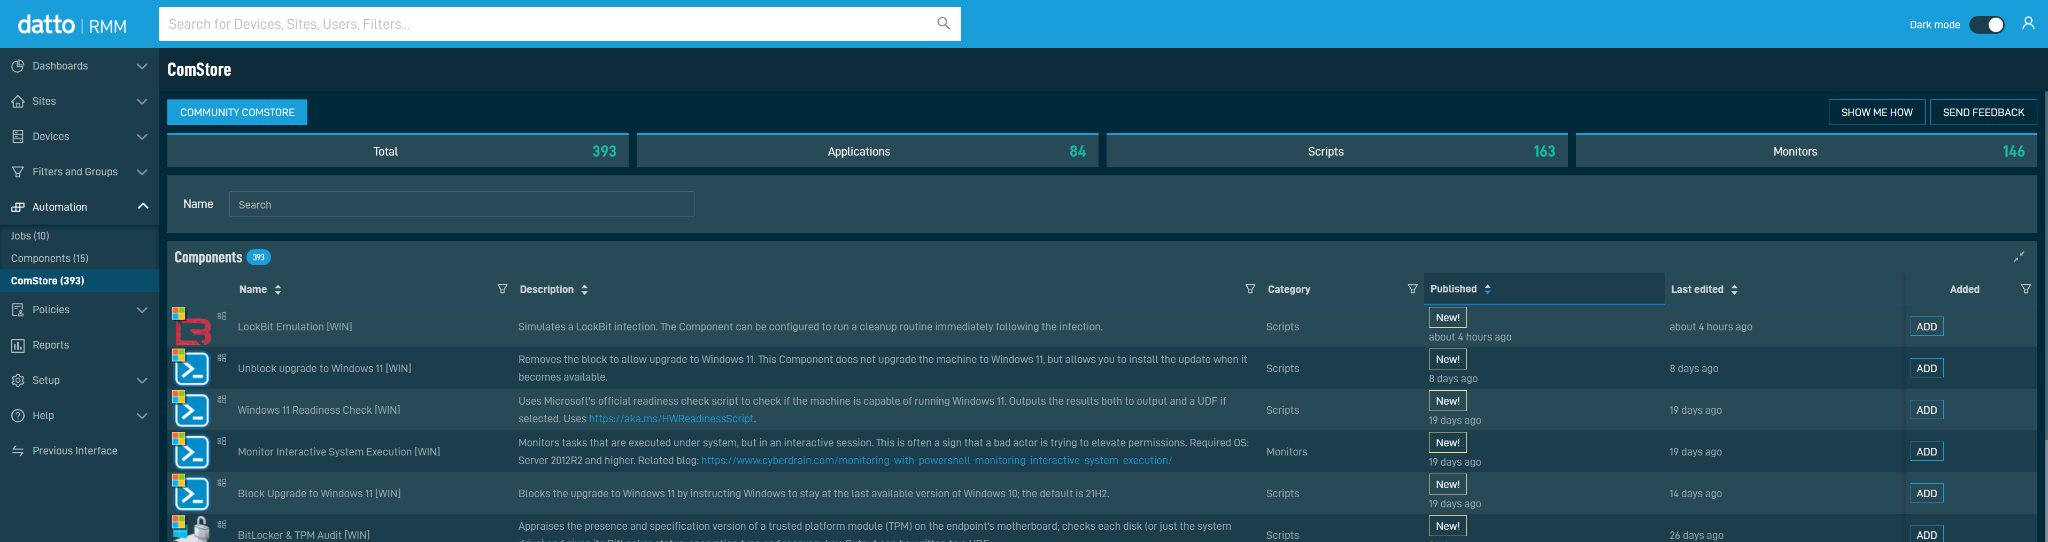
Lorsque la deuxième partie de ce blog sera publiée, elle détaillera l'utilisation de l'outil Atomic Red Team pour émuler une sélection personnalisée de techniques d'attaque.
Nous espérons qu'après avoir lu ceci, vous pourrez utiliser l'émulation de l'adversaire dans votre environnement pour valider et améliorer vos cyberdéfenses. Connectez-vous maintenant pour suivre le processus décrit ci-dessus et tester vos contrôles de sécurité à l'aide du composant RMM.
Dans notre prochain article, nous verrons comment utiliser un outil open-source pour émuler des techniques d'attaque dans votre environnement.


