Equipe vermelha atômica Parte 1: Testando controles de segurança por meio de emulação de ataque
Sua equipe implementou um antivírus de última geração, aplicou os patches de segurança mais recentes e está encaminhando toda a telemetria dos endpoints para um fornecedor de detecção e resposta gerenciadas. A questão agora é: como garantir que as defesas implementadas estejam funcionando corretamente e que você seja notificado sobre atividades maliciosas?
A resposta é usar a emulação de ataque do adversário, um método poderoso de validação de controles de segurança. Como demonstramos em nossa sessão na DattoCon na semana passada, explicamos as etapas a seguir para adicioná-la ao seu arsenal e ajudar a melhorar sua resiliência cibernética. Há muitas ferramentas comerciais e de código aberto que você pode usar para executar esse teste, e ter um processo a seguir é tão importante quanto a ferramenta que você usa.
Nossa visão sobre um processo holístico de emulação de ataque consiste em várias etapas:
- Selecione os ataques que você gostaria de emular.
- Escolha uma ferramenta de emulação para a qual você possa mapear suas técnicas de ataque.
- Executar a emulação da técnica de ataque.
- Analise as detecções e mapeie os resultados para as técnicas testadas.
- Corrigir os problemas encontrados com quaisquer detecções perdidas e, em seguida, refazer o teste.
Escolha os ataques a serem emulados
O framework MITRE ATT&CK é um excelente recurso para pesquisar técnicas de ataque. O MITRE ATT&CK é uma coleção de táticas e técnicas de adversários reunidas a partir de ataques cibernéticos observados e divulgados publicamente. Cada tática e técnica inclui informações sobre onde foi observada em situações reais, estratégias de mitigação recomendadas e oportunidades de detecção. Recomendamos fortemente que você dedique algum tempo para se familiarizar com o MITRE ATT&CK, pois é uma referência comum para discussões sobre eventos cibernéticos e uma base fundamental para muitas ferramentas de segurança.
A MITRE também oferece o ATT&CK Navigator , que permite visualizar técnicas mapeadas para as fases de um ataque. Existem diversas maneiras de escolher quais técnicas você deseja testar.
- Use o MITRE ATT&CK e o ATT&CK Navigator para visualizar as técnicas mapeadas em um Grupo de Ameaças ou Família de Malware documentado.
- Encontre técnicas que correspondam a ataques cibernéticos recentes sobre os quais você tenha lido ou respondido.
- Analise os Perfis de Ameaças criados pela equipe de Gerenciamento de Ameaças da Datto e escolha as técnicas dos agentes de ameaças que visam os MSPs e seus Clientes.
Executar os testes
Na maioria dos casos, escolher uma ferramenta para testes é muito mais fácil do que se imagina. Embora as soluções pagas disponíveis no mercado facilitem e automatizem a emulação de ataques, você também pode aproveitar diversas ferramentas de código aberto sem precisar investir nada além do seu tempo. Recomendamos o Atomic Red Team , da Red Canary.
É importante executar seus testes na mesma ordem em que um invasor os executaria. Isso pode ser feito seguindo a estrutura MITRE ATT&CK e começando pelo Reconhecimento e, em seguida, passando pelo Impacto. Também recomendamos executar todas as emulações de ataque em uma máquina de teste. Muitas fazem alterações no host em que são executadas, afetando a usabilidade do host.
Analise seus resultados
Depois de terminar de executar as emulações de ataque escolhidas, é hora de analisar os resultados. Em um teste ideal, todas as emulações de ataque devem resultar em alguma forma de detecção ou alerta. Faça uma matriz dos testes que você escolheu para executar e mapeie-os para as detecções e alertas acionados por suas ferramentas ou fornecedores de segurança. Quando esse mapeamento estiver concluído, analise as emulações de ataque que não resultaram em detecção ou alerta. Essas são as emulações de ataque nas quais nos concentraremos em nossa próxima etapa.
Remediar Detecções Perdidas
As detecções perdidas são comuns e não são motivo de preocupação imediata. É importante dedicar algum tempo para entender por que uma detecção foi perdida.
Vários problemas podem levar à perda de detecções:
- Configuração incorreta das ferramentas de segurança
- O provedor de detecção identificou-o como benigno
- Uma lacuna na cobertura de ferramentas de segurança
- Falha na detecção por seu provedor ou tecnologia de detecção
É importante discutir as detecções perdidas com seus parceiros e fornecedores de segurança para entender a causa raiz do alerta perdido. Há várias causas possíveis e é por isso que uma abordagem colaborativa para entender os resultados produzirá as melhores soluções.
Depois de corrigir qualquer problema com uma detecção perdida, é importante voltar e executar novamente os testes. Essa etapa validará que as alterações feitas resultaram em uma detecção bem-sucedida.
Próximas etapas
É uma boa prática documentar seu processo de teste e as emulações de ataque que você executou. Recomendamos que você execute novamente seus testes mensal ou trimestralmente. Atualizações e mudanças são feitas constantemente em seu ambiente. Diferentes lacunas de cobertura podem aparecer, aumentando o risco para sua organização. Os testes contínuos permitirão que você acompanhe suas defesas ao longo do tempo e identifique as lacunas na cobertura de segurança.
Por fim, trabalhamos com nossa equipe Datto RMM para criar um componente RMM que automatiza cinco técnicas de ataque para emular as técnicas do ransomware LockBit. Ele já está disponível na Datto ComStore.
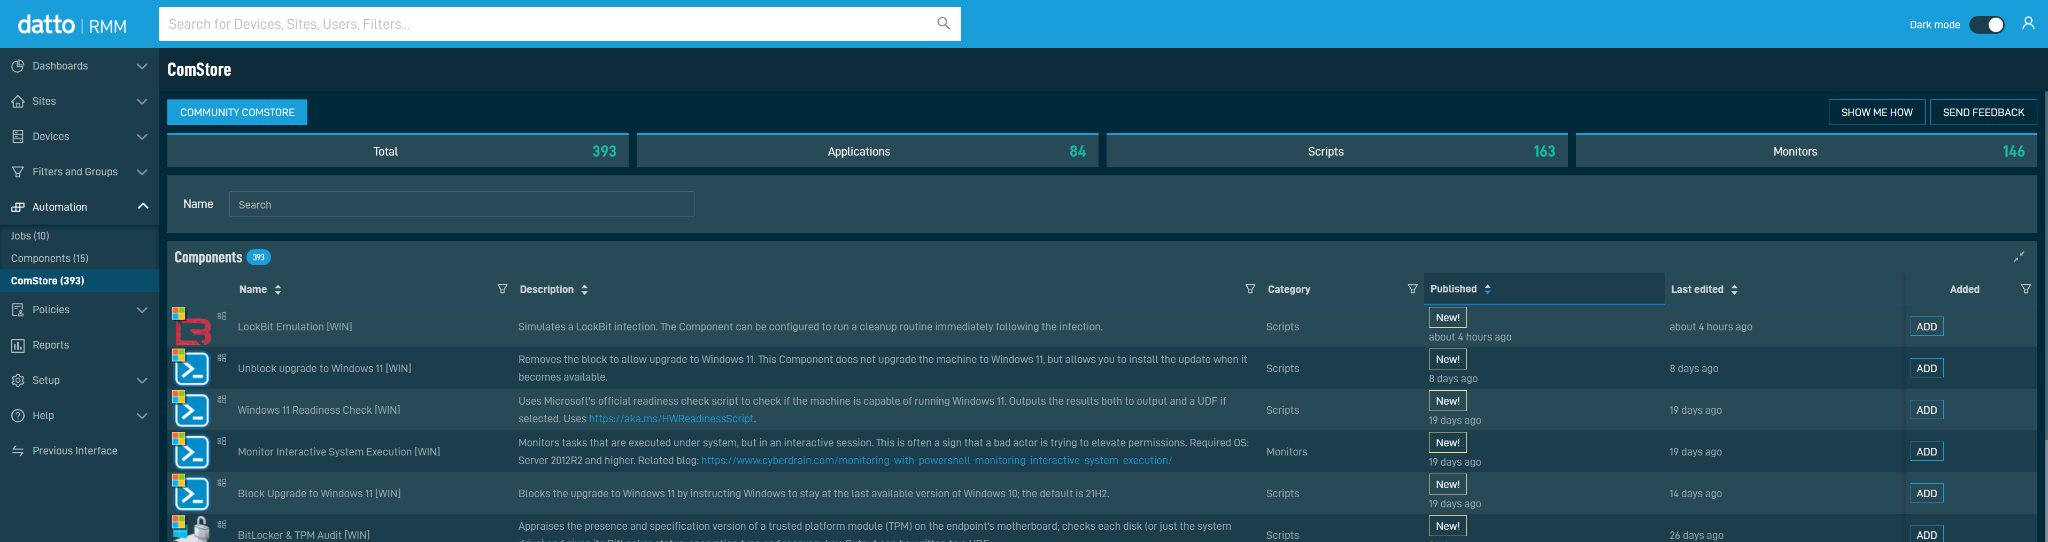
Quando a parte 2 deste blog for publicada, ela detalhará o uso da ferramenta da equipe Atomic Red para emular uma seleção personalizada de técnicas de ataque.
Esperamos que, depois de ler isso, você possa utilizar a emulação do adversário em seu ambiente para validar e melhorar suas defesas cibernéticas. Faça o login agora para seguir o processo descrito acima e testar seus controles de segurança usando o componente RMM.
Em nossa próxima postagem, mostraremos como usar uma ferramenta de código aberto para emular técnicas de ataque em seu ambiente.


