Equipo Atomic Red, parte 1: Prueba de controles de seguridad mediante la emulación de ataques
Tu equipo ha implementado un antivirus de última generación, ha aplicado los parches de seguridad más recientes y estás enviando toda la telemetría de los dispositivos finales a un proveedor de servicios gestionados de detección y respuesta. La pregunta que te haces ahora es: ¿cómo puedes asegurarte de que las defensas implementadas funcionen correctamente y de que se te notifique cualquier actividad maliciosa?
La respuesta es utilizar la emulación de ataques de adversarios, un método eficaz para validar los controles de seguridad. Tal como demostramos en nuestra sesión en DattoCon la semana pasada, explicamos los siguientes pasos para incorporarla a su arsenal y así mejorar su resiliencia cibernética. Existen muchas herramientas de código abierto y comerciales que puede utilizar para realizar estas pruebas, y contar con un proceso a seguir es tan importante como la herramienta que utilice.
Nuestra visión de un proceso holístico de emulación de ataques consta de varios pasos:
- Seleccione los ataques que desea emular.
- Elige una herramienta de emulación a la que puedas asignar tus técnicas de ataque.
- Ejecuta la emulación de la técnica de ataque.
- Revisa las detecciones y asigna los resultados a las técnicas probadas.
- Solucione los problemas detectados que no se hayan detectado y vuelva a realizar la prueba.
Elija qué ataques emular
El marco MITRE ATT&CK es un excelente recurso para investigar técnicas de ataque. MITRE ATT&CK es una recopilación de tácticas y técnicas de los atacantes, extraídas de ciberataques observados y divulgados públicamente. Cada táctica y técnica incluye información sobre dónde se ha observado en el mundo real, estrategias de mitigación recomendadas y oportunidades de detección. Recomendamos encarecidamente que dediques algo de tiempo a familiarizarte con MITRE ATT&CK, ya que es una referencia común para analizar incidentes cibernéticos y constituye una base fundamental para muchas herramientas de seguridad.
MITRE también cuenta con el Navegador ATT&CK, que te permite visualizar las técnicas asignadas a las fases de un ataque. Hay varias formas de elegir qué técnicas quieres probar.
- Utilice MITRE ATT&CK y el Navegador ATT&CK para ver las técnicas asignadas a un grupo de amenazas o una familia de malware documentados.
- Busca técnicas que se correspondan con los ciberataques recientes sobre los que hayas leído o a los que hayas respondido.
- Revisó los perfiles de amenazas creados por el equipo de gestión de amenazas de Datto y seleccionó las técnicas de los actores maliciosos que atacan a los MSP y a sus clientes.
Ejecutar las pruebas
En la mayoría de los casos, elegir una herramienta para realizar pruebas es mucho más fácil de lo que la gente cree. Si bien las soluciones de pago disponibles en el mercado facilitan y automatizan la emulación de ataques, también puedes aprovechar muchas herramientas de código abierto sin necesidad de gastar nada más que tu tiempo. Recomendamos Atomic Red Team de Red Canary.
Es importante ejecutar las pruebas en el mismo orden en que las ejecutaría un atacante. Esto se puede lograr siguiendo el marco MITRE ATT&CK y comenzando por el reconocimiento para luego avanzar hacia el impacto. También recomendamos ejecutar cualquier emulación de ataque desde una máquina de prueba. Muchas de ellas realizan cambios en el host en el que se ejecutan, lo que afecta la usabilidad del host.
Revise sus resultados
Una vez que haya terminado de ejecutar las simulaciones de ataque elegidas, es hora de revisar los resultados. En una prueba ideal, todas las simulaciones de ataque deberían dar lugar a algún tipo de detección o alerta. Elabore una matriz con las pruebas que decidió ejecutar y asigne cada una de ellas a las detecciones y alertas activadas por sus herramientas de seguridad o proveedores. Una vez completada esta asignación, revise las simulaciones de ataque que no dieron lugar a una detección o alerta. Estas son las simulaciones de ataque en las que nos centraremos para nuestro siguiente paso.
Corrigir detecciones omitidas
Es habitual que se pasen por alto algunas detecciones, y no es motivo de preocupación inmediata. Es importante tomarse el tiempo necesario para comprender por qué se pasó por alto una detección.
Hay varios problemas que podrían provocar que no se detecten:
- Configuración incorrecta de las herramientas de seguridad
- El proveedor de detección lo identificó como benigno
- Una brecha en la cobertura de las herramientas de seguridad
- Falla en la detección por parte de su proveedor o tecnología de detección
Es importante analizar las detecciones fallidas con sus socios y proveedores de seguridad para comprender la causa raíz de la falta de alerta. Existen varias causas posibles, por lo que un enfoque colaborativo para comprender los resultados dará lugar a las mejores soluciones.
Una vez que haya solucionado cualquier problema relacionado con una detección fallida, es importante volver atrás y volver a ejecutar las pruebas. Este paso confirmará que los cambios realizados han dado como resultado una detección exitosa.
Próximos pasos
Es una buena práctica documentar su proceso de pruebas y las simulaciones de ataques que haya ejecutado. Le recomendamos que vuelva a ejecutar sus pruebas mensualmente o trimestralmente. En su entorno se realizan actualizaciones y cambios constantemente. Podrían aparecer diferentes brechas de cobertura, lo que aumentaría el riesgo para su organización. Las pruebas continuas le permitirán hacer un seguimiento de sus defensas a lo largo del tiempo e identificar brechas en la cobertura de seguridad.
Por último, hemos colaborado con nuestro Datto RMM equipo para desarrollar un componente RMM que automatiza cinco técnicas de ataque para emular las técnicas del ransomware LockBit. Ya está disponible en la Datto ComStore.
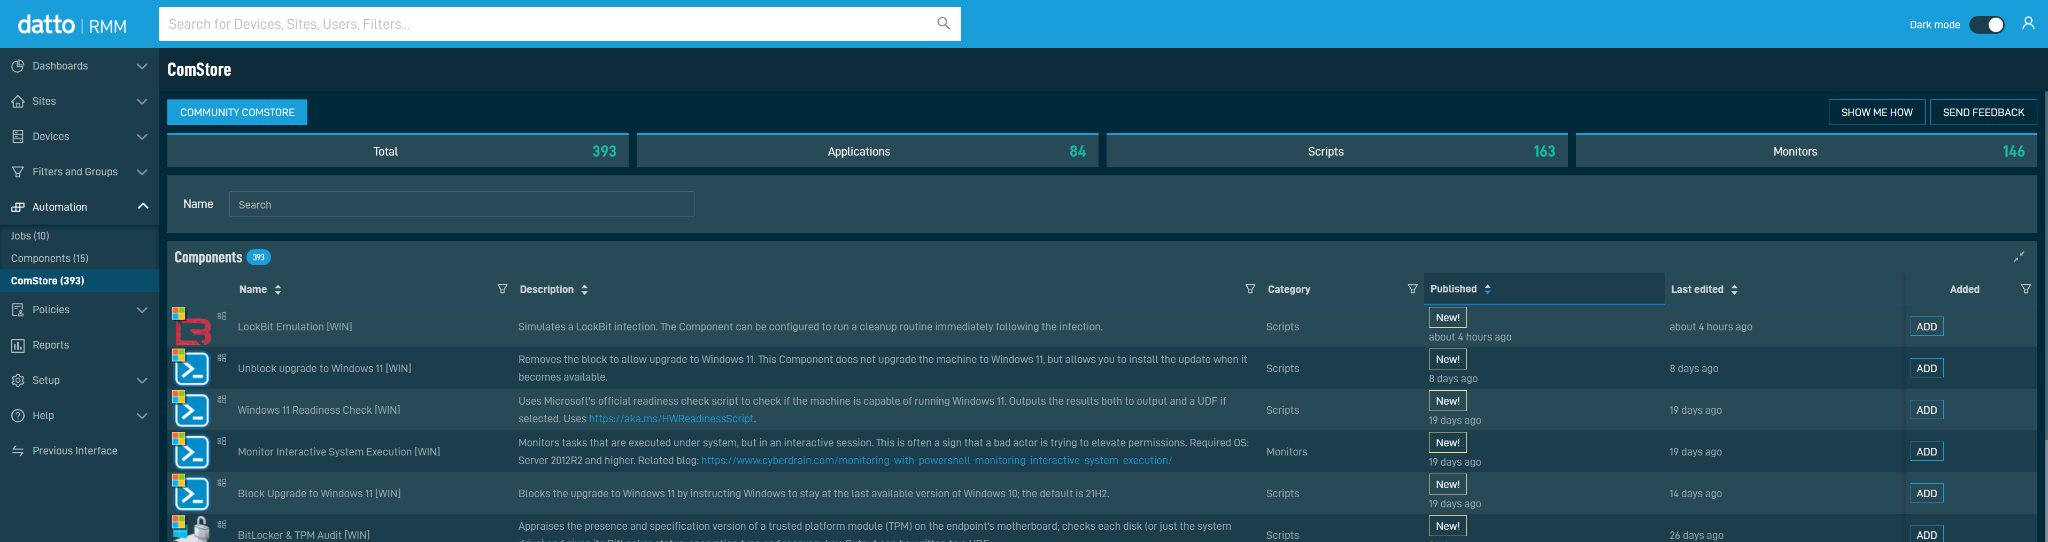
Cuando se publique la segunda parte de este blog, se detallará cómo utilizar la herramienta Atomic Red Team para emular una selección personalizada de técnicas de ataque.
Esperamos que, después de leer esto, pueda utilizar la emulación de adversarios en su entorno para validar y mejorar sus defensas cibernéticas. Inicie sesión ahora para seguir el proceso descrito anteriormente y poner a prueba sus controles de seguridad utilizando el componente RMM.
En nuestra próxima publicación, explicaremos cómo utilizar una herramienta de código abierto para emular técnicas de ataque en su entorno.


