Atomic Red Team Deel 1: Beveiligingscontroles testen door middel van aanvalsemulatie
Uw team heeft antivirussoftware van de nieuwste generatie geïmplementeerd, de meest recente beveiligingspatches toegepast en u stuurt alle telemetriegegevens van de eindpunten door naar een leverancier van beheerde detectie- en responsdiensten. De vraag die u zich nu stelt is: hoe kunt u ervoor zorgen dat de geïmplementeerde beveiligingsmaatregelen naar behoren werken en dat u op de hoogte wordt gesteld van kwaadaardige activiteiten?
Het antwoord is om aanvalsemulatie te gebruiken, een krachtige methode om beveiligingscontroles te valideren. Zoals we vorige week demonstreerden in onze sessie op DattoCon, legden we de volgende stappen uit om dit toe te voegen aan uw arsenaal om uw cyberweerbaarheid te helpen verbeteren. Er zijn veel open-source en commerciële tools die u kunt gebruiken om deze tests uit te voeren, en het volgen van een proces is net zo belangrijk als de tool die u gebruikt.
Onze kijk op een holistisch aanvalsemulatieproces bestaat uit verschillende stappen:
- Selecteer de aanvallen die je wilt emuleren.
- Kies een emulatiegereedschap waar je je aanvalstechnieken op kunt afstemmen.
- De aanvalstechniek emulatie uitvoeren.
- Controleer detecties en breng de resultaten in kaart met de geteste technieken.
- Problemen met gemiste detecties oplossen en opnieuw testen.
Kies welke aanvallen je wilt nabootsen
Het MITRE ATT&CK-raamwerk is een uitstekende bron voor onderzoek naar aanvalstechnieken. MITRE ATT&CK is een verzameling van tactieken en technieken van aanvallers, afkomstig uit publiekelijk waargenomen en bekendgemaakte cyberaanvallen. Elke tactiek en techniek bevat informatie over waar deze in de praktijk is waargenomen, aanbevolen strategieën om de risico’s te beperken en mogelijkheden voor detectie. We raden u ten zeerste aan om wat tijd te besteden aan het verkennen van MITRE ATT&CK, aangezien dit een gangbare referentie is bij het bespreken van cyberincidenten en een belangrijke basis vormt voor veel beveiligingstools.
MITRE beschikt ook over de ATT&CK Navigator, waarmee je technieken kunt visualiseren die aan de fasen van een aanval zijn gekoppeld. Er zijn verschillende manieren waarop je kunt kiezen welke technieken je wilt testen.
- Gebruik MITRE ATT&CK en de ATT&CK Navigator om technieken te bekijken die in kaart zijn gebracht voor een gedocumenteerde dreigingsgroep of malwarefamilie.
- Zoek technieken die overeenkomen met recente cyberaanvallen waarover je hebt gelezen of waarop je hebt gereageerd.
- Bekijk bedreigingsprofielen die zijn opgesteld door het Datto Threat Management-team en kies technieken van bedreigingsactoren die zich richten op MSP's en hun klanten.
De tests uitvoeren
In de meeste gevallen is het kiezen van een tool voor het uitvoeren van tests veel eenvoudiger dan mensen denken. Hoewel betaalde oplossingen op de markt het nabootsen van aanvallen eenvoudig en geautomatiseerd maken, kun je ook gebruikmaken van talrijke open-source-tools zonder dat dit je iets anders kost dan je tijd. Wij raden Atomic Red Team van Red Canary aan.
Het is belangrijk om je tests in dezelfde volgorde uit te voeren als een aanvaller zou doen. Dit kan gedaan worden door het MITRE ATT&CK framework te volgen en te beginnen bij Reconnicance en dan verder te gaan met Impact. We raden ook aan om aanvalsemulaties vanaf een testmachine uit te voeren. Veel simulaties brengen wijzigingen aan in de host waarop ze draaien, wat invloed heeft op de bruikbaarheid van de host.
Uw resultaten bekijken
Als je klaar bent met het uitvoeren van de gekozen aanvalsemulaties, is het tijd om de resultaten te bekijken. In een ideale test zouden alle aanvalsemulaties moeten resulteren in een of andere vorm van detectie of waarschuwing. Maak een matrix van de tests die je hebt uitgevoerd en breng deze in kaart met de detecties en waarschuwingen die worden geactiveerd door je beveiligingsprogramma's of leveranciers. Als het in kaart brengen klaar is, bekijk dan de aanvalsemulaties die niet resulteerden in een detectie of waarschuwing. Dit zijn de aanvalsemulaties waar we ons op richten voor onze volgende stap.
Gemiste detecties herstellen
Gemiste detecties komen vaak voor en zijn geen reden tot onmiddellijke bezorgdheid. Het is belangrijk om de tijd te nemen om te begrijpen waarom een detectie is gemist.
Verschillende problemen kunnen leiden tot gemiste detecties:
- Verkeerde configuratie van beveiligingstools
- De detectieleverancier identificeerde het als goedaardig
- Een gat in de dekking van beveiligingsgereedschappen
- Geen detectie door uw detectieleverancier of -technologie
Het is belangrijk om gemiste detecties te bespreken met je beveiligingspartners en leveranciers om de hoofdoorzaak van de gemiste waarschuwing te begrijpen. Er zijn verschillende mogelijke oorzaken en daarom zal een gezamenlijke aanpak om de resultaten te begrijpen de beste oplossingen opleveren.
Zodra je eventuele problemen met een gemiste detectie hebt verholpen, is het belangrijk om terug te gaan en je tests opnieuw uit te voeren. Deze stap zal valideren dat de gemaakte wijzigingen hebben geresulteerd in een succesvolle detectie.
Volgende stappen
Het is een goede gewoonte om je testproces en de aanvalsemulaties die je hebt uitgevoerd te documenteren. We raden aan om je tests maandelijks of driemaandelijks opnieuw uit te voeren. Er worden voortdurend updates en wijzigingen doorgevoerd in je omgeving. Er kunnen verschillende gaten in de dekking ontstaan, waardoor het risico voor je organisatie toeneemt. Door continu te testen kunt u uw verdediging in de loop van de tijd volgen en gaten in de beveiligingsdekking identificeren.
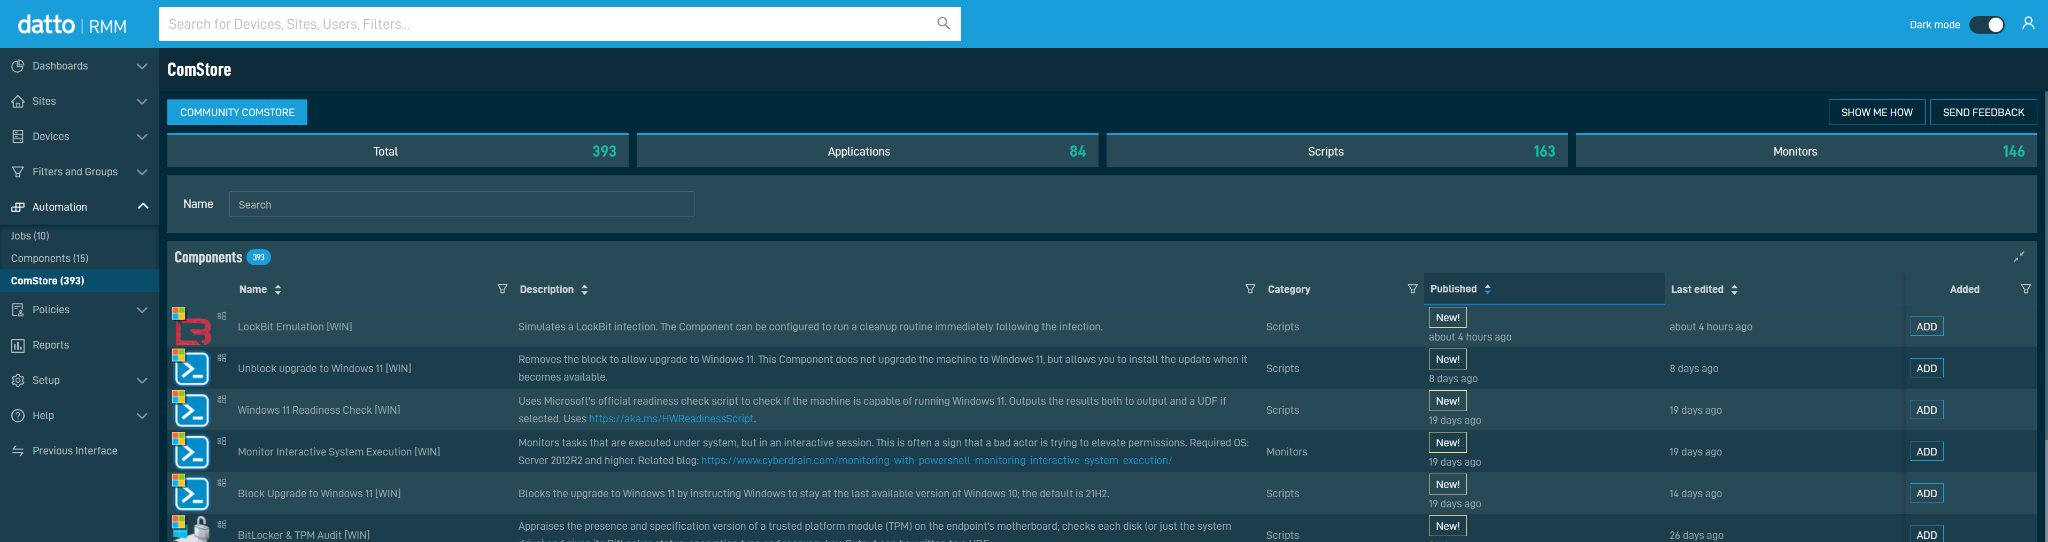
Tot slot hebben we samen met ons Datto RMM team samengewerkt om een RMM-component te ontwikkelen die vijf aanvalstechnieken automatiseert om de technieken van LockBit-ransomware na te bootsen. Deze is nu beschikbaar in de Datto ComStore.
Wanneer deel 2 van deze blog wordt gepubliceerd, wordt gedetailleerd ingegaan op het gebruik van de Atomic Red team tool om een aangepaste selectie aanvalstechnieken na te bootsen.
Hopelijk kunt u na het lezen van dit artikel gebruik maken van de emulatie van tegenstanders in uw omgeving om uw cyberdefensie te valideren en te verbeteren. Log nu in om het hierboven beschreven proces te volgen en test uw beveiligingscontroles met behulp van de RMM-component.
In ons volgende bericht bespreken we hoe je een open-source tool kunt gebruiken om aanvalstechnieken in je omgeving te emuleren.


