Atomic Red Team Teil 1: Testen von Sicherheitskontrollen durch Angriffsemulation
Ihr Team hat eine Antivirensoftware der nächsten Generation bereitgestellt, die neuesten Sicherheitspatches installiert und leitet nun alle Endpunkt-Telemetriedaten an einen Anbieter für Managed Detection and Response weiter. Nun stellt sich Ihnen folgende Frage: Wie können Sie sicherstellen, dass die eingesetzten Schutzmaßnahmen ordnungsgemäß funktionieren und Sie über böswillige Aktivitäten benachrichtigt werden?
Die Antwort ist die Emulation gegnerischer Angriffe, eine leistungsstarke Methode zur Validierung von Sicherheitskontrollen. In unserem Vortrag auf der DattoCon letzte Woche haben wir die folgenden Schritte erläutert, wie Sie diese Methode in Ihr Arsenal aufnehmen können, um Ihre Cyber-Resilienz zu verbessern. Es gibt viele Open-Source- und kommerzielle Tools, die Sie zur Durchführung dieser Tests verwenden können, und ein zu befolgender Prozess ist genauso wichtig wie das verwendete Tool.
Unsere Auffassung von einem ganzheitlichen Angriffsemulationsprozess besteht aus mehreren Schritten:
- Wählen Sie die Angriffe aus, die Sie emulieren möchten.
- Wählen Sie ein Emulationswerkzeug, dem Sie Ihre Angriffstechniken zuordnen können.
- Führen Sie die Emulation der Angriffstechnik aus.
- Überprüfen Sie die Entdeckungen und ordnen Sie die Ergebnisse den geprüften Techniken zu.
- Behebung von Problemen, die bei verpassten Erkennungen festgestellt wurden, und Wiederholung der Tests.
Wählen Sie die zu emulierenden Angriffe
Das MITRE ATT&CK-Framework ist eine hervorragende Quelle für die Recherche nach Angriffstechniken. MITRE ATT&CK ist eine Sammlung von Taktiken und Techniken von Angreifern, die aus öffentlich beobachteten und offengelegten Cyberangriffen zusammengetragen wurden. Zu jeder Taktik und Technik gibt es Informationen darüber, wo sie in der Praxis beobachtet wurde, sowie Empfehlungen zu Abwehrstrategien und Möglichkeiten zur Erkennung. Wir empfehlen Ihnen dringend, sich etwas Zeit zu nehmen, um sich mit MITRE ATT&CK vertraut zu machen, da es eine gängige Referenz für die Diskussion von Cybervorfällen und eine wichtige Grundlage für viele Sicherheitstools ist.
MITRE bietet außerdem den ATT&CK Navigator an, mit dem Sie Techniken visualisieren können, die den Phasen eines Angriffs zugeordnet sind. Es gibt verschiedene Möglichkeiten, wie Sie auswählen können, welche Techniken Sie testen möchten.
- Verwenden Sie MITRE ATT&CK und den ATT&CK Navigator, um Techniken anzuzeigen, die einer dokumentierten Bedrohungsgruppe oder Malware-Familie zugeordnet sind.
- Finden Sie Techniken, die den jüngsten Cyberangriffen entsprechen, über die Sie gelesen oder auf die Sie reagiert haben.
- Prüfen Sie die vom Datto Threat Management-Team erstellten Bedrohungsprofile und wählen Sie Techniken von Bedrohungsakteuren aus, die es auf MSPs und deren Kunden abgesehen haben.
Führen Sie die Tests durch
In den meisten Fällen ist die Auswahl eines Tools für Testzwecke viel einfacher, als man denkt. Zwar ermöglichen kostenpflichtige Lösungen auf dem Markt eine einfache und automatisierte Emulation von Angriffen, doch können Sie auch zahlreiche Open-Source-Tools nutzen, ohne dafür etwas anderes als Ihre Zeit aufwenden zu müssen. Wir empfehlen „Atomic Red Team“ von Red Canary.
Es ist wichtig, dass Sie Ihre Tests in derselben Reihenfolge durchführen, in der ein Angreifer sie ausführen würde. Dies kann anhand des MITRE ATT&CK-Frameworks erfolgen, indem Sie mit Reconnicance beginnen und dann Impact voranstellen. Wir empfehlen außerdem, alle Angriffsemulationen auf einem Testrechner auszuführen. Viele dieser Emulationen verändern den Host, auf dem sie ausgeführt werden, und beeinträchtigen so die Benutzerfreundlichkeit des Hosts.
Überprüfen Sie Ihre Ergebnisse
Sobald Sie die von Ihnen ausgewählten Angriffsemulationen durchgeführt haben, ist es an der Zeit, die Ergebnisse zu überprüfen. Bei einem idealen Test sollten alle Angriffsemulationen zu einer Form von Erkennung oder Warnung führen. Erstellen Sie eine Matrix der Tests, die Sie durchgeführt haben, und ordnen Sie sie den Erkennungen und Warnungen zu, die von Ihren Sicherheitstools oder Anbietern ausgelöst wurden. Sobald diese Zuordnung abgeschlossen ist, überprüfen Sie die Angriffsemulationen, die nicht zu einer Erkennung oder Warnung geführt haben. Dies sind die Angriffsemulationen, auf die wir uns im nächsten Schritt konzentrieren.
Verpasste Erkennungen beheben
Verpasste Entdeckungen sind üblich und kein Grund zur unmittelbaren Besorgnis. Es ist wichtig, sich die Zeit zu nehmen, um zu verstehen, warum ein Nachweis verpasst wurde.
Es gibt mehrere Gründe, die zu verpassten Erkennungen führen können:
- Fehlkonfiguration von Sicherheitswerkzeugen
- Der Erkennungsdienstleister stufte es als gutartig ein
- Eine Lücke in der Abdeckung von Sicherheitstools
- Fehlende Erkennung durch Ihren Detektionsanbieter oder Ihre Technologie
Es ist wichtig, mit Ihren Sicherheitspartnern und -anbietern über fehlende Erkennungen zu sprechen, um die Ursache für die fehlende Meldung zu verstehen. Es gibt mehrere mögliche Ursachen, weshalb ein gemeinsamer Ansatz zum Verständnis der Ergebnisse die besten Lösungen hervorbringen wird.
Sobald Sie alle Probleme mit einer fehlgeschlagenen Erkennung behoben haben, ist es wichtig, die Tests zu wiederholen. Dieser Schritt bestätigt, dass die vorgenommenen Änderungen zu einer erfolgreichen Erkennung geführt haben.
Nächste Schritte
Es ist eine gute Praxis, den Testprozess und die durchgeführten Angriffsemulationen zu dokumentieren. Wir empfehlen, dass Sie Ihre Tests monatlich oder vierteljährlich wiederholen. In Ihrer Umgebung werden ständig Aktualisierungen und Änderungen vorgenommen. Es können verschiedene Abdeckungslücken entstehen, die das Risiko für Ihr Unternehmen erhöhen. Kontinuierliche Tests ermöglichen es Ihnen, Ihre Verteidigungsmaßnahmen im Laufe der Zeit zu verfolgen und Lücken in der Sicherheitsabdeckung zu erkennen.
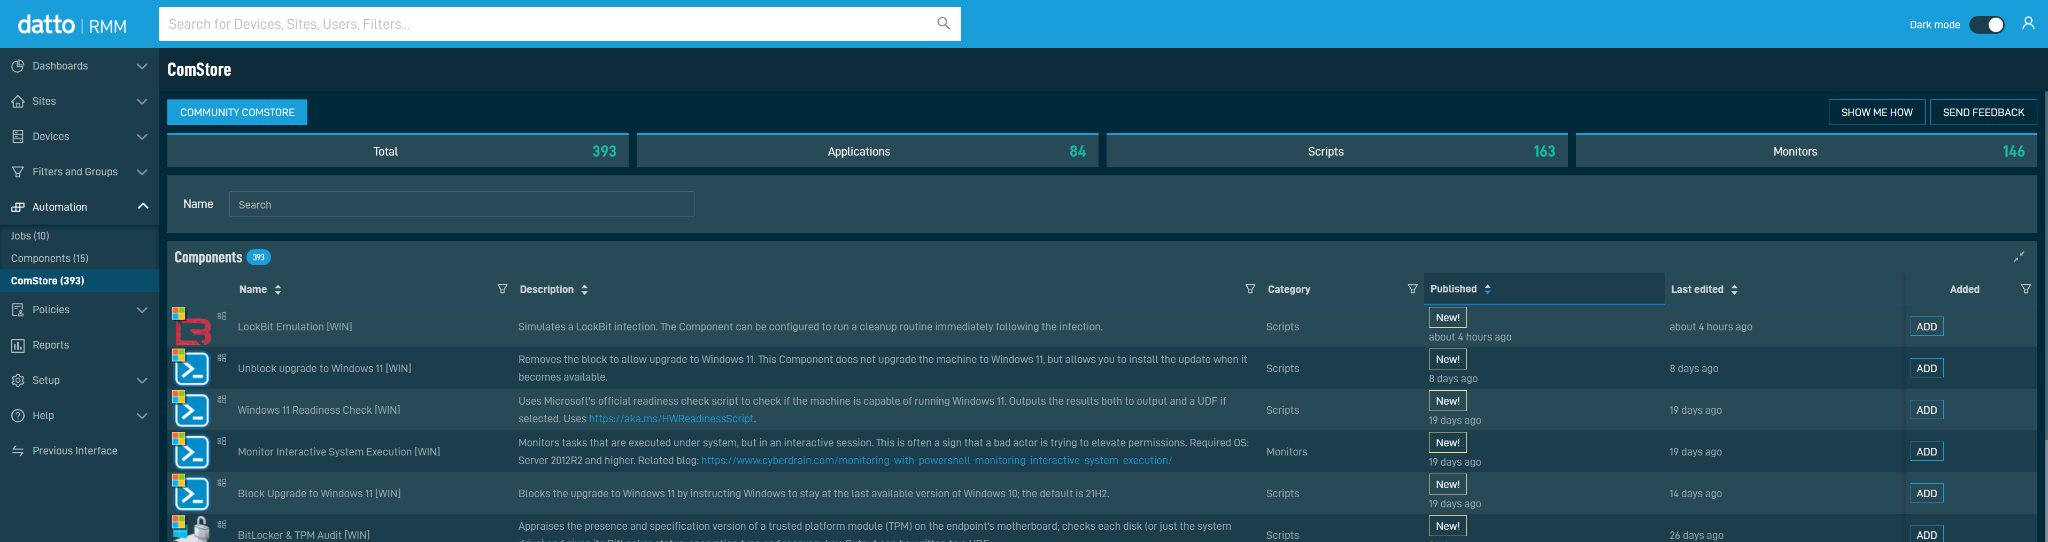
Zu guter Letzt haben wir gemeinsam mit unserem Datto RMM Team an der Entwicklung einer RMM-Komponente gearbeitet, die fünf Angriffstechniken automatisiert, um die Vorgehensweise der LockBit-Ransomware nachzubilden. Diese ist ab sofort im Datto ComStore erhältlich.
In Teil 2 dieses Blogs wird die Verwendung des Atomic Red Team-Tools zur Emulation einer benutzerdefinierten Auswahl von Angriffstechniken beschrieben.
Wir hoffen, dass Sie nach der Lektüre dieses Artikels die Emulation von Angreifern in Ihrer Umgebung nutzen können, um Ihre Cyberabwehr zu überprüfen und zu verbessern. Melden Sie sich jetzt an, um den oben beschriebenen Prozess zu befolgen und Ihre Sicherheitskontrollen mithilfe der RMM-Komponente zu testen.
In unserem nächsten Beitrag zeigen wir Ihnen, wie Sie ein Open-Source-Tool verwenden, um Angriffstechniken in Ihrer Umgebung zu emulieren.


