Was ist Business Email Compromise (BEC)?
In der heutigen schnelllebigen digitalen Welt ist die Bedrohung durch Business Email Compromise (BEC) größer denn je. Stellen Sie sich ein Szenario vor, in dem eine scheinbar harmlose E-Mail von einer hochrangigen Führungskraft um eine dringende Geldüberweisung bittet. Da die Nachricht von einer Autoritätsperson stammt und dringend zu sein scheint, nehmen Sie die Überweisung vor. Sie stellen jedoch bald fest, dass die E-Mail der Person kompromittiert wurde und Sie versehentlich Geld in die Hände von Cyberkriminellen überwiesen haben. Dies ist nur ein Beispiel dafür, wie BEC, eine ausgeklügelte Form der Cyberkriminalität, in der Geschäftswelt Verwüstung anrichtet.
Bei BEC-Betrugsfällen – einer besonderen Form von Phishing-Angriffen – geben sich Angreifer als vertrauenswürdige Stellen aus, um Personen dazu zu verleiten, Geld zu überweisen oder sensible Informationen preiszugeben. Diese Betrugsfälle nehmen derzeit zu, insbesondere aufgrund der zunehmenden Zahl von Mitarbeitern im Homeoffice. Im Jahr 2022 gingen beimFederal Bureau of Investigation (FBI)mehr als 21.000 BEC-Anzeigen ein, wobei sich die geschätzten Verluste auf insgesamt mehr als 2,7 Milliarden US-Dollar beliefen.
Da BEC-Betrugsversuche schwer zu erkennen und zu verhindern sind, müssen Managed Service Provider (MSPs) wachsamer denn je sein, um sich dagegen zu schützen. Selbst wenn Sie eine Advanced Threat Protection (ATP)-Lösung einsetzen, könnten die geschäftskritischen Daten Ihrer Kunden dennoch anfällig für BEC-Angriffe sein. Genau hier kann Datto SaaS Defense den entscheidenden Unterschied ausmachen. Erfahren Sie, wiedie datenunabhängige Technologie von SaaS DefenseIhnen hilft, sich proaktiv gegen alle Malware-, Phishing- und BEC-Angriffe zu schützen.
Lassen Sie uns nun mehr darüber erfahren, wie BEC-Angriffe funktionieren und welche Best Practices Sie anwenden können, um die Verteidigung Ihrer Kunden gegen diese wachsende Bedrohung zu stärken.
Was ist eine Kompromittierung geschäftlicher E-Mails (BEC)?
Die Kompromittierung von Geschäfts-E-Mails ist eine Art von Phishing-Angriff, bei dem der Angreifer eine echt aussehende E-Mail-Nachricht fälscht, um die Opfer zu täuschen. Der Angreifer gibt sich als vertrauenswürdige Person innerhalb des Unternehmens aus und bringt das Opfer dazu, vertrauliche Informationen preiszugeben oder unbefugte Aktionen durchzuführen, wie z. B. Geldüberweisungen.
BEC-Angriffe, die auch als E-Mail-Kontokompromittierung (EAC) bezeichnet werden, sind spezifischer und personalisierter als Standard-Phishing-E-Mails und daher schwieriger zu erkennen. Sie sind auf bestimmte Personen zugeschnitten und können sich als eine Person ausgeben, mit der das Opfer regelmäßig per E-Mail korrespondiert. Diese Angriffe können auch frei von bösartigen Links, Anhängen oder anderen Elementen sein, die einen E-Mail-Sicherheitsfilter auslösen könnten.
Bei BEC-Angriffen geben sich Cyberkriminelle beispielsweise als hochrangige Führungskräfte wie der CEO oder CFO eines Unternehmens aus, um Mitarbeiter zur Weitergabe sensibler Finanzdaten oder zu sofortigen Geldüberweisungen oder Geschenkkartenkäufen zu verleiten. Indem sie sich als Autoritätsperson ausgeben, versuchen die Angreifer, ein Gefühl der Dringlichkeit und Wichtigkeit ihrer Forderungen zu vermitteln und gleichzeitig das Misstrauen zu verringern, so dass die Wahrscheinlichkeit steigt, dass das Opfer ihren Forderungen nachkommt.
Was ist das Hauptziel der Kompromittierung von Unternehmens-E-Mails?
Das Hauptziel von BEC-Angriffen ist finanzieller Gewinn. Cyberkriminelle führen BEC-Angriffe durch, indem sie Personen dazu bringen, Geld zu überweisen, vertrauliche Informationen preiszugeben oder Aktionen durchzuführen, die direkt zu ihren finanziellen Zielen beitragen. Ein alarmierender Aspekt dieser Angriffe ist jedoch die Verwendung gestohlener Informationen als Ausgangspunkt für weitere Angriffe und Betrügereien.
Angreifer können gestohlene personenbezogene Daten (PII) verwenden, um den Kundenstamm des Unternehmens ins Visier zu nehmen und zusätzliche Betrügereien und betrügerische Aktivitäten zu starten. Sie können die PII verwenden, um Identitätsdiebstahl und Finanzbetrug zu begehen oder sogar gezielte Angriffe auf Kunden auszuführen. Die Auswirkungen solcher Angriffe haben das Potenzial, einem Unternehmen irreparablen Schaden zuzufügen. Abgesehen von den unmittelbaren finanziellen Verlusten löst die Kompromittierung von PII eine Kaskade von Folgen aus - geschädigtes Kundenvertrauen, behördliche Überprüfung und potenzielle rechtliche Konsequenzen.
Wie funktioniert die Kompromittierung von Geschäfts-E-Mails?
BEC-Angriffe zielen darauf ab, Menschen mit Hilfe von Social-Engineering- und Impersonationstechniken zu täuschen. In der Regel handelt es sich bei BEC-Betrug um E-Mail- oder Website-Spoofing, bei dem der Angreifer geringfügige Änderungen an einer legitimen Unternehmens-E-Mail- oder Website-Adresse vornimmt, um Benutzer dazu zu bringen, die E-Mail zu öffnen und etwas zu unternehmen. BEC-Betrügereien nutzen auch kompromittierte E-Mail-Adressen, so dass die E-Mail tatsächlich von einer legitimen E-Mail-Adresse stammen kann.
Was sind einige Erkennungsmerkmale eines BEC-Angriffs?
Damit Sie einen BEC-Angriff erkennen können, finden Sie hier einige Anzeichen, auf die Sie achten sollten:
Zeitliche Dringlichkeit
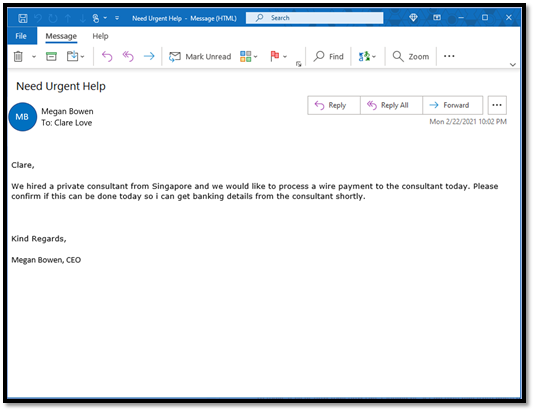
BEC-Angriffe erzeugen oft ein Gefühl der Dringlichkeit, um die Zielpersonen zu schnellem Handeln zu verleiten. Dabei kann es sich um eine dringende E-Mail von einer scheinbar hochrangigen Führungskraft handeln, die um Änderungen in letzter Minute oder einen schnellen persönlichen Gefallen bittet. Die Anfragen können auch so terminiert sein, dass sie am Ende des Arbeitstages oder der Woche eintreffen, um die betroffenen Mitarbeiter unter Druck zu setzen, die Aufgaben noch vor Ende der Geschäftszeit zu erledigen.
Verdeckte Anfragen
BEC-E-Mails erscheinen oft als gewöhnliche oder harmlose Nachrichten, die dem Empfänger vorgaukeln, dass sie sicher sind. Indem sie sich in das Gefüge der alltäglichen Kommunikation einfügen, entziehen sich diese E-Mails dem unmittelbaren Verdacht und zielen oft auf sensible Informationen oder unbefugte Handlungen ab. So kann es sich beispielsweise um eine scheinbar routinemäßige E-Mail von einem Kollegen handeln, in der sensible Informationen zur Gehaltsabrechnung der Mitarbeiter angefordert werden.
Mobile und persönliche Mailboxen
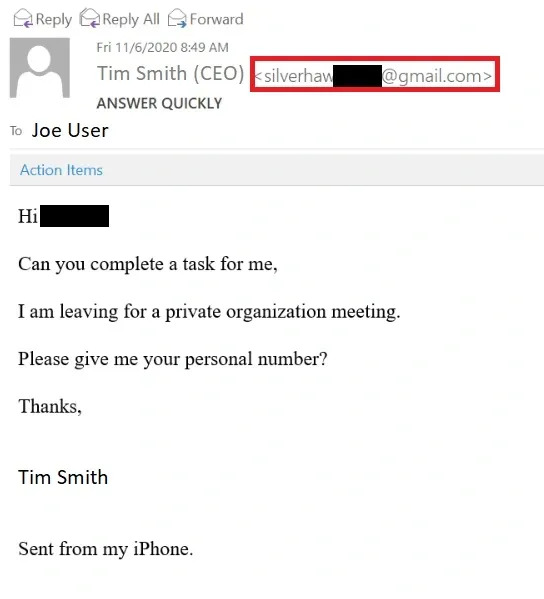
Bedrohungsakteure können eine gängige Taktik anwenden, indem sie sich als persönliche E-Mail-Adresse einer Führungskraft ausgeben, z. B. ein Gmail-Konto, um bestehende Sicherheitsmaßnahmen zu umgehen. Diese E-Mails können Anfragen in letzter Minute enthalten, in denen der Empfänger um einen Gefallen gebeten wird. Solche E-Mails haben oft eine Bestandssignatur, die den Anschein erweckt, dass die E-Mail vom Mobiltelefon der Führungskraft gesendet wurde.
Spoofing in der Lieferkette
Eine weitere gängige Taktik bei BEC-Angriffen ist die Verwendung von Lieferanten- oder Anbieteridentitäten. Die Angreifer nehmen die Identität von Partnern in der Lieferkette oder von Anbietern an, um interne Prozesse zu umgehen. Diese Art von Nachrichten lässt sich an ihrer direkten Art erkennen, z. B. an der Aufforderung des Lieferanten, die Versandinformationen plötzlich zu ändern, ohne die entsprechenden Verfahren einzuhalten.
Wer ist normalerweise das Ziel eines BEC-Angriffs?
Nachdem wir nun wissen, was einige Erkennungsmerkmale eines BEC-Angriffs sind, wollen wir uns nun einige Rollen und Profile in einem Unternehmen ansehen, die normalerweise von BEC-Betrug betroffen sind.
Eigentümer, Führungskräfte und leitende Angestellte
Hochrangige Personen werden oft wegen ihrer Autorität und ihres Zugangs zu wichtigen Finanzinformationen angegriffen. Solche Angriffe auf Führungspersönlichkeiten können kaskadenartige Auswirkungen auf das gesamte Unternehmen haben und strategische Entscheidungen und die finanzielle Stabilität beeinträchtigen.
Mitarbeiter der Finanzabteilung
Personen, die Zugang zu Zahlungssystemen und sensiblen Finanzdaten haben, sind Ziel von Finanzbetrügereien, die zu erheblichen Verlusten für Unternehmen führen.
HR-Mitarbeiter
Personalverantwortliche können gezielt auf Mitarbeiterdaten zugreifen, was zu Identitätsdiebstahl und weiteren Angriffen führen kann. Kompromittierte Mitarbeiterdaten führen zu gezielten Angriffen auf Mitarbeiter.
Neue Mitarbeiter oder Berufsanfänger
Unerfahrene Mitarbeiter können aufgrund ihrer potenziellen Anfälligkeit und ihrer Unkenntnis von Sicherheitsprotokollen zur Zielscheibe werden. Die Ausnutzung von Neulingen kann den Zugang zu internen Systemen ermöglichen, wodurch sensible Informationen gefährdet und Sicherheitslücken aufgedeckt werden können.
Häufige Arten der Kompromittierung von Geschäfts-E-Mails
Sehen wir uns die verschiedenen Arten von BEC-Angriffen an, die eine erhebliche Bedrohung für Unternehmen darstellen können. Für Unternehmen ist es wichtig, diese verschiedenen Arten von Angriffen zu verstehen, um sich besser gegen die vielfältigen Herausforderungen zu schützen, die diese Angriffe darstellen können.
Eigentümer/CEO Betrug
Für Cyberkriminelle ist es ein Leichtes, sich bei einem BEC-Betrug als hochrangige Führungskräfte und leitende Angestellte auszugeben, da ihre Daten oft auf verschiedenen Plattformen öffentlich zugänglich sind. Diese betrügerischen E-Mails erscheinen echt und nutzen die Autorität der verkörperten Person, um ein Gefühl der Dringlichkeit zu erzeugen und Mitarbeiter dazu zu verleiten, sensible Informationen preiszugeben oder nicht autorisierte Geldüberweisungen vorzunehmen.
Betrug mit falschen Rechnungen
In diesen gefälschten Rechnungs-E-Mails fälschen Cyberkriminelle das E-Mail-Konto eines Mitarbeiters, der zur Bearbeitung von Rechnungszahlungen berechtigt ist, oder geben sich als bekannter Lieferant aus. Der Angreifer verwendet dann dieses Konto, um einen anderen Mitarbeiter zu bitten, das Geld zu überweisen oder eine Rechnung zu bezahlen.
Kompromittierung eines Kontos
In diesem Fall verschafft sich der Angreifer unbefugten Zugriff auf das Konto eines Mitarbeiters und sammelt die Kontaktliste der Anbieter, Partner und Lieferanten des Unternehmens. Der Hacker stellt dann eine Verbindung zu diesen Kontakten her und bittet darum, Zahlungen auf ein gefälschtes Konto zu überweisen.
Anwalts-Identität
Cyberkriminelle geben sich häufig als Anwalt oder Jurist eines Unternehmens aus, um mit Führungskräften oder Mitarbeitern in Kontakt zu treten. Durch diese betrügerischen Mitteilungen werden die Empfänger unter Druck gesetzt, vertrauliche Informationen preiszugeben oder unbefugte Aktionen einzuleiten, was häufig zu finanziellen Verlusten führt. Die Angreifer tun dies oft am Ende der Geschäftszeiten, um das Opfer unter Druck zu setzen.
Datendiebstahl
Einige BEC-Angriffe gehen über finanzielle Motive hinaus und konzentrieren sich auf den Diebstahl sensibler Daten oder personenbezogener Daten. Die Angreifer nutzen diese kompromittierten Informationen später aus, um einen umfassenderen Cyberangriff auf das Unternehmen und seinen Kundenstamm zu starten, der dem Ruf der Marke und den Kundenbeziehungen irreparablen Schaden zufügt.
Praktische Beispiele für die Kompromittierung von Geschäfts-E-Mails
Kommen wir nun zu einigen Beispielen aus der Praxis, die die Auswirkungen von BEC-Betrug zeigen. Diese Geschichten bieten praktische Einblicke in die Strategien, die von Cyberkriminellen bei BEC-Angriffen eingesetzt werden.
Tech-Giganten um 121 Millionen Dollar betrogen
Vor einigen Jahren wurde die Geschäftswelt durch die Nachricht von einem litauischenBetrügeraufgeschreckt, derden Technologiegiganten Google und Facebookmittels eines BEC-Betrugs Millionenabknöpfte. Zwischen 2013 und 2015 versandte eine von Evaldas Rimasauskas angeführte Cyberkriminellengruppe gefälschte Rechnungen, in denen sie sich als taiwanesischer Technologiehersteller ausgab, und erpresste so mehr als 121 Millionen US-Dollar von den Technologiegiganten aus dem Silicon Valley.
Die Bande führte diesen Betrug durch, indem sie betrügerische BEC-E-Mails an Mitarbeiter und Vertreter der Opferunternehmen schickte, die regelmäßig Transaktionen in Millionenhöhe mit dem in Asien ansässigen Hersteller durchführten.
Toyota-Tochter verliert 37 Millionen Dollar
Im Jahr 2019 gelang es Cyberkriminellen im Rahmen eines nicht besonders ausgeklügelten BEC-Betrugs,einen Toyota-Mitarbeiter dazu zu verleiten, Millionen auf ein ausländisches Konto zu überweisen. Im Rahmen des Betrugs versendeten die Hacker BEC-E-Mails an Mitarbeiter der Finanz- und Buchhaltungsabteilung der Toyota Boshoku Corporation, einer europäischen Tochtergesellschaft von Toyota. In den E-Mails wurde die Überweisung von Geldbeträgen auf ein bestimmtes, von den Hackern kontrolliertes Bankkonto gefordert. Ein Mitarbeiter fiel auf diesen Betrug herein und überwies 37 Millionen US-Dollar auf das Konto der Hacker.
Klassisches Beispiel für CEO-Betrug
Scoular, ein in den USA ansässiges Getreidehandels- und -lagerunternehmen, fiel vor einigen Jahren einem BEC-Betrug durch den CEO zum Opfer. Im Juni 2014 erhielt ein Controller des Unternehmens eine scheinbar streng vertrauliche E-Mail vom CEO. Der Geschäftsführer wies den Mitarbeiter an, mit einem Anwalt von KPMG zusammenzuarbeiten, da man kurz vor der Übernahme eines chinesischen Unternehmens stehe. DaraufhinüberwiesderMitarbeiter 17,2 Millionen US-Dollarauf ein Konto in China, nur um später festzustellen, dass es sich um einen Betrug gehandelt hatte.
Die Regierung von Puerto Rico verliert fast 4 Millionen Dollar durch einen BEC-Betrug
Im Jahr 2020 erhielt die Puerto Rico Industrial Development Company (PRIDCO) eine E-Mail, die einenMitarbeiter dazuveranlasste, 4 Millionen US-Dollarauf ein betrügerisches Konto in den USAzu überweisen. Das FBI fror das überwiesene Geld, bei dem es sich unter anderem um öffentliche Pensionsgelder handelte, jedoch umgehend ein. Dieser Angriff unterstreicht, dass BEC eine große Bedrohung für Organisationen jeder Größe und in allen Branchen darstellt, einschließlich gemeinnütziger Organisationen und Regierungsbehörden.
Wie verhindert man, dass geschäftliche E-Mails kompromittiert werden?
Da wir nun ein klares Bild davon haben, was ein BEC-Betrug ist und wie er funktioniert, wollen wir uns nun einige proaktive Maßnahmen und Schlüsselstrategien ansehen, die Ihnen helfen können, BEC-Angriffe weitgehend zu verhindern.
Mitarbeiterschulung und Sensibilisierungsprogramme
Die Mitarbeiter sind die erste Linie und oft das schwächste Glied in der Cyberverteidigung eines Unternehmens. Daher ist es wichtig, sie mit den notwendigen Fähigkeiten auszustatten, um Phishing-Versuche zu identifizieren, Social-Engineering-Taktiken zu erkennen und zu verstehen, welche entscheidende Rolle sie bei der Aufrechterhaltung einer sicheren IT-Umgebung spielen. Regelmäßige Sensibilisierungssitzungen können eine wachsame Belegschaft fördern und das Risiko, Opfer von BEC-Angriffen zu werden, verringern.
E-Mail-Authentifizierung und Sicherheitsmaßnahmen
Ebenso wichtig ist es, robuste E-Mail-Authentifizierungsprotokolle und Sicherheitsmaßnahmen zu implementieren, mit denen die Legitimität eingehender E-Mails überprüft werden kann. Die Kombination dieser Maßnahmen mit fortschrittlichen E-Mail-Sicherheitslösungen hilft Ihnen, bösartige Inhalte herauszufiltern. Dadurch wird auch die Wahrscheinlichkeit einer erfolgreichen E-Mail-Impersonation verringert.
Möchten Sie BEC-Angriffe bereits im Keim ersticken?Laden Sie den technischen Bericht der Enterprise Strategy Group zu Datto SaaS Defense herunterund erfahren Sie, wie Unternehmen sich damit wirksam gegen Zero-Day-Bedrohungen und andere Cyberangriffe schützen können.
Multifaktor-Authentifizierung und Passwortrichtlinien
Die Aktivierung der Multifaktor-Authentifizierung (MFA) für alle E-Mail-Konten ist entscheidend für die Verbesserung der Sicherheit. Sie fügt eine zusätzliche Schutzebene hinzu, die unbefugten Zugriff verhindert, selbst wenn die Anmeldedaten kompromittiert wurden. Darüber hinaus ist es wichtig, strenge Passwortrichtlinien einzuführen, die komplexe und regelmäßig aktualisierte Passwörter erfordern. Diese Maßnahmen können den Schutz vor unbefugtem Zugriff auf E-Mail-Konten erheblich verbessern.
Sichere Zahlungsplattformen und Verifizierung
Es ist von entscheidender Bedeutung, die Sicherheit von Finanztransaktionen zu gewährleisten, indem sichere Zahlungsplattformen genutzt und ein strenger Überprüfungsprozess implementiert wird. Es wird empfohlen, klare Verfahren zur Validierung von Zahlungsanweisungen, insbesondere von solchen, die per E-Mail eingehen, einzurichten. Die Bestätigung der Legitimität von Zahlungsanweisungen durch sekundäre Überprüfungskanäle verhindert, dass BEC-Bedrohungsakteure Finanztransaktionen manipulieren können.
Worauf ist bei einer E-Mail-Kompromisslösung für Unternehmen zu achten?
Best Practices bieten zwar eine solide Grundlage, aber BEC-Bedrohungen entwickeln sich rasant weiter und erfordern mehr als nur vorbeugende Maßnahmen. Man muss sich darüber im Klaren sein, dass selbst die sorgfältigsten Bemühungen nicht narrensicher sein können. An dieser Stelle kommt eine robuste ATP-Lösung wie Datto SaaS Defense ins Spiel. Datto SaaS Defense für Microsoft 365 bietet umfassenden Schutz vor Malware, Ransomware und Phishing-Angriffen wie BEC. Im Folgenden finden Sie einige wichtige Aspekte, auf die Sie bei einer BEC-Lösung achten sollten, und erfahren, wie SaaS Defense all diese Punkte abdeckt.
Schutz vor Zero-Day-Angriffen
BEC-Angriffe entwickeln sich rasant weiter, und Ihre Lösung muss robust und proaktiv genug sein, um auch die fortschrittlichsten Bedrohungen abzuwehren. Herkömmliche E-Mail-Sicherheitslösungen beruhen auf Daten von zuvor entdeckten Cyberbedrohungen und erfolgreichen Penetrationstaktiken, die Schutzlücken hinterlassen, die neue Bedrohungen ausnutzen könnten. Datto SaaS Defense ist jedoch einzigartig. Die datenunabhängige Technologie von SaaS Defense wurde von Sicherheitsexperten entwickelt, um Zero-Day-Bedrohungen zu erkennen und zu stoppen, die von anderen Lösungen übersehen werden.
Scannen von Anhängen
Eine robuste BEC-Lösung sollte gründliche Scans von E-Mail-Anhängen durchführen, um potenzielle Bedrohungen zu identifizieren, die in den Dateien versteckt sind. In diesem Zusammenhang führt SaaS Defense umfassende Scans aller Arten von bösartigen Anhängen durch, einschließlich bösartiger Dateien, die ein Kennwort für den Zugriff erfordern, bösartiger Payloads, die harmlos bleiben können, bis sie ausgelöst werden, Makro-Malware, die die Vorteile der Visual Basic for Applications (VBA)-Programmierung in Microsoft 365-Makros, WMI-Befehle usw. nutzt.
Link-Scannen
Wie bösartige Anhänge scannt SaaS Defense auch E-Mails auf Phishing-Links. Wenn eine E-Mail einen bösartigen Anhang oder einen Phishing-Link enthält, ersetzt die Lösung die E-Mail durch einen Hinweis, dass es sich um eine bösartige Bedrohung handelt, und rät den Endbenutzern, sich an ihren IT-Anbieter zu wenden, wenn sie glauben, dass es sich um einen Fehler handelt. SaaS Defense bietet Endbenutzern auch die Möglichkeit, ihren Junk-Ordner aufzurufen, um die E-Mails zu sehen, die eingegangen sind und vom System blockiert wurden.
Minimale Benutzerinteraktionszeit
Im Bereich der Cybersicherheit ist Zeit das A und O. Sie benötigen eine Lösung, die Bedrohungen schnell erkennt und neutralisiert, bevor sie den Posteingang des Endanwenders erreichen. Datto SaaS Defense wurde von Grund auf so konzipiert, dass Zero-Day-Bedrohungen sofort nach ihrem Auftreten abgewehrt werden, wodurch die Zeit für die Erkennung und die Interaktion mit dem Benutzer drastisch reduziert wird.
Wie kann Datto Sie bei der Kompromittierung von Geschäfts-E-Mails unterstützen?
Von der Identifizierung der feinen Nuancen von BEC-Angriffen bis hin zur Implementierung von Best Practices und wichtigen Präventionsstrategien haben wir erörtert, wie Sie Ihre Kunden vor BEC-Angriffen schützen können. Und jetzt, für die ultimative Verteidigung, erwägen Sie, Datto SaaS Defense für Microsoft 365 in Ihr Portfolio aufzunehmen.
Datto SaaS Defense ist eine umfassende Lösung zum Schutz vor Bedrohungen für Microsoft 365. Mit SaaS Defense können MSPs proaktiv BEC-Angriffe und Zero-Day-Bedrohungen über die gesamte Microsoft 365-Suite, einschließlich Exchange, OneDrive, SharePoint und Teams, erkennen und abwehren. Die datenunabhängige Technologie erkennt unbekannte und Zero-Day-Bedrohungen, indem sie die Zusammensetzung einer sicheren E-Mail, eines Chats oder eines Dokuments analysiert, anstatt nach bereits bekannten Sicherheitsbedrohungen zu scannen.
Datto SaaS Defense überwacht und beseitigt Cyber-Bedrohungen proaktiv, sobald sie auftreten, ohne manuelle Eingriffe oder Unterbrechungen beim Endkunden. Darüber hinaus können Sie dank der robusten Überwachung den Kunden den Wert des Produkts mit einfachen, detaillierten Berichten demonstrieren, in denen erläutert wird, warum eine Bedrohung als bösartig identifiziert wurde.
Bei einem Test von Miercom, einem weltweit führenden Unternehmen für unabhängige Produkttests, erkannte SaaS Defense 96 % der von Microsoft 365-Anwendungen ausgehenden Malware-Bedrohungen und fing damit Bedrohungen ab, die von der nativen Microsoft-Sicherheit nicht erkannt wurden. In diesem Test zeigte SaaS Defense eine Erkennungseffizienz von 91 % bei Bedrohungen für Unternehmens-E-Mails und übertraf damit die Konkurrenz um mindestens 29 %.
Datto SaaS Defense wurde speziell für MSPs entwickelt und ist die beste Lösung für MSPs, um die Microsoft 365-Daten ihrer Kunden vor BEC-Bedrohungen und anderen Cyberangriffen zu schützen. Erfahren Sie noch heute mehr überDatto SaaS Defense.