¿Qué es el fraude por correo electrónico empresarial (BEC)?
En el acelerado mundo digital de hoy, la amenaza del compromiso del correo electrónico empresarial (BEC) es más grande que nunca. Imagina una situación en la que un correo electrónico aparentemente inofensivo de un ejecutivo de alto nivel solicita una transferencia de fondos urgente. Dado que el mensaje proviene de una persona con autoridad y parece urgente, realizas la transferencia. Sin embargo, pronto te das cuenta de que el correo electrónico de esa persona fue comprometido y, sin darte cuenta, transferiste fondos a manos de ciberdelincuentes. Este es solo un ejemplo de cómo el BEC, una forma sofisticada de ciberdelito, está causando estragos en el panorama empresarial.
Las estafas BEC —una forma específica de ataque de phishing— consisten en que los atacantes se hacen pasar por entidades de confianza para manipular a las personas y que estas transfieran fondos o revelen información confidencial. Estas estafas están en aumento en la actualidad, especialmente debido al creciente número de trabajadores a distancia. En 2022, laOficina Federal de Investigaciones (FBI)recibió más de 21 000 denuncias relacionadas con estafas BEC, con pérdidas estimadas que superaron los 2.7 mil millones de dólares.
Dado que las estafas de tipo BEC son difíciles de detectar y prevenir, los proveedores de servicios gestionados (MSP) deben estar más alertas que nunca para defenderse de ellas. Incluso si utilizas una solución de protección avanzada contra amenazas (ATP), los datos críticos para el negocio de tus clientes podrían seguir siendo vulnerables a los ataques de tipo BEC. Ahí es donde Datto SaaS Defense puede marcar la diferencia. Descubre cómola tecnología independiente de datos de SaaS Defensete ayuda a defenderte de manera proactiva contra todo tipo de malware, phishing y ataques BEC.
Ahora, veamos más detalles sobre cómo funcionan los ataques BEC y cuáles son las mejores prácticas que puede seguir para fortalecer las defensas de sus clientes contra esta amenaza creciente.
¿Qué es el compromiso del correo electrónico empresarial (BEC)?
El compromiso del correo electrónico empresarial es un tipo de ataque de phishing en el que el atacante falsifica un mensaje de correo electrónico que parece auténtico para engañar a las víctimas. Haciéndose pasar por una figura de confianza dentro de la organización, el atacante manipula a la víctima para que revele información confidencial o realice acciones no autorizadas, como transferencias de fondos.
Los ataques BEC, también conocidos comúnmente como compromiso de cuentas de correo electrónico (EAC), son más específicos y personalizados que los correos electrónicos de phishing estándar, lo que los hace más difíciles de detectar. Están diseñados para dirigirse a personas específicas y pueden suplantar la identidad de alguien con quien la víctima potencial se comunica regularmente por correo electrónico. Estos ataques también pueden carecer de enlaces maliciosos, archivos adjuntos o cualquier elemento que pueda activar un filtro de seguridad de correo electrónico.
Por ejemplo, en los ataques BEC, los ciberdelincuentes se hacen pasar por ejecutivos de alto nivel, como el director ejecutivo o el director financiero de una organización, para engañar a los empleados y que compartan información financiera confidencial o realicen transferencias de fondos inmediatas o compras de tarjetas de regalo. Al hacerse pasar por una figura de autoridad, los atacantes pretenden infundir un sentido de urgencia e importancia en sus solicitudes, al tiempo que reducen las sospechas, aumentando así la probabilidad de que la víctima cumpla con sus exigencias.
¿Cuál es el objetivo principal del compromiso del correo electrónico empresarial?
El objetivo principal de los ataques BEC es obtener ganancias económicas. Los ciberdelincuentes llevan a cabo ataques BEC manipulando a las personas para que transfieran fondos, revelen información confidencial o realicen acciones que contribuyan directamente a sus objetivos económicos. Sin embargo, un aspecto alarmante de estos ataques es el uso de información robada como plataforma de lanzamiento para llevar a cabo nuevos ataques y estafas.
Los atacantes pueden utilizar la información de identificación personal (PII) robada para dirigirse a la base de clientes de la organización y lanzar estafas y actividades fraudulentas adicionales. Pueden utilizar la PII para cometer robo de identidad, fraude financiero o incluso llevar a cabo ataques dirigidos contra los clientes. El efecto dominó de tales ataques tiene el potencial de causar daños irreparables a una empresa. Más allá de las pérdidas financieras inmediatas, la filtración de la PII desencadena una cascada de consecuencias: pérdida de la confianza de los clientes, escrutinio regulatorio y posibles repercusiones legales.
¿Cómo funciona el compromiso del correo electrónico empresarial?
Los ataques BEC están diseñados para engañar a las personas mediante el uso de ingeniería social y técnicas de suplantación de identidad. Por lo general, las estafas BEC implican la suplantación de identidad en correos electrónicos o sitios web, en la que el atacante realiza cambios menores en la dirección de correo electrónico o el sitio web de una empresa legítima con el fin de engañar a los usuarios para que abran el correo electrónico y realicen alguna acción. Las estafas BEC también hacen uso de direcciones de correo electrónico comprometidas, por lo que el correo electrónico puede provenir realmente de una dirección de correo electrónico legítima.
¿Cuáles son algunos de los indicios de un ataque BEC?
Para ayudarte a detectar un ataque BEC, aquí tienes algunos indicios a los que debes prestar atención:
Urgencia temporal
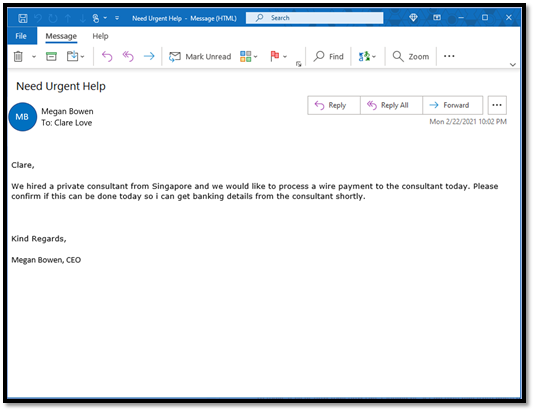
Los ataques BEC suelen crear una sensación de urgencia para manipular a las víctimas y que actúen rápidamente. Podría tratarse de un correo electrónico urgente de un ejecutivo aparentemente de alto rango que solicita cambios de última hora o un favor personal rápido. Las solicitudes también podrían estar programadas para llegar al final de la jornada laboral o de la semana, lo que ejerce aún más presión sobre los empleados afectados para que completen las tareas antes de que termine el horario de trabajo.
Solicitudes ocultas
Los correos electrónicos de BEC suelen parecer mensajes comunes o inofensivos, lo que puede engañar al destinatario y hacerle creer que son seguros. Al mezclarse con la comunicación cotidiana, estos correos evitan las sospechas inmediatas y, a menudo, buscan obtener información confidencial o provocar acciones no autorizadas. Por ejemplo, puede tratarse de un correo aparentemente rutinario de un colega solicitando información confidencial sobre la nómina de los empleados.
Buzones móviles y personales
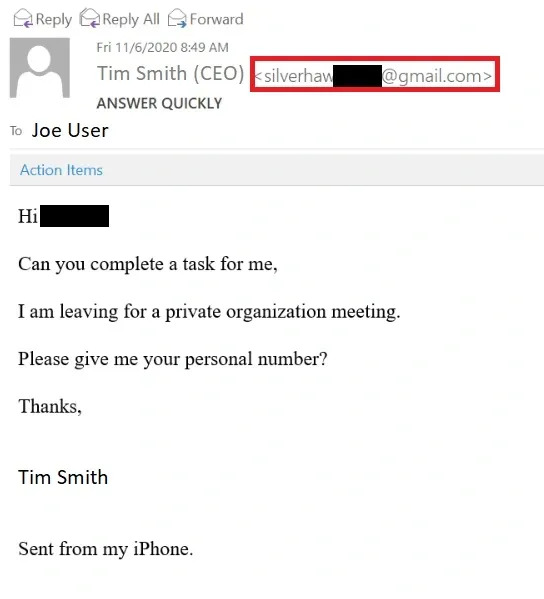
Los actores maliciosos pueden utilizar una táctica común que consiste en suplantar la dirección de correo electrónico personal de un ejecutivo, como una cuenta de Gmail, para eludir las medidas de seguridad existentes. Estos correos electrónicos pueden contener solicitudes de última hora en las que se pide al destinatario que haga un favor. A menudo, estos correos electrónicos tienen una firma predeterminada, lo que crea la ilusión de que el correo electrónico fue enviado desde el teléfono móvil del ejecutivo.
Suplantación de identidad en la cadena de suministro
Otra táctica común en los ataques de BEC es el uso de identidades de proveedores o vendedores. Los atacantes asumen la identidad de socios de la cadena de suministro o vendedores para eludir cualquier proceso interno. Este tipo de mensajes se pueden identificar por su carácter directo, como una solicitud del proveedor para cambiar repentinamente la información de envío sin seguir los procedimientos adecuados.
¿Quién suele ser el blanco de un ataque BEC?
Ahora que sabemos cuáles son algunos de los indicadores de un ataque BEC, veamos algunos roles y perfiles dentro de una organización que suelen ser el blanco de las estafas BEC.
Propietarios, ejecutivos y líderes
Las personas de alto perfil suelen ser blanco de ataques debido a su autoridad y acceso a información financiera crítica. Estos ataques contra los líderes pueden tener efectos en cadena en toda la organización, afectando las decisiones estratégicas y la estabilidad financiera.
Empleados del departamento de finanzas
Las personas con acceso a sistemas de pago y datos financieros confidenciales son blanco de fraudes financieros, lo que genera pérdidas significativas para las organizaciones.
Empleados de RR. HH.
Los profesionales de recursos humanos pueden ser blanco de ataques para obtener acceso a los datos de los empleados, lo que podría dar lugar a robos de identidad y a nuevos ataques. La filtración de la información de los empleados da lugar a ataques dirigidos contra el personal.
Empleados nuevos o de nivel inicial
Los empleados sin experiencia pueden ser blanco de ataques debido a su posible vulnerabilidad y a su desconocimiento de los protocolos de seguridad. Aprovecharse de los recién llegados puede proporcionar acceso a los sistemas internos, comprometiendo información confidencial y exponiendo potencialmente debilidades de seguridad.
Tipos comunes de compromiso del correo electrónico empresarial
Exploremos los diferentes tipos de ataques BEC que pueden representar una amenaza significativa para las organizaciones. Es fundamental que las organizaciones comprendan estos diferentes tipos de ataques para protegerse mejor contra los desafíos multifacéticos que estos pueden presentar.
Fraude del propietario/director ejecutivo
A los ciberdelincuentes les resulta fácil suplantar la identidad de ejecutivos de alto nivel y líderes en una estafa de BEC, ya que sus datos suelen estar disponibles públicamente en diversas plataformas. Estos correos electrónicos fraudulentos parecen auténticos y utilizan la autoridad de la persona suplantada para crear una sensación de urgencia, engañando a los empleados para que revelen información confidencial o realicen transferencias de fondos no autorizadas.
Estafas con facturas falsas
En estos correos electrónicos con facturas falsas, los ciberdelincuentes suplantan la identidad de la cuenta de correo electrónico de un empleado autorizado para procesar pagos de facturas o se hacen pasar por un proveedor conocido. A continuación, el atacante utiliza esta cuenta para pedirle a otro empleado que transfiera los fondos o pague una factura.
Compromiso de la cuenta
En este caso, el atacante obtiene acceso no autorizado a la cuenta de un empleado y recopila la lista de contactos de los proveedores, socios y distribuidores de la empresa. A continuación, el hacker se pone en contacto con ellos y les solicita que realicen pagos a una cuenta falsa.
Suplantación de identidad de un abogado
Los ciberdelincuentes suelen hacerse pasar por el abogado de una organización o por un profesional del derecho para ponerse en contacto con ejecutivos de alto nivel o empleados. Estas comunicaciones engañosas presionan a los destinatarios para que revelen información confidencial o realicen acciones no autorizadas, lo que a menudo provoca pérdidas económicas. Los atacantes suelen hacerlo al final de la jornada laboral para ejercer presión sobre la víctima.
Robo de datos
Algunos ataques de BEC van más allá de los motivos financieros y se centran en el robo de datos confidenciales o de información de identificación personal (PII). Posteriormente, los atacantes aprovechan esta información comprometida para lanzar un ciberataque más amplio contra la empresa y su base de clientes, lo que provoca un daño irreparable a la reputación de la marca y a las relaciones con los clientes.
Ejemplos reales de compromiso del correo electrónico empresarial
Ahora, veamos algunos ejemplos reales que muestran el impacto de las estafas BEC. Estas historias ofrecen información práctica sobre las estrategias que utilizan los ciberdelincuentes durante los ataques BEC.
Gigantes tecnológicos estafados por 121 millones de dólares
Hace unos años, el mundo de los negocios quedó consternado ante la noticia de que unestafadorinternacional lituanohabía engañado a los gigantes tecnológicos Google y Facebookpara obtener millones mediante una estafa de BEC. Entre 2013 y 2015, un grupo de ciberdelincuentes liderado por Evaldas Rimasauskas envió facturas falsas haciéndose pasar por un fabricante de tecnología taiwanés y extorsionó a los gigantes tecnológicos de Silicon Valley por más de 121 millones de dólares.
La banda llevó a cabo esta estafa enviando correos electrónicos fraudulentos de tipo BEC a empleados y agentes de las empresas víctimas, que realizaban regularmente transacciones multimillonarias con el fabricante con sede en Asia.
Una filial de Toyota pierde 37 millones de dólares
En 2019, en una estafa de BEC no muy sofisticada, los ciberdelincuentesengañaron a un empleado de Toyotapara que transfiriera millones a una cuenta en el extranjero. Como parte de la estafa, los hackers enviaron correos electrónicos de tipo BEC a empleados del departamento de finanzas y contabilidad de Toyota Boshoku Corporation, una filial europea de Toyota. Los correos solicitaban el pago de fondos a una cuenta bancaria específica controlada por los hackers. Un empleado cayó en esta trampa y transfirió 37 millones de dólares a la cuenta de los hackers.
Ejemplo clásico de fraude por parte de un director ejecutivo
Scoular, una empresa de comercio y almacenamiento de granos con sede en Estados Unidos, fue víctima de una estafa BEC (fraude del director ejecutivo) hace unos años. En junio de 2014, un contralor corporativo de la empresa recibió un correo electrónico que parecía ser de alto secreto, supuestamente enviado por el director ejecutivo. El director ejecutivo le indicó al empleado que colaborara con un abogado de KPMG, ya que estaban a punto de adquirir una empresa china. En consecuencia, elempleado transfirió 17.2 millones de dólaresa una cuenta en China, para darse cuenta más tarde de que se trataba de una estafa.
El gobierno de Puerto Rico casi pierde 4 millones de dólares en una estafa de BEC
En 2020, la Compañía de Desarrollo Industrial de Puerto Rico (PRIDCO) recibió un correo electrónico que llevóaunempleado a transferir 4 millones de dólaresa una cuenta fraudulenta en Estados Unidos. Sin embargo, el FBI congeló rápidamente el dinero enviado, que también incluía fondos de pensiones públicas. Este ataque pone de relieve que el BEC es una amenaza importante para organizaciones de todos los tamaños y de todos los sectores, incluidas las organizaciones sin fines de lucro y las agencias gubernamentales.
¿Cómo prevenir el compromiso del correo electrónico empresarial?
Ahora que tenemos una idea clara de qué es una estafa BEC y cómo funciona, veamos algunas medidas proactivas y estrategias clave que podrían ayudarte a prevenir en gran medida los ataques BEC.
Programas de capacitación y sensibilización para empleados
Los empleados son la primera línea y, a menudo, el eslabón más débil en la ciberdefensa de una empresa. Por lo tanto, es fundamental dotarlos de las habilidades necesarias para identificar intentos de phishing, reconocer tácticas de ingeniería social y comprender el papel fundamental que desempeñan en el mantenimiento de un entorno de TI seguro. Las sesiones periódicas de concientización pueden fomentar una fuerza laboral vigilante, mitigando el riesgo de ser víctima de esquemas de BEC.
Medidas de autenticación y seguridad del correo electrónico
Es igualmente importante implementar protocolos sólidos de autenticación de correo electrónico y medidas de seguridad que puedan verificar la legitimidad de los correos electrónicos entrantes. Combinar estas medidas con soluciones avanzadas de seguridad de correo electrónico le ayudará a filtrar el contenido malicioso. Esto también reduce la probabilidad de que se produzcan casos de suplantación de identidad por correo electrónico.
¿Quieres detener los ataques BEC de raíz?Descarga el análisis técnico de Enterprise Strategy Group sobre Datto SaaS Defensey descubre cómo ayuda a las organizaciones a defenderse de manera efectiva contra las amenazas de día cero y otros ciberataques.
Autenticación multifactorial y políticas de contraseñas
Habilitar la autenticación multifactorial (MFA) para todas las cuentas de correo electrónico es fundamental para mejorar la seguridad. Añade una capa adicional de protección que impide el acceso no autorizado, incluso si las credenciales de inicio de sesión se ven comprometidas. Además, es importante establecer políticas de contraseñas estrictas que exijan contraseñas complejas y que se actualicen periódicamente. Estas medidas pueden reforzar significativamente la defensa contra el acceso no autorizado a las cuentas de correo electrónico.
Plataformas de pago seguro y verificación
Es fundamental garantizar la seguridad de las transacciones financieras mediante el uso de plataformas de pago seguras y la implementación de un proceso de verificación sólido. Se recomienda establecer procedimientos claros para validar las solicitudes de pago, especialmente aquellas recibidas por correo electrónico. Confirmar la legitimidad de las instrucciones de pago a través de canales de verificación secundarios evita que los actores maliciosos de BEC manipulen las transacciones financieras.
¿Qué hay que tener en cuenta al elegir una solución contra el compromiso del correo electrónico empresarial?
Si bien las mejores prácticas proporcionan una base sólida, las amenazas de BEC están evolucionando a un ritmo acelerado y requieren algo más que simples medidas preventivas. Es fundamental reconocer que incluso los esfuerzos más diligentes pueden no ser infalibles. Aquí es donde entra en juego una solución ATP robusta como Datto SaaS Defense. Datto SaaS Defense para Microsoft 365 ofrece protección integral contra malware, ransomware y ataques de phishing como el BEC. A continuación, se presentan algunos aspectos cruciales que debe buscar en una solución contra el BEC y cómo SaaS Defense cumple con todos ellos.
Protección contra ataques de día cero
Los ataques BEC están evolucionando rápidamente, y su solución debe ser lo suficientemente robusta y proactiva como para defenderse contra las amenazas más avanzadas. Las soluciones tradicionales de seguridad del correo electrónico dependen de datos de ciberamenazas detectadas anteriormente y de tácticas de penetración exitosas, lo que deja brechas en la protección que las nuevas amenazas podrían aprovechar. Sin embargo, Datto SaaS Defense es único. La tecnología independiente de datos de SaaS Defense fue desarrollada por expertos en seguridad para detectar y detener amenazas de día cero que otras soluciones no detectan.
Escaneo de archivos adjuntos
Una solución BEC sólida debe realizar análisis exhaustivos de los archivos adjuntos de correo electrónico para identificar posibles amenazas ocultas en los archivos. En ese sentido, SaaS Defense lleva a cabo un análisis exhaustivo de todo tipo de archivos adjuntos maliciosos, incluidos los archivos maliciosos que requieren una contraseña para acceder a ellos, las cargas maliciosas que pueden permanecer inofensivas hasta que se activan, el malware de macros que aprovecha la programación de Visual Basic para Aplicaciones (VBA) en las macros de Microsoft 365, los comandos WMI, etc.
Escaneo de enlaces
Al igual que con los archivos adjuntos maliciosos, SaaS Defense también analiza los correos electrónicos en busca de enlaces de phishing. Si hay un archivo adjunto malicioso o un enlace de phishing en un correo electrónico, la solución reemplazará el correo electrónico por un mensaje que indica que se trata de una amenaza maliciosa y aconseja a los usuarios finales que se pongan en contacto con su proveedor de TI si creen que se trata de un error. SaaS Defense también ofrece a los usuarios finales la posibilidad de acceder a su carpeta de correo no deseado para ver el correo electrónico que llegó y fue bloqueado por el sistema.
Tiempo mínimo de interacción del usuario
El tiempo es esencial en la ciberseguridad, y usted necesita una solución que detecte y neutralice rápidamente las amenazas antes de que lleguen a la bandeja de entrada del usuario final. Datto SaaS Defense está diseñado desde cero para prevenir las amenazas de día cero tan pronto como se detectan, lo que reduce drásticamente el tiempo de detección y la interacción del usuario.
¿Cómo puede Datto ayudarte con el compromiso del correo electrónico empresarial?
Desde identificar los matices sutiles de los ataques BEC hasta implementar las mejores prácticas y estrategias preventivas clave, hemos analizado cómo puede proteger a sus clientes de los ataques BEC. Y ahora, para lograr la defensa definitiva, considere agregar Datto SaaS Defense para Microsoft 365 a su cartera.
Datto SaaS Defense es una solución integral de protección contra amenazas para Microsoft 365. Con SaaS Defense, los MSP pueden detectar y defenderse de forma proactiva contra ataques BEC y amenazas de día cero en toda la suite completa de Microsoft 365, incluyendo Exchange, OneDrive, SharePoint y Teams. Su tecnología independiente de datos detecta amenazas desconocidas y de día cero mediante el análisis de la composición de un correo electrónico, chat o documento seguro, en lugar de buscar amenazas de seguridad ya conocidas.
Datto SaaS Defense supervisa de forma proactiva y elimina las amenazas cibernéticas tan pronto como se detectan, sin intervención manual ni interrupciones para el cliente final. Además, su sólida supervisión le permite demostrar el valor del producto a los clientes mediante informes sencillos y detallados que explican por qué se identificó una amenaza como maliciosa.
En las pruebas realizadas por Miercom, líder mundial en pruebas independientes de productos, SaaS Defense detectó el 96 % de las amenazas de malware transmitidas por las aplicaciones de Microsoft 365, detectando amenazas que la seguridad nativa de Microsoft no había detectado. En esa prueba, SaaS Defense demostró una eficacia de detección del 91 % para las amenazas de compromiso del correo electrónico empresarial, superando a la competencia en al menos un 29 %.
Diseñado específicamente para proveedores de servicios de gestión (MSP), Datto SaaS Defense es la mejor solución para que los MSP protejan los datos de Microsoft 365 de sus clientes contra las amenazas de BEC y otros ciberataques. Obtén más información sobreDatto SaaS Defensehoy mismo.