Wat is BEC (Business Email Compromise)?
In de snelle digitale wereld van vandaag is de dreiging van BEC (Business Email Compromitting) groter dan ooit. Stel je een scenario voor waarbij een schijnbaar onschuldige e-mail van een senior-level executive vraagt om een dringende overboeking. Omdat het bericht afkomstig is van een gezaghebbend persoon en dringend lijkt, maak je het geld over. Je realiseert je echter al snel dat de e-mail van de persoon in kwestie gecompromitteerd was en je hebt per ongeluk geld overgemaakt in de handen van cybercriminelen. Dit is slechts één voorbeeld van hoe BEC, een geavanceerde vorm van cybercriminaliteit, een ravage aanricht in het zakelijke landschap.
Bij BEC-zwendel — een specifieke vorm van phishing — doen aanvallers zich voor als betrouwbare instanties om slachtoffers ertoe te brengen geld over te maken of gevoelige informatie prijs te geven. Deze vorm van zwendel neemt momenteel toe, met name door het groeiende aantal werknemers dat op afstand werkt. In 2022 ontving hetFederal Bureau of Investigation (FBI)meer dan 21.000 klachten over BEC, met een geschatte totale schade van meer dan 2,7 miljard dollar.
Aangezien BEC-zwendel moeilijk te detecteren en te voorkomen is, moeten managed service providers (MSP’s) waakzamer dan ooit zijn om zich hiertegen te verdedigen. Zelfs als u gebruikmaakt van een Advanced Threat Protection (ATP)-oplossing, kunnen de bedrijfskritische gegevens van uw klanten nog steeds kwetsbaar zijn voor BEC-aanvallen. Dat is waar Datto SaaS Defense voor u het verschil kan maken. Ontdek hoede gegevensonafhankelijke technologie van SaaS Defenseu helpt om u proactief te verdedigen tegen alle malware-, phishing- en BEC-aanvallen.
Laten we nu eens meer te weten komen over hoe BEC-aanvallen werken en welke best practices u kunt volgen om de verdediging van uw klanten tegen deze groeiende bedreiging te versterken.
Wat is een zakelijke e-mailcompromittering (BEC)?
Een zakelijke e-mailcompromittering is een type phishingaanval waarbij de aanvaller een echt e-mailbericht vervalst om de slachtoffers te misleiden. Door zich voor te doen als een vertrouwde persoon binnen de organisatie, manipuleert de aanvaller het slachtoffer om gevoelige informatie vrij te geven of ongeautoriseerde acties uit te voeren, zoals het overmaken van geld.
BEC-aanvallen, ook wel e-mail account compromise (EAC) genoemd, zijn specifieker en persoonlijker dan standaard phishingmails, waardoor ze moeilijker te detecteren zijn. Ze zijn gericht op specifieke personen en kunnen zich voordoen als iemand met wie het beoogde slachtoffer regelmatig via e-mail correspondeert. Deze aanvallen kunnen ook vrij zijn van schadelijke koppelingen, bijlagen of iets anders dat een e-mailbeveiligingsfilter zou kunnen activeren.
Bij BEC-aanvallen doen cybercriminelen zich bijvoorbeeld voor als hooggeplaatste leidinggevenden, zoals de CEO of CFO van een organisatie, om werknemers te verleiden gevoelige financiële informatie te delen of direct geld over te maken of cadeaubonnen aan te schaffen. Door zich voor te doen als een gezaghebbende figuur, proberen de aanvallers een gevoel van urgentie en belang in hun verzoeken te wekken en tegelijkertijd achterdocht te verminderen, waardoor de kans groter wordt dat het slachtoffer aan hun eisen voldoet.
Wat is het belangrijkste doel van zakelijke e-mailcompromittering?
Het belangrijkste doel van BEC-aanvallen is financieel gewin. Cybercriminelen voeren BEC-aanvallen uit door mensen te manipuleren om geld over te maken, gevoelige informatie vrij te geven of acties uit te voeren die direct bijdragen aan hun financiële doelen. Een alarmerend aspect van deze aanvallen is echter het gebruik van gestolen informatie als lanceerplatform om verdere aanvallen en oplichting uit te voeren.
Aanvallers kunnen gestolen persoonlijk identificeerbare informatie (PII) gebruiken om zich te richten op het klantenbestand van de organisatie en extra scams en frauduleuze activiteiten te lanceren. Ze kunnen de PII gebruiken voor identiteitsdiefstal, financiële fraude of zelfs voor gerichte aanvallen op klanten. Het rimpeleffect van dergelijke aanvallen kan onherstelbare schade toebrengen aan een bedrijf. Naast onmiddellijke financiële verliezen veroorzaakt het compromitteren van PII een cascade van gevolgen - beschadigd vertrouwen van klanten, toezicht door regelgevende instanties en mogelijke juridische gevolgen.
Hoe werkt een zakelijke e-mailcompromittering?
BEC-aanvallen zijn ontworpen om mensen te misleiden door gebruik te maken van social engineering en imitatietechnieken. Bij BEC-zwendel gaat het meestal om e-mail- of webspoofing, waarbij de aanvaller kleine wijzigingen aanbrengt in een legitiem e-mailadres of website van het bedrijf om gebruikers te verleiden de e-mail te openen en een bepaalde actie te ondernemen. BEC-fraude maakt ook gebruik van gecompromitteerde e-mailadressen, zodat de e-mail in werkelijkheid afkomstig kan zijn van een legitiem e-mailadres.
Wat zijn enkele kenmerken van een BEC-aanval?
Om je te helpen een BEC-aanval te detecteren, zijn hier enkele tekenen waar je op moet letten:
Tijd urgentie
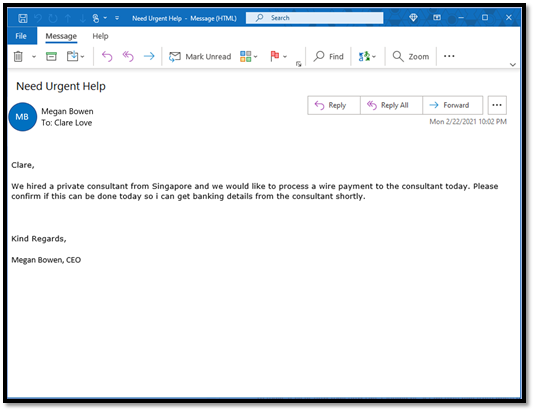
BEC-aanvallen creëren vaak een gevoel van urgentie om doelwitten te manipuleren tot snelle actie. Het kan een dringende e-mail zijn van een schijnbaar hooggeplaatste leidinggevende met een verzoek om last-minute wijzigingen of een snelle persoonlijke gunst. De verzoeken kunnen ook zo getimed worden dat ze aan het einde van de werkdag of aan het einde van de week binnenkomen, waardoor er nog meer druk op de beoogde werknemers wordt uitgeoefend om de taken voor het einde van de werkdag af te ronden.
Verkapte verzoeken
BEC e-mails zien er vaak uit als gewone of onschuldige berichten, die de ontvanger kunnen misleiden en hem laten denken dat ze veilig zijn. Door op te gaan in de structuur van alledaagse communicatie, ontwijken deze e-mails onmiddellijke verdenking en zijn ze vaak op zoek naar gevoelige informatie of ongeautoriseerde acties. Het kan bijvoorbeeld een ogenschijnlijk routinematige e-mail zijn van een collega met een verzoek om gevoelige informatie over de salarisadministratie van werknemers.
Mobiele en persoonlijke mailboxen
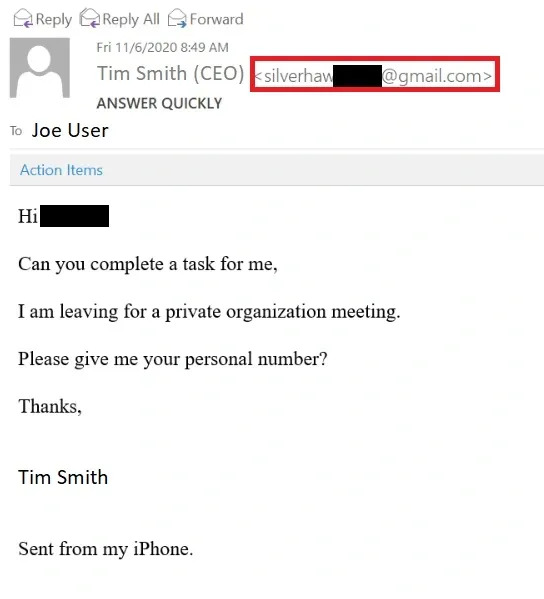
Bedreigers kunnen een veelgebruikte tactiek gebruiken om zich voor te doen als het persoonlijke e-mailadres van een leidinggevende, zoals een Gmail-account, om bestaande beveiligingsmaatregelen te omzeilen. Deze e-mails kunnen last-minute verzoeken bevatten waarin de ontvanger om een gunst wordt gevraagd. Dergelijke e-mails hebben vaak een stockhandtekening, die de illusie wekt dat de e-mail is verzonden vanaf de mobiele telefoon van de leidinggevende.
Supply chain spoofing
Een andere veel voorkomende tactiek bij BEC-aanvallen is het gebruik van identiteiten van leveranciers of verkopers. Aanvallers nemen de identiteit aan van partners in de toeleveringsketen of leveranciers om interne processen te omzeilen. Dit soort berichten kan worden geïdentificeerd door hun directe aard, zoals een verzoek van de leverancier om abrupt verzendgegevens te wijzigen zonder de juiste procedures te volgen.
Wie is meestal het doelwit van een BEC-aanval?
Nu we weten wat een aantal kenmerken van een BEC-aanval zijn, laten we eens kijken naar een aantal rollen en profielen in een organisatie die meestal het doelwit zijn van BEC-fraude.
Eigenaars, leidinggevenden en managers
Hooggeplaatste personen zijn vaak het doelwit vanwege hun autoriteit en toegang tot kritieke financiële informatie. Dergelijke aanvallen op leiders kunnen een kettingreactie teweegbrengen in de hele organisatie en strategische beslissingen en financiële stabiliteit beïnvloeden.
Financiële medewerkers
Personen met toegang tot betalingssystemen en gevoelige financiële gegevens zijn een doelwit voor financiële fraude, wat resulteert in aanzienlijke verliezen voor organisaties.
HR-medewerkers
HR-professionals kunnen een doelwit zijn voor toegang tot personeelsgegevens, wat kan leiden tot identiteitsdiefstal en verdere aanvallen. Gecompromitteerde personeelsinformatie leidt tot gerichte aanvallen op personeel.
Nieuwe of beginnende werknemers
Onervaren werknemers kunnen een doelwit zijn vanwege hun potentiële kwetsbaarheid en onbekendheid met beveiligingsprotocollen. Het uitbuiten van nieuwkomers kan toegang verschaffen tot interne systemen, waardoor gevoelige informatie in gevaar komt en zwakke plekken in de beveiliging mogelijk worden blootgelegd.
Veel voorkomende vormen van zakelijke e-mailcompromittering
Laten we eens kijken naar de verschillende soorten BEC-aanvallen die een aanzienlijke bedreiging kunnen vormen voor organisaties. Het is cruciaal voor organisaties om deze verschillende soorten aanvallen te begrijpen, zodat ze zich beter kunnen beschermen tegen de veelzijdige uitdagingen die deze aanvallen met zich mee kunnen brengen.
Eigenaar/CEO fraude
Het is voor cybercriminelen eenvoudig om zich in een BEC-fraude voor te doen als hooggeplaatste leidinggevenden en leiders, omdat hun gegevens vaak openbaar beschikbaar zijn op verschillende platforms. Deze frauduleuze e-mails lijken echt en gebruiken de autoriteit van de geïmiteerde persoon om een gevoel van urgentie te creëren, waardoor werknemers worden misleid om gevoelige informatie vrij te geven of ongeautoriseerde geldtransfers uit te voeren.
Zwendel met valse facturen
In deze nepfactuurmails maken cybercriminelen een e-mailaccount van een werknemer na die gemachtigd is om factuurbetalingen te verwerken of bootsen ze een bekende leverancier na. De aanvaller gebruikt deze account vervolgens om een andere medewerker te vragen geld over te maken of een factuur te betalen.
Compromittering account
In dit geval krijgt de aanvaller ongeautoriseerde toegang tot de account van een werknemer en verzamelt hij de contactlijst van leveranciers, partners en leveranciers van het bedrijf. De hacker maakt vervolgens verbinding met deze contactpersonen en vraagt om betalingen te verwerken op een valse rekening.
Advocaat imitatie
Cybercriminelen doen zich vaak voor als de advocaat van een organisatie of een juridische professional om contact op te nemen met leidinggevenden of werknemers. Deze misleidende communicatie zet ontvangers onder druk om gevoelige informatie vrij te geven of ongeautoriseerde acties te initiëren, wat vaak resulteert in financiële verliezen. De aanvallers doen dit vaak aan het einde van de kantooruren om het slachtoffer onder druk te zetten.
Diefstal van gegevens
Sommige BEC-aanvallen gaan verder dan financiële motieven en zijn gericht op het stelen van gevoelige gegevens of PII. Aanvallers maken later misbruik van deze gecompromitteerde informatie om een bredere cyberaanval uit te voeren op het bedrijf en zijn klantenbestand, wat resulteert in onherstelbare schade aan de reputatie van het merk en de klantrelaties.
Voorbeelden uit de praktijk van zakelijke e-mailcompromittering
Laten we nu eens duiken in enkele voorbeelden uit de praktijk die de impact van BEC-scams laten zien. Deze verhalen bieden praktische inzichten in de strategieën die cybercriminelen gebruiken tijdens BEC-aanvallen.
Techgiganten opgelicht voor $121 miljoen
Enkele jaren geleden werd het bedrijfsleven opgeschrikt door het nieuws over een Litouwseoplichter dievia een BEC-zwendel miljoenenhad afgetroggeldvantechgiganten Google en Facebook. Tussen 2013 en 2015 verstuurde een cybercriminele groep onder leiding van Evaldas Rimasauskas valse facturen waarin ze zich voordeden als een Taiwanese techfabrikant, en perste zo meer dan 121 miljoen dollar af van de techgiganten uit Silicon Valley.
De bende voerde deze zwendel uit door frauduleuze BEC e-mails te sturen naar werknemers en agenten van de slachtofferbedrijven, die regelmatig transacties van miljoenen dollars uitvoerden met de in Azië gevestigde fabrikant.
Toyota dochteronderneming verliest $37 miljoen
In 2019hebbencybercriminelen in een niet al te geraffineerde BEC-zwendeleen medewerker van Toyotaertoeverleidmiljoenen over te maken naar een buitenlandse rekening. Als onderdeel van de zwendel stuurden hackers BEC-e-mails naar medewerkers van de financiële en boekhoudafdeling van de Toyota Boshoku Corporation, een Europese dochteronderneming van Toyota. In de e-mails werd gevraagd om geld over te maken naar een specifieke bankrekening die door de hackers werd beheerd. Eén medewerker trapte in deze zwendel en maakte 37 miljoen dollar over naar de rekening van de hackers.
Klassiek voorbeeld van CEO-fraude
Scoular, een in de VS gevestigd graanhandels- en opslagbedrijf, werd enkele jaren geleden het slachtoffer van een BEC-zwendel waarbij de CEO zich voordeed als iemand anders. In juni 2014 ontving een corporate controller van het bedrijf een e-mail van de CEO die ogenschijnlijk strikt vertrouwelijk was. De CEO gaf de medewerker de opdracht om samen te werken met een advocaat van KPMG, omdat het bedrijf op het punt stond een Chinees bedrijf over te nemen. Daaropmaaktedemedewerker 17,2 miljoen dollar overnaar een rekening in China, om er later achter te komen dat het om oplichting ging.
Overheid Puerto Rico verliest bijna $4 miljoen door BEC-fraude
In 2020 ontving de Puerto Rico Industrial Development Company (PRIDCO) een e-mail die eenmedewerker ertoeaanzetteom 4 miljoen dollar over te makennaar een frauduleuze rekening in de VS. De FBI heeft het overgemaakte geld, waarbij ook openbare pensioenfondsen betrokken waren, echter snel bevroren. Deze aanval onderstreept dat BEC een grote bedreiging vormt voor organisaties van elke omvang en in alle sectoren, met inbegrip van non-profitorganisaties en overheidsinstanties.
Hoe voorkom je een compromittering van zakelijke e-mail?
Aangezien we nu een duidelijk beeld hebben van wat BEC-fraude is en hoe het werkt, laten we eens kijken naar enkele proactieve maatregelen en belangrijke strategieën die je kunnen helpen BEC-aanvallen grotendeels te voorkomen.
Training en bewustwordingsprogramma's voor werknemers
Werknemers zijn de eerste linie en vaak de zwakste schakel in de cyberdefensie van een bedrijf. Het is dus van cruciaal belang om hen uit te rusten met de nodige vaardigheden om phishing-pogingen te herkennen, social engineering-tactieken te herkennen en de kritieke rol te begrijpen die zij spelen in het onderhouden van een veilige IT-omgeving. Regelmatige bewustmakingssessies kunnen een waakzaam personeelsbestand bevorderen, waardoor het risico om slachtoffer te worden van BEC-schema's wordt verkleind.
E-mailverificatie en beveiligingsmaatregelen
Het is net zo belangrijk om robuuste e-mailverificatieprotocollen en beveiligingsmaatregelen te implementeren die de legitimiteit van inkomende e-mails kunnen verifiëren. Door deze maatregelen te combineren met geavanceerde oplossingen voor e-mailbeveiliging kunt u schadelijke inhoud uitfilteren. Dit verkleint ook de kans op succesvolle e-mailimitatie.
Wilt u BEC-aanvallen bij de bron tegengaan?Download dan het technische overzicht van de Enterprise Strategy Group over Datto SaaS Defenseen ontdek hoe dit systeem organisaties helpt zich effectief te verdedigen tegen zero-day-bedreigingen en andere cyberaanvallen.
Multifactor authenticatie en wachtwoordbeleid
Het inschakelen van multifactor authenticatie (MFA) voor alle e-mailaccounts is cruciaal voor het verbeteren van de beveiliging. Het voegt een extra beschermingslaag toe die onbevoegde toegang voorkomt, zelfs als inloggegevens gecompromitteerd zijn. Daarnaast is het belangrijk om een strikt wachtwoordbeleid op te stellen dat complexe en regelmatig bijgewerkte wachtwoorden vereist. Deze maatregelen kunnen de verdediging tegen ongeautoriseerde toegang tot e-mailaccounts aanzienlijk versterken.
Veilige betalingsplatforms en verificatie
Het is cruciaal om de veiligheid van financiële transacties te garanderen door veilige betalingsplatforms te gebruiken en een sterk verificatieproces te implementeren. Het is aan te raden om duidelijke procedures op te stellen voor het valideren van betalingsverzoeken, vooral als deze via e-mail worden ontvangen. Het bevestigen van de legitimiteit van betalingsopdrachten via secundaire verificatiekanalen voorkomt dat BEC-bedreigers financiële transacties kunnen manipuleren.
Wat te zoeken in een zakelijke e-mail compromisoplossing?
Hoewel best practices een solide basis vormen, ontwikkelen BEC-bedreigingen zich razendsnel en vereisen ze meer dan alleen preventieve maatregelen. Het is cruciaal om te erkennen dat zelfs de meest ijverige inspanningen misschien niet waterdicht zijn. Dit is waar een robuuste ATP-oplossing zoals Datto SaaS Defense in het spel komt. Datto SaaS Defense voor Microsoft 365 biedt uitgebreide bescherming tegen malware, ransomware en phishingaanvallen zoals BEC. Hier zijn enkele cruciale aspecten die je moet zoeken in een BEC-oplossing en hoe SaaS Defense aan al deze voorwaarden voldoet.
Bescherming tegen 'zero day'-aanvallen
BEC-aanvallen ontwikkelen zich snel en uw oplossing moet robuust en proactief genoeg zijn om zich tegen de meest geavanceerde bedreigingen te verdedigen. Traditionele oplossingen voor e-mailbeveiliging zijn afhankelijk van gegevens van eerder gedetecteerde cyberbedreigingen en succesvolle penetratietactieken, waardoor er gaten in de bescherming vallen waar nieuwe bedreigingen misbruik van kunnen maken. Datto SaaS Defense is echter uniek. De data-onafhankelijke technologie van SaaS Defense is ontwikkeld door beveiligingsexperts om zero-day bedreigingen te detecteren en tegen te houden die andere oplossingen missen.
Scannen van bijlagen
Een robuuste BEC-oplossing moet grondige scans van e-mailbijlagen uitvoeren om potentiële bedreigingen te identificeren die in bestanden verborgen zitten. Op dat gebied voert SaaS Defense uitgebreide scans uit op alle soorten schadelijke bijlagen, waaronder schadelijke bestanden die een wachtwoord vereisen om toegang te krijgen, schadelijke payloads die onschadelijk kunnen blijven totdat ze worden geactiveerd, macro-malware die gebruikmaakt van visual basic for applications (VBA) programmering in Microsoft 365 macro's, WMI-commando's, enzovoort.
Koppeling scannen
Net als schadelijke bijlagen scant SaaS Defense e-mails ook op phishing-links. Als er een schadelijke bijlage of phishing-link in een e-mail staat, vervangt de oplossing de e-mail door een stub die zegt dat het een schadelijke bedreiging is en eindgebruikers adviseert om contact op te nemen met hun IT-provider als ze denken dat het een vergissing is. SaaS Defense biedt eindgebruikers ook de mogelijkheid om in hun map met ongewenste e-mail te kijken welke e-mails zijn binnengekomen en door het systeem zijn geblokkeerd.
Minimale interactietijd voor de gebruiker
Tijd is essentieel bij cyberbeveiliging en u hebt een oplossing nodig die bedreigingen snel detecteert en neutraliseert voordat ze de inbox van de eindgebruiker bereiken. Datto SaaS Defense is vanaf de basis opgebouwd om 'zero day'-bedreigingen te voorkomen zodra ze worden aangetroffen, waardoor de tijd die nodig is voor detectie en gebruikersinteractie drastisch wordt geminimaliseerd.
Hoe kan Datto u helpen met zakelijke e-mailcompromittering?
Van het identificeren van de subtiele nuances van BEC-aanvallen tot het implementeren van best practices en belangrijke preventiestrategieën, we hebben besproken hoe u uw klanten kunt beschermen tegen BEC-aanvallen. En voor de ultieme verdediging kunt u nu Datto SaaS Defense for Microsoft 365 aan uw portfolio toevoegen.
Datto SaaS Defense is een uitgebreide oplossing voor bescherming tegen bedreigingen voor Microsoft 365. Met SaaS Defense kunnen MSP's proactief BEC-aanvallen en zero-day bedreigingen detecteren en afweren in de volledige Microsoft 365-suite, inclusief Exchange, OneDrive, SharePoint en Teams. De data-onafhankelijke technologie detecteert onbekende en zero-day bedreigingen door de samenstelling van een veilige e-mail, chat of document te analyseren in plaats van te scannen op reeds bekende beveiligingsbedreigingen.
Datto SaaS Defense bewaakt en elimineert cyberbedreigingen proactief zodra deze zich voordoen, zonder handmatige tussenkomst of verstoring van de eindklant. Bovendien kunt u met de robuuste bewaking de waarde van het product aan klanten aantonen met eenvoudige, gedetailleerde rapportages die duidelijk maken waarom een bedreiging als kwaadaardig is geïdentificeerd.
Bij een test door Miercom, een wereldwijde leider in onafhankelijke producttests, detecteerde SaaS Defense 96% van de malwarebedreigingen die werden geleverd door Microsoft 365-applicaties, waarbij bedreigingen werden opgespoord die werden gemist door native Microsoft-beveiliging. In die test toonde SaaS Defense een detectie-efficiëntie van 91% voor bedreigingen die zakelijke e-mail in gevaar brengen, waarmee het minstens 29% beter presteerde dan de concurrentie.
Datto SaaS Defense is speciaal ontwikkeld voor MSP’s en is de beste oplossing voor MSP’s om de Microsoft 365-gegevens van hun klanten te beschermen tegen BEC-bedreigingen en andere cyberaanvallen. Lees vandaag nog meer overDatto SaaS Defense.