O que é o Comprometimento de E-mail Comercial (BEC)?
No mundo digital acelerado de hoje, a ameaça de comprometimento de e-mail comercial (BEC) é maior do que nunca. Imagine um cenário em que um e-mail aparentemente inócuo de um executivo de nível sênior solicita uma transferência urgente de fundos. Como a mensagem vem de uma pessoa com autoridade e parece urgente, você faz a transferência. No entanto, você logo percebe que o e-mail da pessoa foi comprometido e você, inadvertidamente, transferiu fundos para as mãos de criminosos cibernéticos. Esse é apenas um exemplo de como o BEC, uma forma sofisticada de crime cibernético, está causando estragos no cenário empresarial.
Os golpes BEC — uma forma específica de ataque de phishing — envolvem criminosos que se fazem passar por entidades confiáveis para manipular indivíduos e levá-los a transferir fundos ou divulgar informações confidenciais. Esses golpes estão em ascensão atualmente, principalmente devido ao crescente número de pessoas que trabalham remotamente. Em 2022, o FBI (Federal Bureau of Investigation) recebeu mais de 21.000 denúncias de golpes BEC, com prejuízos estimados em mais de US$ 2,7 bilhões.
Como os golpes BEC são difíceis de detectar e prevenir, os provedores de serviços gerenciados (MSPs) precisam estar mais vigilantes do que nunca para se defenderem contra eles. Mesmo que você esteja utilizando uma solução avançada de proteção contra ameaças (ATP), os dados críticos dos negócios de seus clientes ainda podem estar vulneráveis a ataques BEC. É aí que o Datto SaaS Defense pode fazer a diferença. Veja como a tecnologia independente de dados do SaaS Defense ajuda você a se defender proativamente contra todos os tipos de malware, phishing e ataques BEC.
Agora, vamos saber mais sobre como funcionam os ataques de BEC e quais práticas recomendadas você pode seguir para fortalecer as defesas de seus clientes contra essa ameaça crescente.
O que é comprometimento de e-mail comercial (BEC)?
O comprometimento de e-mail comercial é um tipo de ataque de phishing em que o invasor forja uma mensagem de e-mail de aparência genuína para enganar as vítimas. Fazendo-se passar por uma figura confiável dentro da organização, o atacante manipula a vítima para que ela divulgue informações confidenciais ou realize ações não autorizadas, como transferências de fundos.
Os ataques de BEC, também comumente chamados de comprometimento de conta de e-mail (EAC), são mais específicos e personalizados do que os e-mails de phishing padrão, o que os torna mais difíceis de detectar. Eles são feitos sob medida para atingir indivíduos específicos e podem se passar por alguém com quem a vítima pretendida se corresponde regularmente por e-mail. Esses ataques também podem estar livres de links maliciosos, anexos ou qualquer coisa que possa acionar um filtro de segurança de e-mail.
Por exemplo, nos ataques de BEC, os criminosos cibernéticos se fazem passar por executivos de alto nível, como o CEO ou CFO de uma organização, para enganar os funcionários e fazê-los compartilhar informações financeiras confidenciais ou fazer transferências imediatas de fundos ou compras com cartão-presente. Ao se passar por uma figura de autoridade, os atacantes pretendem incutir um senso de urgência e importância em suas solicitações e, ao mesmo tempo, reduzir a suspeita, aumentando assim a probabilidade de a vítima atender às suas exigências.
Qual é o principal objetivo do comprometimento do e-mail comercial?
O principal objetivo dos ataques de BEC é o ganho financeiro. Os criminosos cibernéticos realizam ataques de BEC manipulando as pessoas para que transfiram fundos, divulguem informações confidenciais ou realizem ações que contribuam diretamente para seus objetivos financeiros. Entretanto, um aspecto alarmante desses ataques é o uso de informações roubadas como plataforma de lançamento para realizar outros ataques e golpes.
Os invasores podem usar informações de identificação pessoal (PII) roubadas para atingir a base de clientes da organização e lançar golpes adicionais e atividades fraudulentas. Eles podem usar as PII para cometer roubo de identidade, fraude financeira ou até mesmo realizar ataques direcionados aos clientes. O efeito cascata desses ataques tem o potencial de causar danos irreparáveis a uma empresa. Além das perdas financeiras imediatas, o comprometimento das informações de identificação pessoal desencadeia uma cascata de consequências - confiança do cliente prejudicada, análise regulatória e possíveis repercussões legais.
Como funciona o comprometimento do e-mail comercial?
Os ataques de BEC são projetados para enganar as pessoas usando engenharia social e técnicas de personificação. Normalmente, os golpes de BEC envolvem falsificação de e-mail ou site, em que o invasor faz pequenas alterações em um endereço de e-mail ou site legítimo da empresa para enganar os usuários e fazê-los abrir o e-mail e realizar alguma ação. Os golpes de BEC também fazem uso de endereços de e-mail comprometidos, de modo que o e-mail pode, na verdade, vir de um endereço de e-mail legítimo.
Quais são alguns identificadores de um ataque BEC?
Para ajudá-lo a detectar um ataque de BEC, aqui estão alguns sinais a serem observados:
Urgência de tempo
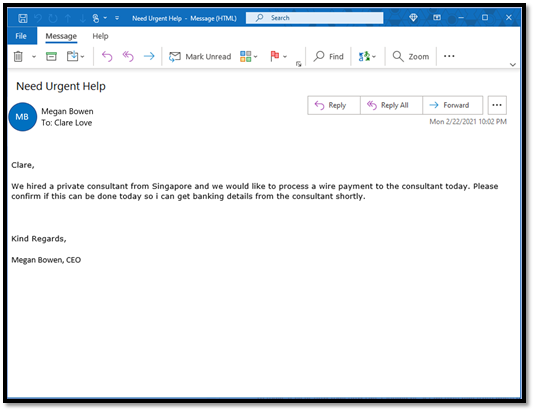
Os ataques de BEC geralmente criam um senso de urgência para manipular os alvos a agirem rapidamente. Pode ser um e-mail urgente de um executivo aparentemente de alto escalão solicitando mudanças de última hora ou um rápido favor pessoal. As solicitações também podem ser programadas para chegar no final do dia de trabalho ou da semana, pressionando ainda mais os funcionários visados a concluírem as tarefas antes do final do horário comercial.
Solicitações secretas
Os e-mails de BEC geralmente aparecem como mensagens comuns ou inofensivas, o que pode levar o destinatário a pensar que está seguro. Ao se misturarem ao tecido da comunicação cotidiana, esses e-mails evitam suspeitas imediatas e geralmente buscam informações confidenciais ou ações não autorizadas. Por exemplo, pode ser um e-mail aparentemente rotineiro de um colega solicitando informações confidenciais sobre a folha de pagamento dos funcionários.
Caixas de correio móveis e pessoais
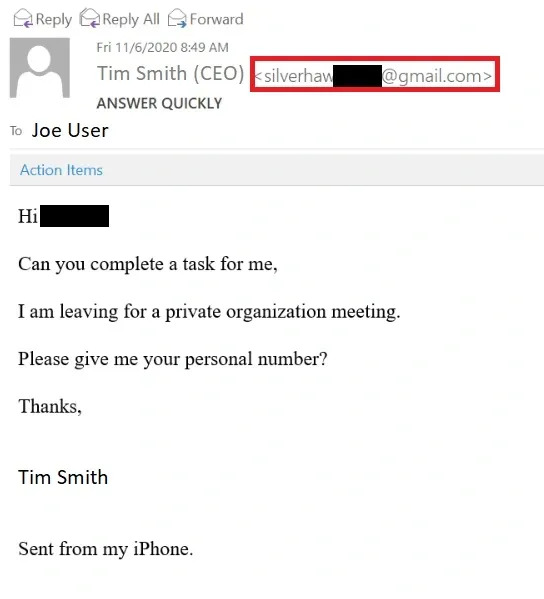
Os agentes de ameaças podem usar uma tática comum de se fazer passar pelo endereço de e-mail pessoal de um executivo, como uma conta do Gmail, para contornar as medidas de segurança existentes. Esses e-mails podem conter solicitações de última hora que pedem ao destinatário para fazer um favor. Esses e-mails geralmente têm uma assinatura de estoque, o que cria a ilusão de que o e-mail foi enviado do telefone celular do executivo.
Falsificação da cadeia de suprimentos
Outra tática comum nos ataques de BEC é o uso de identidades de fornecedores ou vendedores. Os atacantes assumem as identidades de parceiros ou fornecedores da cadeia de suprimentos para contornar quaisquer processos internos. Esses tipos de mensagens podem ser identificados por sua natureza direta, como uma solicitação do fornecedor para alterar abruptamente as informações de remessa sem seguir os procedimentos adequados.
Quem geralmente é alvo de um ataque de BEC?
Agora que sabemos quais são alguns identificadores de um ataque de BEC, vamos dar uma olhada em algumas funções e perfis em uma organização que geralmente são alvo de golpes de BEC.
Proprietários, executivos e líderes
Indivíduos de alto perfil são frequentemente visados por sua autoridade e acesso a informações financeiras críticas. Esses ataques aos líderes podem ter efeitos em cascata em toda a organização, afetando as decisões estratégicas e a estabilidade financeira.
Funcionários do setor financeiro
As pessoas com acesso a sistemas de pagamento e dados financeiros confidenciais são alvo de fraudes financeiras, resultando em perdas significativas para as organizações.
Funcionários de RH
Os profissionais de RH podem ser alvo de acesso aos dados dos funcionários, o que pode levar ao roubo de identidade e a outros ataques. O comprometimento das informações dos funcionários leva a ataques direcionados à equipe.
Funcionários novos ou iniciantes
Funcionários inexperientes podem ser visados devido à sua potencial vulnerabilidade e falta de familiaridade com os protocolos de segurança. A exploração de recém-chegados pode fornecer acesso a sistemas internos, comprometendo informações confidenciais e expondo potencialmente os pontos fracos da segurança.
Tipos comuns de comprometimento de e-mail comercial
Vamos explorar os diferentes tipos de ataques de BEC que podem representar uma ameaça significativa para as empresas. É fundamental que as organizações compreendam esses diferentes tipos de ataques para se protegerem melhor contra os desafios multifacetados que esses ataques podem apresentar.
Fraude do proprietário/CEO
É fácil para os criminosos cibernéticos se passarem por executivos e líderes de alto nível em um golpe de BEC, uma vez que seus detalhes geralmente estão disponíveis publicamente em várias plataformas. Esses e-mails fraudulentos parecem genuínos e usam a autoridade da pessoa que se faz passar por ela para criar um senso de urgência, enganando os funcionários para que revelem informações confidenciais ou façam transferências de fundos não autorizadas.
Golpes de faturas falsas
Nesses e-mails de faturas falsas, os criminosos cibernéticos falsificam a conta de e-mail de um funcionário que está autorizado a processar pagamentos de faturas ou imitam um fornecedor conhecido. O invasor usará essa conta para pedir a outro funcionário que transfira os fundos ou pague uma fatura.
Comprometimento da conta
Nesse caso, o invasor obtém acesso não autorizado à conta de um funcionário e reúne a lista de contatos de vendedores, parceiros e fornecedores da empresa. O hacker então se conecta com esses contatos, solicitando que os pagamentos sejam processados em uma conta falsa.
Representação de advogado
Os criminosos cibernéticos geralmente se fazem passar por advogados ou profissionais da área jurídica de uma organização para entrar em contato com executivos ou funcionários de nível C. Essas comunicações enganosas pressionam os destinatários a divulgar informações confidenciais ou a iniciar ações não autorizadas, muitas vezes resultando em perdas financeiras. Os atacantes geralmente fazem isso no final do horário comercial para pressionar a vítima.
Roubo de dados
Alguns ataques de BEC vão além das motivações financeiras, com foco no roubo de dados confidenciais ou PII. Posteriormente, os atacantes exploram essas informações comprometidas para lançar um ataque cibernético mais amplo contra a empresa e sua base de clientes, resultando em danos irreparáveis à reputação da marca e aos relacionamentos com os clientes.
Exemplos reais de comprometimento de e-mails comerciais
Agora, vamos nos aprofundar em alguns exemplos da vida real que mostram o impacto dos golpes de BEC. Essas histórias oferecem percepções práticas sobre as estratégias utilizadas pelos criminosos cibernéticos durante os ataques de BEC.
Gigantes da tecnologia são enganados em US$ 121 milhões
Há alguns anos, o mundo dos negócios ficou perplexo com a notícia de que um cidadão lituano havia enganado gigantes da tecnologia como Google e Facebook, desviando milhões de dólares por meio de um golpe BEC (Business Email Compromise). Entre 2013 e 2015, um grupo de cibercriminosos liderado por Evaldas Rimasauskas enviou faturas falsas se passando por um fabricante de tecnologia taiwanês e extorquiu mais de US$ 121 milhões das gigantes da tecnologia do Vale do Silício.
A quadrilha executou esse golpe enviando e-mails fraudulentos de BEC para funcionários e agentes das empresas vítimas, que realizavam regularmente transações multimilionárias com o fabricante sediado na Ásia.
Subsidiária da Toyota perde US$ 37 milhões
Em 2019, num golpe BEC (Business Email Compromise) pouco sofisticado, cibercriminosos enganaram um funcionário da Toyota para que transferisse milhões de dólares para uma conta no exterior. Como parte do golpe, hackers enviaram e-mails BEC para funcionários do departamento financeiro e contábil da Toyota Boshoku Corporation, uma subsidiária europeia da Toyota. Os e-mails solicitavam o pagamento de fundos para uma conta bancária específica controlada pelos hackers. Um funcionário caiu no golpe e transferiu US$ 37 milhões para a conta dos hackers.
Exemplo clássico de fraude de CEO
A Scoular, uma empresa americana de comércio e armazenamento de grãos, foi vítima de um golpe BEC (Business Email Compromise) envolvendo o CEO há alguns anos. Em junho de 2014, um controlador corporativo da empresa recebeu um e-mail aparentemente ultrassecreto do CEO. O diretor executivo instruiu o funcionário a consultar um advogado da KPMG, pois estavam prestes a adquirir uma empresa chinesa. Consequentemente, o funcionário transferiu US$ 17,2 milhões para uma conta na China, apenas para perceber posteriormente que havia caído em um golpe.
O governo de Porto Rico quase perde US$ 4 milhões em um golpe de BEC
Em 2020, a Companhia de Desenvolvimento Industrial de Porto Rico (PRIDCO) recebeu um e-mail que induziu um funcionário a transferir US$ 4 milhões para uma conta fraudulenta nos EUA. No entanto, o FBI congelou rapidamente o dinheiro enviado, que também envolvia fundos de pensão públicos. Esse ataque demonstra que o BEC (Business Email Compromise) representa uma grande ameaça para organizações de todos os portes e setores, incluindo organizações sem fins lucrativos e agências governamentais.
Como evitar o comprometimento de e-mails comerciais?
Como agora temos uma visão clara do que é um golpe de BEC e de como ele funciona, vamos analisar algumas medidas proativas e estratégias-chave que podem ajudá-lo a evitar em grande parte os ataques de BEC.
Programas de treinamento e conscientização de funcionários
Os funcionários são a primeira linha e, muitas vezes, o elo mais fraco na defesa cibernética de uma empresa. Portanto, é fundamental equipá-los com as habilidades necessárias para identificar tentativas de phishing, reconhecer táticas de engenharia social e compreender o papel fundamental que desempenham na manutenção de um ambiente de TI seguro. Sessões regulares de conscientização podem promover uma força de trabalho vigilante, reduzindo o risco de ser vítima de esquemas de BEC.
Autenticação de e-mail e medidas de segurança
É igualmente importante implementar protocolos robustos de autenticação de e-mail e medidas de segurança que possam verificar a legitimidade dos e-mails recebidos. A combinação dessas medidas com soluções avançadas de segurança de e-mail o ajudará a filtrar o conteúdo malicioso. Isso também reduz a probabilidade de uma representação de e-mail bem-sucedida.
Deseja impedir ataques BEC pela raiz? Baixe a análise técnica do Enterprise Strategy Group sobre o Datto SaaS Defense e descubra como ele ajuda as organizações a se defenderem eficazmente contra ameaças de dia zero e outros ataques cibernéticos.
Autenticação multifatorial e políticas de senha
A ativação da autenticação multifator (MFA) para todas as contas de e-mail é crucial para aumentar a segurança. Ela acrescenta uma camada extra de proteção que impede o acesso não autorizado, mesmo que as credenciais de login sejam comprometidas. Além disso, é importante estabelecer políticas rigorosas de senha que exijam senhas complexas e atualizadas regularmente. Essas medidas podem fortalecer significativamente a defesa contra o acesso não autorizado a contas de e-mail.
Plataformas de pagamento e verificação seguras
É fundamental garantir a segurança das transações financeiras utilizando plataformas de pagamento seguras e implementando um processo de verificação sólido. Recomenda-se o estabelecimento de procedimentos claros para validar solicitações de pagamento, especialmente as recebidas por e-mail. A confirmação da legitimidade das instruções de pagamento por meio de canais de verificação secundários impede que os agentes de ameaças de BEC manipulem as transações financeiras.
O que procurar em uma solução de comprometimento de e-mail comercial?
Embora as práticas recomendadas forneçam uma base sólida, as ameaças de BEC estão evoluindo rapidamente e exigem mais do que apenas medidas preventivas. É crucial reconhecer que mesmo os esforços mais diligentes podem não ser infalíveis. É aí que entra em cena uma solução ATP robusta, como o Datto SaaS Defense. O Datto SaaS Defense para Microsoft 365 oferece proteção abrangente contra malware, ransomware e ataques de phishing, como o BEC. Aqui estão alguns aspectos cruciais que você precisa procurar em uma solução de BEC e como o SaaS Defense preenche todos esses requisitos.
Proteção contra ataques de dia zero
Os ataques de BEC estão evoluindo rapidamente e sua solução deve ser robusta e proativa o suficiente para se defender contra as ameaças mais avançadas. As soluções tradicionais de segurança de e-mail dependem de dados de ameaças cibernéticas detectadas anteriormente e de táticas de penetração bem-sucedidas, o que deixa lacunas na proteção que podem ser exploradas por novas ameaças. No entanto, o Datto SaaS Defense é único. A tecnologia independente de dados do SaaS Defense foi desenvolvida por especialistas em segurança para detectar e impedir ameaças de dia zero que outras soluções não detectam.
Varredura de anexos
Uma solução robusta de BEC deve realizar varreduras completas dos anexos de e-mail para identificar possíveis ameaças ocultas nos arquivos. Nesse sentido, o SaaS Defense realiza varreduras abrangentes de todos os tipos de anexos mal-intencionados, incluindo arquivos mal-intencionados que exigem uma senha para acessá-los, cargas úteis mal-intencionadas que podem permanecer inofensivas até serem acionadas, malware de macro que aproveita a programação VBA (Visual Basic for Applications) em macros do Microsoft 365, comandos WMI etc.
Varredura de links
Assim como os anexos mal-intencionados, o SaaS Defense também examina os e-mails em busca de links de phishing. Se houver um anexo mal-intencionado ou um link de phishing em um e-mail, a solução substituirá o e-mail por um esboço que diz que se trata de uma ameaça mal-intencionada e aconselhará os usuários finais a entrar em contato com o provedor de TI se acharem que se trata de um erro. O SaaS Defense também oferece aos usuários finais a capacidade de acessar a pasta de lixo eletrônico para ver os e-mails que chegaram e foram bloqueados pelo sistema.
Tempo mínimo de interação com o usuário
O tempo é essencial na segurança cibernética, e você precisa de uma solução que detecte e neutralize rapidamente as ameaças antes que elas cheguem à caixa de entrada do usuário final. O Datto SaaS Defense foi desenvolvido desde o início para evitar ameaças de dia zero assim que elas são encontradas, minimizando drasticamente o tempo de detecção e interação com o usuário.
Como a Datto pode ajudá-lo com o comprometimento do e-mail comercial?
Desde a identificação das nuances sutis dos ataques de BEC até a implementação de práticas recomendadas e estratégias preventivas importantes, discutimos como você pode proteger seus clientes contra ataques de BEC. E agora, para obter a defesa definitiva, considere adicionar o Datto SaaS Defense for Microsoft 365 ao seu portfólio.
O Datto SaaS Defense é uma solução abrangente de proteção contra ameaças para o Microsoft 365. Com o SaaS Defense, os MSPs podem detectar e se defender proativamente contra ataques de BEC e ameaças de dia zero em todo o pacote Microsoft 365, incluindo Exchange, OneDrive, SharePoint e Teams. Sua tecnologia independente de dados detecta ameaças desconhecidas e de dia zero por meio da análise da composição de um e-mail, bate-papo ou documento seguro, em vez de fazer a varredura de ameaças de segurança já conhecidas.
O Datto SaaS Defense monitora e elimina proativamente as ameaças cibernéticas assim que elas são encontradas, sem interferência manual ou interrupção do cliente final. Além disso, seu monitoramento robusto permite que você demonstre o valor do produto para os clientes com relatórios simples e detalhados que explicam por que uma ameaça foi identificada como maliciosa.
Quando testado pela Miercom, líder global em testes independentes de produtos, o SaaS Defense detectou 96% das ameaças de malware fornecidas pelos aplicativos do Microsoft 365, capturando ameaças que não foram detectadas pela segurança nativa da Microsoft. Nesse teste, o SaaS Defense demonstrou 91% de eficácia na detecção de ameaças de comprometimento de e-mail comercial, superando a concorrência em pelo menos 29%.
Desenvolvido especificamente para MSPs, o Datto SaaS Defense é a melhor solução para que os MSPs protejam os dados do Microsoft 365 de seus clientes contra ameaças BEC e outros ataques cibernéticos. Saiba mais sobre o Datto SaaS Defense hoje mesmo.