Qu'est-ce que le Business Email Compromise (BEC) ?
Dans le monde numérique d'aujourd'hui, qui évolue rapidement, la menace de la compromission des courriels professionnels (BEC) est plus grande que jamais. Imaginez un scénario dans lequel un courriel apparemment inoffensif d'un cadre supérieur demande un transfert de fonds urgent. Comme le message provient d'une personne d'autorité et qu'il semble urgent, vous effectuez le transfert. Cependant, vous vous rendez vite compte que le courriel de cette personne a été compromis et que vous avez par inadvertance transféré des fonds entre les mains de cybercriminels. Ce n'est qu'un exemple de la façon dont les BEC, une forme sophistiquée de cybercriminalité, font des ravages dans le monde des affaires.
Les escroqueries de type BEC — une forme particulière d’attaque par hameçonnage — consistent, pour les cybercriminels, à se faire passer pour des entités de confiance afin d’inciter des particuliers à effectuer des virements bancaires ou à divulguer des informations sensibles. Ces escroqueries sont aujourd’hui en pleine recrudescence, notamment en raison de l’essor du télétravail. En 2022, leFederal Bureau of Investigation (FBI)a reçu plus de 21 000 plaintes liées à des escroqueries de type BEC, pour un montant total estimé de pertes dépassant les 2,7 milliards de dollars.
Les escroqueries de type BEC étant difficiles à détecter et à prévenir, les fournisseurs de services gérés (MSP) doivent redoubler de vigilance pour s’en prémunir. Même si vous utilisez une solution de protection avancée contre les menaces (ATP), les données critiques de vos clients peuvent rester vulnérables aux attaques de type BEC. C’est là que Datto SaaS Defense peut changer la donne. Découvrez commentla technologie indépendante des données de SaaS Defensevous aide à vous défendre de manière proactive contre tous les logiciels malveillants, le phishing et les attaques de type BEC.
Voyons maintenant comment fonctionnent les attaques BEC et quelles sont les meilleures pratiques à suivre pour renforcer les défenses de vos clients contre cette menace croissante.
Qu'est-ce que la compromission des e-mails professionnels (BEC) ?
La compromission d'un courriel d'entreprise est un type d'attaque par hameçonnage dans lequel l'attaquant falsifie un message électronique d'apparence authentique pour tromper les victimes. Se faisant passer pour une personne de confiance au sein de l'organisation, l'attaquant manipule la victime pour l'amener à divulguer des informations sensibles ou à effectuer des actions non autorisées, telles que des transferts de fonds.
Les attaques BEC, aussi communément appelées email account compromise (EAC), sont plus spécifiques et personnalisées que les emails de phishing standards, ce qui les rend plus difficiles à détecter. Elles sont conçues pour cibler des individus spécifiques et peuvent usurper l'identité d'une personne avec laquelle la victime correspond régulièrement par courrier électronique. Ces attaques peuvent également être dépourvues de liens malveillants, de pièces jointes ou de tout autre élément susceptible de déclencher un filtre de sécurité pour les courriels.
Par exemple, dans les attaques BEC, les cybercriminels se font passer pour des cadres de haut niveau, tels que le PDG ou le directeur financier d'une organisation, afin de tromper les employés et de les inciter à partager des informations financières sensibles ou à effectuer des transferts de fonds immédiats ou des achats par carte-cadeau. En se faisant passer pour une figure d'autorité, les attaquants cherchent à instiller un sentiment d'urgence et d'importance dans leurs demandes tout en réduisant les soupçons, augmentant ainsi la probabilité que la victime se plie à leurs exigences.
Quel est l'objectif principal de la compromission de la messagerie d'entreprise ?
L'objectif principal des attaques BEC est le gain financier. Les cybercriminels mènent des attaques BEC en manipulant les individus pour qu'ils transfèrent des fonds, divulguent des informations sensibles ou effectuent des actions qui contribuent directement à leurs objectifs monétaires. Cependant, un aspect alarmant de ces attaques est l'utilisation d'informations volées comme point de départ pour mener d'autres attaques et escroqueries.
Les attaquants peuvent utiliser des informations personnelles identifiables (PII) volées pour cibler la base de clients de l'organisation et lancer d'autres escroqueries et activités frauduleuses. Ils peuvent utiliser les IPI pour perpétrer des vols d'identité, des fraudes financières ou même mener des attaques ciblées sur les clients. L'effet d'entraînement de ces attaques peut causer des dommages irréparables à une entreprise. Au-delà des pertes financières immédiates, la compromission des IIP déclenche une cascade de conséquences : confiance des clients entamée, surveillance réglementaire et répercussions juridiques potentielles.
Comment fonctionne la compromission de la messagerie professionnelle ?
Les attaques BEC sont conçues pour tromper les gens en utilisant des techniques d'ingénierie sociale et d'usurpation d'identité. Généralement, les escroqueries BEC impliquent l'usurpation d'adresse électronique ou de site web, l'attaquant apportant des modifications mineures à l'adresse électronique ou au site web d'une entreprise légitime afin d'inciter les utilisateurs à ouvrir l'e-mail et à entreprendre une action. Les escroqueries BEC utilisent également des adresses électroniques compromises, de sorte que le courriel peut en réalité provenir d'une adresse électronique légitime.
Quels sont les identifiants d'une attaque BEC ?
Pour vous aider à détecter une attaque BEC, voici quelques signes à surveiller :
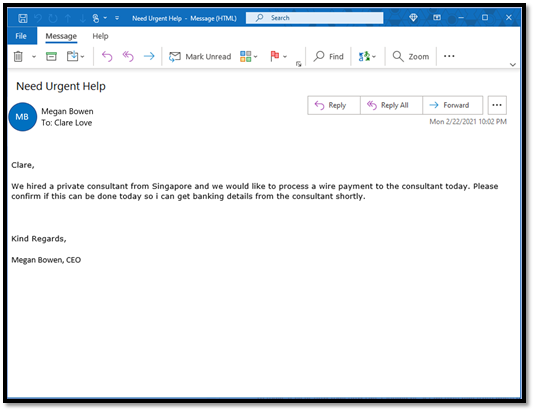
Urgence temporelle
Les attaques BEC créent souvent un sentiment d'urgence pour inciter les cibles à agir rapidement. Il peut s'agir d'un courriel urgent d'un cadre apparemment haut placé demandant des changements de dernière minute ou une faveur personnelle rapide. Les demandes peuvent également être programmées pour arriver à la fin de la journée ou de la semaine de travail, mettant ainsi la pression sur les employés ciblés pour qu'ils accomplissent les tâches avant la fin des heures de travail.
Demandes secrètes
Les courriels BEC apparaissent souvent comme des messages ordinaires ou inoffensifs, ce qui peut tromper le destinataire en lui faisant croire qu'il est en sécurité. En se fondant dans le tissu de la communication quotidienne, ces courriels échappent aux soupçons immédiats et cherchent souvent à obtenir des informations sensibles ou à effectuer des actions non autorisées. Il peut s'agir, par exemple, d'un courriel apparemment banal d'un collègue demandant des informations sensibles sur la paie des employés.
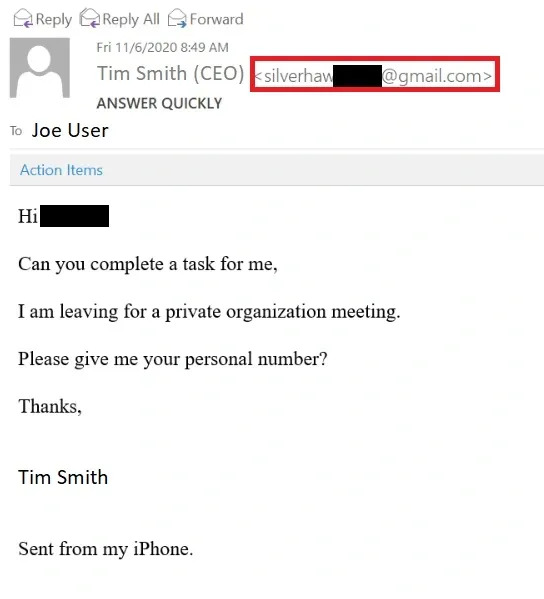
Boîtes aux lettres mobiles et personnelles
Les acteurs de la menace peuvent utiliser une tactique courante consistant à se faire passer pour l'adresse électronique personnelle d'un cadre, comme un compte Gmail, afin de contourner les mesures de sécurité existantes. Ces e-mails peuvent contenir des requêtes de dernière minute qui demandent au destinataire de faire une faveur. Ces courriels comportent souvent une signature de stock, ce qui crée l'illusion que le courriel a été envoyé depuis le téléphone portable du dirigeant.
Spoofing de la chaîne d'approvisionnement
Une autre tactique courante dans les attaques BEC est l'utilisation des identités des fournisseurs ou des vendeurs. Les attaquants prennent l'identité de partenaires de la chaîne d'approvisionnement ou de vendeurs pour contourner les processus internes. Ces types de messages peuvent être identifiés par leur nature directe, comme une demande du fournisseur de changer brusquement les informations d'expédition sans suivre les procédures appropriées.
Qui est généralement visé par une attaque BEC ?
Maintenant que nous connaissons certains identifiants d'une attaque BEC, examinons quelques rôles et profils dans une organisation qui sont généralement ciblés par les escroqueries BEC.
Propriétaires, cadres et dirigeants
Les personnes de haut niveau sont souvent prises pour cible en raison de leur autorité et de leur accès à des informations financières critiques. Ces attaques contre les dirigeants peuvent avoir des effets en cascade sur l'ensemble de l'organisation, affectant les décisions stratégiques et la stabilité financière.
Employés de la finance
Les personnes ayant accès aux systèmes de paiement et aux données financières sensibles sont la cible de fraudes financières qui entraînent des pertes importantes pour les organisations.
Employés RH
Les professionnels des ressources humaines peuvent être la cible d'un accès aux données des employés, ce qui peut conduire à une usurpation d'identité et à d'autres attaques. Les informations compromises sur les employés conduisent à des attaques ciblées sur le personnel.
Employés nouveaux ou débutants
Les employés inexpérimentés peuvent être ciblés en raison de leur vulnérabilité potentielle et de leur méconnaissance des protocoles de sécurité. L'exploitation des nouveaux arrivants peut permettre d'accéder aux systèmes internes, de compromettre des informations sensibles et d'exposer potentiellement des faiblesses en matière de sécurité.
Types courants de compromission de la messagerie d'entreprise
Explorons les différents types d'attaques BEC qui peuvent représenter une menace importante pour les organisations. Il est essentiel pour les organisations de comprendre ces différents types d'attaques afin de mieux se protéger contre les défis à multiples facettes que ces attaques peuvent présenter.
Fraude propriétaire/chef d'entreprise
Il est facile pour les cybercriminels d'usurper l'identité de cadres et de dirigeants de haut niveau dans le cadre d'une escroquerie BEC, car leurs coordonnées sont souvent accessibles au public sur diverses plateformes. Ces courriels frauduleux semblent authentiques et utilisent l'autorité de la personne usurpée pour créer un sentiment d'urgence, incitant les employés à révéler des informations sensibles ou à effectuer des transferts de fonds non autorisés.
Escroqueries aux fausses factures
Dans ces faux e-mails de facturation, les cybercriminels usurpent le compte e-mail d'un employé autorisé à traiter les paiements de factures ou imitent un fournisseur familier. L'attaquant utilise ensuite ce compte pour demander à un autre employé de transférer les fonds ou de payer une facture.
Compromis de compte
Dans ce cas, le pirate obtient un accès non autorisé au compte d'un employé et recueille la liste des contacts des vendeurs, partenaires et fournisseurs de l'entreprise. Le pirate se connecte ensuite à ces contacts et demande que les paiements soient effectués sur un faux compte.
Usurpation d'identité d'un avocat
Les cybercriminels usurpent souvent l'identité d'un avocat ou d'un professionnel du droit pour contacter des cadres supérieurs ou des employés. Ces communications trompeuses poussent les destinataires à divulguer des informations sensibles ou à entreprendre des actions non autorisées, ce qui entraîne souvent des pertes financières. Les attaquants agissent souvent à la fin des heures de bureau afin de mettre la victime sous pression.
Vol de données
Certaines attaques BEC dépassent les motivations financières et se concentrent sur le vol de données sensibles ou d'informations confidentielles. Les attaquants exploitent ensuite ces informations compromises pour lancer une cyberattaque plus large contre l'entreprise et sa clientèle, ce qui entraîne des dommages irréparables à la réputation de la marque et aux relations avec les clients.
Exemples concrets de compromission de la messagerie d'entreprise
Voyons maintenant quelques exemples concrets qui illustrent l'impact des escroqueries BEC. Ces histoires offrent un aperçu pratique des stratégies utilisées par les cybercriminels lors des attaques BEC.
Les géants de la technologie escroqués de 121 millions de dollars
Il y a quelques années, le monde des affaires a été stupéfait d'apprendre qu'unescroclituanienavait soutirédes millionsaux géants technologiques Google et Facebookgrâce à une arnaque de type BEC. Entre 2013 et 2015, un groupe de cybercriminels dirigé par Evaldas Rimasauskas a envoyé de fausses factures en se faisant passer pour un fabricant taïwanais de produits technologiques et a extorqué plus de 121 millions de dollars aux géants technologiques de la Silicon Valley.
Le gang a réalisé cette escroquerie en envoyant des courriels frauduleux de type BEC aux employés et agents des entreprises victimes, qui effectuaient régulièrement des transactions de plusieurs millions de dollars avec le fabricant basé en Asie.
Une filiale de Toyota perd 37 millions de dollars
En 2019, dans le cadre d’une arnaque BEC relativement rudimentaire, des cybercriminelsont poussé un employé de Toyotaà virer plusieurs millions sur un compte étranger. Dans le cadre de cette arnaque, les pirates ont envoyé des e-mails de type BEC aux employés du service financier et comptable de Toyota Boshoku Corporation, une filiale européenne de Toyota. Ces e-mails demandaient le virement de fonds sur un compte bancaire spécifique contrôlé par les pirates. Un employé est tombé dans le piège et a viré 37 millions de dollars sur le compte des pirates.
Exemple classique de fraude de la part d'un PDG
Scoular, une société américaine spécialisée dans le négoce et le stockage de céréales, a été victime, il y a quelques années, d’une escroquerie de type « BEC » (Business Email Compromise) orchestrée par son PDG. En juin 2014, un contrôleur de gestion de l’entreprise a reçu un e-mail apparemment ultra-confidentiel de la part du PDG. Ce dernier demandait à l’employé de collaborer avec un avocat de KPMG, car l’entreprise était sur le point d’acquérir une société chinoise.L’employé adonctransféré 17,2 millions de dollarssur un compte en Chine, avant de se rendre compte par la suite qu’il s’agissait d’une arnaque.
Le gouvernement de Porto Rico perd presque 4 millions de dollars dans une escroquerie BEC
En 2020, la Société de développement industriel de Porto Rico (PRIDCO) a reçu un e-mail qui a incité l'unde ses employés à transférer 4 millions de dollarsvers un compte frauduleux aux États-Unis. Cependant, le FBI a rapidement gelé les fonds transférés, qui provenaient notamment des caisses de retraite publiques. Cette attaque souligne que le BEC constitue une menace majeure pour les organisations de toutes tailles et de tous les secteurs, y compris les associations à but non lucratif et les organismes publics.
Comment prévenir la compromission des courriels d'entreprise ?
Puisque nous avons maintenant une image claire de ce qu'est une escroquerie BEC et de son fonctionnement, examinons quelques mesures proactives et stratégies clés qui pourraient vous aider à prévenir les attaques BEC dans une large mesure.
Programmes de formation et de sensibilisation des employés
Les employés sont la première ligne et souvent le maillon le plus faible de la cyberdéfense d'une entreprise. Il est donc essentiel de les doter des compétences nécessaires pour identifier les tentatives de phishing, reconnaître les tactiques d'ingénierie sociale et comprendre le rôle critique qu'ils jouent dans le maintien d'un environnement informatique sécurisé. Des séances de sensibilisation régulières peuvent favoriser la vigilance du personnel, réduisant ainsi le risque d'être victime de manœuvres d'hameçonnage.
Authentification du courrier électronique et mesures de sécurité
Il est tout aussi important de mettre en œuvre des protocoles d'authentification des courriels robustes et des mesures de sécurité permettant de vérifier la légitimité des courriels entrants. La combinaison de ces mesures avec des solutions avancées de sécurité du courrier électronique vous aidera à filtrer les contenus malveillants. Cela réduit également la probabilité d'une usurpation d'identité réussie.
Vous souhaitez lutter contre les attaques de type BEC à la source ?Téléchargez l'analyse technique de l'Enterprise Strategy Group consacrée à Datto SaaS Defenseet découvrez comment cette solution aide les entreprises à se protéger efficacement contre les menaces « zero day » et autres cyberattaques.
Authentification multifactorielle et politiques de mot de passe
L'activation de l'authentification multifactorielle (MFA) pour tous les comptes de messagerie est cruciale pour renforcer la sécurité. Elle ajoute une couche de protection supplémentaire qui empêche tout accès non autorisé, même si les identifiants de connexion sont compromis. En outre, il est important d'établir des politiques strictes en matière de mots de passe qui exigent des mots de passe complexes et régulièrement mis à jour. Ces mesures peuvent renforcer considérablement la défense contre l'accès non autorisé aux comptes de messagerie.
Plateformes de paiement sécurisé et vérification
Il est essentiel de garantir la sécurité des transactions financières en utilisant des plateformes de paiement sécurisées et en mettant en œuvre un processus de vérification solide. Il est recommandé d'établir des procédures claires pour valider les demandes de paiement, en particulier celles reçues par courrier électronique. La confirmation de la légitimité des instructions de paiement par des canaux de vérification secondaires empêche les acteurs de la menace BEC de manipuler les transactions financières.
Que rechercher dans une solution de compromis de messagerie d'entreprise ?
Bien que les meilleures pratiques constituent une base solide, les menaces BEC évoluent rapidement et nécessitent plus que de simples mesures préventives. Il est crucial de reconnaître que même les efforts les plus diligents peuvent ne pas être infaillibles. C'est là qu'une solution ATP robuste comme Datto SaaS Defense entre en jeu. Datto SaaS Protection + pour Microsoft 365 offre une protection complète contre les logiciels malveillants, les ransomwares et les attaques de phishing comme BEC. Voici quelques aspects cruciaux que vous devez rechercher dans une solution BEC et comment SaaS Defense répond à toutes ces exigences.
Protection contre les attaques de type "zero day
Les attaques BEC évoluent rapidement et votre solution doit être suffisamment robuste et proactive pour se défendre contre les menaces les plus avancées. Les solutions traditionnelles de sécurité des emails dépendent des données des cyber-menaces précédemment détectées et des tactiques de pénétration réussies, ce qui laisse des lacunes dans la protection que les nouvelles menaces pourraient exploiter. Cependant, Datto SaaS Defense est unique. La technologie indépendante des données de SaaS Defense a été développée par des experts en sécurité pour détecter et arrêter les menaces de type " zero day " que les autres solutions ne détectent pas.
Analyse des pièces jointes
Une solution BEC robuste devrait effectuer des analyses approfondies des pièces jointes aux courriels afin d'identifier les menaces potentielles cachées dans les fichiers. À cet égard, SaaS Defense effectue une analyse complète de tous les types de pièces jointes malveillantes, y compris les fichiers malveillants qui nécessitent un mot de passe pour y accéder, les charges utiles malveillantes qui peuvent rester inoffensives jusqu'à ce qu'elles soient déclenchées, les macro-programmes malveillants qui tirent parti de la programmation Visual Basic for Applications (VBA) dans les macros de Microsoft 365, les commandes WMI, etc.
Analyse des liens
Comme pour les pièces jointes malveillantes, SaaS Defense analyse également les e-mails à la recherche de liens d'hameçonnage. Si un courriel contient une pièce jointe malveillante ou un lien d'hameçonnage, la solution remplacera le courriel par un talon indiquant qu'il s'agit d'une menace malveillante et conseillera aux utilisateurs finaux de contacter leur fournisseur informatique s'ils pensent qu'il s'agit d'une erreur. SaaS Defense permet également aux utilisateurs finaux d'aller dans leur dossier de courrier indésirable pour voir les courriels qui sont arrivés et qui ont été bloqués par le système.
Temps d'interaction minimal avec l'utilisateur
Le temps est un facteur essentiel en matière de cybersécurité, et vous avez besoin d'une solution qui détecte et neutralise rapidement les menaces avant qu'elles n'atteignent la boîte de réception de l'utilisateur final. Datto SaaS Defense est conçu dès le départ pour prévenir les menaces de type " zero day " dès qu'elles sont rencontrées, ce qui minimise considérablement le temps de détection et d'interaction avec l'utilisateur.
Comment Datto peut-il vous aider à compromettre la messagerie d'entreprise ?
De l'identification des nuances subtiles des attaques BEC à la mise en œuvre des meilleures pratiques et des stratégies préventives clés, nous avons discuté de la façon dont vous pouvez protéger vos clients contre les attaques BEC. Et maintenant, pour la défense ultime, envisagez d'ajouter Datto SaaS Defense pour Microsoft 365 à votre portefeuille.
Datto SaaS Defense est une solution complète de protection contre les menaces pour Microsoft 365. Avec SaaS Defense, les MSP peuvent détecter et se défendre de manière proactive contre les attaques BEC et les menaces " zero day " sur l'ensemble de la suite Microsoft 365, y compris Exchange, OneDrive, SharePoint et Teams. Sa technologie indépendante des données détecte les menaces inconnues et zero day en analysant la composition d'un e-mail, d'un chat ou d'un document sûr, plutôt que de rechercher des menaces de sécurité déjà connues.
Datto SaaS Defense surveille et élimine proactivement les cybermenaces dès qu'elles sont rencontrées, sans intervention manuelle ni perturbation du client final. De plus, sa surveillance robuste vous permet de démontrer la valeur du produit aux clients grâce à des rapports simples et détaillés qui expliquent pourquoi une menace a été identifiée comme malveillante.
Testé par Miercom, un leader mondial des tests de produits indépendants, SaaS Defense a détecté 96 % des menaces de logiciels malveillants fournies par les applications Microsoft 365, capturant des menaces qui n'avaient pas été détectées par la sécurité native de Microsoft. Lors de ce test, SaaS Defense a démontré une efficacité de détection de 91 % pour les menaces de compromission de la messagerie d'entreprise, surpassant la concurrence d'au moins 29 %.
Spécialement conçu pour les MSP, Datto SaaS Defense est la solution idéale pour permettre aux MSP de protéger les données Microsoft 365 de leurs clients contre les menaces de type BEC et autres cyberattaques. Découvrez dès aujourd'huiDatto SaaS Defense.