Ransomware ist unvermeidlich, Datenverluste sind es nicht: Sicherstellung der Wiederherstellung ohne Lösegeldzahlung
Ransomware ist die größte Bedrohung, der Unternehmen heute ausgesetzt sind. Was als vereinzelte, opportunistische Angriffe begann, hat sich zu einem milliardenschweren kriminellen Geschäft entwickelt, das von einer ausgeklügelten Schattenwirtschaft angetrieben wird.
Das Ransomware-Ökosystem ist mittlerweile stark strukturiert und spiegelt die Abläufe legitimer Branchen wider. Im Zentrum stehen Malware-Entwickler, die Ransomware-Payloads, Tools zur Umgehung von Antivirenprogrammen und Verschlüsselungsdienste erstellen. Gleichzeitig bieten Infrastrukturanbieter „bulletproof“ Hosting und anonyme virtuelle private Netzwerke (VPNs) an, um Angriffe zu erleichtern. Die Kommunikation zwischen den Angreifern erfolgt über Darknet-Foren und verschlüsselte Messaging-Plattformen. Auf der finanziellen Seite sorgen Cash-out-Dienste, Mixer und Geldwäschenetzwerke dafür, dass Lösegeldzahlungen grenzüberschreitend und mit minimaler Rückverfolgbarkeit abgewickelt werden. Heutzutage können sogar Personen mit begrenzten technischen Kenntnissen hochwirksame Angriffe durchführen, indem sie Ransomware-as-a-Service (RaaS)-Kits nutzen, die vorgefertigte Tools und Support enthalten.
Diese sich ständig weiterentwickelnde Bedrohungslage setzt MSPs und interne IT-Teams unter enormen Druck. Kleine und mittlere Unternehmen (KMU) gelten mittlerweile als „leichte Beute“ und sind zu bevorzugten Zielen für Cyberkriminelle geworden. Während Angreifer Doppel- oder sogar Dreifach-Erpressungstechniken einsetzen, um KMU ins Visier zu nehmen, verfügen KMU als Gegenmaßnahme oft nur über herkömmliche Backup-Strategien, die bei weitem nicht ausreichen.
In diesem Blogbeitrag untersuchen wir, warum Backup-Strategien angesichts der heutigen Ransomware-Bedrohungen nicht ausreichen. Wir räumen mit einigen der gängigsten Mythen auf, die Unternehmen gefährden, und erläutern, warum die Wiederherstellung – und nicht die Zahlung von Lösegeld – der einzige Ausweg ist. Dabei zeigen wir Ihnen auch, wie Datto Ihnen dabei hilft, Widerstandsfähigkeit gegen Ransomware aufzubauen und die Anforderungen von Cyberversicherungen sowie Compliance-Vorgaben zu erfüllen.
Mythen entlarvt: Warum viele Backup-Strategien gegen Ransomware versagen
Lassen Sie uns mit einigen der gängigsten Mythen rund um Backups aufräumen, die Ihre Daten – oder die Daten Ihrer Kunden – ernsthaft gefährden könnten. Diese Annahmen vermitteln oft ein falsches Gefühl der Sicherheit und machen Unternehmen anfällig, wenn Ransomware zuschlägt.
Mythos Nr. 1 zum Thema Datensicherung: Cloud = sicher
Es ist leicht nachvollziehbar, warum dieser Mythos existiert. Frühe Ransomware-Varianten betrafen meist nur das infizierte Gerät und griffen selten über das lokale System hinaus. Diese Zeiten sind jedoch längst vorbei.
Moderne Ransomware ist wesentlich ausgefeilter. Sie sucht aktiv nach vernetzten Umgebungen und kann Daten verschlüsseln, die auf gängigen Software-as-a-Service-Plattformen (SaaS) wie Microsoft 365 und Google Workspace gespeichert sind. Selbst Cloud-Infrastrukturen wie Microsoft Azure stehen mittlerweile im Visier.
Wenn das Gerät eines Remote-Mitarbeiters kompromittiert wird, kann sich diese Infektion schnell auf gemeinsam genutzte Cloud-Laufwerke und synchronisierte Ordner ausbreiten. Plötzlich ist die Cloud nicht mehr nur ein Backup, sondern Teil des Schadensradius.
Mythos Nr. 2 zum Thema Datensicherung: „Wir stellen die Daten einfach aus einem Backup wieder her.“
Die Wiederherstellung aus Backups klingt nach einer einfachen Lösung, reicht in der Praxis jedoch meist nicht aus. Angreifer wissen, dass Unternehmen auf Backups angewiesen sind, und haben ihre Taktiken entsprechend angepasst. Moderne Ransomware ist darauf ausgelegt, die Wiederherstellung zu behindern, indem sie Zeitbomben einbaut, Backup-Speicherorte beschädigt, Dateien schrittweise verschlüsselt oder lange Verzögerungen bis zur Auslösung einbaut.
Stellen Sie sich Folgendes vor: Ransomware dringt unbemerkt in Ihr Netzwerk ein und schlummert dort monatelang wie eine versteckte Zeitbombe. Sie entgeht der Erkennung, wird zusammen mit Ihren unversehrten Daten gesichert und wartet ab. Wenn Ihre Aufbewahrungsrichtlinie vorsieht, dass Backups nur drei Monate lang gespeichert werden, die Ransomware aber erst nach vier Monaten zuschlägt, sind alle Wiederherstellungspunkte kompromittiert. Zu diesem Zeitpunkt ist eine Wiederherstellung nicht mehr möglich, und die Zahlung des Lösegelds erscheint möglicherweise als einziger Ausweg.
Mythos 3: Die Zahlung des Lösegelds garantiert die Wiederherstellung der Daten
Die Zahlung des Lösegelds mag auf den ersten Blick als der schnellste Weg erscheinen, um die Daten zurückzubekommen. Allerdings ist dies ein riskantes Unterfangen. Eine Studie des Ponemon Institute ergab, dass nur 13 % der Unternehmen, die den Angreifern Geld gezahlt hatten, ihre Daten vollständig zurückerhalten haben. Viele erhielten, wenn überhaupt, nur einen Teil ihrer Dateien oder beschädigte Dateien.
Die Risiken enden damit jedoch noch nicht. Sobald das Lösegeld gezahlt wurde, melden sich die Kriminellen oft mit neuen Forderungen zurück oder infizieren die Systeme über versteckte Hintertüren erneut. Selbst in Fällen, in denen die Daten zurückgegeben werden, löst die Zahlung das zugrunde liegende Problem nicht. Unternehmen sehen sich weiterhin mit langen Ausfallzeiten, den Kosten für die Behebung der Schäden und der Herausforderung konfrontiert, das Vertrauen ihrer Kunden und Partner wiederherzustellen. Darüber hinaus erschwert dies sowohl die Abwicklung von Cyber-Versicherungsansprüchen als auch die Einhaltung gesetzlicher Vorschriften.
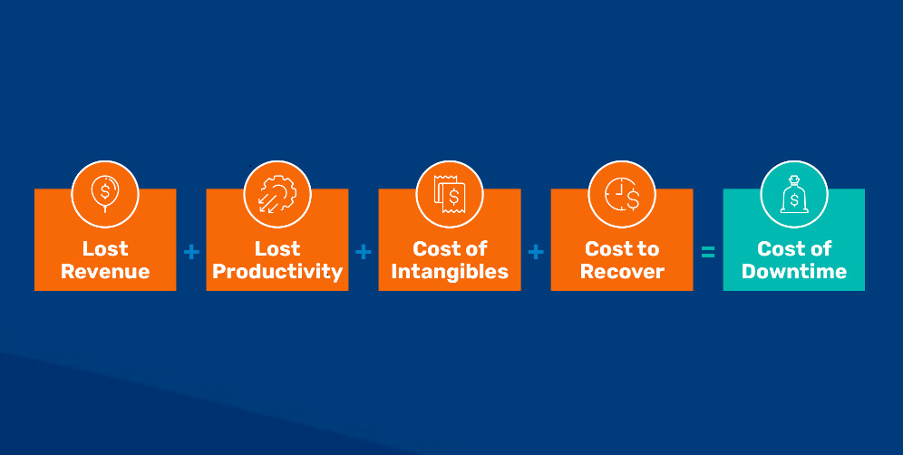
Abb. 1: Die Gesamtkosten von Ausfallzeiten
Die Grundlage für echte Widerstandsfähigkeit gegen Ransomware schaffen
Die Wiederherstellung – und nicht die Zahlung eines Lösegelds – ist die einzige zuverlässige Lösung gegen Ransomware-Bedrohungen. Um eine Wiederherstellung zu ermöglichen, benötigen Unternehmen eine solide Grundlage für ihre Ausfallsicherheit, die auf zwei entscheidenden Säulen beruht: unveränderliche Backups und geprüfte, fehlerfreie Wiederherstellungspunkte.
Unveränderliche Backups bilden das Herzstück der Widerstandsfähigkeit gegen Ransomware. Dank unveränderlichem Speicher können Backup-Daten von Ransomware weder verändert noch gelöscht werden, wodurch sichergestellt wird, dass die Wiederherstellungspunkte intakt bleiben. Häufige, verifizierte Backups verringern das Risiko eines erheblichen Datenverlusts und sorgen so für ein deutlich kürzeres Zeitfenster der Anfälligkeit. Durch die Replikation von Backups an einem externen Standort erhalten Unternehmen eine zusätzliche Schutzebene und behalten auch im Falle eines standortweiten Ausfalls den Zugriff auf intakte Daten.
So wie unveränderliche Backups Daten vor Manipulationen schützen, hängt die Wiederherstellung davon ab, dass Sie über Wiederherstellungspunkte verfügen, denen Sie vertrauen können. Ein Backup ist nur so gut wie seine Wiederherstellbarkeit, weshalb regelmäßige Tests unerlässlich sind. Sie müssen in der Lage sein, Backups außerhalb der Produktionsumgebung zu starten, das Anwendungsverhalten zu überprüfen und sicherzustellen, dass die Daten intakt sind, bevor etwas wieder in Ihr Netzwerk zurückkehrt. Durch integrierte Mechanismen wie die Ransomware-Erkennung, die auf ungewöhnliche Muster in Ihren Backup-Daten achtet, können Sie zudem eine erneute Infektion verhindern und sicherstellen, dass jeder freigegebene Wiederherstellungspunkt wirklich sauber und einsatzbereit ist.
Wie Datto speziell entwickelte Ransomware-Resilienz bietet
Ein Ransomware-Angriff kann für jedes IT-Team schwerwiegende Störungen verursachen. Für interne Teams kann dies einen Betriebsstillstand, steigende Ausfallkosten und Druck aus allen Bereichen des Unternehmens bedeuten, die Systeme wieder in Betrieb zu nehmen. Für MSPs steht noch mehr auf dem Spiel. Da sie mehrere Kundenumgebungen verwalten, kann ein einziger Vorfall Ihren gesamten Betrieb zum Erliegen bringen. Plötzlich wird Ihr Team von abrechnungsfähigen Projekten abgezogen, um die Krise zu bewältigen. Service-Level-Vereinbarungen (SLAs) für andere Kunden werden nicht mehr eingehalten. Die Margen schrumpfen, das Vertrauen schwindet und die Glaubwürdigkeit leidet.
Um den heutigen Ransomware-Bedrohungen standhalten zu können, benötigen Sie eine Plattform, die von Grund auf auf Ausfallsicherheit ausgelegt ist – und nicht erst nachträglich entsprechend angepasst wurde. Und genau das bietet Datto. Jede Ebene der Business-Continuity- und Disaster-Recovery-Lösung (BCDR) von Datto ist darauf ausgelegt, moderne Angriffstaktiken zu antizipieren und MSPs sowie internen IT-Teams eine schnelle und zuverlässige Wiederherstellung zu ermöglichen.
Mit Datto erhalten Sie:
- Abgesicherte Linux-basierte Appliances: Die Infrastruktur von Datto basiert auf abgesicherten Linux-Appliances, wodurch die Angriffsflächen im Vergleich zu herkömmlicher Windows-basierter Software drastisch reduziert werden.
- Unveränderlicher Cloud-Speicher: In der Datto BCDR Cloud werden Backups im WORM-Format (Write-Once-Read-Many) gespeichert. Dadurch sind die Backup-Daten unveränderlich und können nicht manipuliert werden, selbst wenn Ransomware versucht, sie zu ändern oder zu löschen.
- Integrierte Ransomware-Erkennung: Die Anomalieerkennung von Datto basiert auf maschinellem Lernen und markiert verdächtige Änderungen an den Backup-Daten automatisch, bevor sie sich weiter ausbreiten können. Diese Frühwarnung hilft Ihnen, schnell und sicher zu handeln.
- Automatisierte Backup-Überprüfung: Durch automatisierte Überprüfung mittels Screenshots, Anwendungsverdienst-Checks und Sandbox-Wiederherstellung stellt Datto sicher, dass Backups nicht nur intakt, sondern auch vollständig wiederherstellbar sind.
- Schnelle Orchestrierung: Ganz gleich, ob es um die Wiederherstellung einer einzelnen virtuellen Maschine (VM) oder um die Orchestrierung von Hunderten von Systemen geht – Datto ermöglicht schnelle und reibungslose Wiederherstellungen, um Ausfallzeiten zu minimieren und die Betriebskontinuität zu gewährleisten.
- Nahtlose Integration in das MSP-Ökosystem: Von „ Datto RMM “ und „ Autotask PSA “ bis hin zu „IT Glue“ und „ Datto EDR “ – Datto lässt sich nahtlos in ein umfassendes IT-Ökosystem integrieren. Dadurch können MSPs ihre Reaktionen effizienter koordinieren, Arbeitsabläufe optimieren und die allgemeine Ausfallsicherheit verbessern.
Überlegungen zu Cyberversicherungen und Compliance
Cyberversicherer legen die Messlatte höher. Um Versicherungsschutz zu erhalten und im Falle eines Vorfalls Auszahlungen zu gewährleisten, müssen Unternehmen nachweisen, dass sie über mehr als nur grundlegende Schutzmaßnahmen verfügen. Zu den Anforderungen gehören mittlerweile häufig unveränderliche Backups, getestete Wiederherstellungspläne und klar definierte Wiederherstellungszeitziele (RTOs).
Die Wiederherstellungsgeschwindigkeit kann sogar den Ausgang von Schadensfällen beeinflussen. Wenn Ihr Wiederherstellungsprozess beispielsweise 21 Tage dauert, Ihre Police jedoch nur sieben Tage abdeckt, kann der Versicherer die Entschädigung kürzen oder den Anspruch gänzlich ablehnen. Daher ist eine erprobte, zuverlässige Wiederherstellung eine geschäftliche Notwendigkeit und nicht nur eine bewährte IT-Praxis.
Die meisten Cyber-Versicherungspolicen setzen heute voraus, dass Unternehmen über Folgendes verfügen:
- Dokumentierte Pläne zur Reaktion auf Vorfälle mit Runbooks für die Notfallwiederherstellung, automatisierten Workflows, Abhängigkeitsübersichten und Netzwerkkonfigurationen.
- Unveränderliche, extern gespeicherte und regelmäßig getestete Backups, die Ransomware-Bedrohungen standhalten.
- Nachweis einer konsequenten Umsetzung von Maßnahmen zur Cybersicherheit, einschließlich regelmäßiger Sensibilisierungsschulungen für Endnutzer.
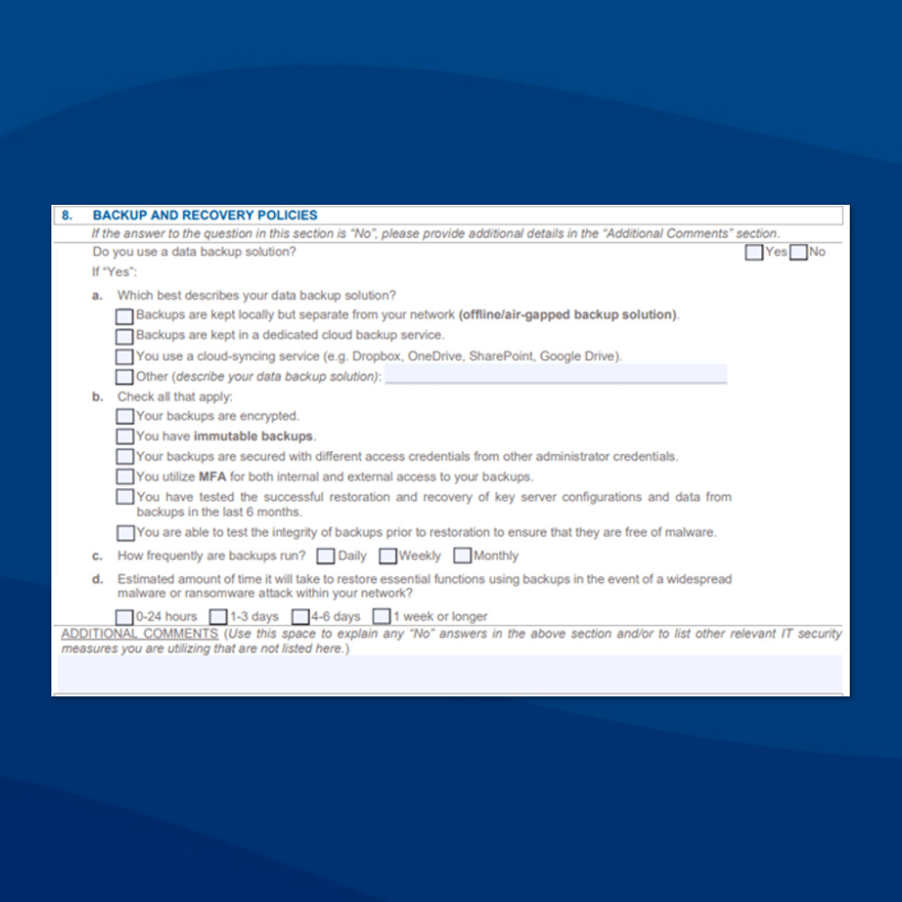
Abb. 2: Beispiel für einen Fragebogen in einem Antragsformular für eine Cyberversicherung
Wie MSPs ihren Kunden eine schnelle Wiederherstellung gewährleisten können
Wenn Ransomware zuschlägt, entscheidet die Geschwindigkeit der Wiederherstellung darüber, ob es sich um eine geringfügige Störung oder um eine umfassende Krise handelt. Um den Schutz und den Betrieb ihrer Kunden zu gewährleisten, müssen MSPs diese vier entscheidenden Aspekte berücksichtigen:
Regelmäßige Datensicherungen zur Minimierung von Datenverlusten
Kürzere Recovery Point Objectives (RPOs) bedeuten, dass bei einem Angriff weniger Daten verloren gehen. Durch regelmäßige Backups ermöglichen MSPs ihren Kunden eine schnelle Wiederherstellung, ohne dass diese in aller Eile Arbeitsergebnisse aus Stunden oder Tagen neu erstellen müssen.
Unveränderliche Backups für die Datensicherheit
Backups müssen vor Ransomware geschützt sein. Das bedeutet, dass sie von den Produktionssystemen isoliert werden müssen – beispielsweise durch den Einsatz von Linux-basierten Backup-Appliances in Windows-Umgebungen – und dass Kopien extern in einem unveränderlichen Cloud-Speicher abgelegt werden müssen. So wird sichergestellt, dass Angreifer Wiederherstellungspunkte weder verändern noch löschen können, sodass MSPs im entscheidenden Moment über eine einwandfreie Kopie verfügen.
Virtualisierung für eine schnelle Wiederherstellung
RTOs sind genauso wichtig wie RPOs. Dank Virtualisierung können MSPs den Betrieb innerhalb weniger Minuten wiederherstellen – sei es lokal auf Backup-Geräten, in der Cloud, wenn Standorte kompromittiert sind, oder durch einen hybriden Ansatz, der beide Optionen miteinander verbindet.
Regelmäßige Tests zur Stärkung des Vertrauens
Backups sind nur dann von Bedeutung, wenn sie wiederhergestellt werden können. Durch automatisierte Überprüfungen wird sichergestellt, dass die Wiederherstellungspunkte vollständig und bootfähig sind, während Tests zur Notfallwiederherstellung gewährleisten, dass Systeme, Anwendungen und Abhängigkeiten in der richtigen Reihenfolge wiederhergestellt werden können. So wird garantiert, dass eine Wiederherstellung nicht nur möglich, sondern auch praktikabel ist.
Gewährleistung der Geschäftskontinuität im Zeitalter der Ransomware
Ransomware lässt sich nicht vermeiden, doch Lösegeldzahlungen und Datenverluste müssen nicht sein. Der Schlüssel liegt darin, echte Widerstandsfähigkeit gegen Ransomware aufzubauen: Unveränderliche Backups, getestete Wiederherstellungspunkte und schnelle Wiederherstellungsmöglichkeiten sorgen dafür, dass Sie im Falle eines Angriffs schnell und sicher wieder den Betrieb aufnehmen können.
Für MSPs, die mehrere Kundenumgebungen verwalten, schützt die Umsetzung des Ransomware-resilienten Ansatzes von Datto nicht nur die Kunden, sondern positioniert Sie zudem als vertrauenswürdigen Partner für Geschäftskontinuität. Und mit unserem „Partner Fast Track“-Angebot ist der Einstieg einfacher denn je. Nutzen Sie die kostenlos zur Verfügung gestellte Hardware und weitere Vorteile, die darauf ausgelegt sind, Ihren Erfolg zu beschleunigen.
Warten Sie nicht auf den nächsten Angriff, um Ihre Abwehrmaßnahmen auf die Probe zu stellen. Gehen Sie noch heute eine Partnerschaft mit Datto ein und bieten Sie Ihren Kunden die Ransomware-Resilienz, die sie verdienen.




