O ransomware é inevitável, mas a perda de dados não é: Garanta a recuperação sem pagar resgate
O ransomware é a maior ameaça que as empresas enfrentam atualmente. O que começou como ataques isolados e oportunistas evoluiu para uma atividade criminosa que movimenta bilhões de dólares, impulsionada por uma sofisticada economia subterrânea.
O ecossistema do ransomware está hoje altamente estruturado, refletindo as operações de setores legítimos. No centro disso tudo estão os desenvolvedores de malware que criam cargas úteis de ransomware, ferramentas para contornar antivírus e serviços de criptografia. Enquanto isso, os provedores de infraestrutura oferecem hospedagem à prova de falhas e redes privadas virtuais (VPNs) anônimas para facilitar os ataques. A comunicação entre os autores das ameaças ocorre por meio de fóruns da darknet e plataformas de mensagens criptografadas. No aspecto financeiro, serviços de saque, mixers e redes de lavagem de dinheiro movimentam pagamentos de resgate através das fronteiras com rastreabilidade mínima. Hoje, até mesmo pessoas com conhecimento técnico limitado podem executar ataques de alto impacto usando kits de Ransomware como Serviço (RaaS), que vêm com ferramentas prontas para uso e suporte.
Esse cenário de ameaças em constante evolução exerce intensa pressão sobre os MSPs e as equipes internas de TI. As pequenas e médias empresas (PMEs) são agora vistas como alvos fáceis e se tornaram o principal alvo dos cibercriminosos. Enquanto os agentes mal-intencionados utilizam técnicas de dupla e até tripla extorsão para atacar as PMEs, o que essas empresas geralmente têm para responder são estratégias tradicionais de backup que estão muito aquém do necessário.
Neste blog, vamos explorar por que as estratégias de backup estão se mostrando insuficientes diante das ameaças atuais de ransomware. Vamos desmistificar alguns dos mitos mais comuns que colocam as empresas em risco e discutir por que a recuperação — e não o pagamento de resgate — é a única saída. Ao longo do texto, também veremos como a Datto ajuda você a desenvolver resiliência contra ransomware e a manter a conformidade com os requisitos de seguro cibernético e regulamentação.
Desmistificando: Por que muitas estratégias de backup falham diante do ransomware
Vamos desmascarar alguns dos mitos mais comuns sobre backup que podem estar colocando seus dados — ou os dados dos seus clientes — em sério risco. Essas suposições costumam criar uma falsa sensação de segurança, deixando as empresas vulneráveis quando o ransomware ataca.
Mito nº 1 sobre backup: nuvem = segurança
É fácil entender por que esse mito existe. As primeiras variantes de ransomware afetavam, em sua maioria, apenas o dispositivo infectado, raramente indo além do sistema local. No entanto, esses tempos já ficaram para trás.
Os ransomwares modernos são muito mais avançados. Eles procuram ativamente por ambientes conectados e podem criptografar dados armazenados em plataformas populares de Software como Serviço (SaaS), como o Microsoft 365 e o Google Workspace. Até mesmo infraestruturas em nuvem, como o Microsoft Azure, estão agora na mira dos criminosos.
Se o dispositivo de um funcionário remoto for comprometido, essa infecção pode se espalhar rapidamente para unidades compartilhadas na nuvem e pastas sincronizadas. De repente, a nuvem não é mais um backup, mas sim parte da área de impacto.
Mito nº 2 sobre backup: “É só restaurar a partir de um backup.”
A restauração a partir de backups parece uma solução simples, mas, na realidade, geralmente não é suficiente. Os invasores sabem que as empresas dependem dos backups, por isso adaptaram suas táticas. Os ransomwares modernos são projetados para dificultar a recuperação, instalando “bombas-relógio”, corrompendo repositórios de backup, criptografando arquivos em fases ou introduzindo longos atrasos antes de serem acionados.
Imagine o seguinte: um ransomware entra discretamente na sua rede e permanece inativo por meses, como uma bomba-relógio oculta. Ele passa despercebido pelos sistemas de detecção, é incluído no backup junto com seus dados intactos e fica à espera. Se a sua política de retenção armazenar backups apenas por três meses, mas o ransomware se ativar após quatro, todos os pontos de restauração estarão comprometidos. Nesse estágio, a recuperação já não é mais uma opção, e pagar o resgate pode parecer a única saída.
Mito 3: Pagar o resgate garante a recuperação
Pagar o resgate pode parecer a maneira mais rápida de recuperar os dados. No entanto, trata-se de uma aposta de alto risco. Uma pesquisa do Ponemon Institute revelou que apenas 13% das organizações que pagaram aos invasores recuperaram todos os seus dados. Muitas receberam apenas arquivos parciais ou corrompidos, se é que receberam algum.
Os riscos não param por aí. Depois que o resgate é pago, os criminosos costumam voltar com novas exigências ou reinfectar os sistemas por meio de backdoors ocultos. Mesmo nos casos em que os dados são devolvidos, o pagamento não resolve o problema subjacente. As empresas ainda enfrentam longos períodos de inatividade, os custos da correção dos danos e o desafio de reconquistar a confiança de clientes e parceiros. Além disso, isso também complica tanto os pedidos de indenização de seguros cibernéticos quanto a conformidade regulatória.
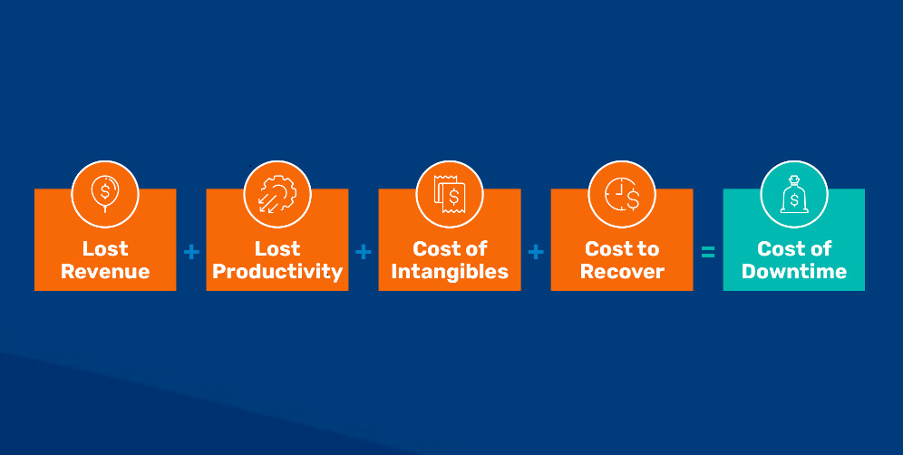
Fig. 1: O custo total do tempo de inatividade
Estabelecendo as bases para uma verdadeira resiliência contra ransomware
A recuperação — e não o pagamento de resgate — é a única solução confiável contra ameaças de ransomware. Para viabilizar a recuperação, as empresas precisam de uma base sólida de resiliência, construída sobre dois pilares essenciais: backups imutáveis e pontos de restauração testados e livres de vírus.
Os backups imutáveis são o cerne da resiliência contra ransomware. Com o armazenamento imutável, os dados de backup não podem ser alterados ou excluídos pelo ransomware, garantindo que os pontos de recuperação permaneçam intactos. Backups frequentes e verificados reduzem o risco de perda significativa de dados, proporcionando um período de vulnerabilidade muito mais curto. E, ao replicar os backups fora do local, as empresas ganham uma camada extra de proteção, mantendo o acesso a dados íntegros mesmo no caso de uma interrupção em toda a instalação.
Assim como os backups imutáveis protegem os dados contra alterações, a recuperação depende da existência de pontos de restauração nos quais você sabe que pode confiar. Um backup só é bom na medida em que pode ser restaurado, e é por isso que testes regulares são essenciais. Você deve ser capaz de executar backups fora do ambiente de produção, validar o comportamento das aplicações e confirmar que os dados estão intactos antes que qualquer coisa retorne à sua rede. Além disso, com mecanismos integrados, como a detecção integrada de ransomware, que monitoram padrões anormais nos dados de backup, você pode evitar reinfecções e garantir que cada ponto de restauração aprovado esteja realmente limpo e pronto para uso.
Como a Datto oferece resiliência contra ransomware projetada especificamente para esse fim
Um ataque de ransomware pode causar graves perturbações para qualquer equipe de TI. Para equipes internas, isso pode significar interrupção das operações, custos crescentes decorrentes do tempo de inatividade e pressão de todos os setores da empresa para que os sistemas voltem a funcionar. Para os MSPs, o risco é ainda maior. Gerenciar vários ambientes de clientes significa que um único incidente tem o poder de comprometer toda a sua operação. De repente, sua equipe é retirada de projetos faturáveis para lidar com a crise. Os acordos de nível de serviço (SLAs) para outros clientes começam a ser descumpridos. As margens encolhem, a confiança se desgasta e a credibilidade é prejudicada.
Para enfrentar as ameaças atuais de ransomware, você precisa de uma plataforma projetada para oferecer resiliência, e não uma que tenha sido adaptada posteriormente. E é exatamente isso que a Datto oferece. Cada camada da solução de Continuidade de Negócios e Recuperação de Desastres (BCDR) da Datto foi projetada para antecipar as táticas de ataque modernas e proporcionar aos MSPs e às equipes internas de TI uma recuperação rápida e confiável.
Com a Datto, você obtém:
- Dispositivos robustos baseados em Linux: a infraestrutura da Datto é construída com base em dispositivos robustos baseados em Linux, o que reduz drasticamente os vetores de ataque em comparação com o software tradicional baseado no Windows.
- Armazenamento imutável na nuvem: Na nuvem Datto BCDR, os backups são armazenados no formato WORM (write-once-read-many, ou “grave uma vez, leia várias vezes”). Isso torna os dados de backup imutáveis e inalteráveis, mesmo que um ransomware tente modificá-los ou excluí-los.
- Detecção integrada de ransomware: o aprendizado de máquina é a base da detecção de anomalias da Datto, sinalizando automaticamente alterações suspeitas nos dados de backup antes que elas possam se espalhar ainda mais. Esse alerta antecipado ajuda você a agir com rapidez e confiança.
- Verificação automatizada de backups: Com a verificação automatizada por capturas de tela, verificações de serviços de aplicativos e recuperação em ambiente de teste, a Datto garante que os backups não apenas estejam intactos, mas também sejam totalmente recuperáveis.
- Orquestração rápida: seja para restaurar uma única máquina virtual (VM) ou orquestrar centenas de sistemas, a Datto permite recuperações rápidas e sem complicações, minimizando o tempo de inatividade e garantindo a continuidade operacional.
- Integração perfeita ao ecossistema de MSPs: do Datto RMM e Autotask PSA ao IT Glue e Datto EDR, a Datto se integra a um ecossistema completo de TI. Isso permite que os MSPs coordenem respostas com mais eficiência, otimizem fluxos de trabalho e melhorem a resiliência geral.
Seguro cibernético e considerações sobre conformidade
As seguradoras de risco cibernético estão elevando os padrões. Para se qualificarem para a cobertura e garantirem o pagamento de indenizações quando ocorrerem incidentes, as empresas devem comprovar que possuem mais do que apenas defesas básicas em vigor. Atualmente, os requisitos costumam incluir backups imutáveis, planos de recuperação testados e objetivos de tempo de recuperação (RTOs) claramente definidos.
A velocidade da recuperação pode até mesmo influenciar o desfecho dos pedidos de indenização. Por exemplo, se o seu processo de recuperação levar 21 dias, mas a sua apólice cobrir apenas sete, a seguradora poderá reduzir o valor da indenização ou negá-la totalmente. Isso torna a recuperação comprovada e confiável uma necessidade empresarial, e não apenas uma prática recomendada de TI.
Atualmente, a maioria das apólices de seguro cibernético exige que as organizações tenham:
- Planos de resposta a incidentes documentados, incluindo manuais de recuperação de desastres, fluxos de trabalho automatizados, mapas de dependências e configurações de rede.
- Backups imutáveis, armazenados externamente e testados regularmente, capazes de resistir a ameaças de ransomware.
- Evidências de práticas sólidas de higiene cibernética, incluindo treinamentos regulares de conscientização para usuários finais.
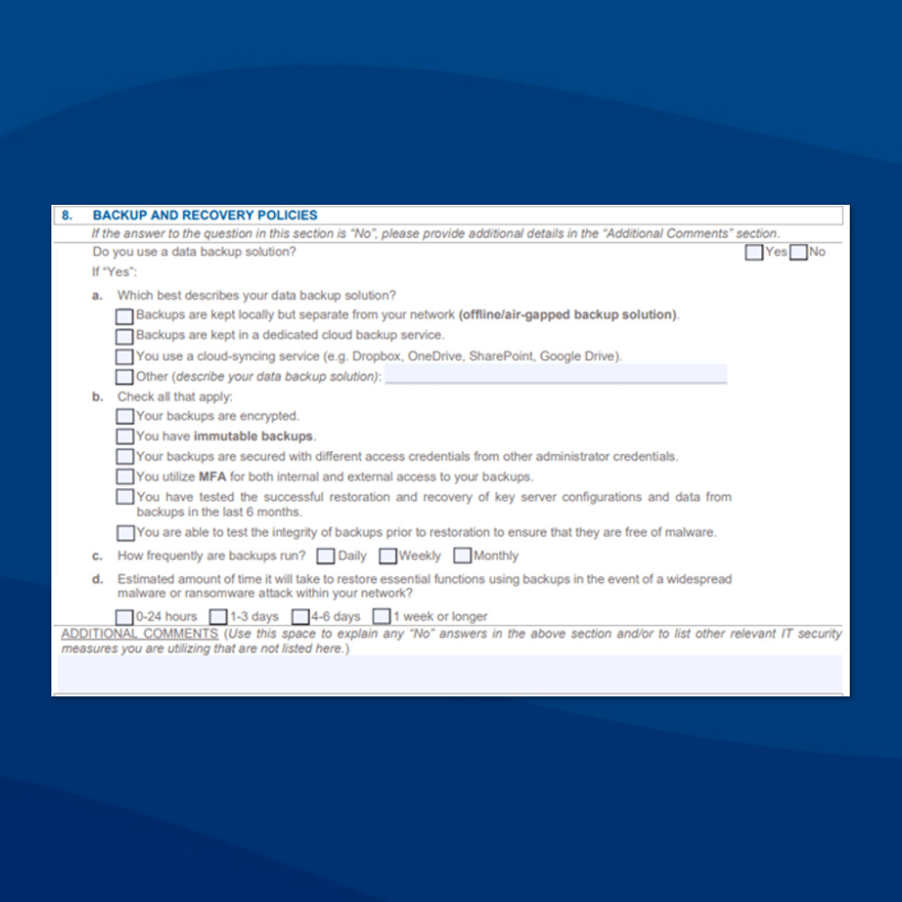
Fig. 2: Exemplo de um questionário em um formulário de solicitação de seguro cibernético
Como os MSPs podem garantir uma recuperação rápida para seus clientes
Quando ocorre um ataque de ransomware, a velocidade da recuperação determina se o resultado será uma interrupção mínima ou uma crise em grande escala. Para manter os clientes protegidos e operacionais, os MSPs precisam garantir que esses quatro aspectos essenciais sejam atendidos:
Backups frequentes para minimizar a perda de dados
Objetivos de ponto de recuperação (RPOs) mais curtos significam menos perda de dados em caso de ataque. Ao realizar backups frequentes, os MSPs oferecem aos clientes a possibilidade de restaurar rapidamente, sem precisar se desdobrar para recriar horas ou dias de trabalho.
Backups imutáveis para manter os dados seguros
Os backups devem estar a salvo de ransomware. Isso significa isolá-los dos sistemas de produção — por exemplo, utilizando dispositivos de backup baseados em Linux em ambientes Windows — e armazenar cópias fora do local, em um armazenamento em nuvem imutável. Isso garante que os invasores não possam alterar ou excluir pontos de recuperação, deixando os MSPs com uma cópia intacta quando for mais importante.
Virtualização para permitir uma recuperação rápida
Os RTOs são tão importantes quanto os RPOs. A virtualização permite que os MSPs restabeleçam as operações em questão de minutos, seja localmente em dispositivos de backup, na nuvem quando os locais estiverem comprometidos ou por meio de uma abordagem híbrida que combine ambas as opções.
Testes regulares para gerar confiança
Os backups só têm importância se puderem ser restaurados. A verificação automatizada confirma se os pontos de recuperação estão completos e são inicializáveis, enquanto os testes de recuperação de desastres garantem que os sistemas, aplicativos e dependências possam ser restaurados na ordem correta. Isso garante que a recuperação não seja apenas possível, mas também viável.
Garantindo a continuidade dos negócios na era do ransomware
O ransomware é inevitável, mas o pagamento de resgate e a perda de dados não precisam ser. O segredo está em construir uma verdadeira resiliência contra ransomware, na qual backups imutáveis, pontos de restauração testados e recursos de recuperação rápida garantam que, quando ocorrer um ataque, você possa se recuperar rapidamente e com confiança.
Para os MSPs que gerenciam diversos ambientes de clientes, a adoção da abordagem resistente a ransomware da Datto não apenas protege os clientes, mas também posiciona você como um parceiro confiável em continuidade de negócios. E com a nossa Oferta Partner Fast Track, começar é mais fácil do que nunca. Aproveite o hardware de uso gratuito e os benefícios adicionais criados para acelerar o seu sucesso.
Não espere pelo próximo ataque para testar suas defesas. Faça parceria com a Datto hoje mesmo e ofereça a resiliência contra ransomware que seus clientes merecem.




