Ransomware is onvermijdelijk, gegevensverlies niet: Zorg voor herstel zonder losgeld te betalen
Ransomware vormt momenteel de grootste bedreiging voor bedrijven. Wat begon als sporadische, opportunistische aanvallen, is uitgegroeid tot een criminele onderneming ter waarde van miljarden dollars, aangedreven door een geavanceerde ondergrondse economie.
Het ransomware-ecosysteem is inmiddels zeer gestructureerd en lijkt sterk op de werkwijze van legitieme sectoren. De kern ervan wordt gevormd door malwareontwikkelaars die ransomware-payloads, tools om antivirussoftware te omzeilen en versleutelingsdiensten bouwen. Daarnaast bieden infrastructuuraanbieders ‘bulletproof’ hosting en anonieme virtuele privénetwerken (VPN’s) aan om aanvallen te vergemakkelijken. De communicatie tussen cybercriminelen verloopt via darknet-forums en versleutelde berichtenplatforms. Op financieel vlak zorgen cash-outdiensten, mixers en witwasnetwerken ervoor dat losgeldbetalingen met minimale traceerbaarheid over de grenzen worden gesluisd. Tegenwoordig kunnen zelfs personen met beperkte technische kennis aanvallen met grote impact uitvoeren met behulp van Ransomware-as-a-Service (RaaS)-kits, die worden geleverd met kant-en-klare tools en ondersteuning.
Dit steeds veranderende dreigingslandschap zet MSP’s en interne IT-teams onder enorme druk. Kleine en middelgrote ondernemingen (KMO’s) worden tegenwoordig gezien als ‘laaghangend fruit’ en zijn uitgegroeid tot belangrijke doelwitten voor cybercriminelen. Terwijl cybercriminelen gebruikmaken van dubbele en zelfs drievoudige afpersingstechnieken om KMO’s aan te vallen, beschikken KMO’s vaak slechts over traditionele back-upstrategieën die bij lange na niet toereikend zijn.
In deze blog gaan we onderzoeken waarom back-upstrategieën tekortschieten tegen de huidige ransomwarebedreigingen. We ontkrachten enkele van de meest voorkomende misvattingen die bedrijven in gevaar brengen en bespreken waarom herstel — en niet het betalen van losgeld — de enige uitweg is. Daarnaast bekijken we ook hoe Datto u helpt om weerbaarheid tegen ransomware op te bouwen en te voldoen aan de vereisten op het gebied van cyberverzekeringen en compliance.
Mythes ontkracht: waarom veel back-upstrategieën niet opwegen tegen ransomware
Laten we eens een aantal van de meest voorkomende misvattingen over back-ups ontkrachten die uw gegevens – of die van uw klanten – ernstig in gevaar kunnen brengen. Deze aannames wekken vaak een vals gevoel van veiligheid, waardoor bedrijven kwetsbaar zijn wanneer ze door ransomware worden getroffen.
Mythe over back-ups 1: De cloud = veilig
Het is gemakkelijk te begrijpen waarom deze mythe bestaat. Vroegere ransomwarevarianten hadden meestal alleen gevolgen voor het geïnfecteerde apparaat en verspreidden zich zelden buiten het lokale systeem. Die tijd is echter al lang voorbij.
Moderne ransomware is veel geavanceerder. Deze zoekt actief naar verbonden omgevingen en kan gegevens versleutelen die zijn opgeslagen in populaire Software-as-a-Service (SaaS)-platforms zoals Microsoft 365 en Google Workspace. Zelfs cloudinfrastructuur, zoals Microsoft Azure, ligt nu in het vizier.
Als het apparaat van een medewerker die op afstand werkt wordt gehackt, kan die infectie zich snel verspreiden naar gedeelde cloudopslag en gesynchroniseerde mappen. Plotseling is de cloud geen back-up meer, maar maakt deze deel uit van de schadezone.
Mythe 2 over back-ups: “We herstellen gewoon vanuit een back-up.”
Het terugzetten van back-ups klinkt als een eenvoudige oplossing, maar in de praktijk is dat meestal niet voldoende. Aanvallers weten dat bedrijven vertrouwen op back-ups, en hebben hun tactieken daarop aangepast. Moderne ransomware is ontworpen om het herstelproces te dwarsbomen door tijdbommen te plaatsen, back-upopslagplaatsen te beschadigen, bestanden in fasen te versleutelen of lange vertragingen in te bouwen voordat de ransomware in werking treedt.
Stel je het volgende voor: ransomware dringt ongemerkt je netwerk binnen en blijft maandenlang sluimeren, als een verborgen tijdbom. Het ontsnapt aan detectie, wordt samen met je onbeschadigde gegevens opgeslagen in een back-up en wacht af. Als je bewaarbeleid voorschrijft dat back-ups slechts drie maanden worden bewaard, maar de ransomware pas na vier maanden tot ontploffing komt, zijn alle herstelpunten gecompromitteerd. In dat stadium is herstel geen optie meer en lijkt het betalen van het losgeld misschien de enige uitweg.
Mythe 3: Het betalen van losgeld garandeert dat je je gegevens terugkrijgt
Het betalen van het losgeld lijkt misschien de snelste manier om je gegevens terug te krijgen. Het is echter een riskante gok. Uit onderzoek van het Ponemon Institute blijkt dat slechts 13% van de organisaties die de aanvallers hebben betaald, al hun gegevens hebben teruggekregen. Velen kregen, als ze al iets terugkregen, slechts gedeeltelijke of beschadigde bestanden.
Daar houden de risico’s niet op. Zodra het losgeld is betaald, komen criminelen vaak terug met nieuwe eisen of besmetten ze systemen opnieuw via verborgen achterdeurtjes. Zelfs in gevallen waarin de gegevens worden teruggegeven, lost de betaling het onderliggende probleem niet op. Bedrijven worden nog steeds geconfronteerd met langdurige uitval, de kosten van herstelmaatregelen en de uitdaging om het vertrouwen van klanten en partners te herstellen. Bovendien bemoeilijkt het zowel claims op cyberverzekeringen als de naleving van regelgeving.
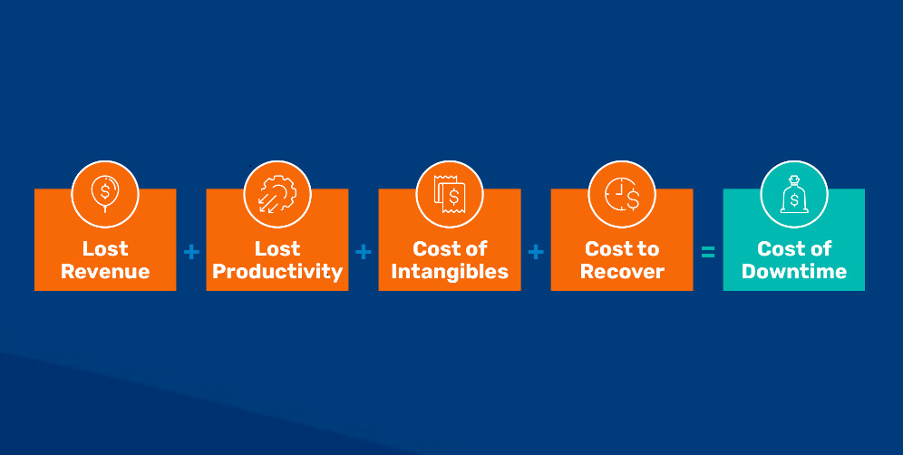
Fig. 1: De totale kosten van stilstand
De basis leggen voor echte weerbaarheid tegen ransomware
Herstel — en niet het betalen van losgeld — is de enige betrouwbare oplossing voor ransomwarebedreigingen. Om herstel mogelijk te maken, hebben bedrijven een solide basis van veerkracht nodig die rust op twee cruciale pijlers: onveranderlijke back-ups en geteste, schone herstelpunten.
Onveranderbare back-ups vormen de kern van de weerbaarheid tegen ransomware. Dankzij onveranderbare opslag kunnen back-upgegevens niet door ransomware worden gewijzigd of verwijderd, waardoor herstelpunten intact blijven. Regelmatige, geverifieerde back-ups verminderen het risico op aanzienlijk gegevensverlies, waardoor u veel minder lang kwetsbaar bent. En door back-ups op een externe locatie te repliceren, krijgen bedrijven een extra beschermingslaag, waardoor ze zelfs bij een storing die de hele locatie treft toegang blijven houden tot onbeschadigde gegevens.
Net zoals onveranderlijke back-ups gegevens beschermen tegen wijzigingen, is herstel afhankelijk van herstelpunten waarvan u zeker weet dat u erop kunt vertrouwen. Een back-up is slechts zo goed als de mogelijkheid om deze te herstellen, en daarom is regelmatig testen essentieel. U moet back-ups buiten de productieomgeving kunnen opstarten, het gedrag van applicaties kunnen valideren en kunnen controleren of de gegevens intact zijn voordat er iets terugkeert naar uw netwerk. Daarnaast kunt u met ingebouwde mechanismen, zoals geïntegreerde ransomware-detectie die let op afwijkende patronen in uw back-upgegevens, herinfectie voorkomen en ervoor zorgen dat elk goedgekeurd herstelpunt daadwerkelijk schoon en klaar voor gebruik is.
Hoe Datto speciaal ontwikkelde bescherming tegen ransomware biedt
Een ransomware-aanval kan voor elk IT-team ernstige verstoringen veroorzaken. Voor interne teams kan dit leiden tot stilgelegde activiteiten, oplopende kosten door uitval en druk vanuit alle hoeken van het bedrijf om de systemen weer online te krijgen. Voor MSP’s staat er nog meer op het spel. Omdat je meerdere klantomgevingen beheert, kan één enkel incident je hele bedrijfsvoering ontwrichten. Plotseling wordt uw team weggehaald bij factureerbare projecten om de crisis het hoofd te bieden. Service Level Agreements (SLA’s) voor andere klanten beginnen in het gedrang te komen. Marges krimpen, het vertrouwen brokkelt af en de geloofwaardigheid lijdt eronder.
Om de huidige ransomware-bedreigingen het hoofd te bieden, hebt u een platform nodig dat speciaal is ontworpen met het oog op veerkracht, en niet een platform dat achteraf is aangepast. En dat is precies wat Datto biedt. Elke laag van de Business Continuity and Disaster Recovery (BCDR)-oplossing van Datto is ontworpen om te anticiperen op moderne aanvalstactieken en om MSP’s en interne IT-teams te voorzien van snel en betrouwbaar herstel.
Met Datto krijgt u:
- Beveiligde apparaten op basis van Linux: De infrastructuur van Datto is gebaseerd op beveiligde Linux-apparaten, waardoor het aantal aanvalsvectoren drastisch wordt verminderd in vergelijking met traditionele software op basis van Windows.
- Onveranderlijke cloudopslag: In de Datto BCDR Cloud worden back-ups opgeslagen in het WORM-formaat (Write Once, Read Many). Hierdoor zijn de back-upgegevens onveranderlijk en kunnen ze niet worden gewijzigd, zelfs niet als ransomware probeert ze te wijzigen of te verwijderen.
- Ingebouwde ransomware-detectie: Datto maakt gebruik van machine learning voor het opsporen van afwijkingen, waardoor verdachte wijzigingen in back-upgegevens automatisch worden gesignaleerd voordat ze zich verder kunnen verspreiden. Dankzij deze vroegtijdige waarschuwing kunt u snel en met vertrouwen handelen.
- Geautomatiseerde back-upcontrole: dankzij geautomatiseerde controle via schermafbeeldingen, controles van applicatieservices en herstel in een sandbox zorgt Datto ervoor dat back-ups niet alleen intact zijn, maar ook volledig herstelbaar.
- Snelle coördinatie: Of het nu gaat om het herstellen van één virtuele machine (VM) of het coördineren van honderden systemen, Datto maakt snelle, vlekkeloze herstelprocessen mogelijk om downtime tot een minimum te beperken en de bedrijfscontinuïteit te waarborgen.
- Naadloze integratie in het MSP-ecosysteem: Van Datto RMM en Autotask PSA tot IT Glue en Datto EDR – Datto integreert in een compleet IT-ecosysteem. Hierdoor kunnen MSP’s hun reacties efficiënter coördineren, workflows stroomlijnen en de algehele veerkracht verbeteren.
Overwegingen met betrekking tot cyberverzekeringen en naleving van regelgeving
Cyberverzekeraars leggen de lat steeds hoger. Om in aanmerking te komen voor dekking en ervoor te zorgen dat er bij incidenten wordt uitgekeerd, moeten bedrijven aantonen dat ze over meer dan alleen basisbeveiligingsmaatregelen beschikken. Tot de vereisten behoren tegenwoordig vaak onveranderlijke back-ups, geteste herstelplannen en duidelijk omschreven hersteltijddoelstellingen (RTO’s).
De snelheid van het herstel kan zelfs van invloed zijn op de uitkomst van een schadeclaim. Als uw herstelproces bijvoorbeeld 21 dagen duurt, maar uw polis slechts zeven dagen dekt, kan de verzekeraar de uitkering verlagen of de claim volledig afwijzen. Daarom is een beproefd, betrouwbaar herstelproces een zakelijke noodzaak, en niet alleen een best practice op IT-gebied.
De meeste cyberverzekeringen gaan er tegenwoordig van uit dat organisaties beschikken over:
- Gedocumenteerde rampenplannen met runbooks voor noodherstel, geautomatiseerde workflows, afhankelijkheidsschema’s en netwerkconfiguraties.
- Onveranderlijke, extern opgeslagen en regelmatig geteste back-ups die bestand zijn tegen ransomware-aanvallen.
- Aantoonbare naleving van strenge cyberhygiënepraktijken, waaronder regelmatige bewustwordingstrainingen voor eindgebruikers.
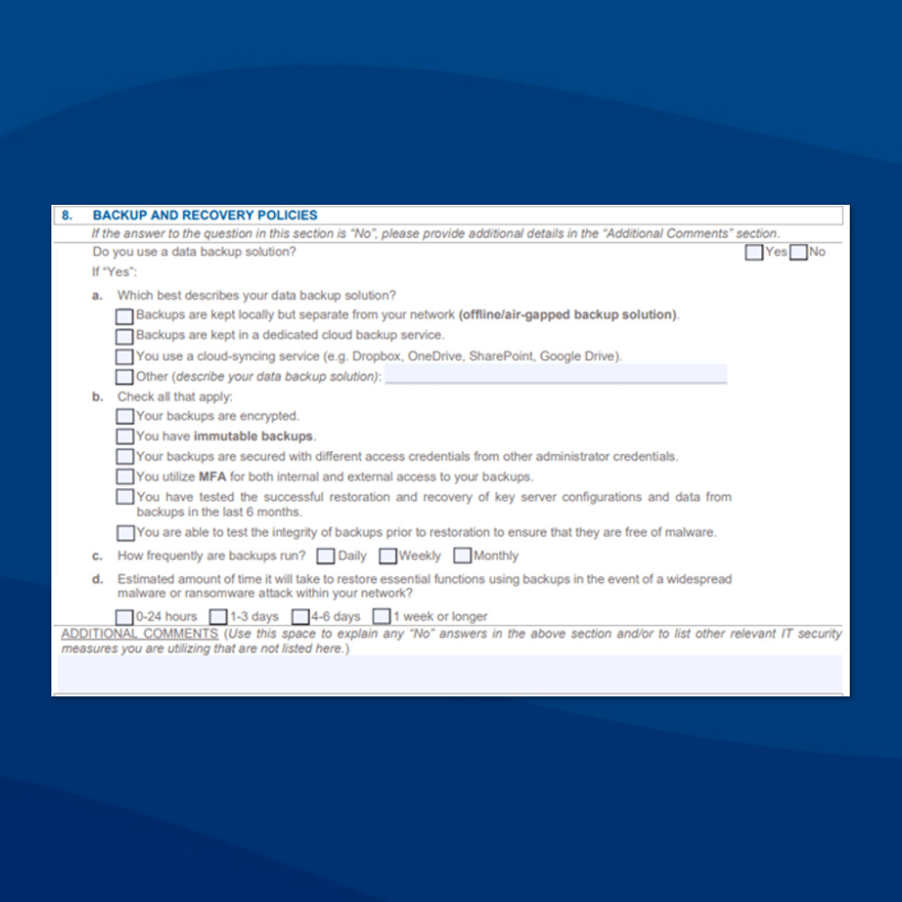
Fig. 2: Voorbeeld van een vragenlijst in een aanvraagformulier voor een cyberverzekering
Hoe MSP’s hun klanten een snel herstel kunnen garanderen
Wanneer ransomware toeslaat, bepaalt de snelheid van het herstel of het bij een kleine verstoring blijft of dat er sprake is van een volledige crisis. Om klanten te beschermen en ervoor te zorgen dat hun activiteiten doorgaan, moeten MSP’s aan deze vier cruciale aspecten voldoen:
Regelmatig back-ups maken om gegevensverlies tot een minimum te beperken
Kortere Recovery Point Objectives (RPO’s) betekenen dat er bij een aanval minder gegevens verloren gaan. Door regelmatig back-ups te maken, bieden MSP’s hun klanten de mogelijkheid om snel te herstellen, zonder dat ze in allerijl uren of dagen aan werk opnieuw moeten doen.
Onveranderlijke back-ups om gegevens veilig te bewaren
Back-ups moeten buiten het bereik van ransomware blijven. Dat betekent dat ze moeten worden geïsoleerd van productiesystemen — bijvoorbeeld door in Windows-omgevingen gebruik te maken van op Linux gebaseerde back-upapparaten — en dat er kopieën buiten de locatie moeten worden opgeslagen in een onveranderlijke cloudopslag. Zo wordt gewaarborgd dat aanvallers herstelpunten niet kunnen wijzigen of verwijderen, waardoor MSP’s op het cruciale moment over een schone kopie beschikken.
Virtualisatie voor snel herstel
RTO’s zijn net zo cruciaal als RPO’s. Dankzij virtualisatie kunnen MSP’s de bedrijfsvoering binnen enkele minuten herstellen, of dat nu lokaal op back-upapparaten gebeurt, in de cloud wanneer locaties zijn aangetast, of via een hybride aanpak die beide opties combineert.
Regelmatige tests om vertrouwen op te bouwen
Back-ups zijn alleen zinvol als ze kunnen worden teruggezet. Door middel van geautomatiseerde controles wordt vastgesteld of herstelpunten volledig en opstartbaar zijn, terwijl tests voor noodherstel garanderen dat systemen, applicaties en afhankelijkheden in de juiste volgorde kunnen worden hersteld. Dit zorgt ervoor dat herstel niet alleen mogelijk is, maar ook in de praktijk haalbaar is.
Zorgen voor bedrijfscontinuïteit in het tijdperk van ransomware
Ransomware is onvermijdelijk, maar het betalen van losgeld en gegevensverlies hoeven dat niet te zijn. De sleutel ligt in het opbouwen van echte weerbaarheid tegen ransomware, waarbij onveranderlijke back-ups, geteste herstelpunten en snelle herstelmogelijkheden ervoor zorgen dat u, wanneer er een aanval plaatsvindt, snel en vol vertrouwen weer op gang kunt komen.
Voor MSP’s die meerdere klantomgevingen beheren, zorgt de ransomwarebestendige aanpak van Datto er niet alleen voor dat klanten worden beschermd, maar positioneert het u ook als een betrouwbare partner op het gebied van bedrijfscontinuïteit. En met onze ‘Partner Fast Track’-aanbieding is de start eenvoudiger dan ooit. Maak gebruik van gratis hardware en extra voordelen die zijn ontworpen om uw succes te versnellen.
Wacht niet tot de volgende aanval om uw beveiliging te testen. Ga vandaag nog een samenwerking aan met Datto en bied uw klanten de bescherming tegen ransomware die ze verdienen.




