El ransomware es inevitable, pero la pérdida de datos no: garantice la recuperación sin pagar el rescate
El ransomware es la mayor amenaza a la que se enfrentan las empresas en la actualidad. Lo que comenzó como ataques aislados y oportunistas se ha convertido en una organización criminal de varios mil millones de dólares impulsada por una sofisticada economía clandestina.
El ecosistema del ransomware está ahora altamente estructurado, imitando el funcionamiento de las industrias legítimas. En su núcleo se encuentran los desarrolladores de malware que crean cargas útiles de ransomware, herramientas para eludir los antivirus y servicios de cifrado. Por su parte, los proveedores de infraestructura ofrecen alojamiento a prueba de balas y redes privadas virtuales (VPN) anónimas para facilitar los ataques. La comunicación entre los actores maliciosos se lleva a cabo a través de foros de la darknet y plataformas de mensajería encriptada. En el aspecto financiero, los servicios de retiro de fondos, los mezcladores y las redes de lavado de dinero mueven los pagos de rescates a través de las fronteras con una trazabilidad mínima. Hoy en día, incluso las personas con conocimientos técnicos limitados pueden ejecutar ataques de gran impacto utilizando kits de «ransomware como servicio» (RaaS), que incluyen herramientas listas para usar y soporte técnico.
Este panorama de amenazas en constante evolución ejerce una intensa presión sobre los proveedores de servicios gestionados (MSP) y los equipos internos de TI. Las pymes son ahora consideradas un blanco fácil y se han convertido en objetivos prioritarios para los ciberdelincuentes. Mientras que los actores maliciosos recurren a técnicas de doble e incluso triple extorsión para atacar a las pymes, lo único con lo que estas suelen contar para defenderse son estrategias tradicionales de respaldo que resultan muy insuficientes.
En este blog, analizaremos por qué las estrategias de respaldo no están dando la talla frente a las amenazas actuales de ransomware. Desmentiremos algunos de los mitos más comunes que ponen en riesgo a las empresas y explicaremos por qué la recuperación —y no el pago del rescate— es la única salida. Además, veremos cómo Datto te ayuda a desarrollar resiliencia frente al ransomware y a cumplir con los requisitos de los seguros cibernéticos y de cumplimiento normativo.
Desmontando mitos: Por qué muchas estrategias de respaldo fallan ante el ransomware
Desmontemos algunos de los mitos más comunes sobre las copias de seguridad que podrían poner en grave riesgo tus datos —o los de tus clientes—. Estas suposiciones suelen generar una falsa sensación de seguridad, lo que deja a las empresas vulnerables ante un ataque de ransomware.
Mito n.º 1 sobre las copias de seguridad: La nube = seguridad
Es fácil entender por qué existe este mito. Las primeras variantes de ransomware afectaban principalmente solo al dispositivo infectado y rara vez se extendían más allá del sistema local. Sin embargo, esos días ya quedaron muy atrás.
El ransomware moderno es mucho más avanzado. Busca activamente entornos conectados y puede cifrar datos almacenados en plataformas populares de Software como Servicio (SaaS), como Microsoft 365 y Google Workspace. Incluso la infraestructura en la nube, como Microsoft Azure, está ahora en la mira.
Si el dispositivo de un empleado que trabaja a distancia se ve comprometido, esa infección puede propagarse rápidamente a las unidades compartidas en la nube y a las carpetas sincronizadas. De repente, la nube ya no es una copia de seguridad, sino parte de la zona de impacto.
Mito n.º 2 sobre las copias de seguridad: «Simplemente restauraremos los datos a partir de una copia de seguridad».
La restauración a partir de copias de seguridad parece una solución sencilla, pero, en realidad, por lo general no es suficiente. Los atacantes saben que las empresas dependen de las copias de seguridad, por lo que han adaptado sus tácticas. El ransomware moderno está diseñado para obstaculizar la recuperación mediante la instalación de «bombas de tiempo», la corrupción de los repositorios de copias de seguridad, el cifrado de archivos por etapas o la introducción de largos retrasos antes de activarse.
Imagina lo siguiente: un ransomware se cuela silenciosamente en tu red y permanece inactivo durante meses, como una bomba de tiempo oculta. Elude los sistemas de detección, se guarda en las copias de seguridad junto con tus datos sanos y espera. Si tu política de retención solo permite almacenar copias de seguridad durante tres meses, pero el ransomware se activa después de cuatro, todos los puntos de restauración quedan comprometidos. En ese momento, la recuperación ya no es una opción y pagar el rescate puede parecer la única salida.
Mito 3: Pagar el rescate garantiza la recuperación
Pagar el rescate podría parecer la forma más rápida de recuperar los datos. Sin embargo, es una apuesta de alto riesgo. Una investigación del Instituto Ponemon reveló que solo el 13 % de las organizaciones que pagaron a los atacantes recuperaron todos sus datos. Muchas recibieron solo archivos parciales o dañados, si es que recibieron alguno.
Los riesgos no terminan ahí. Una vez que se paga el rescate, los delincuentes suelen volver con nuevas exigencias o volver a infectar los sistemas mediante puertas traseras ocultas. Incluso en los casos en que se devuelven los datos, el pago no resuelve el problema subyacente. Las empresas siguen enfrentándose a tiempos de inactividad prolongados, los gastos de la reparación y el desafío de recuperar la confianza de los clientes y socios. Además de eso, también complica tanto las reclamaciones de seguros cibernéticos como el cumplimiento normativo.
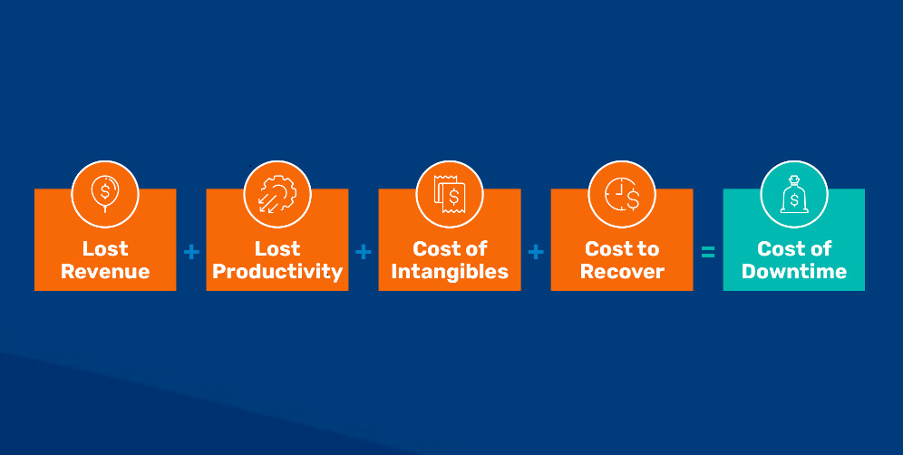
Fig. 1: El costo total del tiempo de inactividad
Cómo sentar las bases de una verdadera resiliencia frente al ransomware
La recuperación —y no el pago del rescate— es la única solución confiable ante las amenazas de ransomware. Para que la recuperación sea posible, las empresas necesitan una base sólida de resiliencia que se sustente en dos pilares fundamentales: copias de seguridad inmutables y puntos de restauración probados y libres de amenazas.
Las copias de seguridad inmutables son la clave de la resiliencia frente al ransomware. Con el almacenamiento inmutable, el ransomware no puede alterar ni eliminar los datos de las copias de seguridad, lo que garantiza que los puntos de recuperación permanezcan intactos. Las copias de seguridad frecuentes y verificadas reducen el riesgo de una pérdida significativa de datos, lo que te brinda un período de vulnerabilidad mucho más corto. Además, al replicar las copias de seguridad fuera del sitio, las empresas obtienen una capa adicional de protección, lo que les permite mantener el acceso a datos no contaminados incluso en caso de una interrupción generalizada en el sitio.
Así como las copias de seguridad inmutables protegen los datos contra alteraciones, la recuperación depende de contar con puntos de restauración en los que se pueda confiar. Una copia de seguridad solo es buena en la medida en que se pueda restaurar, por lo que es esencial realizar pruebas periódicas. Debes poder ejecutar copias de seguridad fuera del entorno de producción, validar el comportamiento de las aplicaciones y confirmar que los datos estén intactos antes de que nada regrese a tu red. Además, con mecanismos integrados como la detección de ransomware, que vigilan patrones anormales en tus datos de copia de seguridad, puedes prevenir reinfecciones y asegurarte de que cada punto de restauración aprobado esté verdaderamente limpio y listo para su uso.
Cómo Datto ofrece una resiliencia frente al ransomware diseñada específicamente para este fin
Un ataque de ransomware puede causar graves trastornos a cualquier equipo de TI. Para los equipos internos, puede significar la interrupción de las operaciones, costos crecientes por el tiempo de inactividad y presión desde todos los rincones de la empresa para que los sistemas vuelvan a funcionar. Para los proveedores de servicios gestionados (MSP), lo que está en juego es aún mayor. Administrar múltiples entornos de clientes significa que un solo incidente tiene el poder de descarrilar toda tu operación. De repente, tu equipo tiene que dejar de lado los proyectos facturables para manejar la crisis. Los acuerdos de nivel de servicio (SLA) para otros clientes comienzan a fallar. Los márgenes se reducen, la confianza se erosiona y la credibilidad se ve afectada.
Para hacer frente a las amenazas actuales de ransomware, necesitas una plataforma diseñada para ser resiliente, no una que se haya adaptado a posteriori. Y eso es exactamente lo que ofrece Datto. Cada capa de la solución de Continuidad del Negocio y Recuperación ante Desastres (BCDR) de Datto está diseñada para anticiparse a las tácticas de ataque modernas y brindar a los proveedores de servicios de TI (MSP) y a los equipos internos de TI una recuperación rápida y confiable.
Con Datto, obtienes:
- Dispositivos reforzados basados en Linux: La infraestructura de Datto se basa en dispositivos reforzados con Linux, lo que reduce drásticamente los vectores de ataque en comparación con el software tradicional basado en Windows.
- Almacenamiento inmutable en la nube: En la nube BCDR de Datto, las copias de seguridad se almacenan en formato WORM (escribir una vez, leer muchas veces). Esto hace que los datos de las copias de seguridad sean inmutables e inalterables, incluso si un ransomware intenta modificarlos o eliminarlos.
- Detección integrada de ransomware: El aprendizaje automático impulsa la detección de anomalías de Datto, señalando automáticamente los cambios sospechosos en los datos de respaldo antes de que puedan propagarse aún más. Esta alerta temprana te ayuda a actuar con rapidez y confianza.
- Verificación automatizada de copias de seguridad: gracias a la verificación automatizada mediante capturas de pantalla, las comprobaciones de los servicios de las aplicaciones y la recuperación en entorno de prueba, Datto garantiza que las copias de seguridad no solo estén intactas, sino que también sean totalmente recuperables.
- Orquestación rápida: Ya sea para restaurar una sola máquina virtual (VM) o para orquestar cientos de sistemas, Datto permite recuperaciones rápidas y sin complicaciones para minimizar el tiempo de inactividad y garantizar la continuidad operativa.
- Integración perfecta en el ecosistema de MSP: Desde Datto RMM y Autotask PSA hasta IT Glue y Datto EDR, Datto se integra en un ecosistema de TI completo. Esto permite a los MSP coordinar las respuestas de manera más eficiente, optimizar los flujos de trabajo y mejorar la resiliencia general.
Consideraciones sobre el seguro cibernético y el cumplimiento normativo
Las aseguradoras cibernéticas están elevando el nivel de exigencia. Para poder acceder a la cobertura y garantizar el pago de indemnizaciones cuando se produzcan incidentes, las empresas deben demostrar que cuentan con medidas de defensa que van más allá de las básicas. Actualmente, los requisitos suelen incluir copias de seguridad inmutables, planes de recuperación probados y objetivos de tiempo de recuperación (RTO) claramente definidos.
La velocidad de recuperación puede incluso influir en el resultado de las reclamaciones. Por ejemplo, si su proceso de recuperación tarda 21 días, pero su póliza solo cubre siete, la aseguradora podría reducir el monto de la indemnización o rechazar la reclamación por completo. Por eso, contar con un proceso de recuperación probado y confiable es una necesidad empresarial, no solo una práctica recomendada de TI.
Hoy en día, la mayoría de las pólizas de seguro cibernético exigen que las organizaciones cuenten con:
- Planes de respuesta ante incidentes documentados que incluyen manuales de recuperación ante desastres, flujos de trabajo automatizados, mapas de dependencias y configuraciones de red.
- Copias de seguridad inmutables, almacenadas en un sitio externo y sometidas a pruebas periódicas, capaces de resistir las amenazas de ransomware.
- Evidencia de sólidas prácticas de higiene cibernética, incluida la capacitación periódica para crear conciencia entre los usuarios finales.
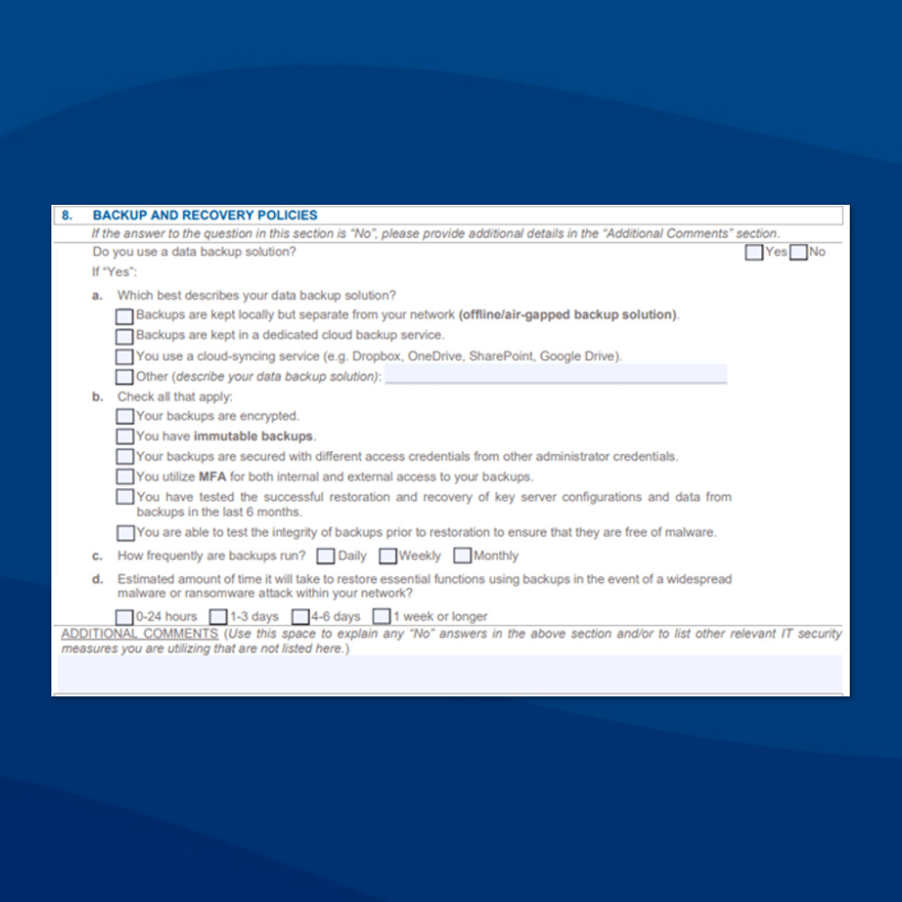
Fig. 2: Ejemplo de un cuestionario en un formulario de solicitud de seguro cibernético
Cómo los MSP pueden garantizar una recuperación rápida a sus clientes
Cuando se produce un ataque de ransomware, la rapidez de la recuperación determina si el resultado será una interrupción menor o una crisis a gran escala. Para mantener a los clientes protegidos y operativos, los proveedores de servicios gestionados (MSP) deben asegurarse de cumplir con estos cuatro aspectos fundamentales:
Copias de seguridad frecuentes para minimizar la pérdida de datos
Unos objetivos de punto de recuperación (RPO) más cortos significan una menor pérdida de datos en caso de un ataque. Al realizar copias de seguridad con frecuencia, los proveedores de servicios gestionados (MSP) ofrecen a los clientes la posibilidad de restaurar los datos rápidamente sin tener que esforzarse por recrear horas o días de trabajo.
Copias de seguridad inmutables para mantener los datos seguros
Las copias de seguridad deben estar a salvo del ransomware. Esto implica aislarlas de los sistemas de producción —por ejemplo, utilizando dispositivos de copia de seguridad basados en Linux en entornos Windows— y almacenar copias fuera del sitio en un almacenamiento en la nube inmutable. De esta manera se garantiza que los atacantes no puedan alterar ni eliminar los puntos de recuperación, lo que permite a los proveedores de servicios gestionados (MSP) contar con una copia limpia cuando más se necesita.
La virtualización para permitir una recuperación rápida
Los RTO son tan importantes como los RPO. La virtualización permite a los MSP restablecer las operaciones en cuestión de minutos, ya sea localmente en dispositivos de respaldo, en la nube cuando los sitios se ven comprometidos o mediante un enfoque híbrido que combina ambas opciones.
Pruebas periódicas para generar confianza
Las copias de seguridad solo son importantes si se pueden restaurar. La verificación automatizada confirma que los puntos de recuperación estén completos y sean arrancables, mientras que las pruebas de recuperación ante desastres aseguran que los sistemas, las aplicaciones y las dependencias se puedan restaurar en el orden correcto. Esto garantiza que la recuperación no solo sea posible, sino también viable.
Cómo garantizar la continuidad de las operaciones en la era del ransomware
El ransomware es inevitable, pero el pago de rescates y la pérdida de datos no tienen por qué serlo. La clave está en desarrollar una verdadera resiliencia frente al ransomware, en la que las copias de seguridad inmutables, los puntos de restauración probados y las capacidades de recuperación rápida garanticen que, cuando ocurra un ataque, puedas recuperarte rápidamente y con confianza.
Para los MSP que administran múltiples entornos de clientes, adoptar el enfoque de Datto contra el ransomware no solo protege a los clientes, sino que también los posiciona como un socio confiable en materia de continuidad del negocio. Y con nuestra oferta «Partner Fast Track», dar los primeros pasos es más fácil que nunca. Aprovechen el hardware de uso gratuito y los beneficios adicionales diseñados para acelerar su éxito.
No esperes al próximo ataque para poner a prueba tus defensas. Asóciate hoy mismo con Datto y ofrece a tus clientes la resiliencia frente al ransomware que se merecen.




