Le ransomware est inévitable, la perte de données ne l'est pas : Assurer la récupération sans payer de rançon
Les ransomwares constituent aujourd'hui la principale menace à laquelle sont confrontées les entreprises. Ce qui n'était au départ que des attaques isolées et opportunistes s'est transformé en une entreprise criminelle pesant plusieurs milliards de dollars, alimentée par une économie souterraine sophistiquée.
L’écosystème des ransomwares est désormais très structuré, à l’image du fonctionnement des secteurs d’activité légitimes. Au cœur de ce système se trouvent les développeurs de logiciels malveillants qui créent les charges utiles des ransomwares, les outils anti-antivirus et les services de chiffrement. Parallèlement, les fournisseurs d’infrastructures proposent des services d’hébergement « à toute épreuve » et des réseaux privés virtuels (VPN) anonymes pour faciliter les attaques. La communication entre les acteurs malveillants s'effectue via des forums du darknet et des plateformes de messagerie chiffrée. Sur le plan financier, des services de retrait d'argent, des mixeurs et des réseaux de blanchiment transfèrent les rançons d'un pays à l'autre avec une traçabilité minimale. Aujourd'hui, même des particuliers disposant d'une expertise technique limitée peuvent mener des attaques à fort impact à l'aide de kits « Ransomware-as-a-Service » (RaaS) comprenant des outils prêts à l'emploi et une assistance.
Ce paysage des menaces en constante évolution exerce une pression intense sur les prestataires de services gérés (MSP) et les équipes informatiques internes. Les PME sont désormais considérées comme des proies faciles et sont devenues des cibles de choix pour les cybercriminels. Alors que les auteurs de menaces recourent à des techniques de double, voire de triple extorsion pour cibler les PME, celles-ci ne disposent souvent que de stratégies de sauvegarde traditionnelles qui s'avèrent largement insuffisantes.
Dans cet article, nous allons examiner pourquoi les stratégies de sauvegarde s'avèrent insuffisantes face aux menaces actuelles liées aux ransomwares. Nous allons démystifier certaines des idées reçues les plus courantes qui exposent les entreprises à des risques et expliquer pourquoi la restauration des données — et non le paiement d'une rançon — est la seule issue possible. Nous verrons également comment Datto vous aide à renforcer votre résilience face aux ransomwares et à rester en conformité avec les exigences en matière de cyberassurance et de conformité.
Démystification : pourquoi de nombreuses stratégies de sauvegarde échouent face aux ransomwares
Démystifions quelques-uns des idées reçues les plus courantes en matière de sauvegarde, qui pourraient exposer vos données — ou celles de vos clients — à de graves risques. Ces idées reçues créent souvent un faux sentiment de sécurité, laissant les entreprises vulnérables face à une attaque par ransomware.
Mythe n° 1 sur la sauvegarde : le cloud = sécurité
On comprend aisément pourquoi ce mythe persiste. Les premières versions de ransomware n’affectaient généralement que l’appareil infecté, sans jamais dépasser le cadre du système local. Mais cette époque est révolue depuis longtemps.
Les ransomwares modernes sont bien plus sophistiqués. Ils ciblent activement les environnements connectés et sont capables de chiffrer les données stockées sur des plateformes SaaS (Software-as-a-Service) courantes telles que Microsoft 365 et Google Workspace. Même les infrastructures cloud, comme Microsoft Azure, sont désormais dans leur ligne de mire.
Si l'appareil d'un collaborateur en télétravail est compromis, cette infection peut rapidement se propager aux espaces de stockage partagés dans le cloud et aux dossiers synchronisés. Du coup, le cloud n'est plus une solution de sauvegarde, mais fait partie de la zone d'impact.
Mythe n° 2 sur la sauvegarde : « Il suffira de restaurer à partir d'une sauvegarde. »
La restauration à partir de sauvegardes peut sembler une solution simple, mais en réalité, elle ne suffit généralement pas. Les pirates savent que les entreprises comptent sur leurs sauvegardes ; ils ont donc adapté leurs tactiques. Les ransomwares modernes sont conçus pour entraver la restauration en implantant des « bombes à retardement », en corrompant les référentiels de sauvegarde, en chiffrant les fichiers par étapes ou en introduisant de longs délais avant de se déclencher.
Imaginez la situation suivante : un ransomware s'introduit discrètement dans votre réseau et reste en sommeil pendant des mois, telle une bombe à retardement cachée. Il échappe à toute détection, est sauvegardé en même temps que vos données saines et attend. Si votre politique de conservation ne prévoit de conserver les sauvegardes que pendant trois mois, mais que le ransomware se déclenche au bout de quatre mois, tous les points de restauration sont compromis. À ce stade, la récupération n'est plus envisageable et le paiement de la rançon peut sembler être la seule issue possible.
Mythe n° 3 : le paiement d'une rançon garantit la récupération des données
Payer la rançon peut sembler être le moyen le plus rapide de récupérer ses données. Il s’agit toutefois d’un pari risqué. Une étude menée par le Ponemon Institute a révélé que seules 13 % des entreprises ayant payé les pirates ont récupéré l’intégralité de leurs données. Beaucoup n’ont reçu que des fichiers partiels ou corrompus, voire rien du tout.
Les risques ne s’arrêtent pas là. Une fois la rançon versée, les cybercriminels reviennent souvent avec de nouvelles exigences ou réinfectent les systèmes à l’aide de portes dérobées cachées. Même lorsque les données sont restituées, le paiement ne résout pas le problème sous-jacent. Les entreprises restent confrontées à des temps d’arrêt prolongés, aux coûts liés à la remise en état et au défi de rétablir la confiance de leurs clients et partenaires. De surcroît, cela complique également les demandes d’indemnisation au titre de l’assurance cyber et la mise en conformité réglementaire.
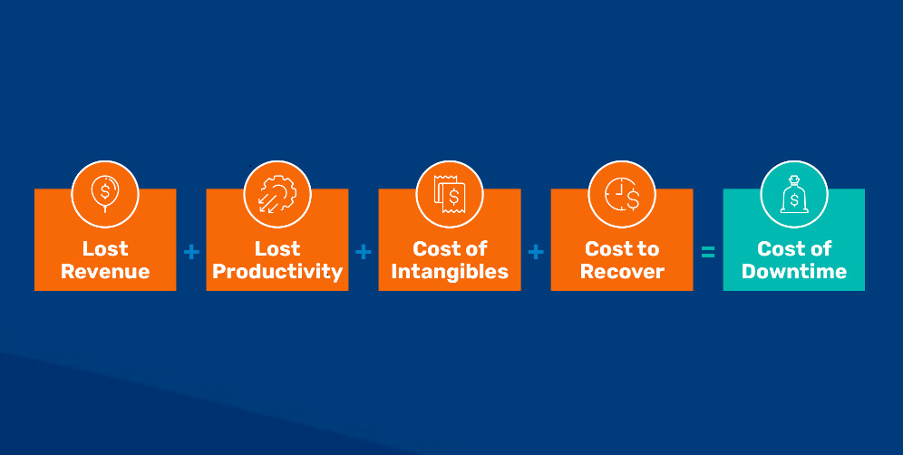
Fig. 1 : Coût total des temps d'arrêt
Jeter les bases d'une véritable résilience face aux ransomwares
La restauration — et non le paiement d'une rançon — est la seule solution fiable face aux menaces liées aux ransomwares. Pour que la restauration soit possible, les entreprises doivent disposer d'une base solide de résilience reposant sur deux piliers essentiels : des sauvegardes immuables et des points de restauration testés et intacts.
Les sauvegardes immuables sont au cœur de la résilience face aux ransomwares. Grâce au stockage immuable, les données sauvegardées ne peuvent être ni modifiées ni supprimées par un ransomware, ce qui garantit l’intégrité des points de restauration. Des sauvegardes fréquentes et vérifiées réduisent le risque de perte importante de données, ce qui limite considérablement la durée d’exposition aux menaces. De plus, en répliquant les sauvegardes hors site, les entreprises bénéficient d’une couche de protection supplémentaire, ce qui leur permet de conserver l’accès à des données saines même en cas de panne touchant l’ensemble du site.
Tout comme les sauvegardes immuables protègent les données contre toute altération, la reprise dépend de la disponibilité de points de restauration auxquels vous pouvez faire confiance. La qualité d’une sauvegarde se mesure à sa capacité à être restaurée, c’est pourquoi il est essentiel de procéder à des tests réguliers. Vous devez être en mesure de lancer des sauvegardes hors de l’environnement de production, de valider le comportement des applications et de vérifier que les données sont intactes avant que quoi que ce soit ne soit réintégré dans votre réseau. De plus, grâce à des mécanismes intégrés tels que la détection intégrée des ransomwares, qui surveillent les schémas anormaux dans vos données de sauvegarde, vous pouvez prévenir toute réinfection et vous assurer que chaque point de restauration approuvé est véritablement sain et prêt à l’emploi.
Comment Datto assure une résilience face aux ransomwares grâce à une solution spécialement conçue à cet effet
Une attaque par ransomware peut entraîner de graves perturbations pour n’importe quelle équipe informatique. Pour les équipes internes, cela peut se traduire par un arrêt des opérations, des coûts liés aux temps d’arrêt qui ne cessent d’augmenter et une pression exercée de toutes parts au sein de l’entreprise pour que les systèmes soient remis en service. Pour les MSP, les enjeux sont encore plus importants. La gestion de multiples environnements clients signifie qu’un seul incident a le pouvoir de faire dérailler l’ensemble de vos opérations. Du jour au lendemain, votre équipe est détournée des projets facturables pour gérer la crise. Les accords de niveau de service (SLA) conclus avec d’autres clients commencent à être compromis. Les marges s’amenuisent, la confiance s’érode et la crédibilité en pâtit.
Pour faire face aux menaces actuelles liées aux ransomwares, vous avez besoin d’une plateforme conçue pour la résilience, et non d’une solution adaptée a posteriori. Et c’est exactement ce que propose Datto. Chaque couche de la solution de continuité d’activité et de reprise après sinistre (BCDR) de Datto est conçue pour anticiper les tactiques d’attaque modernes et offrir aux MSP et aux équipes informatiques internes une reprise rapide et fiable.
Avec Datto, vous obtenez :
- Appareils durcis fonctionnant sous Linux: l'infrastructure de Datto repose sur des appareils durcis fonctionnant sous Linux, ce qui réduit considérablement les vecteurs d'attaque par rapport aux logiciels traditionnels fonctionnant sous Windows.
- Stockage cloud immuable : dans le cloud BCDR de Datto, les sauvegardes sont stockées au format WORM (Write Once, Read Many). Les données de sauvegarde sont ainsi immuables et ne peuvent être modifiées, même si un ransomware tente de les altérer ou de les supprimer.
- Détection intégrée des ransomwares: l'apprentissage automatique est au cœur du système de détection des anomalies de Datto, qui signale automatiquement les modifications suspectes dans les données de sauvegarde avant qu'elles ne puissent se propager davantage. Cette alerte précoce vous permet d'agir rapidement et en toute confiance.
- Vérification automatisée des sauvegardes : grâce à la vérification automatisée par captures d'écran, aux contrôles des services applicatifs et à la restauration en environnement de test, Datto garantit que les sauvegardes sont non seulement intactes, mais aussi entièrement récupérables.
- Orchestration rapide: qu'il s'agisse de restaurer une seule machine virtuelle (VM) ou d'orchestrer des centaines de systèmes, Datto permet des restaurations rapides et sans faille afin de réduire au minimum les temps d'arrêt et d'assurer la continuité des opérations.
- Intégration transparente dans l'écosystème des MSP: d'Datto RMM et Autotask PSA à IT Glue et Datto EDR, Datto s'intègre dans un écosystème informatique complet. Cela permet aux MSP de coordonner leurs interventions plus efficacement, de rationaliser leurs flux de travail et d'améliorer leur résilience globale.
Assurance cyber et considérations en matière de conformité
Les assureurs spécialisés dans la cybercriminalité durcissent leurs exigences. Pour pouvoir bénéficier d’une couverture et s’assurer d’être indemnisées en cas d’incident, les entreprises doivent prouver qu’elles ont mis en place des mesures de protection allant au-delà des mesures de base. Les exigences incluent désormais souvent des sauvegardes immuables, des plans de reprise testés et des objectifs de temps de reprise (RTO) clairement définis.
La rapidité de la reprise peut même avoir une incidence sur l'issue des demandes d'indemnisation. Par exemple, si votre processus de reprise dure 21 jours alors que votre police n'en couvre que sept, l'assureur peut réduire le montant de l'indemnisation, voire refuser purement et simplement la demande. C'est pourquoi une reprise éprouvée et fiable est une nécessité pour l'entreprise, et pas seulement une bonne pratique informatique.
Aujourd'hui, la plupart des contrats d'assurance cyber exigent que les organisations disposent :
- Plans d'intervention en cas d'incident documentés, comprenant des guides opérationnels de reprise après sinistre, des flux de travail automatisés, des cartes des dépendances et des configurations réseau.
- Des sauvegardes immuables, hébergées hors site et régulièrement testées, capables de résister aux menaces liées aux ransomwares.
- Preuves de la mise en œuvre de pratiques rigoureuses en matière de cyberhygiène, notamment des formations régulières de sensibilisation destinées aux utilisateurs finaux.
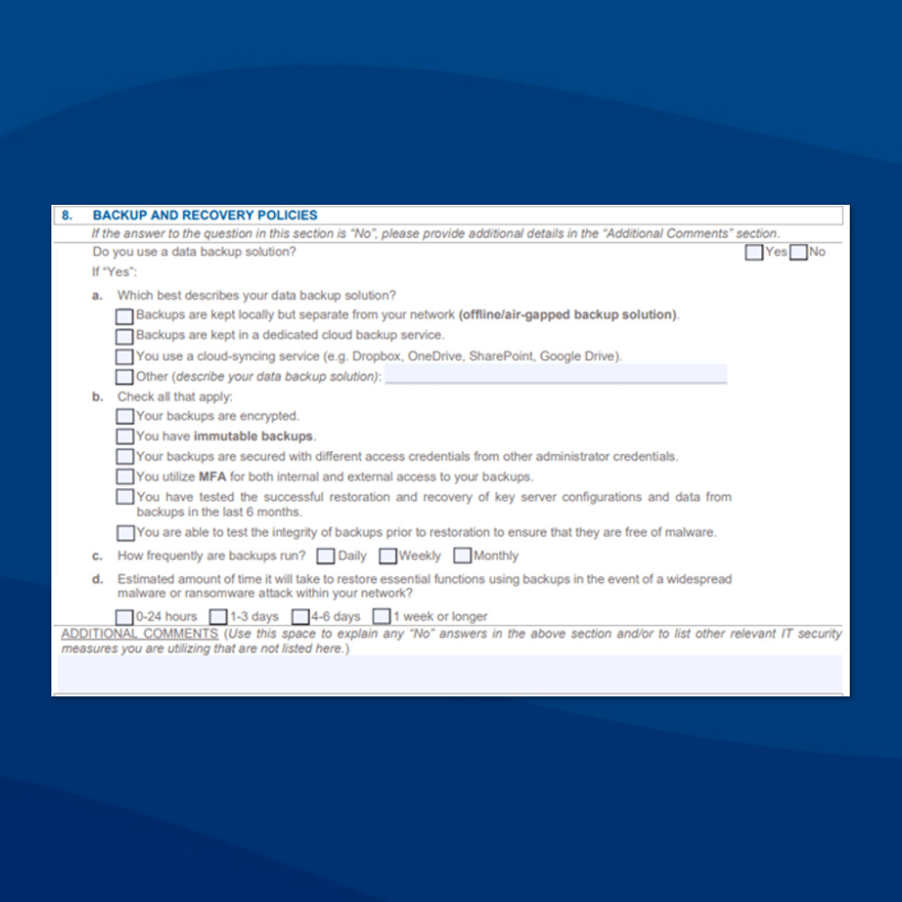
Fig. 2 : Exemple de questionnaire figurant dans un formulaire de souscription à une assurance cyber
Comment les MSP peuvent garantir une reprise rapide à leurs clients
Lorsqu'une attaque par ransomware se produit, la rapidité de la reprise détermine si l'incident se solde par une perturbation mineure ou par une crise de grande ampleur. Pour assurer la protection et la continuité des activités de leurs clients, les MSP doivent veiller à respecter ces quatre aspects essentiels :
Des sauvegardes fréquentes pour réduire au minimum les pertes de données
Des objectifs de point de reprise (RPO) plus courts permettent de limiter les pertes de données en cas d'attaque. En effectuant des sauvegardes fréquentes, les prestataires de services gérés (MSP) offrent à leurs clients la possibilité de restaurer rapidement leurs données sans avoir à se démener pour reconstituer des heures, voire des jours, de travail.
Des sauvegardes immuables pour garantir la sécurité des données
Les sauvegardes doivent être hors de portée des ransomwares. Cela implique de les isoler des systèmes de production — par exemple en utilisant des appliances de sauvegarde sous Linux dans des environnements Windows — et d'en stocker des copies hors site dans un espace de stockage cloud immuable. Cela garantit que les attaquants ne peuvent ni modifier ni supprimer les points de restauration, ce qui permet aux MSP de disposer d'une copie intacte au moment où cela compte le plus.
La virtualisation au service d'une reprise rapide
Les RTO sont tout aussi essentiels que les RPO. La virtualisation permet aux MSP de rétablir leurs opérations en quelques minutes, que ce soit localement sur des périphériques de sauvegarde, dans le cloud lorsque des sites sont compromis, ou via une approche hybride combinant les deux.
Des contrôles réguliers pour renforcer la confiance
Les sauvegardes n'ont d'intérêt que si elles peuvent être restaurées. Une vérification automatisée permet de s'assurer que les points de restauration sont complets et opérationnels, tandis que les tests de reprise après sinistre garantissent que les systèmes, les applications et leurs dépendances peuvent être restaurés dans le bon ordre. Cela garantit que la restauration n'est pas seulement possible, mais aussi réalisable.
Assurer la continuité des activités à l'ère des ransomwares
Les attaques par ransomware sont inévitables, mais le paiement de rançons et la perte de données ne le sont pas forcément. La clé réside dans la mise en place d’une véritable résilience face aux ransomwares, grâce à des sauvegardes immuables, des points de restauration testés et des capacités de reprise rapide qui vous permettent, en cas d’attaque, de vous remettre sur pied rapidement et en toute confiance.
Pour les MSP qui gèrent plusieurs environnements clients, l’adoption de l’approche de Datto en matière de résilience face aux ransomwares permet non seulement de protéger vos clients, mais aussi de vous positionner comme un partenaire de confiance en matière de continuité d’activité. Et grâce à notre offre « Partner Fast Track », se lancer n’a jamais été aussi simple. Tirez parti d’un matériel gratuit et d’avantages supplémentaires conçus pour accélérer votre réussite.
N'attendez pas la prochaine attaque pour tester vos défenses. Collaborez dès aujourd'hui avec Datto et offrez à vos clients la résilience face aux ransomwares qu'ils méritent.




