Conti Ransomware - Wie sie funktioniert und 4 Möglichkeiten, sich zu schützen
Was ist Conti Ransomware?
Conti ist ein „Ransomware-as-a-Service“ (RaaS)-Partnerprogramm, das erstmals Anfang 2020 auftauchte. Die Entwickler der Conti-Ransomware, die mit russischsprachigen Cyberkriminellen in Verbindung stehen, verkaufen oder vermieten ihre Ransomware-Technologie an Partner, die diese Technologie dann zur Durchführung ihrer Angriffe nutzen.
Die Gruppe hinter Conti hat eine Website veröffentlicht, auf der sie von den Angreifern entwendete Dokumente veröffentlicht. Auf der Erpressungsseite von Conti wurden Daten aus Hunderten verschiedener Branchen und Organisationen veröffentlicht.
Wie funktioniert die Conti-Ransomware?
Conti durchsucht Netzwerke automatisch nach wertvollen Zielen, verschlüsselt jede gefundene Datei und infiziert alle Windows-Betriebssysteme. Conti verhält sich ähnlich wie die meisten Ransomware-Programme, wurde jedoch so entwickelt, dass es noch effizienter und schwerer zu erkennen ist. Sobald Conti auf dem Endgerät des Opfers ausgeführt wird, funktioniert es wie folgt:
- Dateien werden sofort verschlüsselt und die Dateiendung der verschlüsselten Dateien geändert. Jede Malware-Variante verfügt über eine eindeutige Dateiendung, die die Malware den verschlüsselten Dateien hinzufügt.
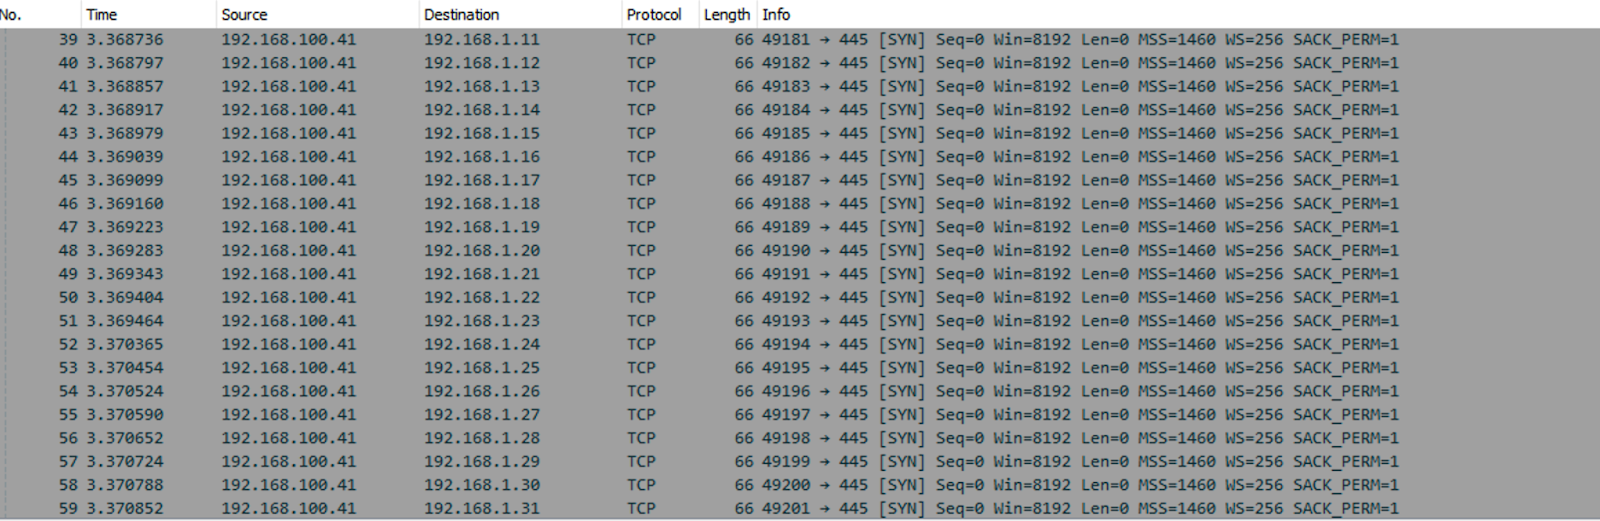
- Es wird versucht, über den SMB-Port (445) eine Verbindung zu anderen Computern im selben Netzwerk-Subnetz herzustellen.
- In jedem Ordner, dessen Dateiname „readme.txt/conti_readme.txt“ lautet, wird eine Lösegeldforderung hinterlassen.
Erstmalige Bereitstellung
Die Angriffskette beginnt, sobald die Angreifer erstmals Zugriff auf das Netzwerk erlangen. Dies geschieht häufig über eine E-Mail-Phishing-Kampagne, die schädliche Anhänge enthält – beispielsweise ein Microsoft-Word-Dokument mit aktivierten Makros oder eine passwortgeschützte ZIP-Datei, die eine Malware der ersten Stufe (wie BazarLoader oder Cobalt Strike) auf den Zielsystemen installiert. Conti wird heute im Rahmen eines RaaS-Partnerprogramms vertrieben und von verschiedenen Angreifern betrieben. Sobald Conti ausgeführt wird, startet es seine Verschlüsselungs- und Verbreitungsroutinen.
Ausweichtechniken
Der Conti-Code ist hochentwickelt und enthält zahlreiche Verschleierungstechniken, die darauf ausgelegt sind, gängige Sicherheitsmaßnahmen und Sicherheitsteams zu umgehen – darunter eine Multithreading-Technik, mit der alle Dateien schnell verschlüsselt werden. Dadurch kann maximaler Schaden angerichtet werden, bevor die Malware von Endpoint-Sicherheitsprodukten erkannt und gestoppt werden kann. Conti nutzt 32 parallele CPU-Threads, um den Verschlüsselungsprozess zu beschleunigen, wodurch die Malware deutlich schneller ist als die meisten anderen Ransomware-Varianten.
Die Ransomware nutzt relativ gängige Techniken zur Verhinderung von Analysen, darunter das Laden von APIs zur Laufzeit und die Verschleierung bestimmter API-Aufrufe mithilfe von Hash-Werten. Zudem nutzt sie einen integrierten Mechanismus zum Entfernen von API-Hooks, um EDR-basierte API-Hooks zu deaktivieren.
Die Entwickler von Conti haben den öffentlichen RSA-Schlüssel fest in den Datenbereich der PE-Datei eingebettet, den die Ransomware zur Verschlüsselung verwendet. Das bedeutet, dass sie mit der Verschlüsselung von Dateien beginnen kann, selbst wenn die Malware keine Verbindung zu ihren C&C-Servern herstellen kann.
Seitliche Bewegung
Die Conti-Ransomware breitet sich sofort lateral im Netzwerk aus. Dazu versucht sie, über den SMB-Port eine Verbindung zu anderen Computern im selben Netzwerk-Subnetz herzustellen. Findet sie freigegebene Ordner, auf die sie zugreifen kann, versucht sie, auch die Dateien auf den Remote-Rechnern zu verschlüsseln.