Conti Ransomware - Como funciona e 4 maneiras de se proteger
O que é o ransomware Conti?
Conti é um programa de afiliados de ransomware como serviço (RaaS), que surgiu no início de 2020. Associado a cibercriminosos de língua russa, os desenvolvedores do ransomware Conti vendem ou alugam sua tecnologia de ransomware para afiliados, que então usam essa tecnologia para realizar seus ataques.
O grupo por trás do Conti publicou um site onde divulga documentos extraídos pelos atacantes. Dados pertencentes a centenas de setores e organizações diferentes foram compartilhados no site de extorsão Conti.
Como funciona o ransomware Conti?
O Conti escaneia automaticamente redes em busca de alvos valiosos, criptografando todos os arquivos encontrados e infectando todos os sistemas operacionais Windows . O Conti age de forma semelhante à maioria dos ransomwares, mas foi projetado para ser ainda mais eficiente e evasivo. Uma vez executado no endpoint da vítima, o Conti funciona da seguinte maneira:
- Criptografa os arquivos imediatamente e altera a extensão dos arquivos criptografados. Cada amostra possui uma extensão única que o malware adiciona aos arquivos criptografados.
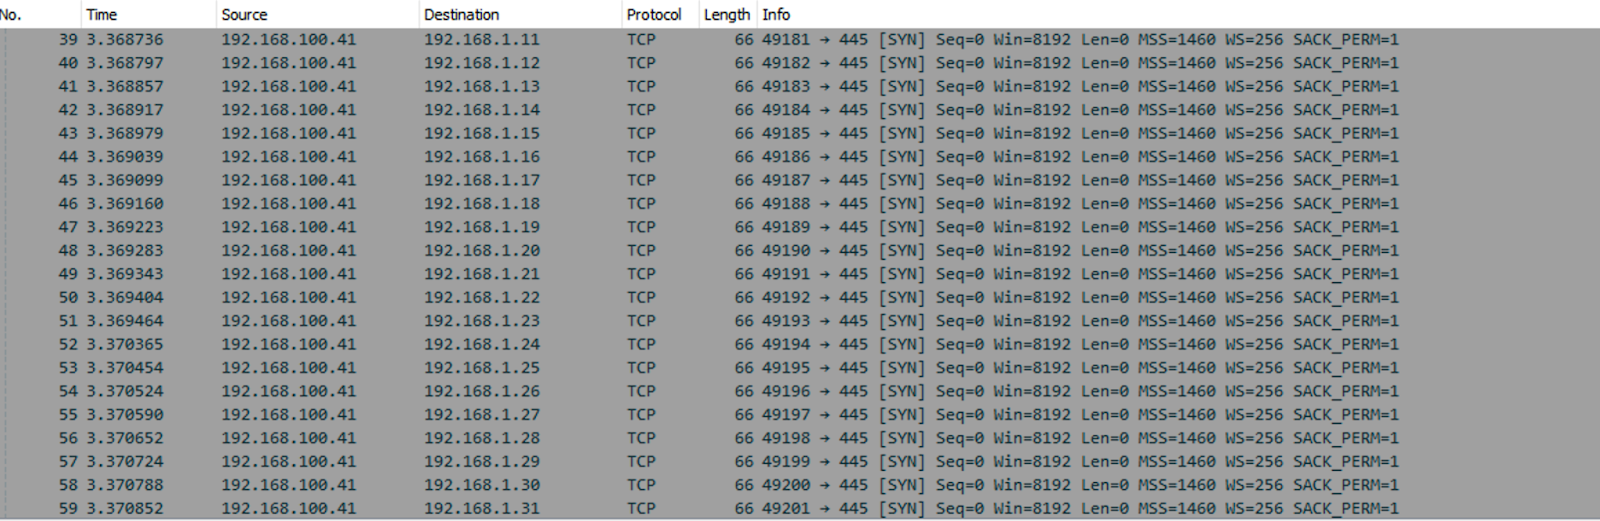
- Tentativa de conexão com outros computadores na mesma sub-rede de rede usando a porta SMB (445).
- Deixar um bilhete de resgate em cada pasta com o nome de arquivo readme.txt/conti_readme.txt
Implantação inicial
A cadeia de ataque começa assim que os agentes obtêm acesso à rede. Isso geralmente ocorre por meio de uma campanha de phishing por e-mail que contém anexos maliciosos — como um documento do Microsoft Word com macros habilitadas ou um arquivo zip protegido por senha —, que instala um malware de primeiro estágio (como o BazarLoader ou o Cobalt Strike) nos sistemas alvo. Atualmente, o Conti é vendido por meio de um programa de afiliados de RaaS (Rádio como Serviço) e operado por diferentes agentes de ameaças. Uma vez executado, o Conti inicia suas rotinas de criptografia e propagação.
Técnicas de evasão
O código do Conti é sofisticado, com diversas técnicas de ofuscação projetadas para burlar as técnicas de segurança comuns e as equipes de segurança — incluindo uma técnica de multithreading usada para criptografar todos os arquivos rapidamente. Isso permite causar o máximo de danos antes que o ataque possa ser identificado e interrompido por produtos de segurança de endpoints. O Conti utiliza 32 threads de CPU simultâneas para acelerar o processo de criptografia, tornando-o muito mais rápido do que a maioria dos ransomwares.
O ransomware utiliza técnicas anti-análise relativamente comuns, como o carregamento de APIs em tempo de execução e a ofuscação de chamadas de API específicas por meio de valores de hash. Ele também utiliza um mecanismo interno de desvinculação de API para desativar os hooks de API baseados em EDR.
Os desenvolvedores do Conti incorporaram a chave pública RSA diretamente no arquivo PE, que o ransomware usa para realizar a criptografia. Isso significa que ele pode começar a criptografar arquivos mesmo que o malware não consiga acessar seus servidores de comando e controle.
Movimento lateral
O ransomware Conti se move lateralmente na rede imediatamente. Ele faz isso tentando se conectar a outros computadores na mesma sub-rede usando a porta SMB. Se encontrar alguma pasta compartilhada à qual possa acessar, tentará criptografar os arquivos também nas máquinas remotas.