Conti Ransomware: cómo funciona y 4 formas de protegerse
¿Qué es el ransomware Conti?
Conti es un programa de afiliados de ransomware como servicio (RaaS) que apareció por primera vez a principios de 2020. Vinculados a actores de la ciberdelincuencia de habla rusa, los desarrolladores del ransomware Conti venden o arriendan su tecnología de ransomware a los afiliados, quienes luego la utilizan para llevar a cabo sus ataques.
El grupo responsable de Conti ha publicado un sitio web en el que divulga documentos obtenidos por los atacantes. En el sitio de extorsión de Conti se han compartido datos pertenecientes a cientos de sectores y organizaciones diferentes.
¿Cómo funciona el ransomware Conti?
Conti escanea automáticamente las redes en busca de objetivos valiosos, encripta cada archivo que encuentra e infecta todos los sistemas operativos Windows. Conti actúa de manera similar a la mayoría de los programas de rescate, pero ha sido diseñado para ser aún más eficiente y evasivo. Una vez ejecutado en el dispositivo de la víctima, Conti funciona de la siguiente manera:
- Cifra los archivos de inmediato y cambia la extensión de los archivos cifrados. Cada muestra tiene una extensión única que el malware agrega a los archivos cifrados.
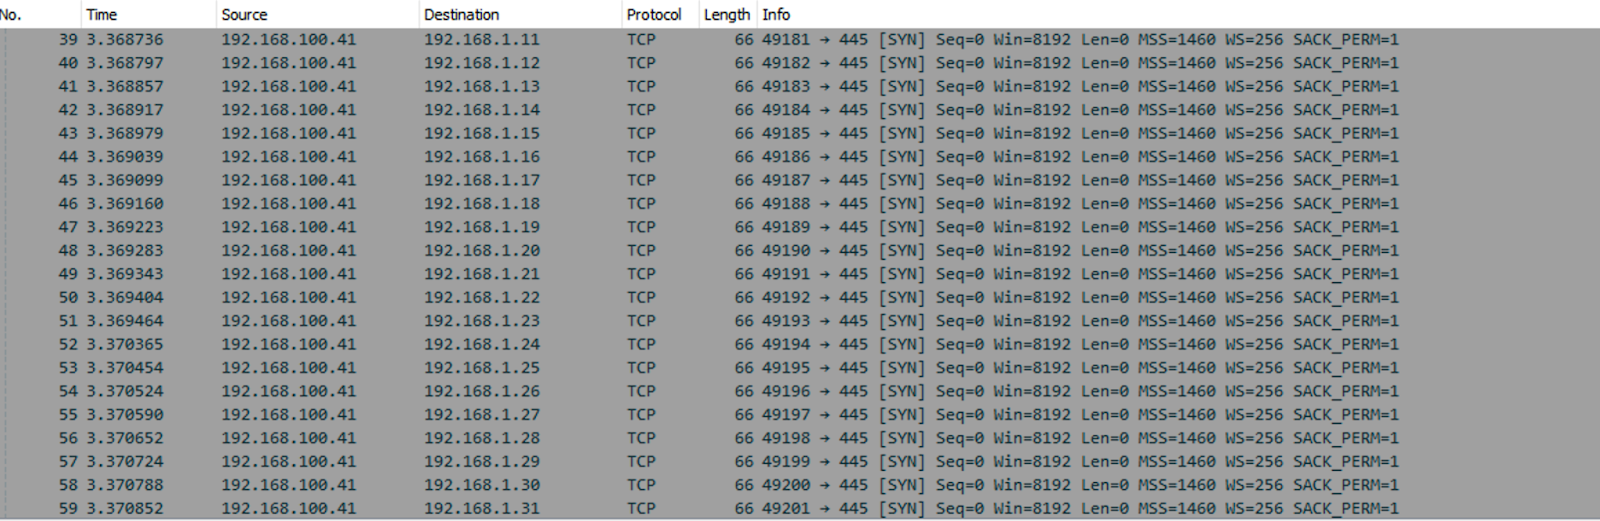
- Intento de conectarse a otras computadoras de la misma subred utilizando el puerto SMB (445).
- Deja una nota de rescate en cada carpeta que tenga el nombre de archivo «readme.txt/conti_readme.txt»
Implementación inicial
La cadena de ataque comienza tan pronto como los actores obtienen acceso por primera vez a la red. Esto suele ocurrir a través de una campaña de phishing por correo electrónico que contiene archivos adjuntos maliciosos —como un documento de Microsoft Word con macros habilitadas o un archivo zip protegido con contraseña—, los cuales instalan un malware de primera etapa (como BazarLoader o Cobalt Strike) en los sistemas de destino. Actualmente, Conti se comercializa a través de un programa de afiliación de RaaS y es operado por diferentes actores maliciosos. Una vez que se ejecuta Conti, inicia sus rutinas de cifrado y propagación.
Técnicas de evasión
El código de Conti es sofisticado y cuenta con numerosas técnicas de ofuscación diseñadas para eludir las medidas de seguridad habituales y a los equipos de seguridad, incluida una técnica de multihilo que se utiliza para cifrar todos los archivos rápidamente. Esto permite causar el máximo daño antes de que los productos de seguridad para dispositivos finales puedan identificarlo y detenerlo. Conti utiliza 32 subprocesos simultáneos de la CPU para acelerar el proceso de cifrado, lo que lo hace mucho más rápido que la mayoría de los programas de rescate.
El ransomware utiliza técnicas de anti-análisis relativamente comunes, como la carga de API en tiempo de ejecución y la ofuscación de llamadas específicas a la API mediante valores hash. También emplea un mecanismo integrado de desenganche de API para desactivar los ganchos de API basados en EDR.
Los desarrolladores de Conti han codificado de forma fija la clave pública RSA en la sección de datos del archivo PE, que el ransomware utiliza para llevar a cabo su cifrado. Esto significa que puede comenzar a cifrar archivos incluso si el malware no logra conectarse a sus servidores de comando y control (C&C).
Movimiento lateral
El ransomware Conti se desplaza lateralmente por la red de inmediato. Para ello, intenta conectarse a otras computadoras de la misma subred utilizando el puerto SMB. Si encuentra alguna carpeta compartida a la que pueda acceder, intentará cifrar también los archivos de las máquinas remotas.