Conti Ransomware - Comment ça marche et 4 façons de se protéger
Qu'est-ce que le ransomware Conti ?
Conti est un programme d'affiliation de type « ransomware-as-a-service » (RaaS) qui a fait son apparition début 2020. Associés à des cybercriminels russophones, les développeurs du ransomware Conti vendent ou louent leur technologie de ransomware à des affiliés, qui l'utilisent ensuite pour mener leurs attaques.
Le groupe à l'origine de Conti a mis en ligne un site web sur lequel il publie des documents dérobés par les pirates. Des données provenant de centaines de secteurs et d'organisations différents ont été divulguées sur le site d'extorsion de Conti.
Comment fonctionne le ransomware Conti ?
Conti analyse automatiquement les réseaux à la recherche de cibles de valeur, crypte tous les fichiers qu’il trouve et infecte tous les systèmes d’exploitation Windows. Conti fonctionne de manière similaire à la plupart des ransomwares, mais il a été conçu pour être encore plus efficace et plus insaisissable. Une fois exécuté sur le terminal de la victime, Conti procède comme suit :
- Le chiffrement immédiat des fichiers et la modification de l'extension des fichiers chiffrés. Chaque échantillon possède une extension unique que le logiciel malveillant ajoute aux fichiers chiffrés.
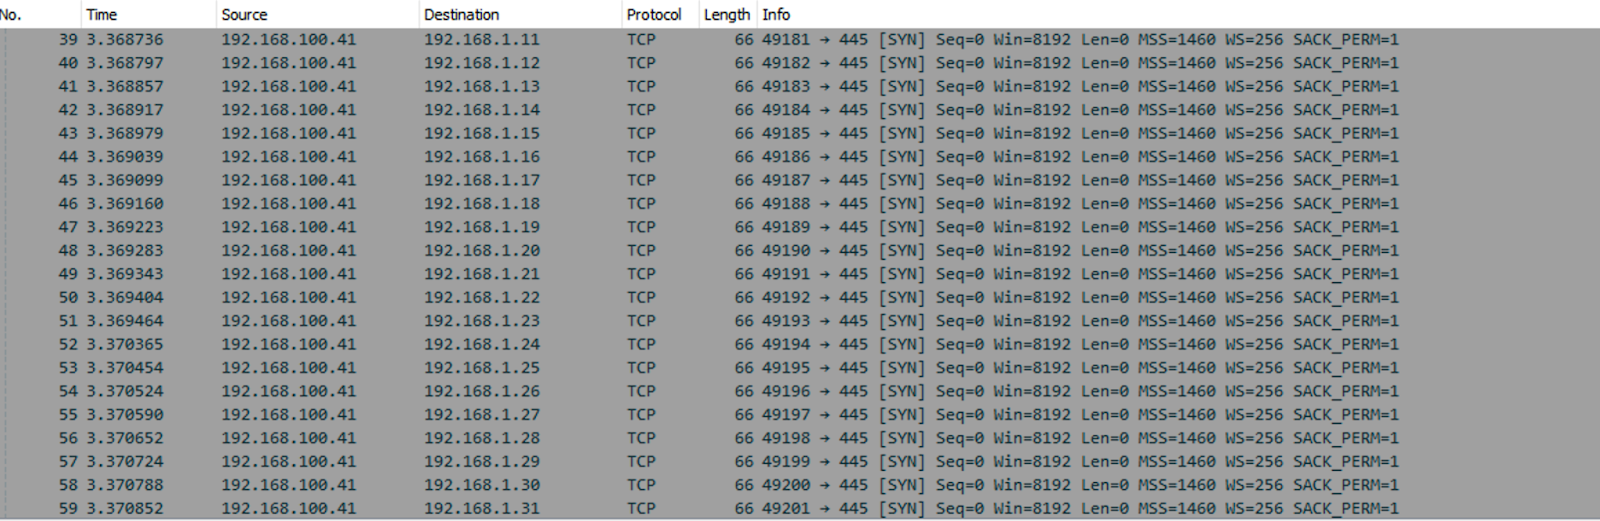
- Tentative de connexion à d'autres ordinateurs du même sous-réseau via le port SMB (445).
- Laisser une note de rançon dans chaque dossier contenant un fichier nommé « readme.txt/conti_readme.txt »
Déploiement initial
La chaîne d’attaque commence dès que les acteurs parviennent à accéder au réseau pour la première fois. Cela se produit souvent via une campagne de phishing par e-mail contenant des pièces jointes malveillantes – telles qu’un document Microsoft Word comportant des macros ou un fichier zip protégé par mot de passe –, qui installent un logiciel malveillant de première phase (comme BazarLoader ou Cobalt Strike) sur les systèmes cibles. Conti est aujourd’hui commercialisé dans le cadre d’un programme d’affiliation RaaS et exploité par différents acteurs malveillants. Une fois exécuté, Conti lance ses routines de chiffrement et de propagation.
Techniques d'évasion
Le code de Conti est sophistiqué et intègre de nombreuses techniques d’obfuscation conçues pour contourner les mesures de sécurité courantes et déjouer les équipes de sécurité, notamment une technique multithread utilisée pour chiffrer rapidement l’ensemble des fichiers. Cela lui permet de causer un maximum de dégâts avant d’être identifié et neutralisé par les solutions de sécurité des terminaux. Conti utilise 32 threads CPU simultanés pour accélérer le processus de chiffrement, ce qui le rend bien plus rapide que la plupart des ransomwares.
Ce ransomware utilise des techniques anti-analyse relativement courantes, à savoir le chargement d'API à l'exécution et l'obfuscation d'appels d'API spécifiques à l'aide de valeurs de hachage. Il recourt également à un mécanisme intégré de « déconnexion d'API » pour désactiver les hooks d'API basés sur les solutions EDR.
Les développeurs de Conti ont intégré la clé publique RSA dans la section de données du fichier PE, que le rançongiciel utilise pour effectuer son chiffrement. Cela signifie qu'il peut commencer à chiffrer des fichiers même si le logiciel malveillant ne parvient pas à se connecter à ses serveurs de commande et de contrôle.
Mouvement latéral
Le ransomware Conti se propage immédiatement de manière latérale au sein du réseau. Pour ce faire, il tente de se connecter à d'autres ordinateurs du même sous-réseau via le port SMB. S'il détecte des dossiers partagés auxquels il peut accéder, il tentera également de chiffrer les fichiers présents sur les machines distantes.