Conti Ransomware - Hoe het werkt en 4 manieren om jezelf te beschermen
Wat is Conti Ransomware?
Conti is een affiliateprogramma voor ransomware-as-a-service (RaaS) dat begin 2020 voor het eerst opdook. De ontwikkelaars van de Conti-ransomware, die banden hebben met Russischsprekende cybercriminelen, verkopen of verhuren hun ransomwaretechnologie aan affiliates, die deze technologie vervolgens gebruiken om hun aanvallen uit te voeren.
De groep achter Conti heeft een website gelanceerd waarop documenten worden gepubliceerd die door de aanvallers zijn buitgemaakt. Op de afpersingssite van Conti zijn gegevens van honderden verschillende sectoren en organisaties gedeeld.
Hoe werkt de Conti-ransomware?
Conti scant netwerken automatisch op waardevolle doelwitten, versleutelt elk bestand dat het aantreft en infecteert alle Windows-besturingssystemen. Conti werkt op dezelfde manier als de meeste ransomware, maar is zo ontworpen dat het nog efficiënter en moeilijker te detecteren is. Zodra Conti op het eindapparaat van het slachtoffer is uitgevoerd, werkt het als volgt:
- Bestanden worden onmiddellijk versleuteld en de bestandsextensie van de versleutelde bestanden wordt gewijzigd. Elk exemplaar heeft een unieke extensie die de malware aan de versleutelde bestanden toevoegt.
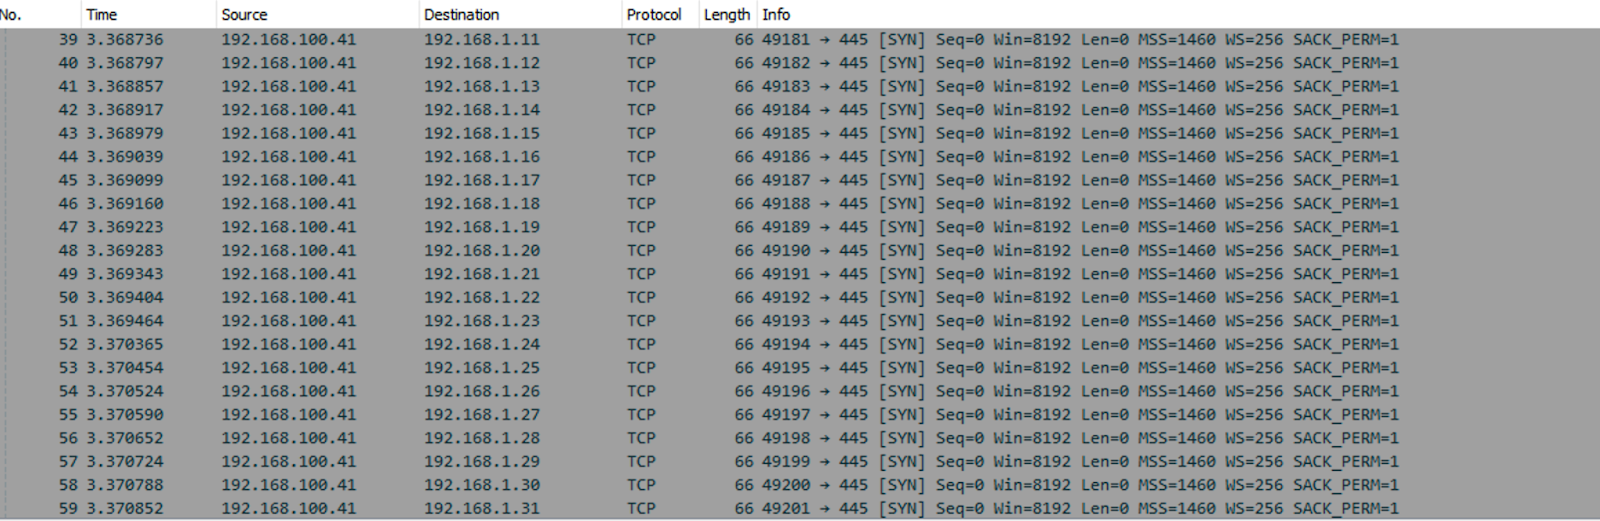
- Er wordt geprobeerd verbinding te maken met andere computers in hetzelfde subnet via de SMB-poort (445).
- Een losgeldbrief achterlaten in elke map met de bestandsnaam readme.txt/conti_readme.txt
Eerste implementatie
De ‘kill chain’ van de aanval begint zodra de aanvallers voor het eerst toegang krijgen tot het netwerk. Dit gebeurt vaak via een phishing-campagne per e-mail die schadelijke bijlagen bevat – zoals een Microsoft Word-document met ingeschakelde macro’s of een met een wachtwoord beveiligd zip-bestand – waarmee malware van de eerste fase (zoals BazarLoader of Cobalt Strike) op de doelsystemen wordt geïnstalleerd. Conti wordt tegenwoordig verkocht via een RaaS-partnerprogramma en wordt beheerd door verschillende cybercriminelen. Zodra Conti wordt uitgevoerd, start het zijn versleutelings- en verspreidingsroutines.
Ontwijkingstechnieken
De Conti-code is geavanceerd en bevat talrijke versluieringstechnieken die zijn ontworpen om gangbare beveiligingstechnieken en beveiligingsteams te omzeilen – waaronder een multithreading-techniek die wordt gebruikt om alle bestanden snel te versleutelen. Hierdoor kan maximale schade worden aangericht voordat de malware door endpointbeveiligingsproducten kan worden geïdentificeerd en gestopt. Conti maakt gebruik van 32 gelijktijdige CPU-threads om het versleutelingsproces te versnellen, waardoor het veel sneller werkt dan de meeste ransomware.
De ransomware maakt gebruik van relatief gangbare technieken om analyse te voorkomen, namelijk het laden van API’s tijdens de uitvoering en het verbergen van specifieke API-aanroepen door middel van hashwaarden. Daarnaast maakt de ransomware gebruik van een ingebouwd mechanisme voor het loskoppelen van API’s om op EDR gebaseerde API-hooks uit te schakelen.
De ontwikkelaars van Conti hebben de openbare RSA-sleutel vast in het gegevensgedeelte van het PE-bestand geprogrammeerd; deze sleutel wordt door de ransomware gebruikt om de bestanden te versleutelen. Dit betekent dat de ransomware kan beginnen met het versleutelen van bestanden, zelfs als de malware geen verbinding kan maken met de C&C-servers.
Zijwaartse beweging
De Conti-ransomware verspreidt zich onmiddellijk lateraal binnen het netwerk. Dit doet het door via de SMB-poort verbinding te zoeken met andere computers in hetzelfde netwerksubnet. Als het gedeelde mappen aantreft waartoe het toegang heeft, zal het ook proberen de bestanden op de externe computers te versleutelen.