Vereinfachen Sie die Benutzersicherheit überall mit automatisierter, integrierter ZTNA
Die Fachkräfte von heute sind ständig unterwegs und melden sich möglicherweise sowohl vom Büro als auch vom Flughafen aus an. Herkömmliche, perimeterbasierte Sicherheitsmodelle sind dieser Belastung und Unsicherheit nicht gewachsen. Aus diesem Grund setzen immer mehr Unternehmen auf Zero Trust Network Access (ZTNA) – einen modernen Sicherheitsansatz, der auf dem Prinzip „Never trust, always verify“ (Niemals vertrauen, immer überprüfen) basiert.
Das Konzept von ZTNA gibt es bereits seit 2010. Frühe Umsetzungen standen vor Herausforderungen wie hoher Komplexität und hohem Verwaltungsaufwand, doch dank technologischer Fortschritte ist diese Art der Sicherheit mittlerweile für die meisten Unternehmen in greifbare Nähe gerückt. IT-Fachleute setzen zunehmend auf das ZTNA-Modell, um ihren Nutzern unabhängig von ihrem Standort eine sichere Verbindung zu gewährleisten.
Bevor wir weiter darauf eingehen, wollen wir uns zunächst einige Schlüsselelemente von ZTNA genauer ansehen:
- Benutzerauthentifizierung – Überprüft die Identität des Benutzers mithilfe sicherer Verfahren (z. B. MFA, SSO)
- Geräteüberprüfung – Stellt sicher, dass das Gerät autorisiert ist und den Sicherheitsstandards entspricht
- Zugriff nach dem Prinzip der geringsten Berechtigungen – Gewährt Benutzern nur Zugriff auf die Ressourcen, die sie benötigen
- Mikrosegmentierung – Schränkt laterale Bewegungen ein, indem der Zugriff auf Anwendungsebene segmentiert wird
- Kontinuierliche Überwachung – Überprüft fortlaufend die Vertrauenswürdigkeit anhand von Verhalten, Standort und Risiko
- Richtlinienbasierte Zugriffskontrolle – Nutzt dynamische, kontextbezogene Regeln, um Zugriffsentscheidungen durchzusetzen
- Verschlüsselte Verbindungen – Schützen Daten während der Übertragung durch End-to-End-Verschlüsselung
- Zugriff auf Anwendungsebene – Ermöglicht den Zugriff auf bestimmte Anwendungen, nicht jedoch auf das gesamte Netzwerk
ZTNA = Überprüfung des Gerätestatus + Zugriff mit geringstmöglichen Berechtigungen + Benutzeridentität
Aufbau Ihres ZTNA-Frameworks
Hier sind die wesentlichen Komponenten, die Sie benötigen, um eine solide, skalierbare ZTNA-Grundlage zu schaffen, die die Verbindung Ihrer Nutzer gewährleistet und Ihre Daten schützt. Schauen wir uns an, wie Sie diese Komponenten finden können.
Kontinuierliche Überprüfung des Gerätestatus
Die Umsetzung gerätespezifischer Zugriffskontrollrichtlinien ist unerlässlich, um zu verhindern, dass Geräte ohne Patches oder mit Sicherheitslücken eine Verbindung herstellen. In der heutigen Sicherheitslandschaft, in der viel auf dem Spiel steht, ist jedoch eine kontinuierliche Überwachung des Gerätestatus von entscheidender Bedeutung. Wenn verdächtiges Verhalten erkannt wird, kann der Zugriff in Echtzeit widerrufen werden.
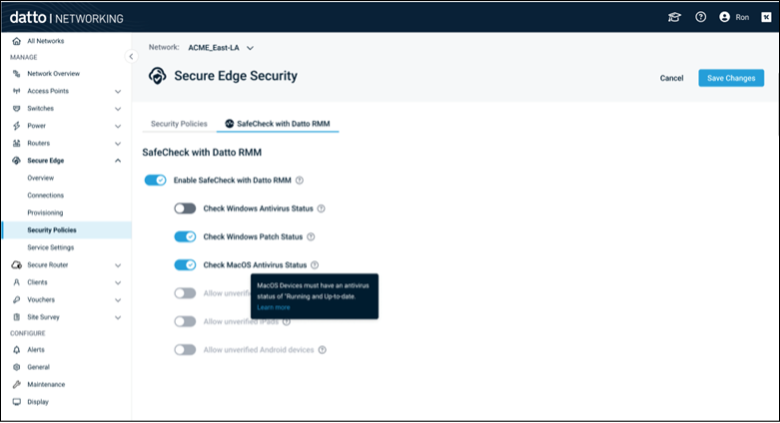
Datto Secure Edge erfüllt diese Anforderung mit SafeCheck, einer kontinuierlichen Überprüfung des Gerätestatus, die in „ Datto RMM “ integriert ist. Diese leistungsstarke Kombination vereint erstklassige Lösungen für Zugriffskontrolle und Fernverwaltung, um Ihre Sicherheitslage zu verbessern.
Zugriff mit den geringsten Rechten
Die Zero-Trust-Prinzipien des Zugriffs mit geringsten Berechtigungen werden durch detaillierte Zugriffskontrollen durchgesetzt. Datto Secure Edge ermöglicht es IT-Administratoren, Benutzer- und Geräteberechtigungen präzise zu steuern und so sicherzustellen, dass diese nur auf die für ihre Rollen erforderlichen Ressourcen zugreifen. Dieser Ansatz reduziert das Risiko erheblich und stärkt die allgemeine Sicherheit.
Benutzeridentität und MFA
Eine echte ZTNA-Strategie basiert auf einer robusten Benutzerauthentifizierung und -autorisierung. Die Einführung der Multi-Faktor-Authentifizierung (MFA) bietet eine entscheidende zusätzliche Schutzebene, die unbefugten Zugriff verhindert, selbst wenn Anmeldedaten kompromittiert wurden. Sicherheit sollte jedoch niemals auf Kosten von Komplexität oder mangelnder Flexibilität gehen.
Datto Secure Edge lässt sich nahtlos in Microsoft Entra ID und Google Identity zur Authentifizierung sowie in gängige MFA-Lösungen wie Cisco Duo und Okta integrieren. Mit Secure Edge ist die Umsetzung hoher Sicherheitsstandards unkompliziert und benutzerfreundlich – für Sicherheit, die ein Kinderspiel ist und keine Belastung darstellt.[AN2]
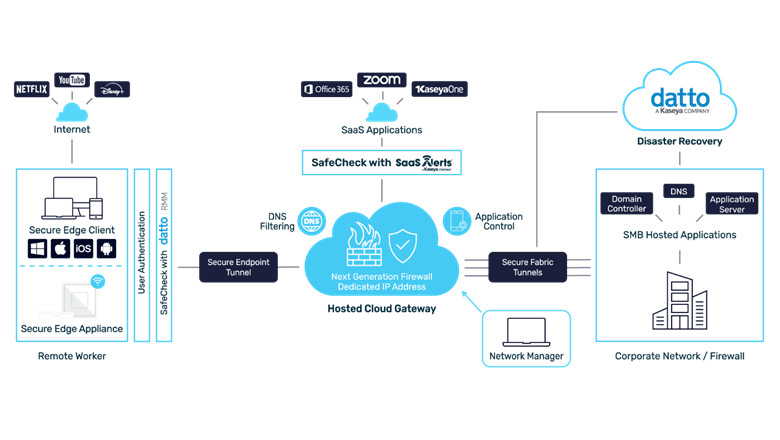
Überprüfung des Gerätezustands mit Datto RMM
Um die Sicherheit der Benutzer zu gewährleisten und Unternehmensdaten zu schützen, ist es unerlässlich, Geräte zu verwalten, mit Patches zu versorgen und zu sichern. SafeCheck in Verbindung mit „ Datto RMM “ sorgt für eine kontinuierliche Durchsetzung der Sicherheitsrichtlinien und stellt sicher, dass nur vertrauenswürdige Benutzer und Geräte auf das Netzwerk zugreifen können. Dieser Ansatz reduziert das Risiko von Sicherheitsbedrohungen und unbefugten Zugriffen erheblich und stärkt damit den allgemeinen Netzwerk- und Datenschutz. Dadurch gewinnen IT-Teams mehr Vertrauen und Sicherheit bei der Verwaltung von Remote-Benutzern.
Sicherheit für Microsoft 365
Die Umsetzung einer ZTNA-Strategie erfordert die Einrichtung von Zugriffskontrollen nach dem Prinzip der geringstmöglichen Berechtigungen. Die Anwendung dieser Kontrollen kann jedoch komplex und zeitaufwendig sein. Das SaaS Alerts Fortify-Modul hilft Ihnen dabei, die Sicherheitslage in allen Ihren Microsoft 365-Mandanten effizient zu verbessern.
Durch die Integration von Secure Edge SafeCheck mit SaaS Alerts wird der Prozess automatisiert: Die statische IP-Adresse des Secure Edge Gateways wird einer vordefinierten Benutzerliste mitgeteilt und in Ihre Microsoft 365-Richtlinien für den bedingten Zugriff aufgenommen. Diese nahtlose Integration ermöglicht es IT-Administratoren, die Sicherheit ohne zusätzliche Komplexität zu erhöhen, wodurch Zeit gespart und die Durchsetzung des Prinzips der geringsten Berechtigungen vereinfacht wird.
Wiederherstellung im Katastrophenfall
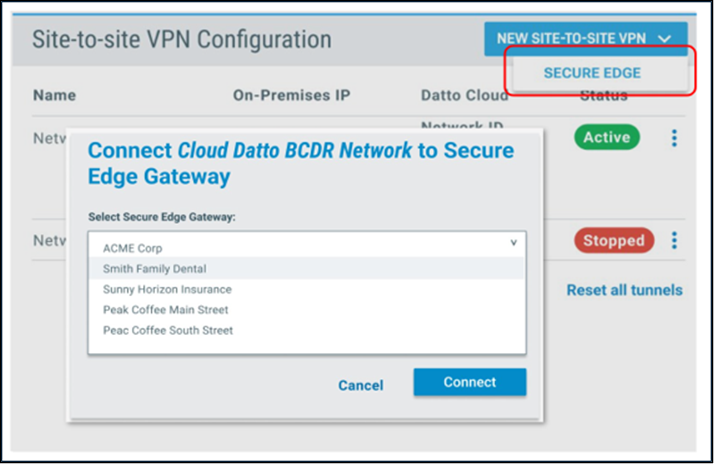
Im Katastrophenfall zählt jede Sekunde. Mit nur wenigen Klicks ermöglicht Secure Edge den Benutzern eine schnelle und sichere Verbindung zu Ihren BCDR-Cloud-Wiederherstellungssystemen, wodurch sich die Wiederherstellungszeit erheblich verkürzt. Dieser optimierte Prozess minimiert den Zeit- und Arbeitsaufwand für die Konfiguration der Verbindungen und hilft Ihrem Team, schneller wieder an die Arbeit zu gehen.
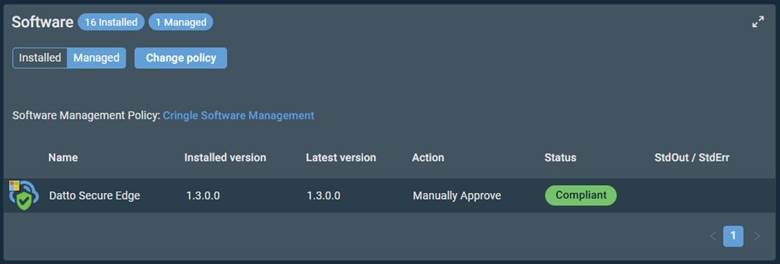
Softwareverwaltung
Die Verwaltung von Software kann komplex und zeitaufwendig sein, ist jedoch unerlässlich, um die Sicherheit Ihrer Endgeräte zu gewährleisten und diese auf dem neuesten Stand zu halten. Kaseya bietet zwei leistungsstarke Tools für die Fernüberwachung und -verwaltung (RMM): VSA 10 und Datto RMM. Beide verfügen über automatisierte, richtliniengesteuerte Rahmenwerke, um sicherzustellen, dass Software und Endgeräte stets auf dem neuesten Stand bleiben.
Secure Edge ist vollständig in VSA 10 und Datto RMM integriert. Nach der Veröffentlichung der neuesten Secure Edge-Software werden aktualisierte Versionen in den Katalogen von VSA 10 und Datto RMM verfügbar sein, sodass Sie Updates problemlos auf all Ihren Systemen bereitstellen und verwalten können.
Automatisch generierte Tickets
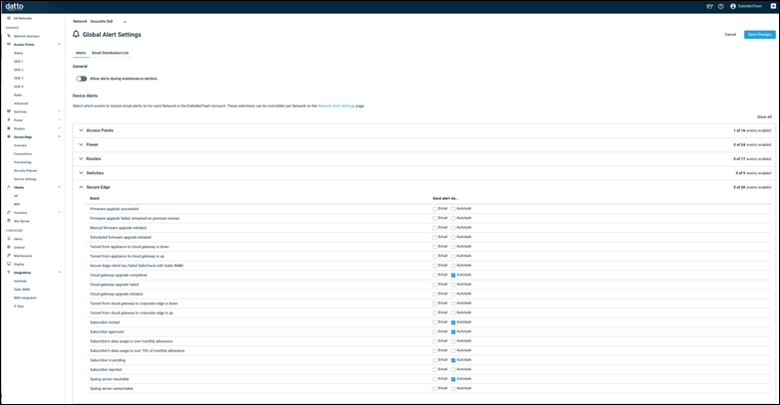
Secure Edge ist bereits in die beiden PSA-Tools von Kaseya– BMS und Autotask – integriert. Nach der Integration können alle Warnmeldungen von Secure Edge automatisch neue PSA-Tickets für Ihre IT-Mitarbeiter generieren. Diese sofort einsatzbereite Integration optimiert den Bereitstellungsprozess und reduziert die Anzahl der Schritte, die erforderlich sind, um Secure Edge in Betrieb zu nehmen.
Bestandsverwaltung
Secure Edge kann mit einer optionalen DSE-Appliance bereitgestellt werden, die dieselbe SSID „ Wi-Fi “ ausstrahlt, die auch im Büro verwendet wird, wodurch der Übergang zwischen Tagen im Büro und Tagen im Homeoffice nahtlos verläuft. Die Verwaltung dieser Secure Edge-Appliances ist dank der automatisierten Bestandsverwaltung von Datto Networking-Geräten, einschließlich der Secure Edge-Appliance, mühelos.
Integrierte Abrechnung
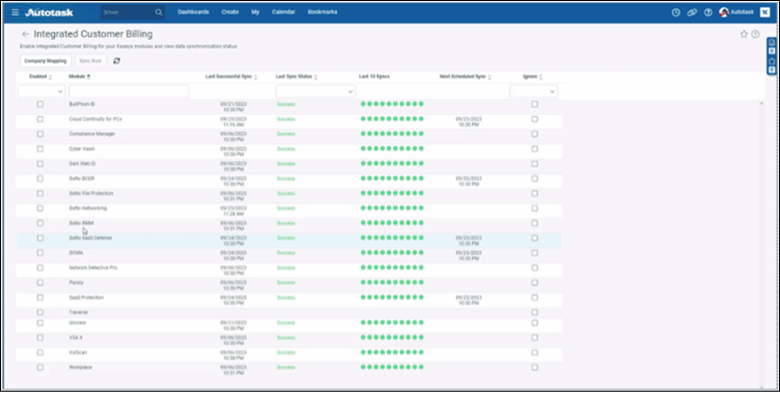
Die Genauigkeit der Rechnungsstellung ist von entscheidender Bedeutung – Fehler und zeitaufwändige Abgleiche können für Ihr Unternehmen kostspielig sein. Aus diesem Grund werden alle Datto Network- und Secure Edge-Abonnements automatisch mit BMS und Autotask synchronisiert. Sparen Sie Zeit und reduzieren Sie Abrechnungsfehler, indem Sie noch heute die integrierte Kundenabrechnung mit Autotask und BMS einrichten.
Datto Secure Edge erleichtert die Implementierung von ZTNA
Die Einführung eines Zero-Trust-Ansatzes ist mittlerweile unverzichtbar. Datto Secure Edge ermöglicht es IT-Teams, ihre Netzwerke und Daten zuverlässig zu schützen und gleichzeitig den Verwaltungsaufwand zu reduzieren. Wenn Sie bereit sind, Ihre Sicherheitslage zu stärken, die Einhaltung von Vorschriften zu optimieren und bei der Verwaltung von Remote- und Hybridumgebungen sorgenfrei zu agieren, ist Datto Secure Edge die Grundlage, auf die Sie sich verlassen können. Erfahren Sie mehr.




