Simplifier la sécurité des utilisateurs en tout lieu grâce à une ZTNA automatisée et intégrée
Les professionnels d’aujourd’hui sont en déplacement constant et peuvent se connecter depuis leur bureau ou depuis un aéroport. Les modèles de sécurité traditionnels, basés sur la protection périmétrique, ne sont pas en mesure de faire face à ce type de pression et d’incertitude. C’est pourquoi de plus en plus d’entreprises se tournent vers l’accès réseau « Zero Trust » (ZTNA), une approche moderne de la sécurité fondée sur le principe « ne jamais faire confiance, toujours vérifier ».
Le concept de ZTNA existe depuis 2010. Les premières implémentations se sont heurtées à des difficultés telles qu’une grande complexité et une charge administrative importante, mais les progrès technologiques ont rendu ce type de sécurité accessible à la plupart des entreprises. Les professionnels de l’informatique adoptent de plus en plus le modèle ZTNA pour permettre à leurs utilisateurs de rester connectés et en sécurité, où qu’ils se trouvent.
Avant d’aller plus loin, examinons de plus près quelques éléments clés du ZTNA :
- Authentification des utilisateurs – Vérifie l'identité des utilisateurs à l'aide de méthodes sécurisées (par exemple, l'authentification multifactorielle (MFA) ou l'authentification unique (SSO))
- Vérification de l'appareil – Permet de s'assurer que l'appareil est autorisé et qu'il respecte les normes de sécurité
- Accès selon le principe du « moindre privilège » : n'accorde aux utilisateurs l'accès qu'aux ressources dont ils ont besoin
- Microsegmentation – Limite la propagation latérale en segmentant les accès au niveau des applications
- Surveillance continue – Vérifie en permanence la fiabilité en fonction du comportement, de la localisation et du risque
- Contrôle d'accès basé sur des politiques – Utilise des règles dynamiques et contextuelles pour appliquer les décisions d'accès
- Connexions chiffrées – Protègent les données en transit grâce au chiffrement de bout en bout
- Accès au niveau des applications – Permet d'accéder à des applications spécifiques, et non à l'ensemble du réseau
ZTNA = Vérification de l'état de l'appareil + Accès selon le principe du privilège minimal + Identité de l'utilisateur
Mettre en place votre infrastructure ZTNA
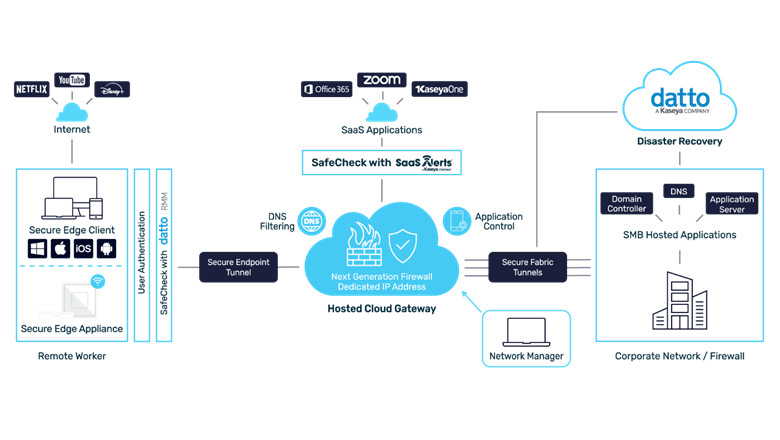
Voici les éléments essentiels dont vous avez besoin pour mettre en place une infrastructure ZTNA solide et évolutive, qui garantisse la connexion des utilisateurs et la protection de vos données. Voyons ensemble comment vous pouvez les trouver.
Vérification continue de l'état des appareils
La mise en œuvre de politiques de contrôle d’accès spécifiques à chaque appareil est essentielle pour empêcher les appareils non mis à jour ou vulnérables de se connecter. Cependant, la surveillance continue de l’état de sécurité des appareils est cruciale dans le contexte actuel où les enjeux en matière de sécurité sont considérables. Lorsqu’un comportement suspect est détecté, l’accès peut être révoqué en temps réel.
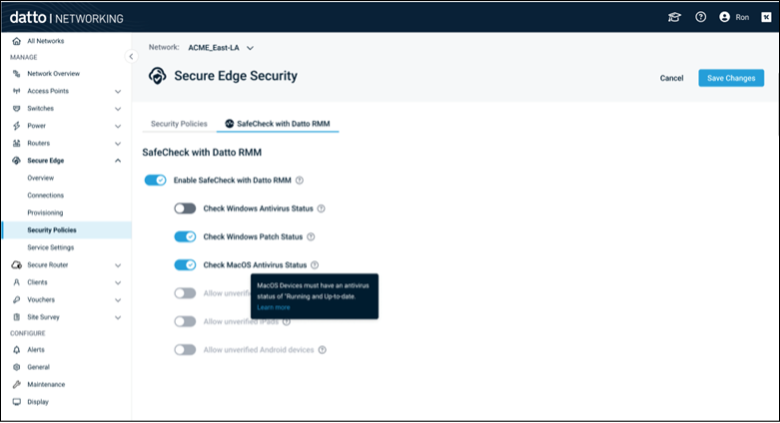
Datto Secure Edge répond à ce besoin grâce à SafeCheck, un système de vérification continue de l'état de sécurité des appareils intégré à Datto RMM. Cette combinaison puissante associe les meilleures solutions de contrôle d'accès et de gestion à distance pour renforcer votre niveau de sécurité.
Accès avec le moins de privilèges possible
Les principes « Zero Trust » d'accès avec le moins de privilèges possible sont mis en œuvre grâce à des contrôles d'accès granulaires. Datto Secure Edge permet aux administrateurs informatiques de contrôler avec précision les autorisations des utilisateurs et des appareils, en veillant à ce qu'ils n'accèdent qu'aux ressources nécessaires à leurs fonctions. Cette approche réduit considérablement les risques et renforce la sécurité globale.
Identité de l'utilisateur et authentification multifactorielle (MFA)
Une véritable stratégie ZTNA repose sur une authentification et une autorisation robustes des utilisateurs. L'ajout de l'authentification multifactorielle (MFA) apporte une couche de protection supplémentaire essentielle, qui bloque les accès non autorisés même en cas de compromission des identifiants. Cependant, la sécurité ne doit jamais se faire au détriment de la simplicité ou de la flexibilité.
Datto Secure Edge s'intègre parfaitement à Microsoft Entra ID et à Google Identity pour l'authentification, ainsi qu'aux solutions d'authentification multifactorielle (MFA) courantes telles que Cisco Duo et Okta. Avec Secure Edge, la mise en place d'une sécurité robuste est simple et conviviale : la sécurité devient un jeu d'enfant, et non plus un fardeau.[AN2]
Vérification de l'état de l'appareil avec Datto RMM
Pour garantir la sécurité des utilisateurs et protéger les données de l'entreprise, il est essentiel de veiller à ce que les appareils soient gérés, mis à jour et sécurisés. SafeCheck, associé à Datto RMM , assure une application continue des règles, garantissant ainsi que seuls les utilisateurs et les appareils de confiance puissent accéder au réseau. Cette approche réduit considérablement le risque de menaces de sécurité et d'accès non autorisés, renforçant ainsi la protection globale du réseau et des données. Les équipes informatiques bénéficient ainsi d'une plus grande confiance et d'une plus grande tranquillité d'esprit dans la gestion des utilisateurs à distance.
Sécurisation de Microsoft 365
La mise en œuvre d'une stratégie ZTNA nécessite la mise en place de contrôles d'accès basés sur le principe du « privilège minimal ». Cependant, l'application de ces contrôles peut s'avérer complexe et chronophage. Le module Fortify de SaaS Alerts vous aide à renforcer efficacement la sécurité de l'ensemble de vos locataires Microsoft 365.
Grâce à l'intégration de Secure Edge SafeCheck à SaaS Alerts, le processus est automatisé : l'adresse IP statique de la passerelle Secure Edge est communiquée à une liste prédéfinie d'utilisateurs et intégrée à vos politiques d'accès conditionnel Microsoft 365. Cette intégration transparente permet aux administrateurs informatiques de renforcer la sécurité sans ajouter de complexité, ce qui leur fait gagner du temps et simplifie la mise en œuvre du principe du « privilège minimal ».
Reprise après sinistre
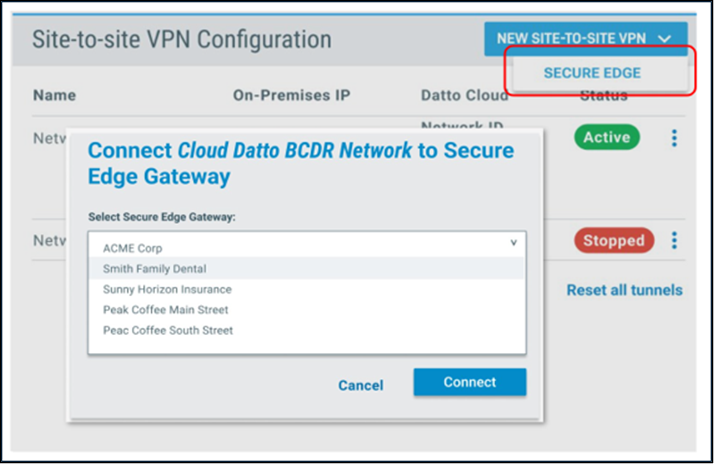
En cas de sinistre, chaque seconde compte. En quelques clics seulement, Secure Edge permet aux utilisateurs de se connecter rapidement et en toute sécurité à vos systèmes de reprise dans le cloud BCDR, ce qui réduit considérablement le temps de reprise. Ce processus simplifié minimise le temps et les efforts nécessaires à la configuration des connexions, aidant ainsi votre équipe à reprendre le travail plus rapidement.
Gestion des logiciels
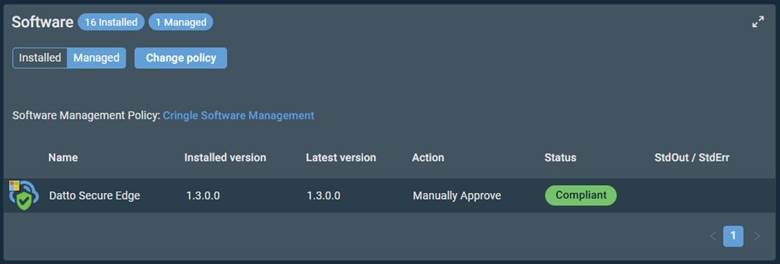
La gestion des logiciels peut s'avérer complexe et chronophage, mais elle est indispensable pour garantir la sécurité et la mise à jour de vos terminaux. Kaseya propose deux outils puissants de surveillance et de gestion à distance (RMM) : VSA 10 et Datto RMM. Tous deux intègrent des frameworks automatisés et basés sur des règles afin de garantir que les logiciels et les terminaux restent à jour.
Secure Edge est entièrement intégré à VSA 10 et à Datto RMM. Suite à la sortie de la dernière version du logiciel Secure Edge, des versions mises à jour seront disponibles dans les catalogues VSA 10 et Datto RMM , ce qui vous permettra de déployer et de gérer facilement les mises à jour sur l'ensemble de vos systèmes.
Tickets automatisés
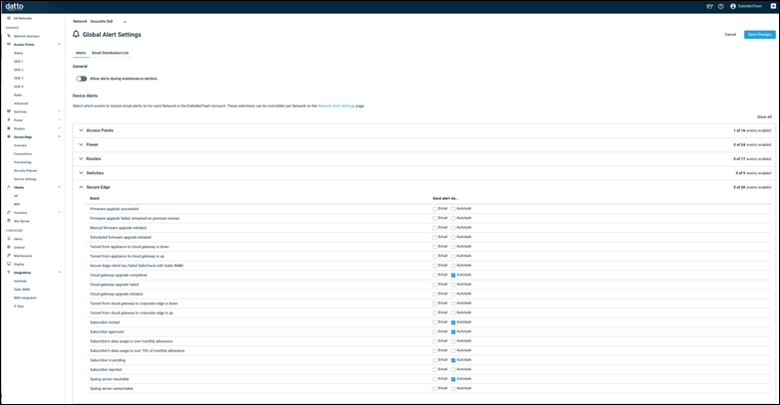
Secure Edge est déjà intégré aux deux outils PSA d'Kaseya, BMS et Autotask. Une fois l'intégration effectuée, toute alerte émanant de Secure Edge peut générer automatiquement de nouveaux tickets PSA pour votre équipe informatique. Cette intégration prête à l'emploi simplifie le processus de déploiement, en réduisant le nombre d'étapes nécessaires à la mise en service de Secure Edge.
Gestion des stocks
Secure Edge peut être déployé avec un appareil DSE en option qui diffuse le même SSID « Wi-Fi » que celui utilisé au bureau, ce qui permet une transition en toute fluidité entre les journées de travail au bureau et celles en télétravail. La gestion de ces appareils Secure Edge est très simple grâce à la gestion automatisée de l'inventaire des périphériques Datto Networking, y compris l'appareil Secure Edge.
Facturation intégrée
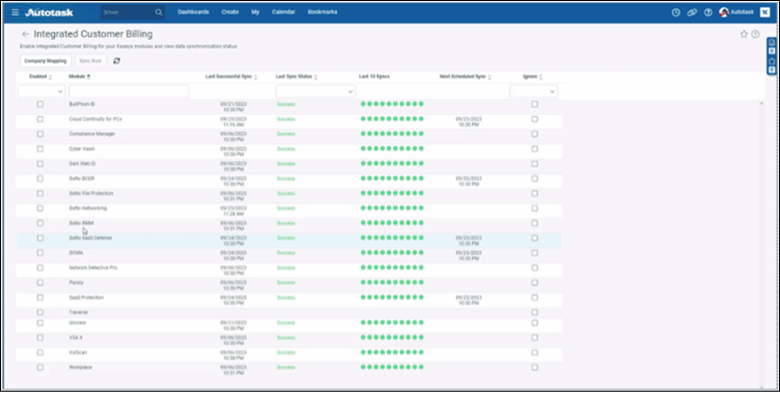
La précision de la facturation est primordiale : les erreurs et les opérations de rapprochement chronophages peuvent coûter cher à votre entreprise. C’est pourquoi tous les abonnements Datto Network et Secure Edge sont automatiquement synchronisés avec BMS et Autotask. Gagnez du temps et réduisez les erreurs de facturation en configurant dès aujourd’hui la facturation client intégrée avec Autotask et BMS.
Datto Secure Edge facilite la mise en œuvre du ZTNA
L'adoption d'une approche « Zero Trust » n'est plus une option. Datto Secure Edge permet aux équipes informatiques de protéger leurs réseaux et leurs données en toute confiance, tout en réduisant la charge administrative. Si vous êtes prêt à renforcer votre sécurité, à simplifier la mise en conformité et à gérer en toute sérénité vos environnements distants et hybrides, Datto Secure Edge est la solution sur laquelle vous pouvez compter. En savoir plus.




