Overal gebruikersbeveiliging vereenvoudigen met geautomatiseerde, geïntegreerde ZTNA
De professionals van vandaag zijn voortdurend onderweg en kunnen zowel vanaf kantoor als vanaf de luchthaven inloggen. Traditionele, op perimeterbeveiliging gebaseerde modellen zijn niet opgewassen tegen dat soort druk en onzekerheid. Daarom kiezen steeds meer organisaties voor Zero Trust Network Access (ZTNA) — een moderne beveiligingsaanpak die is gebaseerd op het principe ‘nooit vertrouwen, altijd verifiëren’.
Het concept van ZTNA bestaat al sinds 2010. Vroege implementaties kampten met uitdagingen zoals een hoge complexiteit en administratieve rompslomp, maar dankzij technologische vooruitgang is dit soort beveiliging nu voor de meeste bedrijven binnen handbereik gekomen. IT-professionals maken steeds vaker gebruik van het ZTNA-model om hun gebruikers verbonden en veilig te houden, waar ze zich ook bevinden.
Voordat we verder gaan, gaan we eerst wat dieper in op een paar belangrijke elementen van ZTNA:
- Gebruikersauthenticatie – Controleert de identiteit van de gebruiker met behulp van krachtige methoden (bijv. MFA, SSO)
- Apparaatverificatie – Garandeert dat het apparaat geautoriseerd is en voldoet aan de beveiligingsnormen
- Toegang op basis van het principe van minimale rechten – Gebruikers krijgen alleen toegang tot de bronnen die ze nodig hebben
- Microsegmentatie – Beperkt laterale beweging door de toegang op applicatieniveau te segmenteren
- Continue monitoring – Controleert voortdurend de betrouwbaarheid op basis van gedrag, locatie en risico
- Op beleid gebaseerde toegangscontrole – Maakt gebruik van dynamische, contextgebonden regels om toegangsbeslissingen af te dwingen
- Versleutelde verbindingen – Beveiligt gegevens tijdens de overdracht door middel van end-to-end-versleuteling
- Toegang op applicatieniveau – Biedt toegang tot specifieke applicaties, niet tot het volledige netwerk
ZTNA = Controle van de apparaatstatus + Toegang op basis van het laagste bevoegdheidsniveau + Gebruikersidentiteit
Je ZTNA-raamwerk opzetten
Dit zijn de essentiële onderdelen die u nodig hebt om een sterke, schaalbare ZTNA-basis te leggen die ervoor zorgt dat gebruikers verbonden blijven en uw gegevens worden beschermd. Laten we eens bekijken hoe u deze kunt vinden.
Voortdurende controle van de apparaatstatus
Het implementeren van apparaatspecifieke toegangsbeheerbeleidsregels is essentieel om te voorkomen dat apparaten zonder patches of met kwetsbaarheden verbinding maken. In het huidige veiligheidslandschap, waar veel op het spel staat, is het echter van cruciaal belang om de status van apparaten continu te monitoren. Wanneer verdacht gedrag wordt gedetecteerd, kan de toegang in realtime worden ingetrokken.
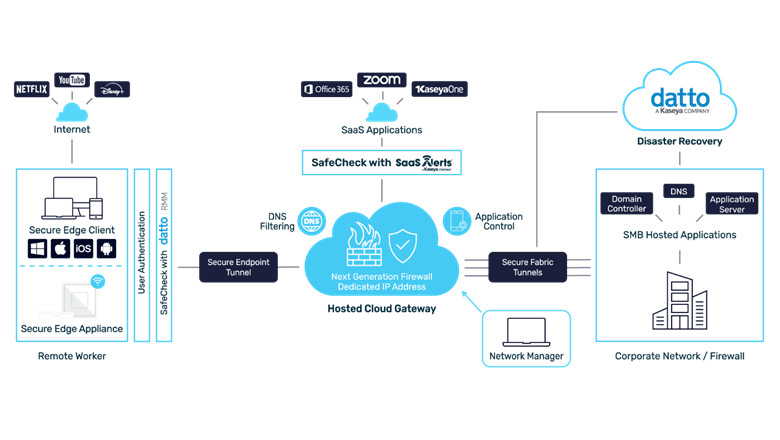
Datto Secure Edge speelt hierop in met SafeCheck, een continue controle van de apparaatstatus die is geïntegreerd met Datto RMM. Deze krachtige combinatie brengt toonaangevende oplossingen voor toegangscontrole en beheer op afstand samen om uw beveiligingsstatus te verbeteren.
Toegang met de laagste rechten
De Zero Trust-principes van toegang met zo min mogelijk rechten worden afgedwongen via gedetailleerde toegangscontroles. Datto Secure Edge stelt IT-beheerders in staat om de rechten van gebruikers en apparaten nauwkeurig te beheren, zodat zij alleen toegang hebben tot de middelen die nodig zijn voor hun functie. Deze aanpak vermindert het risico aanzienlijk en versterkt de algehele beveiliging.
Gebruikersidentiteit en MFA
Een echte ZTNA-strategie is afhankelijk van robuuste gebruikersauthenticatie en -autorisatie. Het toevoegen van meervoudige authenticatie (MFA) biedt een cruciale extra beveiligingslaag, waardoor ongeoorloofde toegang wordt geblokkeerd, zelfs als inloggegevens in verkeerde handen vallen. Beveiliging mag echter nooit ten koste gaan van complexiteit of inflexibiliteit.
Datto Secure Edge kan naadloos worden geïntegreerd met Microsoft Entra ID en Google Identity voor authenticatie, evenals met populaire MFA-oplossingen zoals Cisco Duo en Okta. Met Secure Edge is het implementeren van krachtige beveiliging eenvoudig en gebruiksvriendelijk, zodat beveiliging een fluitje van een cent is en geen last.[AN2]
Controle van de apparaatstatus met Datto RMM
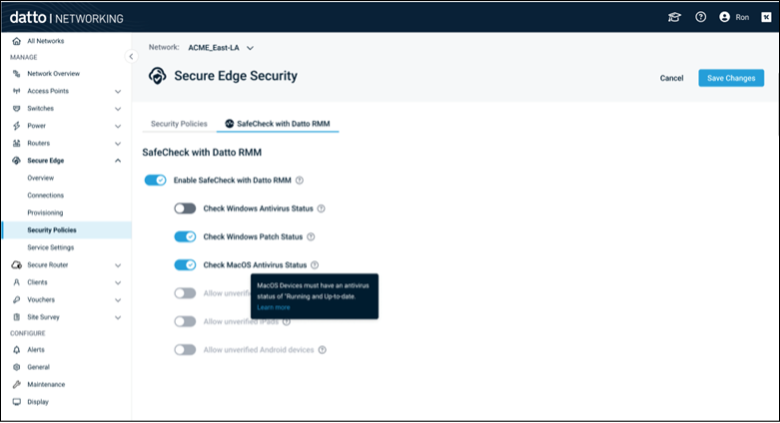
Om de veiligheid van gebruikers te waarborgen en bedrijfsgegevens te beschermen, is het van cruciaal belang dat apparaten goed worden beheerd, bijgewerkt en beveiligd. SafeCheck, in combinatie met Datto RMM , zorgt voor continue handhaving, waardoor alleen vertrouwde gebruikers en apparaten toegang krijgen tot het netwerk. Deze aanpak vermindert het risico op beveiligingsrisico’s en ongeoorloofde toegang aanzienlijk, waardoor de algehele bescherming van het netwerk en de gegevens wordt versterkt. Hierdoor krijgen IT-teams meer vertrouwen en gemoedsrust bij het beheer van gebruikers op afstand.
Microsoft 365 beveiligen
Voor de implementatie van een ZTNA-strategie is het noodzakelijk om toegangscontroles op basis van het ‘minst mogelijke privilege’-principe in te voeren. Het toepassen van deze controles kan echter complex en tijdrovend zijn. De Fortify-module van SaaS Alerts helpt u om de beveiligingsstatus in al uw Microsoft 365-tenants op efficiënte wijze te verbeteren.
Door Secure Edge SafeCheck te integreren met SaaS Alerts wordt het proces geautomatiseerd: het statische IP-adres van de Secure Edge Gateway wordt gedeeld met een vooraf gedefinieerde lijst van gebruikers en opgenomen in uw Microsoft 365-beleidsregels voor voorwaardelijke toegang. Dankzij deze naadloze integratie kunnen IT-beheerders de beveiliging versterken zonder dat dit extra complexiteit met zich meebrengt, waardoor tijd wordt bespaard en de handhaving van het principe van minimale rechten wordt vereenvoudigd.
Herstel na calamiteiten
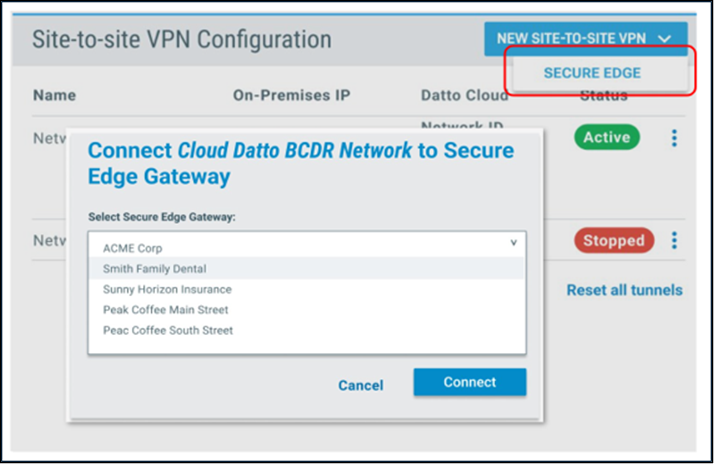
Als er zich een ramp voordoet, telt elke seconde. Met slechts een paar muisklikken stelt Secure Edge gebruikers in staat om snel en veilig verbinding te maken met uw BCDR Cloud-herstelsystemen, waardoor de hersteltijd aanzienlijk wordt verkort. Dit gestroomlijnde proces beperkt de tijd en moeite die nodig zijn om verbindingen te configureren tot een minimum, waardoor uw team sneller weer aan het werk kan.
Softwarebeheer
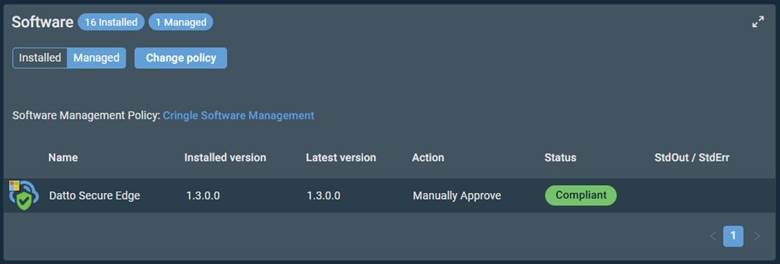
Het beheer van software kan complex en tijdrovend zijn, maar het is essentieel om uw eindpunten veilig en up-to-date te houden. Kaseya biedt twee krachtige tools voor monitoring en beheer op afstand (RMM): VSA 10 en Datto RMM. Beide beschikken over geautomatiseerde, op beleid gebaseerde systemen om ervoor te zorgen dat software en eindpunten up-to-date blijven.
Secure Edge is volledig geïntegreerd met zowel VSA 10 als Datto RMM. Na de release van de nieuwste Secure Edge-software zullen er bijgewerkte versies beschikbaar zijn in de catalogi van VSA 10 en Datto RMM , waardoor u updates eenvoudig op al uw systemen kunt implementeren en beheren.
Geautomatiseerde tickets
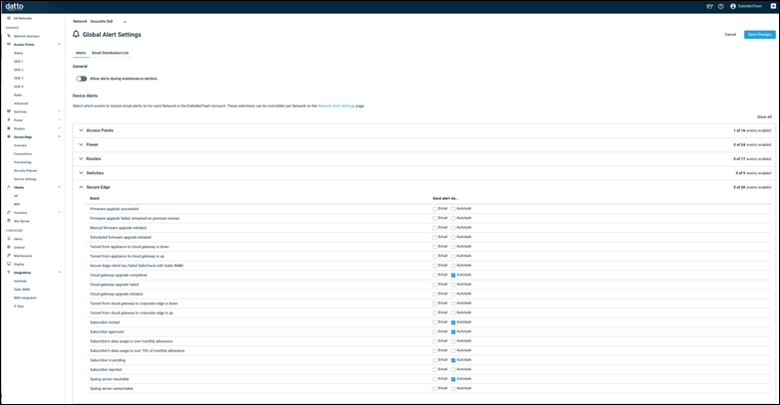
Secure Edge is al geïntegreerd met de twee PSA-tools van Kaseya: BMS en Autotask. Na de integratie kunnen alle meldingen van Secure Edge automatisch nieuwe PSA-tickets genereren voor uw IT-medewerkers. Deze kant-en-klare integratie stroomlijnt het implementatieproces, waardoor er minder stappen nodig zijn om Secure Edge operationeel te maken.
Voorraadbeheer
Secure Edge kan worden geïmplementeerd met een optionele DSE-appliance die dezelfde SSID ‘ Wi-Fi ’ uitzendt als op kantoor, waardoor de overgang tussen dagen op kantoor en thuiswerkdagen naadloos verloopt. Het beheer van deze Secure Edge-appliances is eenvoudig dankzij het geautomatiseerde inventarisbeheer van Datto Networking-apparaten, waaronder de Secure Edge-appliance.
Geïntegreerde facturering
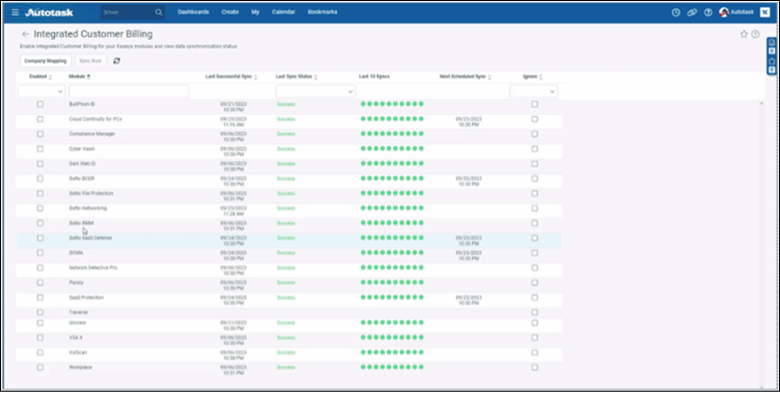
Nauwkeurigheid bij de facturering is van het grootste belang; fouten en tijdrovende afstemming kunnen uw bedrijf veel geld kosten. Daarom worden alle Datto Network- en Secure Edge-abonnementen automatisch gesynchroniseerd met BMS en Autotask. Bespaar tijd en verminder factureringsfouten door vandaag nog ‘Integrated Customer Billing’ in te stellen met Autotask en BMS.
Datto Secure Edge maakt de implementatie van ZTNA eenvoudig
Het toepassen van een Zero Trust-aanpak is niet langer een keuze. Datto Secure Edge stelt IT-teams in staat om hun netwerken en gegevens met vertrouwen te beveiligen en tegelijkertijd de administratieve lasten te verminderen. Als u klaar bent om uw beveiligingsniveau te versterken, de naleving van regelgeving te stroomlijnen en gemoedsrust te krijgen bij het beheer van externe en hybride omgevingen, dan is Datto Secure Edge de basis waarop u kunt vertrouwen. Lees meer.




