Simplifique la seguridad de los usuarios en cualquier lugar con ZTNA automatizado e integrado
Los profesionales de hoy en día están siempre en movimiento y pueden iniciar sesión desde la oficina o desde el aeropuerto. Los modelos tradicionales de seguridad basados en el perímetro no pueden hacer frente a ese tipo de presión e incertidumbre. Por eso, cada vez más organizaciones están adoptando el acceso a la red de confianza cero (ZTNA), un enfoque moderno de seguridad basado en el principio de «nunca confíes, siempre verifica».
El concepto de ZTNA existe desde 2010. Las primeras implementaciones enfrentaron retos como una gran complejidad y una carga administrativa elevada, pero los avances tecnológicos han puesto este tipo de seguridad al alcance de la mayoría de las empresas. Los profesionales de TI están adoptando cada vez más el modelo ZTNA para mantener a sus usuarios conectados y seguros, sin importar dónde se encuentren.
Antes de seguir adelante, analicemos con más detalle algunos elementos clave de ZTNA:
- Autenticación de usuarios: verifica la identidad del usuario mediante métodos seguros (p. ej., MFA, SSO)
- Verificación del dispositivo: garantiza que el dispositivo esté autorizado y cumpla con los estándares de seguridad
- Acceso con privilegios mínimos: otorga a los usuarios acceso únicamente a los recursos que necesitan
- Microsegmentación: limita el movimiento lateral al segmentar el acceso a nivel de aplicación
- Monitoreo continuo: verifica constantemente la confiabilidad basándose en el comportamiento, la ubicación y el riesgo
- Control de acceso basado en políticas: utiliza reglas dinámicas y sensibles al contexto para aplicar las decisiones de acceso
- Conexiones cifradas: protegen los datos en tránsito mediante cifrado de extremo a extremo
- Acceso a nivel de aplicación: permite el acceso a aplicaciones específicas, no a toda la red
ZTNA = Verificación del estado del dispositivo + Acceso con privilegios mínimos + Identidad del usuario
Cómo armar tu marco de trabajo de ZTNA
Estos son los componentes esenciales que necesitas para construir una base de ZTNA sólida y escalable que mantenga a los usuarios conectados y tus datos protegidos. Veamos cómo puedes encontrarlos.
Revisión continua del estado del dispositivo
La implementación de políticas de control de acceso específicas para cada dispositivo es esencial para evitar que se conecten dispositivos sin parches o vulnerables. Sin embargo, el monitoreo continuo del estado de los dispositivos es fundamental en el panorama actual de seguridad, donde hay mucho en juego. Cuando se detecta un comportamiento sospechoso, se puede revocar el acceso en tiempo real.
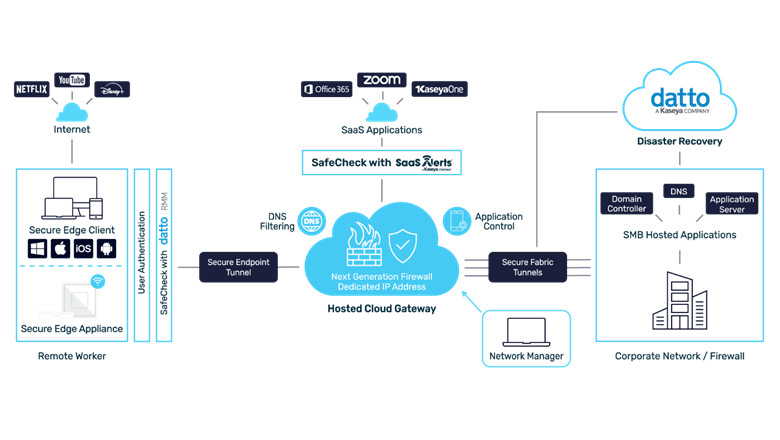
Datto Secure Edge responde a esta necesidad con SafeCheck, una verificación continua del estado de los dispositivos integrada con Datto RMM. Esta potente combinación une las mejores soluciones de control de acceso y administración remota para mejorar su nivel de seguridad.
Acceso con el mínimo nivel de privilegios
Los principios de «Zero Trust» (confianza cero) de acceso con privilegios mínimos se aplican mediante controles de acceso granulares. Datto Secure Edge permite a los administradores de TI controlar con precisión los permisos de los usuarios y los dispositivos, asegurando que solo accedan a los recursos necesarios para sus funciones. Este enfoque reduce significativamente el riesgo y refuerza la seguridad general.
Identidad del usuario y autenticación multifactorial (MFA)
Una verdadera estrategia de ZTNA depende de una autenticación y autorización sólidas de los usuarios. La incorporación de la autenticación multifactorial (MFA) brinda una capa adicional de protección fundamental, que bloquea el acceso no autorizado incluso si las credenciales se ven comprometidas. Sin embargo, la seguridad nunca debe lograrse a costa de la complejidad o la falta de flexibilidad.
Datto Secure Edge se integra a la perfección con Microsoft Entra ID y Google Identity para la autenticación, así como con soluciones populares de autenticación multifactorial (MFA) como Cisco Duo y Okta. Con Secure Edge, implementar una seguridad sólida es sencillo y fácil de usar, para que la seguridad sea algo rápido y sencillo, no una carga.[AN2]
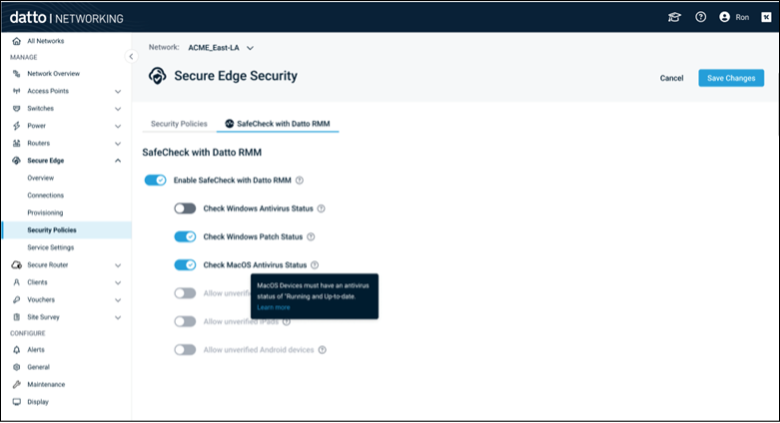
Revisión del estado del dispositivo con Datto RMM
Para garantizar la seguridad de los usuarios y proteger los datos corporativos, es fundamental mantener los dispositivos gestionados, actualizados y seguros. SafeCheck, junto con Datto RMM , ofrece un control continuo que asegura que solo los usuarios y dispositivos de confianza puedan acceder a la red. Este enfoque reduce significativamente el riesgo de amenazas de seguridad y de acceso no autorizado, lo que fortalece la protección general de la red y los datos. Como resultado, los equipos de TI obtienen mayor confianza y tranquilidad al gestionar a los usuarios remotos.
Cómo proteger Microsoft 365
La implementación de una estrategia de ZTNA requiere establecer controles de acceso con privilegios mínimos. Sin embargo, aplicar estos controles puede resultar complejo y llevar mucho tiempo. El módulo Fortify de SaaS Alerts te ayuda a mejorar de manera eficiente el nivel de seguridad en todos tus inquilinos de Microsoft 365.
Al integrar Secure Edge SafeCheck con SaaS Alerts, el proceso se automatiza: la dirección IP estática de Secure Edge Gateway se comparte con una lista predefinida de usuarios y se incorpora a tus políticas de acceso condicional de Microsoft 365. Esta integración fluida permite a los administradores de TI reforzar la seguridad sin añadir complejidad, lo que ahorra tiempo y simplifica la aplicación del principio de acceso con privilegios mínimos.
Recuperación ante desastres
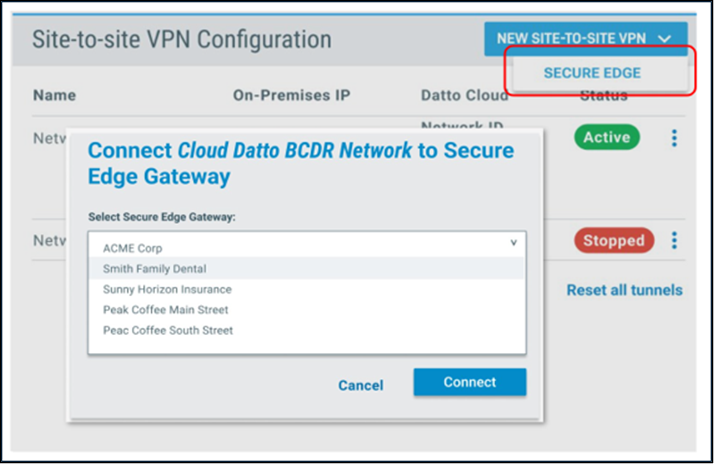
Cuando ocurre un desastre, cada segundo cuenta. Con solo unos pocos clics, Secure Edge les permite a los usuarios conectarse de manera rápida y segura a tus sistemas de recuperación en la nube de BCDR, lo que reduce drásticamente el tiempo de recuperación. Este proceso optimizado minimiza el tiempo y el esfuerzo necesarios para configurar las conexiones, lo que ayuda a tu equipo a volver al trabajo más rápido.
Administración de software
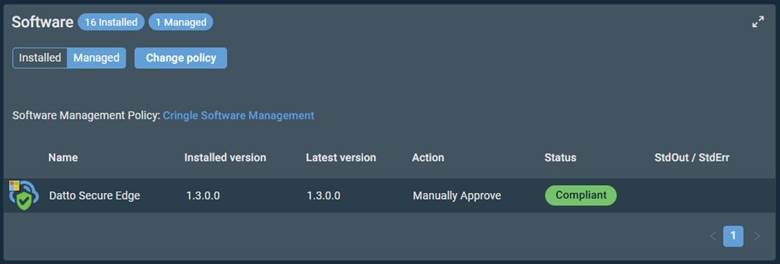
La administración de software puede ser compleja y requerir mucho tiempo, pero es esencial para mantener tus dispositivos finales seguros y actualizados. Kaseya ofrece dos potentes herramientas de monitoreo y administración remotos (RMM): VSA 10 y Datto RMM. Ambas cuentan con marcos automatizados y basados en políticas para garantizar que el software y los dispositivos finales se mantengan actualizados.
Secure Edge está totalmente integrado tanto con VSA 10 como con Datto RMM. Tras el lanzamiento de la última versión del software Secure Edge, las versiones actualizadas estarán disponibles en los catálogos de VSA 10 y Datto RMM , lo que te permitirá implementar y administrar fácilmente las actualizaciones en todos tus sistemas.
Boletos automáticos
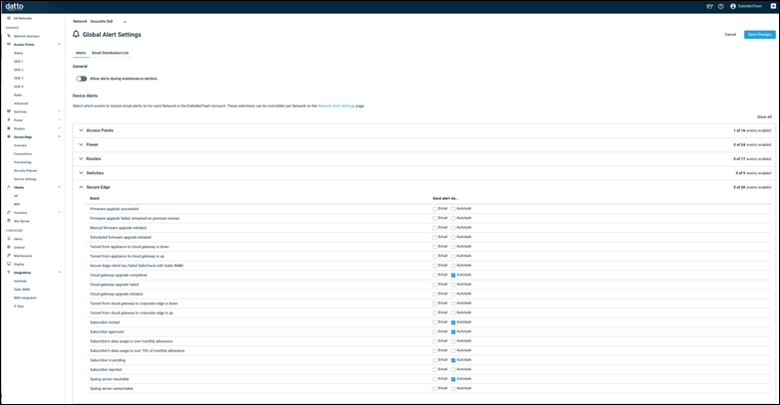
Secure Edge ya está integrado con las dos herramientas de PSA de Kaseya: BMS y Autotask. Una vez integrado, cualquier alerta de Secure Edge puede generar automáticamente nuevos tickets de PSA para tu personal de TI. Esta integración lista para usar agiliza el proceso de implementación, reduciendo los pasos necesarios para poner en marcha Secure Edge.
Gestión de inventario
Secure Edge se puede implementar con un dispositivo DSE opcional que transmite el mismo SSID de Wi-Fi que se usa en la oficina, lo que facilita la transición entre los días de trabajo en la oficina y los de trabajo desde casa. La administración de estos dispositivos Secure Edge es muy sencilla gracias a la gestión automatizada del inventario de los dispositivos de Datto Networking, incluido el dispositivo Secure Edge.
Facturación integrada
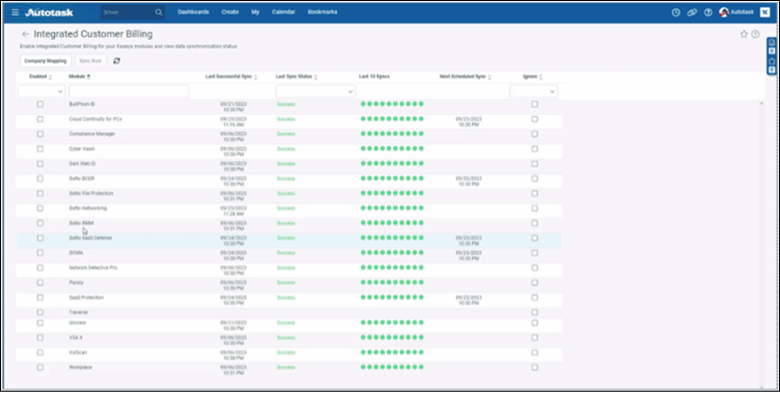
La precisión en la facturación es fundamental; los errores y los procesos de conciliación que requieren mucho tiempo pueden resultar costosos para tu empresa. Por eso, todas las suscripciones a Datto Network y Secure Edge se sincronizan automáticamente con BMS y Autotask. Ahorra tiempo y reduce los errores de facturación configurando hoy mismo la facturación integrada para clientes con Autotask y BMS.
Datto Secure Edge facilita la implementación de ZTNA
Adoptar un enfoque de «Zero Trust» ya no es opcional. Datto Secure Edge permite a los equipos de TI proteger con confianza sus redes y datos, al tiempo que reduce la carga administrativa. Si estás listo para fortalecer tu postura de seguridad, optimizar el cumplimiento normativo y tener tranquilidad al administrar entornos remotos e híbridos, Datto Secure Edge es la base en la que puedes confiar. Obtén más información.




