Wesentliche Acht: Ein Leitfaden zum Cybersecurity Framework des ACSC
Cyber-Bedrohungen sind für Unternehmen heute ein wichtiger Grund zur Sorge, nicht nur weil sie immer häufiger auftreten, sondern auch weil sie immer raffinierter und schädlicher werden. Nach Ansicht von Cybersecurity-Experten ist es keine Frage, "ob" eine Organisation oder ein Unternehmen von einem Cyberangriff betroffen sein wird, sondern "wann" der Angriff stattfinden wird. Die harte Realität ist, dass keine Organisation vor Cyberangriffen gefeit ist. Was ist also die Lösung für diese unaufhörliche Bedrohung?
Zwar stellen Cyber-Sicherheitsbedrohungen nach wie vor die größte Herausforderung für Unternehmen dar, doch mit den richtigen Tools und Strategien können Sie Ihren Kunden dabei helfen, ihre Widerstandsfähigkeit zu stärken und diese Risiken wirksam zu mindern. In diesem Artikel befassen wir uns eingehend mit den „Essential Eight“ des Australian Cyber Security Centre (ACSC) – einem praxisorientierten Rahmenwerk, das Unternehmen dabei unterstützen soll, Cyber-Risiken effizient zu mindern. Dieser Artikel bietet einen Überblick über die „Essential Eight“ und erläutert, wie deren Umsetzung dazu beitragen kann, Ihre Cybersicherheit und die Ihrer Kunden zu stärken.
Was sind die Essential Eight?
Die Essential Eight sind eine Reihe von acht grundlegenden Strategien, die vom Australian Cyber Security Centre empfohlen werden, um Unternehmen beim Schutz vor Cyber-Bedrohungen zu unterstützen. Diese Strategien wurden entwickelt, um Cyberangriffe zu verhindern, die Auswirkungen zu begrenzen und eine schnelle Wiederherstellung zu gewährleisten, wenn sie auftreten. Bei korrekter Umsetzung tragen diese Strategien dazu bei, die Cybersicherheitslage eines Unternehmens zu verbessern und es vor gängigen Cyberbedrohungen zu schützen.
Warum sollten die Essential Eight Sicherheitskontrollen implementiert werden?
Die Implementierung der Essential Eight Sicherheitskontrollen ist nicht nur eine technische Notwendigkeit, sondern ein strategischer Schritt, um Geschäftsabläufe zu sichern, sensible Informationen zu schützen und die Widerstandsfähigkeit gegen Cyber-Bedrohungen zu gewährleisten.
Essential 8 bietet einen umfassenden Ansatz für die Cybersicherheit, der sich auf drei Hauptziele konzentriert: Verhinderung von Cyberangriffen, Begrenzung ihrer Auswirkungen und Gewährleistung der Datenwiederherstellung und -verfügbarkeit. Im Folgenden wird jedes dieser Ziele näher beleuchtet:
- Cyberangriffe verhindern: Das vorrangige Ziel der „Essential Eight“ ist es, Cyberangriffe durch die Umsetzung von Strategien wie Anwendungskontrolle/Whitelisting, regelmäßige Patches für Anwendungen, die Konfiguration von Makroeinstellungen in Microsoft Office und die Absicherung von Benutzeranwendungen zu verhindern.
- Auswirkungen von Cyberangriffen begrenzen: Trotz aller Bemühungen, sie zu verhindern, können manche Cyberangriffe dennoch erfolgreich sein. Die „Essential 8“ gehen diesem Problem entgegen, indem sie die potenziellen Auswirkungen begrenzen – durch die Einschränkung von Administratorrechten, das Installieren von Patches für Betriebssysteme und die Einführung der Multi-Faktor-Authentifizierung (MFA).
- Datenwiederherstellung und -verfügbarkeit: Im Falle eines erfolgreichen Angriffs ist die Fähigkeit zur Wiederherstellung und Aufrechterhaltung der Datenverfügbarkeit von entscheidender Bedeutung. Tägliche Datensicherungen, ein zentraler Bestandteil der „Essential Eight“, stellen sicher, dass wichtige Geschäftsdaten nach einem Vorfall schnell wiederhergestellt werden können.
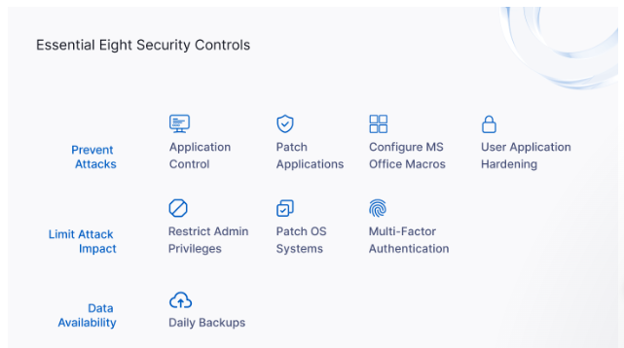
Abbildung 1: Die Essential Eight Sicherheitskontrollen
Vorteile der Implementierung der Essential Eight
Die Anwendung der Essential Eight-Strategien kann mehrere wichtige Vorteile mit sich bringen, darunter:
- Erhöhte Sicherheit: Durch die Bekämpfung gängiger Angriffsvektoren können Unternehmen ihre Anfälligkeit gegenüber Cyberbedrohungen erheblich verringern.
- Einhaltung gesetzlicher Vorschriften: Die Befolgung der „Essential 8“ kann Unternehmen dabei helfen, verschiedene gesetzliche Anforderungen und Standards zu erfüllen und damit ihr Engagement für die Cybersicherheit unter Beweis zu stellen.
- Kosteneffizienz: Die Vermeidung von Vorfällen ist oft kostengünstiger als die Bewältigung der Folgen einer Sicherheitsverletzung.
- Reputationsmanagement: Der Nachweis solider Cybersicherheitsmaßnahmen kann den Ruf und die Vertrauenswürdigkeit eines Unternehmens bei Kunden und Partnern stärken.
Ist die Essential Eight obligatorisch?
Bei den Essential Eight handelt es sich in erster Linie um eine Reihe von empfohlenen Strategien und nicht um eine verbindliche Vorschrift oder ein rechtliches Mandat. Sie dienen als Rahmen, der Organisationen bei der Umsetzung effektiver Cybersicherheitsmaßnahmen helfen soll. Die Einhaltung der Essential Eight wird dringend empfohlen, ist aber für die meisten Unternehmen des privaten Sektors freiwillig.
Für nicht unternehmensartige Einrichtungen des Commonwealth in Australien ist die „Essential 8“ (Reifegrad 2) jedoch verbindlich vorgeschrieben. Die „Essential 8“ ist in das „Protective Security Policy Framework“ (PSPF) der australischen Regierung integriert. Diese Richtlinien legen die Mindestsicherheitsanforderungen fest, die Einrichtungen des Commonwealth einhalten müssen, um einheitliche und wirksame Sicherheitsmaßnahmen in der gesamten Regierung zu gewährleisten. Das Australian Cyber Security Centre bietet diesen Einrichtungen zudem Beratung und Unterstützung, um ihnen dabei zu helfen, die Einhaltung der Vorschriften zu erreichen und aufrechtzuerhalten.
Was sind die Essential Eight Strategien zur Schadensbegrenzung?
Wie im obigen Abschnitt erläutert, sind die Essential 8-Strategien in drei Ziele unterteilt: Verhindern, Begrenzen und Wiederherstellen. Hier finden Sie einen Überblick über die Essential Eight Mitigation Strategies:
Verhinderung von Cyberangriffen
Das erste Ziel der Essential 8 ist die Verhinderung von Cyberangriffen durch die Stärkung der ersten Verteidigungsmaßnahmen der IT-Infrastruktur eines Unternehmens.
- Anwendungskontrolle/Whitelisting: Bei der Anwendungskontrolle oder dem Whitelisting dürfen auf den Systemen eines Unternehmens ausschließlich genehmigte Anwendungen ausgeführt werden. Dadurch wird die Ausführung von Schadsoftware, einschließlich Ransomware und anderer nicht autorisierter Programme, verhindert.
- Installation von Patches: Die regelmäßige Aktualisierung von Softwareanwendungen ist von entscheidender Bedeutung. Dazu gehört die Installation von Sicherheitspatches, um Schwachstellen zu beheben, die Cyberkriminelle ausnutzen könnten.
- Microsoft Office-Makros einschränken: Makros können dazu missbraucht werden, Malware zu verbreiten. Um dieses Risiko deutlich zu verringern, müssen Unternehmen die Makroeinstellungen so konfigurieren, dass Makros aus dem Internet blockiert werden und nur solche Makros zugelassen werden, die einer Überprüfung unterzogen wurden.
- Sicherheitsoptimierung von Benutzeranwendungen: Diese Maßnahme umfasst die Deaktivierung oder Einschränkung von Funktionen in Anwendungen, die für die Geschäftsabläufe nicht erforderlich sind, aber missbraucht werden könnten, wie beispielsweise Flash-Inhalte, Java und Werbung.
Begrenzung der Auswirkungen von Angriffen
Das zweite Ziel der Essential 8 Sicherheitskontrollen besteht darin, den durch Sicherheitsverletzungen verursachten Schaden zu verringern.
- Administratorrechte einschränken: Administratorkonten sollten begrenzt und überwacht werden. Benutzer sollten nur über die für ihre Rolle erforderlichen Rechte verfügen, um das Risiko zu verringern, dass diese Konten kompromittiert und für weitere Angriffe missbraucht werden.
- Betriebssysteme patchen: Betriebssysteme sollten ebenso wie Anwendungen stets auf dem neuesten Stand gehalten werden, indem Sicherheitspatches installiert werden. Dazu gehört auch, Patches für kritische Sicherheitslücken innerhalb von 48 Stunden zu installieren, um sich vor potenziellen Angriffen zu schützen.
- Mehrfaktorauthentifizierung: Die MFA bietet zusätzliche Sicherheit, da für den Zugriff auf das System zwei oder mehr Verifizierungsmethoden erforderlich sind. Dadurch wird das Risiko eines unbefugten Zugriffs erheblich verringert, selbst wenn Passwörter in die falschen Hände geraten sollten.
Sicherstellung von Datenwiederherstellung und Verfügbarkeit
Das dritte Ziel ist die rasche Wiederherstellung wichtiger Daten und die Aufrechterhaltung der Geschäftskontinuität im Falle eines Cybersecurity-Vorfalls.
- Regelmäßige Datensicherungen: Regelmäßige Datensicherungen sind unerlässlich für die Wiederherstellung im Falle eines Datenverlusts aufgrund von Cybervorfällen wie beispielsweise Ransomware. Die Sicherungskopien sollten getrennt vom Netzwerk aufbewahrt und regelmäßig getestet werden, um sicherzustellen, dass sie wiederhergestellt werden können.
Was ist das Essential Eight Maturity Model?
Das Essential Eight Maturity Model hilft Unternehmen bei der Bewertung ihrer Cybersicherheitsreife und der Verbesserung ihrer Sicherheitslage. Es bietet einen strukturierten Ansatz zur Umsetzung der Essential 8-Strategien, der es Unternehmen ermöglicht, ihre Sicherheitsmaßnahmen schrittweise zu verbessern. Das Modell ist in vier Reifegrade unterteilt, die jeweils eine andere Stufe der Implementierung und Effektivität darstellen.
Reifegrad Null
Die Reifegradstufe Null bedeutet, dass eine Organisation eine schwache Cybersicherheitslage hat, bei der entweder keine oder nur minimale Fortschritte bei der Umsetzung der Essential Eight-Strategien gemacht wurden. Auf dieser Stufe ist das Unternehmen sehr anfällig für Cyber-Bedrohungen, da grundlegende Sicherheitskontrollen entweder fehlen oder unzureichend sind. Diese Stufe macht deutlich, dass sofortige Maßnahmen zur Einführung grundlegender Cybersicherheitspraktiken erforderlich sind.
Reifegrad eins
Die erste Reifegradstufe konzentriert sich auf die Behebung allgemeiner Sicherheitsschwächen eines Unternehmens, die von Bedrohungsakteuren leicht ausgenutzt werden können, wie z. B. nicht gepatchte Sicherheitslücken oder schwache Passwörter. Diese Stufe stellt die Anfangsphase der Umsetzung der Essential Eight-Strategien dar. Auf dieser Stufe haben die Unternehmen damit begonnen, grundlegende Sicherheitsmaßnahmen zu ergreifen, diese aber möglicherweise noch nicht vollständig in ihre Prozesse integriert. Diese Stufe zeigt das Engagement für die Verbesserung der Cybersicherheit, deutet aber darauf hin, dass noch weitere Anstrengungen erforderlich sind, um einen soliden Schutz zu erreichen.
Reifegrad zwei
Reifegrad zwei konzentriert sich auf den Aufbau von Widerstandsfähigkeit gegen Angreifer, die stärkere Angriffstechniken verwenden, um Sicherheitssysteme zu umgehen und sich der Erkennung zu entziehen. Diese Stufe steht für eine fortgeschrittene Implementierungsphase, in der die "Essential Eight"-Strategien systematisch angewandt und in die Abläufe der Organisation integriert werden. Organisationen auf dieser Stufe verfügen über eine solide Verteidigung gegen Cyber-Bedrohungen, können ihre Maßnahmen jedoch noch verbessern, um maximale Wirksamkeit zu erzielen.
Reifegrad drei
Reifegrad drei zielt darauf ab, böswillige Akteure abzuwehren, die ausgeklügelte Methoden einsetzen, um potenzielle Lücken in den Sicherheitsvorkehrungen des Zielunternehmens auszunutzen. Diese Stufe stellt den höchsten Reifegrad des Essential-Eight-Modells dar. Auf dieser Stufe haben Unternehmen die Strategien der Grundlegenden Acht vollständig in ihren Cybersicherheitsrahmen integriert und optimiert, so dass sie die höchste Verteidigungsstufe gegen Cyberbedrohungen erreicht haben. Organisationen auf dieser Stufe sind gut gerüstet, um sich gegen ein breites Spektrum von Bedrohungen zu verteidigen.
Was sollte bei der Implementierung von Essential Eight beachtet werden?
Bei der Umsetzung der Essential 8 Cybersecurity-Strategien sollten Unternehmen mehrere kritische Faktoren sorgfältig berücksichtigen, um ihre Cybersicherheitslage effektiv und schrittweise zu verbessern.
Unternehmen sollten ihren aktuellen Reifegrad für jede der Essential 8 Strategien bestimmen. Dies hilft, die Ausgangssituation zu verstehen und Bereiche zu identifizieren, die sofortige Aufmerksamkeit erfordern. Diese grundlegende Bewertung hilft auch, die Unterschiede zwischen dem aktuellen Zustand und dem gewünschten Reifegrad zu verstehen.
Setzen Sie sich klare, erreichbare Ziele für das Erreichen der Reifegrade. Setzen Sie alle acht Strategien in ausgewogener Weise um und streben Sie an, in allen Strategien den gleichen Reifegrad zu erreichen, bevor Sie zu höheren Stufen aufsteigen.
Organisationen sollten bei der Umsetzung der "Essential Eight" einen risikobasierten Ansatz verfolgen, d. h. sie sollten die Risiken verstehen, denen sie ausgesetzt sind, und je nach Risikoniveau geeignete Maßnahmen ergreifen. Um dies effektiv zu tun, sollten sie sich bemühen, Ausnahmen (vorübergehende Umgehung von Sicherheitsrichtlinien oder -kontrollen aufgrund strategischer Faktoren) und deren Auswirkungen zu reduzieren, indem sie alternative Kontrollen anwenden und die Anzahl der betroffenen Systeme oder Benutzer so gering wie möglich halten.
Unternehmen sollten regelmäßige Bewertungen durchführen, um die Fortschritte im Hinblick auf den Reifegrad zu überwachen und Anpassungen und Verbesserungen vorzunehmen.
Auch wenn die Essential Eight eine solide Grundlage bilden, sollten Unternehmen über die Mindestpräventionsmaßnahmen hinaus zusätzliche Strategien und Kontrollen in Betracht ziehen.
Erhalten Sie wertvolle Erkenntnisse von unserem Expertengremium zum „Essential Eight“-Framework und zu den NIST-Standards. Sehen Sie sich das On-Demand-Webinar an, um praktische Schritte zur Integration zentraler Cybersicherheits-Frameworks in Ihre Strategie kennenzulernen.
Wie kann Datto helfen?
Die Umsetzung des „Essential Eight“-Rahmenwerks ist entscheidend für den Aufbau von Widerstandsfähigkeit gegenüber einer Vielzahl von Cyberbedrohungen. Eine der Kernstrategien dieses Rahmenwerks ist die Sicherstellung regelmäßiger Backups. Datto bietet eine umfassende Palette an Backup- und Wiederherstellungslösungen, die diese wesentliche Strategie unterstützen und Ihnen dabei helfen, die kritischen Daten Ihrer Kunden zu schützen und die Geschäftskontinuität zu gewährleisten. So passen die Lösungen von Datto zur „Essential Eight“-Strategie „regelmäßige Backups“:
Mit Datto können Sie das Backup-Intervall/Recovery Point Objective (RPO) für Ihre Appliances individuell anpassen und so sicherstellen, dass Ihr Backup-Zeitplan auf die spezifischen Geschäftsanforderungen Ihrer Kunden abgestimmt ist.
Mit den Lösungen „Datto Backup for Microsoft Azure “ und „Endpoint Backup “ mit Disaster Recovery bietet Datto einen automatischen, stündlichen Backup-Zeitplan, um anspruchsvolle RPO-Ziele zu erreichen. Ebenso sorgen die „Datto Endpoint Backup “-Lösungen für automatische Backups alle zwei Stunden, wodurch strenge RPO-Anforderungen zusätzlich erfüllt und das Risiko von Datenverlusten minimiert werden.
Für Daten in Software-as-a-Service-Anwendungen (SaaS) wie Microsoft 365 und Google Workspace führt Datto SaaS Protection täglich drei Backups durch. Dieser regelmäßige Backup-Zeitplan stellt sicher, dass die geschäftskritischen Daten Ihrer Kunden stets auf dem neuesten Stand und wiederherstellbar sind.

Abbildung 2: Datto-Datenschutz für jeden Anwendungsfall
Darüber hinaus sind die Datto Backup-Appliances so konzipiert, dass sie außerhalb der Windows-Angriffsfläche arbeiten, was eine zusätzliche Sicherheitsebene gegen potenzielle Angriffe darstellt und gewährleistet, dass Ihre Backup-Daten geschützt bleiben.
Unterstützung der Implementierung von Essential Eight mit Datto
Datto unterstützt MFA-/Single-Sign-On-Funktionen (SSO) im Datto Partner Portal für mehr Sicherheit und Benutzerfreundlichkeit. MFA fügt zusätzliche Verifizierungsebenen hinzu und erschwert den unbefugten Zugriff, während SSO die Anfälligkeit von Passwörtern reduziert und den Komfort erhöht.
Die rollenbasierte Zugriffskontrolle (RBAC) schützt sensible Informationen und Ressourcen, indem sie den Zugriff nur auf autorisiertes Personal beschränkt. Mit dem Bedienfeld "Lokale Benutzer" können Sie den lokalen Benutzerkonten auf der Datto Appliance rollenbasierten Zugriff auf Funktionen und Funktionen zuweisen. Sie können festlegen, welche Personen in Ihrem Unternehmen administrativen Zugriff auf Ihre Datto-Geräte haben und welche Funktionen sie ausführen dürfen.
Das unveränderliche Design der Datto Cloud bietet maximale Sicherheit und Zuverlässigkeit für MSP-Kunden. Sie bietet mehrere Sicherheitsebenen zum Schutz der Kundendaten, darunter ein Team von internen Sicherheitsexperten, obligatorische Zwei-Faktor-Authentifizierung (2FA), gehärtete Backup-Appliances, geografisch verteilte Rechenzentren, Cloud Deletion Defense™, AES-256-Verschlüsselung während der Übertragung und optionale Verschlüsselung im Ruhezustand.
Mit Cloud Deletion Defense™ von Datto können Benutzer den Zugriff auf gelöschte Cloud-Snapshots wiederherstellen, wenn ein Agent versehentlich oder böswillig gelöscht wurde. Wenn Agenten gelöscht werden, werden normalerweise auch die zugehörigen Cloud-Snapshots gelöscht. Cloud Deletion Defense™ bietet ein Fenster zur Wiederherstellung dieser Cloud-Daten.
Die automatische, tägliche Screenshot-Überprüfung bestätigt, dass die Backups Ihres Datto-Geräts in Ordnung sind und funktionieren. Mit dieser Funktion können MSPs nicht nur sehen, ob das gesicherte System bootfähig ist, sondern auch überprüfen, ob die Anwendungen zugänglich sind.
Mit der erweiterten Überprüfung von Datto können MSPs eine Reihe automatischer Integritätsprüfungen aktivieren und planen, um den Zustand ihrer Backups zu bewerten und zu melden. Durch die Nutzung der Screenshot-Überprüfung, der lokalen Überprüfung, der Anwendungs- und Serviceüberprüfung und die Unterstützung von Kundenüberprüfungsskripten sammelt diese Funktion eine Vielzahl von anpassbaren Informationen über die Integrität Ihrer Backups.
Die bahnbrechende 1-Click Disaster Recovery (DR) Funktion von Datto macht Disaster Recovery unglaublich schnell und mühelos. Die innovative Funktion ermöglicht es MSP-Technikern, virtuelle Maschinen- und Netzwerkkonfigurationen von zuvor erfolgreich durchgeführten DR-Tests zu klonen, wodurch die Notwendigkeit entfällt, manuelle und komplexe Konfigurationsprozesse zu wiederholen.
Die Integration der zuverlässigen Backup- und Wiederherstellungslösungen von Datto in Ihre Cybersicherheitsstrategie kann die Widerstandsfähigkeit Ihrer Kunden gegenüber sich ständig weiterentwickelnden Cyberbedrohungen stärken. Fordern Sie noch heute eine Demo an!