Essentieel Acht: Een handleiding voor het ACSC-raamwerk voor cyberbeveiliging
Cyberbedreigingen zijn tegenwoordig een grote bron van zorg voor bedrijven, niet alleen omdat ze steeds vaker voorkomen, maar ook omdat ze steeds geavanceerder en schadelijker worden. Volgens deskundigen op het gebied van cyberbeveiliging is het niet de vraag "of" een organisatie of entiteit een cyberaanval zal meemaken, maar "wanneer" de aanval zal plaatsvinden. De harde realiteit is dat geen enkele organisatie immuun is voor cyberaanvallen. Wat is dan de oplossing voor deze voortdurende dreiging?
Hoewel cyberbeveiligingsbedreigingen nog steeds de grootste uitdaging vormen voor bedrijven, kunt u met de juiste hulpmiddelen en strategieën uw klanten helpen hun weerbaarheid te vergroten en deze risico’s effectief te beperken. In dit artikel gaan we dieper in op de ‘Essential Eight’ van het Australian Cyber Security Centre (ACSC), een praktisch raamwerk dat is ontworpen om bedrijven te helpen cyberrisico’s efficiënt te beperken. Dit artikel biedt een overzicht van de ‘Essential Eight’ en legt uit hoe de implementatie ervan kan bijdragen aan het versterken van uw cyberbeveiliging en die van uw klanten.
Wat is de Essentiële Acht?
De Essential Eight is een set van acht basisstrategieën die worden aanbevolen door het Australian Cyber Security Centre om organisaties te helpen zich te beschermen tegen cyberbedreigingen. Deze strategieën zijn ontworpen om cyberaanvallen te voorkomen, de impact te beperken als ze zich voordoen en snel herstel te garanderen. Wanneer deze strategieën correct worden geïmplementeerd, helpen ze de cyberbeveiligingshouding van een organisatie te verbeteren en beschermen ze tegen veelvoorkomende cyberbedreigingen.
Waarom de Essential Eight beveiligingscontroles implementeren?
Het implementeren van de Essentiële Acht beveiligingscontroles is niet alleen een technische noodzaak, maar ook een strategische zet om bedrijfsactiviteiten te beveiligen, gevoelige informatie te beschermen en veerkracht tegen cyberbedreigingen te waarborgen.
De Essential 8 biedt een allesomvattende aanpak van cyberbeveiliging door zich te richten op drie primaire doelstellingen: het voorkomen van cyberaanvallen, het beperken van de impact ervan en het garanderen van gegevensherstel en beschikbaarheid. Hier gaan we dieper in op elk van deze doelstellingen:
- Cyberaanvallen voorkomen: Het belangrijkste doel van de ‘Essential Eight’ is het voorkomen van cyberaanvallen door middel van strategieën zoals applicatiecontrole/whitelisting, het regelmatig installeren van patches voor applicaties, het configureren van macro-instellingen in Microsoft Office en het beveiligen van gebruikersapplicaties.
- De gevolgen van cyberaanvallen beperken: Ondanks alle inspanningen om ze te voorkomen, kunnen sommige cyberaanvallen toch slagen. De Essential 8 pakt dit aan door de mogelijke gevolgen te beperken via het inperken van beheerdersrechten, het installeren van patches voor besturingssystemen en het invoeren van meervoudige authenticatie (MFA).
- Gegevensherstel en beschikbaarheid: In het geval van een succesvolle aanval is het van cruciaal belang dat gegevens kunnen worden hersteld en dat de beschikbaarheid ervan gewaarborgd blijft. Dagelijkse back-ups, een kernonderdeel van de Essential Eight, zorgen ervoor dat cruciale bedrijfsgegevens na een incident snel kunnen worden hersteld.
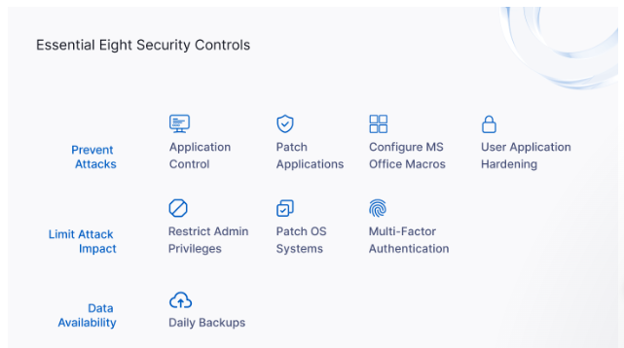
Afbeelding 1: De essentiële acht beveiligingscontroles
Voordelen van het implementeren van de Essential Eight
Het toepassen van de Essentiële Acht strategieën kan verschillende belangrijke voordelen opleveren, waaronder:
- Verbeterde beveiliging: Door veelvoorkomende aanvalsvectoren aan te pakken, kunnen bedrijven hun kwetsbaarheid voor cyberdreigingen aanzienlijk verminderen.
- Naleving van regelgeving: Door de ‘Essential 8’ te volgen, kunnen organisaties aan diverse wettelijke vereisten en normen voldoen en zo blijk geven van hun inzet op het gebied van cyberbeveiliging.
- Kostenefficiëntie: Het voorkomen van incidenten is vaak kostenefficiënter dan het oplossen van de gevolgen van een inbreuk.
- Reputatiemanagement: Door aan te tonen dat er degelijke cyberbeveiligingsmaatregelen worden toegepast, kan een organisatie haar reputatie en geloofwaardigheid bij klanten en partners versterken.
Is de Essential Eight verplicht?
De Essentiële Acht is in de eerste plaats een reeks aanbevolen strategieën en geen bindende regelgeving of wettelijk mandaat. Het dient als raamwerk om organisaties te begeleiden bij het implementeren van effectieve cyberbeveiligingsmaatregelen. Het naleven van de Essentiële Acht wordt sterk aanbevolen, maar is vrijwillig voor de meeste bedrijven in de private sector.
De Essential 8 (volwassenheidsniveau 2) is echter verplicht voor niet-commerciële entiteiten van het Gemenebest in Australië. De Essential 8 is opgenomen in het Protective Security Policy Framework (PSPF) van de Australische regering. Deze beleidslijnen beschrijven de minimale beveiligingseisen waaraan entiteiten van het Gemenebest moeten voldoen, om zo te zorgen voor consistente en effectieve beveiligingsmaatregelen binnen de hele overheid. Het Australian Cyber Security Centre biedt deze entiteiten bovendien begeleiding en ondersteuning om hen te helpen aan de vereisten te voldoen en deze na te leven.
Wat zijn de essentiële acht strategieën voor risicobeperking?
Zoals besproken in de sectie hierboven, zijn de Essential 8 strategieën onderverdeeld in drie doelstellingen: Voorkomen, Beperken en Herstellen. Hier volgt een overzicht van de Essentiële Acht strategieën:
Cyberaanvallen voorkomen
Het eerste doel van de Essential 8 is het voorkomen van cyberaanvallen door de initiële verdediging van de IT-infrastructuur van een bedrijf te versterken.
- Toepassingsbeheer/whitelisting: Bij toepassingsbeheer of whitelisting worden alleen goedgekeurde toepassingen toegestaan op de systemen van een bedrijf. Dit voorkomt dat schadelijke software, waaronder ransomware en andere ongeautoriseerde programma’s, wordt uitgevoerd.
- Het installeren van patches: Het is van cruciaal belang om software regelmatig bij te werken. Dit houdt in dat er beveiligingspatches worden geïnstalleerd om kwetsbaarheden te verhelpen die cybercriminelen zouden kunnen misbruiken.
- Beperk macro’s in Microsoft Office: Macro’s kunnen worden misbruikt om malware te verspreiden. Om dit risico aanzienlijk te verminderen, moeten bedrijven de macro-instellingen zo configureren dat macro’s van het internet worden geblokkeerd en alleen macro’s worden toegestaan die zijn beoordeeld.
- Beveiliging van gebruikersapplicaties: Deze maatregel houdt in dat functies in applicaties die niet noodzakelijk zijn voor bedrijfsfuncties, maar die misbruikt zouden kunnen worden – zoals Flash-inhoud, Java en advertenties – worden uitgeschakeld of beperkt.
Impact van aanvallen beperken
De tweede doelstelling van de Essential 8 beveiligingscontroles is het verminderen van de schade die wordt veroorzaakt door inbreuken.
- Beperk beheerdersrechten: Beheerdersaccounts moeten worden beperkt en gecontroleerd. Gebruikers mogen alleen de rechten hebben die nodig zijn voor hun functie, om het risico te verkleinen dat deze accounts worden gehackt en misbruikt voor verdere aanvallen.
- Besturingssystemen patchen: Besturingssystemen moeten, net als applicaties, up-to-date worden gehouden met beveiligingspatches. Dit houdt onder meer in dat patches voor kritieke kwetsbaarheden binnen 48 uur moeten worden geïnstalleerd om bescherming te bieden tegen mogelijke misbruikpogingen.
- Meervoudige authenticatie: MFA biedt extra beveiliging door twee of meer verificatiemethoden te vereisen voor toegang tot het systeem. Dit vermindert het risico op ongeoorloofde toegang aanzienlijk, zelfs als wachtwoorden in verkeerde handen vallen.
Gegevensherstel en beschikbaarheid garanderen
De derde doelstelling is om te zorgen voor een snel herstel van kritieke gegevens en om de bedrijfscontinuïteit te handhaven in het geval van een cyberbeveiligingsincident.
- Regelmatige back-ups: Regelmatige back-ups zijn essentieel voor herstel in geval van gegevensverlies als gevolg van cyberincidenten, zoals ransomware. Back-ups moeten los van het netwerk worden bewaard en regelmatig worden getest om er zeker van te zijn dat ze kunnen worden hersteld.
Wat is het Essential Eight-volwassenheidsmodel?
Het Essential Eight Maturity Model helpt organisaties hun cyberbeveiligingsvolwassenheid te beoordelen en hun beveiligingshouding te verbeteren. Het biedt een gestructureerde aanpak voor het implementeren van de Essential 8-strategieën, zodat bedrijven hun beveiligingsmaatregelen geleidelijk kunnen verbeteren. Het model is onderverdeeld in vier volwassenheidsniveaus, die elk een ander stadium van implementatie en effectiviteit vertegenwoordigen.
Volwassenheidsniveau nul
Volwassenheidsniveau nul geeft aan dat een organisatie een zwakke cyberbeveiligingshouding heeft, met ofwel geen implementatie van de Essentiële Acht strategieën of slechts minimale vooruitgang geboekt. Op dit niveau is de organisatie zeer kwetsbaar voor cyberbedreigingen, omdat basisbeveiligingscontroles ontbreken of onvoldoende zijn. Dit niveau benadrukt de noodzaak voor onmiddellijke actie om fundamentele cyberbeveiligingspraktijken vast te stellen.
Volwassenheidsniveau één
Volwassenheidsniveau één richt zich op het mitigeren van veelvoorkomende zwakke plekken in de beveiliging van een organisatie waar bedreigers gemakkelijk misbruik van kunnen maken, zoals een niet-gepatcht beveiligingslek of zwakke wachtwoorden. Dit niveau vertegenwoordigt het beginstadium van de implementatie van de Essentiële Acht strategieën. Op dit niveau zijn organisaties begonnen met het implementeren van basisbeveiligingsmaatregelen, maar hebben ze deze mogelijk nog niet volledig in hun processen geïntegreerd. Dit niveau laat zien dat men zich inzet om de cyberbeveiliging te verbeteren, maar geeft aan dat er nog meer moet worden gedaan om een robuuste bescherming te realiseren.
Volwassenheidsniveau twee
Volwassenheidsniveau twee richt zich op het opbouwen van veerkracht tegen aanvallers die sterkere aanvalstechnieken gebruiken om beveiligingssystemen te omzeilen en detectie te omzeilen. Dit niveau betekent een verder gevorderd stadium van implementatie waarbij de Essentiële Acht strategieën systematisch worden toegepast en geïntegreerd in de activiteiten van de organisatie. Organisaties op dit niveau hebben een solide verdediging tegen cyberbedreigingen, maar kunnen hun maatregelen nog verbeteren voor maximale effectiviteit.
Volwassenheidsniveau drie
Volwassenheidsniveau drie is gericht op het voorkomen van kwaadwillende actoren die geavanceerde methoden gebruiken om potentiële gaten in de beveiliging van het doelwit te benutten. Dit niveau vertegenwoordigt het hoogste niveau van volwassenheid in het Essential Eight-model. In dit stadium hebben organisaties de Essentiële Acht-strategieën volledig geïntegreerd en geoptimaliseerd in hun cyberbeveiligingsraamwerk, waardoor ze het hoogste niveau van verdediging tegen cyberbedreigingen bieden. Organisaties op dit niveau zijn goed uitgerust om zich te verdedigen tegen een breed scala aan bedreigingen.
Waar moet rekening mee worden gehouden bij het implementeren van Essential Eight?
Bij het implementeren van de Essential 8 cyberbeveiligingsstrategieën moeten organisaties zorgvuldig verschillende kritieke factoren in overweging nemen om hun cyberbeveiligingshouding effectief en geleidelijk te verbeteren.
Bedrijven moeten hun huidige volwassenheidsniveau bepalen voor elk van de essentiële 8 strategieën. Dit helpt bij het begrijpen van het startpunt en het identificeren van gebieden die onmiddellijke aandacht nodig hebben. Deze basisbeoordeling helpt ook om de verschillen tussen de huidige staat en het gewenste volwassenheidsniveau te begrijpen.
Stel duidelijke, haalbare doelen voor het doorlopen van de volwassenheidsniveaus. Implementeer alle acht strategieën op een gebalanceerde manier, met als doel hetzelfde volwassenheidsniveau te bereiken over alle strategieën voordat u doorgaat naar hogere niveaus.
Organisaties moeten een risicogebaseerde aanpak hanteren bij het implementeren van de Essentiële Acht, wat betekent dat ze inzicht moeten hebben in de risico's waaraan ze worden blootgesteld en passende maatregelen moeten nemen met betrekking tot het risiconiveau. Om dit effectief te doen, moeten ze streven naar het verminderen van uitzonderingen (het tijdelijk omzeilen van beveiligingsbeleid of -controles vanwege strategische factoren) en hun impact door alternatieve controles toe te passen en het aantal getroffen systemen of gebruikers zo laag mogelijk te houden.
Bedrijven moeten regelmatig evaluaties uitvoeren om de voortgang ten opzichte van het volwassenheidsniveau te controleren en aanpassingen en verbeteringen door te voeren.
Hoewel de Essentiële Acht een solide basis biedt, moeten organisaties aanvullende strategieën en controles overwegen die verder gaan dan de minimale preventieve maatregelen.
Ontdek bruikbare inzichten van ons panel van experts over het Essential Eight-raamwerk en de NIST-normen. Bekijk het webinar op aanvraag en ontdek praktische stappen om de belangrijkste cyberbeveiligingsraamwerken in uw strategie te integreren.
Hoe helpt Datto?
De implementatie van het Essential Eight-raamwerk is van cruciaal belang voor het opbouwen van weerbaarheid tegen diverse cyberdreigingen. Een van de kernstrategieën binnen dit raamwerk is het zorgen voor regelmatige back-ups. Datto biedt een uitgebreid pakket aan back-up- en hersteloplossingen die deze essentiële strategie ondersteunen, waardoor u de kritieke gegevens van uw klanten kunt beveiligen en de bedrijfscontinuïteit kunt waarborgen. Hieronder leest u hoe de oplossingen van Datto aansluiten bij de strategie ‘regelmatige back-ups’ van Essential Eight:
Met Datto kunt u de back-upinterval/recovery point objective (RPO) voor uw appliances aanpassen, zodat uw back-upschema is afgestemd op de specifieke bedrijfsbehoeften van uw klanten.
Met Datto Backup for Microsoft Azure en Endpoint Backup met Disaster Recovery biedt Datto een automatisch back-upschema per uur om aan strenge RPO-doelstellingen te voldoen. Ook de Datto Endpoint Backup -oplossingen zorgen voor automatische back-ups om de twee uur, waardoor aan strenge RPO-eisen wordt voldaan en het risico op gegevensverlies tot een minimum wordt beperkt.
Voor gegevens binnen Software-as-a-Service (SaaS)-toepassingen, zoals Microsoft 365 en Google Workspace, voert Datto SaaS Protection dagelijks drie back-ups uit. Dankzij dit frequente back-upschema zijn de bedrijfskritische gegevens van uw klanten altijd up-to-date en kunnen ze worden hersteld.

Afbeelding 2: Datto gegevensbescherming voor elke use case
Bovendien zijn Datto back-up appliances ontworpen om buiten het aanvalsgebied van Windows te opereren, wat een extra beveiligingslaag biedt tegen potentiële aanvallen en ervoor zorgt dat uw back-upgegevens beschermd blijven.
Ondersteuning voor Essential Eight-implementatie met Datto
Datto ondersteunt MFA/single sign-on (SSO) mogelijkheden in de Datto Partner Portal voor verbeterde beveiliging en gebruikerservaring. MFA voegt verificatielagen toe, waardoor onbevoegde toegang moeilijker wordt, terwijl SSO de kwetsbaarheid van wachtwoorden vermindert en gemak toevoegt.
Rolgebaseerd toegangsbeheer (RBAC) beveiligt gevoelige informatie en bronnen door de toegang te beperken tot alleen geautoriseerd personeel. Met het Local Users-bedieningspaneel kunt u rolgebaseerde functie- en functionaliteitstoegang toewijzen aan lokale gebruikersaccounts op de Datto-appliance. Je kunt definiëren welke mensen in je organisatie administratieve toegang hebben tot je Datto apparaten en welke functies ze mogen uitvoeren.
Het onveranderlijke ontwerp van Datto Cloud biedt maximale beveiliging en betrouwbaarheid voor MSP-klanten. Het biedt meerdere beveiligingslagen om klantgegevens te beschermen, waaronder een team van in-house beveiligingsprofessionals, verplichte twee-factor authenticatie (2FA), geharde back-up appliances, geografisch gedistribueerde datacenters, Cloud Deletion Defense™, AES-256 encryptie tijdens de vlucht en optionele encryptie in rust.
Cloud Deletion Defense™ van Datto stelt gebruikers in staat om opnieuw toegang te krijgen tot verwijderde cloud snapshots wanneer een agent per ongeluk of met opzet is verwijderd. Wanneer agents worden verwijderd, worden de bijbehorende cloud snapshots normaal gesproken ook verwijderd. Cloud Deletion Defense™ biedt een venster om deze cloudgegevens te herstellen.
Automatische, dagelijkse verificatie van schermafbeeldingen bevestigt dat de back-ups van uw Datto-apparaat gezond zijn en werken. Met deze functie kunnen MSP's niet alleen zien of het geback-upte systeem opstartbaar is, maar ook controleren of applicaties toegankelijk zijn.
Met Datto's Advanced Verification kunnen MSP's een reeks geautomatiseerde integriteitscontroles inschakelen en plannen om de gezondheid van back-ups te evalueren en te rapporteren. Door gebruik te maken van Screenshot Verification, Local Verification, Application and Service Verification en ondersteuning in te bouwen voor verificatiescripts van klanten, verzamelt deze functie een breed scala aan aanpasbare gezondheidsinformatie over de integriteit van uw back-ups.
Datto's baanbrekende 1-Click Disaster Recovery (DR) functie maakt disaster recovery ongelooflijk snel en moeiteloos. Met deze innovatieve functie kunnen MSP-technici virtuele machine- en netwerkconfiguraties klonen van eerder uitgevoerde succesvolle DR-tests, waardoor het niet meer nodig is om handmatige en complexe configuratieprocessen te herhalen.
Door de robuuste back-up- en hersteloplossingen van Datto in uw cyberbeveiligingsstrategie te integreren, kunt u de weerbaarheid van uw klanten tegen steeds veranderende cyberdreigingen versterken. Vraag vandaag nog een demo aan!