L'essentiel en huit : Guide du cadre de cybersécurité de l'ACSC
Les cybermenaces sont aujourd'hui une source d'inquiétude majeure pour les entreprises, non seulement parce qu'elles sont de plus en plus fréquentes, mais aussi parce qu'elles sont de plus en plus sophistiquées et dommageables. Selon les experts en cybersécurité, la question n'est pas de savoir "si" une organisation ou une entité subira une cyberattaque, mais "quand" l'attaque se produira. La dure réalité est qu'aucune organisation n'est à l'abri des cyberattaques. Quelle est donc la solution à cette menace incessante ?
Si les menaces liées à la cybersécurité restent aujourd’hui le principal défi auquel sont confrontées les entreprises, les outils et stratégies adaptés vous permettent d’aider vos clients à renforcer leur résilience et à atténuer efficacement ces risques. Dans cet article, nous allons examiner en détail les « Essential Eight » de l’Australian Cyber Security Centre (ACSC), un cadre pragmatique conçu pour aider les entreprises à atténuer efficacement les risques liés à la cybersécurité. Cet article vous donnera un aperçu des « Essential Eight » et vous expliquera comment leur mise en œuvre peut contribuer à renforcer votre posture de cybersécurité ainsi que celle de vos clients.
Qu'est-ce que l'Essential Eight ?
L'Essential Eight est un ensemble de huit stratégies de base recommandées par l'Australian Cyber Security Centre pour aider les organisations à se protéger contre les cybermenaces. Ces stratégies sont conçues pour prévenir les cyberattaques, limiter leur impact si elles se produisent et assurer une récupération rapide. Lorsqu'elles sont correctement mises en œuvre, ces stratégies contribuent à améliorer la position d'une organisation en matière de cybersécurité et à la protéger contre les cybermenaces les plus courantes.
Pourquoi mettre en œuvre les huit contrôles de sécurité essentiels ?
La mise en œuvre des huit contrôles de sécurité essentiels n'est pas seulement une nécessité technique, mais une démarche stratégique visant à sécuriser les opérations commerciales, à protéger les informations sensibles et à garantir la résilience face aux cybermenaces.
L'Essentiel 8 propose une approche globale de la cybersécurité en se concentrant sur trois objectifs principaux : prévenir les cyberattaques, limiter leur impact et assurer la récupération et la disponibilité des données. Voici un aperçu de chacun de ces objectifs :
- Prévenir les cyberattaques : l'objectif premier des « Essential Eight » est de prévenir les cyberattaques en mettant en œuvre des stratégies telles que le contrôle des applications et la mise en place de listes blanches, l'application régulière des correctifs aux applications, la configuration des paramètres des macros dans Microsoft Office et le renforcement de la sécurité des applications utilisateur.
- Limiter l'impact des cyberattaques : malgré tous les efforts déployés pour les prévenir, certaines cyberattaques peuvent tout de même aboutir. L'initiative « Essential 8 » y remédie en limitant l'impact potentiel grâce à la restriction des privilèges administratifs, à l'application de correctifs aux systèmes d'exploitation et à la mise en place d'une authentification multifactorielle (MFA).
- Récupération et disponibilité des données : en cas d'attaque réussie, la capacité à récupérer les données et à garantir leur disponibilité est cruciale. Les sauvegardes quotidiennes, qui constituent un élément central des « Essential Eight », permettent de restaurer rapidement les données critiques de l'entreprise après un incident.
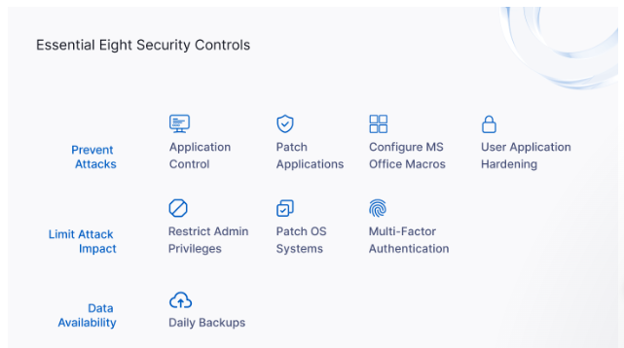
Figure 1 : Les huit contrôles de sécurité essentiels
Avantages de la mise en œuvre de Essential Eight
L'adoption des huit stratégies essentielles peut apporter plusieurs avantages clés, notamment
- Sécurité renforcée : en s'attaquant aux vecteurs d'attaque courants, les entreprises peuvent réduire considérablement leur vulnérabilité face aux cybermenaces.
- Conformité réglementaire : le respect des « Essential 8 » peut aider les organisations à se conformer à diverses exigences et normes réglementaires, démontrant ainsi leur engagement en faveur de la cybersécurité.
- Rentabilité : il est souvent plus rentable de prévenir les incidents que de gérer les conséquences d'une violation de sécurité.
- Gestion de la réputation : le fait de démontrer la mise en œuvre de pratiques solides en matière de cybersécurité peut renforcer la réputation d'une organisation et la confiance que lui accordent ses clients et partenaires.
L'Essential Eight est-il obligatoire ?
Les Huit principes essentiels sont avant tout un ensemble de stratégies recommandées plutôt qu'une réglementation obligatoire ou un mandat légal. Il s'agit d'un cadre destiné à guider les organisations dans la mise en œuvre de mesures de cybersécurité efficaces. Pour la plupart des entreprises du secteur privé, il est fortement recommandé d'adhérer aux Huit principes essentiels, mais cette adhésion est facultative.
Toutefois, les « Essential 8 » (niveau de maturité 2) sont obligatoires pour les entités du Commonwealth non relevant du secteur privé en Australie. Les « Essential 8 » sont intégrés au Cadre de politique de sécurité protectrice (PSPF) du gouvernement australien. Ces politiques définissent les exigences minimales en matière de sécurité auxquelles les entités du Commonwealth doivent se conformer, garantissant ainsi des mesures de sécurité cohérentes et efficaces à l’échelle de l’ensemble du gouvernement. Le Centre australien de cybersécurité fournit également des conseils et un soutien à ces entités afin de les aider à se mettre en conformité et à maintenir cette conformité.
Quelles sont les stratégies d'atténuation Essential Eight ?
Comme indiqué dans la section ci-dessus, les 8 stratégies essentielles sont divisées en trois objectifs : Prévenir, Limiter et Récupérer. Voici un aperçu des huit stratégies d'atténuation essentielles :
Prévenir les cyberattaques
Le premier objectif de l'Essentiel 8 est de prévenir les cyberattaques en renforçant les défenses initiales de l'infrastructure informatique d'une entreprise.
- Contrôle des applications / liste blanche : Le contrôle des applications ou la liste blanche consistent à n'autoriser l'exécution que des applications approuvées sur les systèmes d'une entreprise. Cela empêche l'exécution de logiciels malveillants, notamment les ransomwares et autres programmes non autorisés.
- Application des correctifs : il est essentiel de mettre à jour régulièrement les logiciels. Cela implique d'appliquer des correctifs de sécurité afin de corriger les failles que les cybercriminels pourraient exploiter.
- Limiter l'utilisation des macros de Microsoft Office : les macros peuvent être exploitées pour diffuser des logiciels malveillants. Pour réduire considérablement ce risque, les entreprises doivent configurer les paramètres relatifs aux macros de manière à bloquer celles provenant d'Internet et à n'autoriser que celles qui ont été évaluées.
- Renforcement de la sécurité des applications utilisateur : cette mesure consiste à désactiver ou à restreindre les fonctionnalités des applications qui ne sont pas indispensables aux activités de l'entreprise mais qui pourraient faire l'objet d'attaques, telles que les contenus Flash, Java et les publicités.
Limiter l'impact des attaques
Le deuxième objectif des 8 contrôles de sécurité essentiels est de réduire les dommages causés par les violations.
- Limiter les privilèges administratifs : les comptes administratifs doivent être limités et surveillés. Les utilisateurs ne doivent disposer que des privilèges nécessaires à leur fonction, afin de réduire le risque que ces comptes soient compromis et utilisés pour faciliter d'autres attaques.
- Mises à jour des systèmes d'exploitation : les systèmes d'exploitation doivent être maintenus à jour grâce à des correctifs de sécurité, tout comme les applications. Cela implique notamment de déployer des correctifs pour les failles critiques dans un délai de 48 heures afin de se prémunir contre d'éventuelles attaques.
- Authentification multifactorielle : l'authentification multifactorielle (MFA) renforce la sécurité en exigeant au moins deux méthodes de vérification pour accéder au système. Cela réduit considérablement le risque d'accès non autorisé, même en cas de compromission des mots de passe.
Assurer la récupération et la disponibilité des données
Le troisième objectif est d'assurer la restauration rapide des données critiques et de maintenir la continuité des activités en cas d'incident de cybersécurité.
- Sauvegardes régulières : les sauvegardes régulières sont indispensables pour permettre la restauration des données en cas de perte due à des cyberincidents, tels que les attaques par ransomware. Les sauvegardes doivent être conservées hors du réseau et testées régulièrement afin de s'assurer qu'elles peuvent être restaurées.
Qu'est-ce que le modèle de maturité Essential Eight ?
Le modèle de maturité Essential Eight aide les organisations à évaluer leur maturité en matière de cybersécurité et à améliorer leur posture de sécurité. Il propose une approche structurée de la mise en œuvre des stratégies Essential 8, permettant aux entreprises de renforcer progressivement leurs mesures de sécurité. Le modèle est divisé en quatre niveaux de maturité, chacun représentant un stade différent de mise en œuvre et d'efficacité.
Niveau de maturité zéro
Le niveau de maturité zéro indique qu'une organisation a une posture de cybersécurité faible, avec soit aucune mise en œuvre des stratégies des huit éléments essentiels, soit des progrès minimes. À ce niveau, l'organisation est très vulnérable aux cybermenaces, car les contrôles de sécurité de base sont soit absents, soit insuffisants. Ce niveau souligne la nécessité d'une action immédiate pour mettre en place des pratiques fondamentales de cybersécurité.
Niveau de maturité un
Le premier niveau de maturité se concentre sur l'atténuation des faiblesses de sécurité courantes d'une organisation que les acteurs de la menace peuvent facilement exploiter, telles qu'une vulnérabilité non corrigée ou des mots de passe faibles. Ce niveau représente l'étape initiale de la mise en œuvre des huit stratégies essentielles. À ce niveau, les organisations ont commencé à mettre en œuvre des mesures de sécurité de base, mais ne les ont peut-être pas encore totalement intégrées à leurs processus. Ce niveau témoigne d'une volonté d'améliorer la cybersécurité, mais indique que des efforts supplémentaires sont nécessaires pour parvenir à une protection solide.
Niveau de maturité deux
Le niveau de maturité 2 se concentre sur le renforcement de la résilience contre les attaquants qui utilisent des techniques d'attaque plus puissantes pour contourner les systèmes de sécurité et échapper à la détection. Ce niveau correspond à un stade de mise en œuvre plus avancé, où les stratégies des Huit éléments essentiels sont systématiquement appliquées et intégrées dans les opérations de l'organisation. À ce niveau, les organisations disposent d'une solide défense contre les cybermenaces, mais peuvent encore améliorer leurs mesures pour une efficacité maximale.
Niveau de maturité trois
Le niveau de maturité trois vise à prévenir les acteurs malveillants qui emploient des méthodes sophistiquées pour exploiter les lacunes potentielles dans les défenses de sécurité de la cible. Ce niveau représente le niveau de maturité le plus élevé du modèle des Huit éléments essentiels. À ce stade, les organisations ont pleinement intégré et optimisé les stratégies des Huit éléments essentiels dans leur cadre de cybersécurité, offrant ainsi le niveau de défense le plus élevé contre les cybermenaces. À ce niveau, les organisations sont bien équipées pour se défendre contre un large éventail de menaces.
Quels sont les éléments à prendre en compte lors de la mise en œuvre d'Essential Eight ?
Lors de la mise en œuvre des 8 stratégies essentielles de cybersécurité, les organisations doivent prendre en compte plusieurs facteurs critiques afin d'améliorer efficacement et progressivement leur position en matière de cybersécurité.
Les entreprises doivent déterminer leur niveau de maturité actuel pour chacune des 8 stratégies essentielles. Cela permet de comprendre le point de départ et d'identifier les domaines qui nécessitent une attention immédiate. Cette évaluation de base permet également de comprendre les différences entre l'état actuel et le niveau de maturité souhaité.
Fixer des objectifs clairs et réalisables pour progresser dans les niveaux de maturité. Mettre en œuvre les huit stratégies de manière équilibrée, en visant à atteindre le même niveau de maturité dans toutes les stratégies avant de passer aux niveaux supérieurs.
Les organisations doivent adopter une approche basée sur le risque lors de la mise en œuvre des huit principes essentiels, ce qui signifie qu'elles doivent comprendre les risques auxquels elles sont exposées et prendre les mesures appropriées en fonction de leur niveau de risque. Pour ce faire, elles doivent s'efforcer de réduire les exceptions (contournement temporaire des politiques de sécurité ou des contrôles en raison de facteurs stratégiques) et leur impact en appliquant des contrôles alternatifs et en limitant autant que possible le nombre de systèmes ou d'utilisateurs affectés.
Les entreprises doivent procéder à des évaluations régulières afin de suivre les progrès réalisés par rapport au niveau de maturité et de procéder à des ajustements et à des améliorations.
Si les huit éléments essentiels constituent une base solide, les organisations doivent envisager des stratégies et des contrôles supplémentaires au-delà des mesures préventives minimales.
Découvrez les conseils concrets de notre panel d'experts sur le cadre « Essential Eight » et les normes du NIST. Regardez le webinaire à la demande pour découvrir les étapes pratiques permettant d'intégrer les principaux cadres de cybersécurité à votre stratégie.
Comment Datto peut-elle vous aider ?
La mise en œuvre du cadre « Essential Eight » est essentielle pour renforcer la résilience face à diverses cybermenaces. L’une des stratégies clés de ce cadre consiste à garantir la réalisation de sauvegardes régulières. Datto propose une gamme complète de solutions de sauvegarde et de restauration qui s’inscrivent dans cette stratégie essentielle, vous aidant ainsi à protéger les données critiques de vos clients et à assurer la continuité de leurs activités. Voici en quoi les solutions de Datto s’alignent sur la stratégie des « sauvegardes régulières » de l’« Essential Eight » :
Datto vous permet de personnaliser l'intervalle de sauvegarde/l'objectif de point de récupération (RPO) pour vos appliances, ce qui garantit que votre calendrier de sauvegarde s'aligne sur les besoins professionnels spécifiques de vos clients.
Avec les solutions Datto Backup for Microsoft Azure et Endpoint Backup dotées de la fonctionnalité de reprise après sinistre, Datto propose un planning de sauvegarde automatique toutes les heures afin de répondre à des objectifs RPO très exigeants. De même, les solutions Datto Endpoint Backup assurent des sauvegardes automatiques toutes les deux heures, ce qui permet de répondre encore mieux aux exigences RPO strictes et de minimiser les risques de perte de données.
Pour les données stockées dans des applications de type « Software-as-a-Service » (SaaS), telles que Microsoft 365 et Google Workspace, Datto SaaS Protection effectue trois sauvegardes quotidiennes. Cette fréquence de sauvegarde garantit que les données stratégiques de vos clients sont toujours à jour et récupérables.

Figure 2 : la protection des données de Datto pour chaque cas d'utilisation.
En outre, les appliances de sauvegarde Datto sont conçues pour fonctionner en dehors de la surface d'attaque de Windows, ce qui constitue une couche de sécurité supplémentaire contre les attaques potentielles et garantit que vos données de sauvegarde restent protégées.
Soutien à la mise en œuvre d'Essential Eight avec Datto
Datto prend en charge les capacités MFA/single sign-on (SSO) dans le portail des partenaires Datto pour une sécurité et une expérience utilisateur renforcées. Le MFA ajoute des couches de vérification, rendant l'accès non autorisé plus difficile, tandis que le SSO réduit les vulnérabilités des mots de passe et ajoute de la commodité.
Le contrôle d'accès basé sur les rôles (RBAC) protège les informations et les ressources sensibles en limitant l'accès au seul personnel autorisé. Le panneau de configuration Utilisateurs locaux vous permet d'attribuer un accès aux fonctions et fonctionnalités basé sur les rôles aux comptes d'utilisateurs locaux sur l'appliance Datto. Vous pouvez définir quelles personnes de votre organisation ont un accès administratif à vos dispositifs Datto et quelles fonctions elles sont autorisées à exécuter.
La conception immuable du Datto Cloud offre une sécurité et une fiabilité maximales aux clients MSP. Il fournit plusieurs couches de sécurité pour protéger les données des clients, notamment une équipe de professionnels de la sécurité en interne, une authentification obligatoire à deux facteurs (2FA), des appliances de sauvegarde durcies, des centres de données géographiquement distribués, Cloud Deletion Defense™, un chiffrement AES-256 en vol et un chiffrement optionnel au repos.
Le Cloud Deletion Defense™ de Datto permet aux utilisateurs de retrouver l'accès aux snapshots cloud supprimés lorsqu'un agent est supprimé par erreur ou par malveillance. Lorsque des agents sont supprimés, les snapshots cloud associés sont normalement supprimés aussi. Cloud Deletion Defense™ offre une fenêtre pour récupérer ces données de cloud.
La vérification automatique et quotidienne des captures d'écran confirme que les sauvegardes de votre dispositif Datto sont saines et fonctionnent. Cette fonctionnalité permet aux MSP non seulement de voir si le système sauvegardé est amorçable, mais aussi de vérifier que les applications sont accessibles.
La vérification avancée de Datto permet aux MSP d'activer et de planifier une suite de contrôles d'intégrité automatisés afin d'évaluer et de signaler l'état des sauvegardes. En s'appuyant sur la vérification des captures d'écran, la vérification locale, la vérification des applications et des services, et en prenant en charge les scripts de vérification des clients, cette fonctionnalité rassemble un large éventail d'informations personnalisables sur l'intégrité de vos sauvegardes.
La fonction révolutionnaire 1-Click Disaster Recovery (DR) de Datto rend la reprise d'activité incroyablement rapide et sans effort. Cette fonction innovante permet aux techniciens MSP de cloner les configurations des machines virtuelles et du réseau à partir de tests DR réussis précédemment, éliminant ainsi le besoin de répéter des processus de configuration manuels et complexes.
L'intégration des solutions robustes de sauvegarde et de restauration de Datto à votre stratégie de cybersécurité peut renforcer la résilience de vos clients face à l'évolution des cybermenaces. Demandez une démonstration dès aujourd'hui!