Essential Eight: Una guía sobre el marco de ciberseguridad del ACSC
Las amenazas cibernéticas son motivo de gran preocupación para las empresas hoy en día, no solo porque son cada vez más frecuentes, sino también porque se están volviendo más sofisticadas y dañinas. Según los expertos en ciberseguridad, no se trata de «si» una organización o entidad sufrirá un ciberataque, sino de «cuándo» ocurrirá. La cruda realidad es que ninguna organización es inmune a los ciberataques. Entonces, ¿cuál es la solución a esta amenaza constante?
Si bien las amenazas a la ciberseguridad siguen siendo el mayor desafío al que se enfrentan las empresas en la actualidad, con las herramientas y estrategias adecuadas, puedes ayudar a tus clientes a desarrollar resiliencia y mitigar estos riesgos de manera efectiva. En este artículo, analizaremos en profundidad el «Essential Eight» del Centro Australiano de Ciberseguridad (ACSC), un marco práctico diseñado para ayudar a las empresas a mitigar los riesgos cibernéticos de manera eficiente. Este artículo ofrecerá una visión general del «Essential Eight» y explicará cómo su implementación puede ayudar a fortalecer tu postura de ciberseguridad y la de tus clientes.
¿Qué es el Essential Eight?
Las Ocho Estrategias Esenciales son un conjunto de ocho estrategias básicas recomendadas por el Centro Australiano de Ciberseguridad para ayudar a las organizaciones a protegerse contra las amenazas cibernéticas. Estas estrategias están diseñadas para prevenir los ciberataques, limitar su impacto en caso de que se produzcan y garantizar una rápida recuperación. Cuando se implementan correctamente, estas estrategias ayudan a mejorar la postura de ciberseguridad de una organización y a protegerla contra las amenazas cibernéticas más comunes.
¿Por qué implementar los controles de seguridad Essential Eight?
La implementación de los controles de seguridad Essential Eight no es solo una necesidad técnica, sino una medida estratégica para proteger las operaciones comerciales, salvaguardar la información confidencial y garantizar la resiliencia frente a las amenazas cibernéticas.
El Essential 8 ofrece un enfoque integral de la ciberseguridad centrándose en tres objetivos principales: prevenir los ciberataques, limitar su impacto y garantizar la recuperación y disponibilidad de los datos. A continuación, analizamos cada uno de estos objetivos con más detalle:
- Prevenir los ciberataques: El objetivo principal de «The Essential Eight» es prevenir los ciberataques mediante la implementación de estrategias como el control de aplicaciones o el uso de listas blancas, la aplicación regular de parches a las aplicaciones, la configuración de las opciones de macros en Microsoft Office y el refuerzo de la seguridad de las aplicaciones de los usuarios.
- Limitar el impacto de los ciberataques: A pesar de todos los esfuerzos por prevenirlos, es posible que algunos ciberataques logren su objetivo. La iniciativa «Essential 8» aborda este problema limitando el impacto potencial mediante la restricción de los privilegios administrativos, la aplicación de parches a los sistemas operativos y la implementación de la autenticación multifactorial (MFA).
- Recuperación y disponibilidad de datos: En caso de que se produzca un ataque exitoso, la capacidad de recuperar los datos y mantener su disponibilidad es fundamental. Las copias de seguridad diarias, un componente clave de los «Essential Eight», garantizan que los datos críticos de la empresa puedan restaurarse rápidamente tras un incidente.
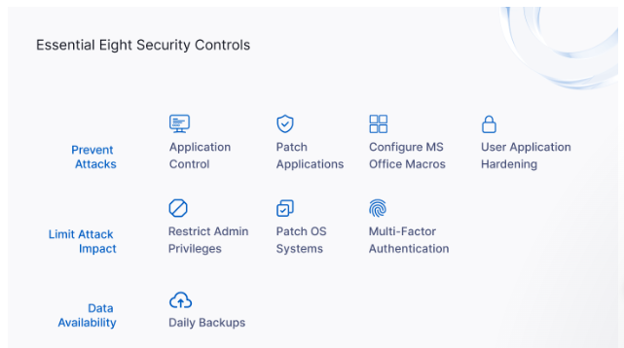
Figura 1: Los ocho controles de seguridad esenciales
Ventajas de implementar los «Essential Eight»
La adopción de las estrategias de los Ocho Esenciales puede ofrecer varias ventajas clave, entre ellas:
- Mayor seguridad: Al hacer frente a los vectores de ataque más comunes, las empresas pueden reducir significativamente su exposición a las amenazas cibernéticas.
- Cumplimiento normativo: Seguir las «8 medidas esenciales» puede ayudar a las organizaciones a cumplir con diversos requisitos y normas regulatorias, lo que demuestra su compromiso con la ciberseguridad.
- Eficiencia en los costos: Prevenir incidentes suele ser más rentable que lidiar con las consecuencias de una violación de seguridad.
- Gestión de la reputación: Demostrar que se aplican prácticas sólidas de ciberseguridad puede mejorar la reputación y la credibilidad de una organización ante sus clientes y socios.
¿Es obligatorio el Essential Eight?
El Essential Eight es principalmente un conjunto de estrategias recomendadas, más que una normativa obligatoria o un mandato legal. Sirve como marco destinado a orientar a las organizaciones en la implementación de medidas efectivas de ciberseguridad. Se recomienda encarecidamente cumplir con el Essential Eight, pero es voluntario para la mayoría de las empresas del sector privado.
Sin embargo, el «Essential 8» (nivel de madurez 2) es obligatorio para las entidades de la Commonwealth que no son corporativas en Australia. El «Essential 8» forma parte del Marco de Políticas de Seguridad Protectiva (PSPF) del Gobierno de Australia. Estas políticas describen los requisitos mínimos de seguridad que deben cumplir las entidades de la Commonwealth, lo que garantiza medidas de seguridad consistentes y efectivas en todo el gobierno. El Centro Australiano de Ciberseguridad también brinda orientación y apoyo a estas entidades para ayudarlas a alcanzar y mantener el cumplimiento.
¿Cuáles son las ocho estrategias de mitigación esenciales?
Como se ha comentado en la sección anterior, las estrategias de los «Essential 8» se dividen en tres objetivos: prevenir, limitar y recuperar. A continuación se ofrece una descripción general de las estrategias de mitigación de los «Essential 8»:
Prevención de ciberataques
El primer objetivo de los Essential 8 es prevenir los ciberataques mediante el fortalecimiento de las defensas iniciales de la infraestructura de TI de una empresa.
- Control de aplicaciones/lista blanca: El control de aplicaciones o la lista blanca consisten en permitir que solo se ejecuten en los sistemas de una empresa aquellas aplicaciones aprobadas. Esto evita la ejecución de software malicioso, como el ransomware y otros programas no autorizados.
- Aplicación de parches: Es fundamental actualizar periódicamente las aplicaciones de software. Esto implica aplicar parches de seguridad para corregir vulnerabilidades que los ciberdelincuentes podrían aprovechar.
- Restringir las macros de Microsoft Office: Las macros pueden ser objeto de ataques para distribuir malware. Para reducir significativamente este riesgo, las empresas deben configurar los ajustes de macros de manera que se bloqueen las macros procedentes de Internet y solo se permitan aquellas que hayan sido evaluadas.
- Fortalecimiento de las aplicaciones de usuario: Esta medida consiste en desactivar o restringir las funciones de las aplicaciones que no son necesarias para las operaciones de la empresa, pero que podrían ser objeto de explotación, como el contenido Flash, Java y los anuncios.
Limitar el impacto de los ataques
El segundo objetivo de los controles de seguridad Essential 8 es reducir el daño causado por las brechas de seguridad.
- Restringir los privilegios administrativos: Las cuentas administrativas deben limitarse y supervisarse. Los usuarios solo deben tener los privilegios necesarios para desempeñar su función, a fin de reducir el riesgo de que estas cuentas se vean comprometidas y se utilicen para facilitar nuevos ataques.
- Actualizar los sistemas operativos: Los sistemas operativos deben mantenerse al día con las actualizaciones de seguridad, al igual que las aplicaciones. Esto incluye aplicar parches para vulnerabilidades críticas en un plazo de 48 horas a fin de protegerse contra posibles ataques.
- Autenticación multifactorial: La MFA brinda seguridad adicional al exigir dos o más métodos de verificación para acceder al sistema. Esto reduce considerablemente el riesgo de acceso no autorizado, incluso si las contraseñas se ven comprometidas.
Garantizar la recuperación y la disponibilidad de los datos
El tercer objetivo es garantizar la rápida recuperación de los datos críticos y mantener la continuidad del negocio en caso de un incidente de ciberseguridad.
- Copias de seguridad periódicas: Las copias de seguridad periódicas son esenciales para la recuperación en caso de pérdida de datos debido a incidentes cibernéticos, como el ransomware. Las copias de seguridad deben almacenarse fuera de la red y someterse a pruebas periódicas para garantizar que puedan restaurarse.
¿Qué es el modelo de madurez Essential Eight?
El modelo de madurez Essential Eight ayuda a las organizaciones a evaluar su madurez en materia de ciberseguridad y a mejorar su postura de seguridad. Ofrece un enfoque estructurado para implementar las estrategias Essential 8, lo que permite a las empresas mejorar progresivamente sus medidas de seguridad. El modelo se divide en cuatro niveles de madurez, cada uno de los cuales representa una etapa diferente de implementación y eficacia.
Nivel de madurez cero
El nivel de madurez cero indica que una organización tiene una postura de ciberseguridad débil, ya sea porque no ha implementado las estrategias de los Ocho Esenciales o porque solo ha logrado un progreso mínimo. En este nivel, la organización es altamente vulnerable a las amenazas cibernéticas, ya que los controles de seguridad básicos están ausentes o son insuficientes. Este nivel destaca la necesidad de tomar medidas inmediatas para establecer prácticas fundamentales de ciberseguridad.
Nivel de madurez uno
El nivel de madurez uno se centra en mitigar las debilidades de seguridad comunes de una organización que los actores maliciosos pueden explotar fácilmente, como una vulnerabilidad sin parchear o contraseñas débiles. Este nivel representa la etapa inicial de la implementación de las estrategias de los Ocho Esenciales. En este nivel, las organizaciones han comenzado a implementar medidas de seguridad básicas, pero es posible que no las hayan integrado completamente en sus procesos. Este nivel demuestra un compromiso con la mejora de la ciberseguridad, pero indica que se necesita trabajar más para lograr una protección sólida.
Nivel de madurez dos
El nivel de madurez dos se centra en desarrollar la resiliencia frente a atacantes que utilizan técnicas de ataque más sofisticadas para eludir los sistemas de seguridad y evadir la detección. Este nivel representa una etapa más avanzada de implementación, en la que las estrategias de los Ocho Fundamentales se aplican de manera sistemática y se integran en las operaciones de la organización. Las organizaciones que se encuentran en este nivel cuentan con una defensa sólida contra las ciberamenazas, pero aún pueden mejorar sus medidas para lograr la máxima eficacia.
Nivel de madurez tres
El nivel de madurez tres tiene como objetivo prevenir a los actores maliciosos que emplean métodos sofisticados para explotar posibles brechas en las defensas de seguridad del objetivo. Este nivel representa el nivel más alto de madurez en el modelo Essential Eight. En esta etapa, las organizaciones han integrado y optimizado completamente las estrategias de Essential Eight en su marco de ciberseguridad, proporcionando el más alto nivel de defensa contra las ciberamenazas. Las organizaciones en este nivel están bien equipadas para defenderse contra una amplia gama de amenazas.
¿Qué se debe tener en cuenta al implementar Essential Eight?
Al implementar las estrategias de ciberseguridad Essential 8, las organizaciones deben considerar cuidadosamente varios factores críticos para mejorar de manera efectiva y progresiva su postura de ciberseguridad.
Las empresas deben determinar su nivel actual de madurez para cada una de las estrategias de Essential 8. Esto ayuda a comprender el punto de partida e identificar las áreas que requieren atención inmediata. Esta evaluación de referencia también ayuda a comprender las diferencias entre el estado actual y el nivel de madurez deseado.
Establezca objetivos claros y alcanzables para avanzar en los niveles de madurez. Implemente las ocho estrategias de manera equilibrada, con el objetivo de alcanzar el mismo nivel de madurez en todas las estrategias antes de avanzar a niveles superiores.
Las organizaciones deben adoptar un enfoque basado en el riesgo al implementar los Ocho Esenciales, lo que significa que deben comprender los riesgos a los que están expuestas y tomar las medidas adecuadas en función de su nivel de riesgo. Para hacerlo de manera eficaz, deben esforzarse por reducir las excepciones (eludir temporalmente las políticas o controles de seguridad debido a factores estratégicos) y su impacto, aplicando controles alternativos y manteniendo el número de sistemas o usuarios afectados lo más bajo posible.
Las empresas deben realizar evaluaciones periódicas para supervisar el progreso en relación con el nivel de madurez y realizar ajustes y mejoras.
Si bien los «Essential Eight» proporcionan una base sólida, las organizaciones deben considerar estrategias y controles adicionales más allá de las medidas preventivas mínimas.
Descubre información útil de nuestro panel de expertos sobre el marco «Essential Eight» y las normas del NIST. Ve el seminario web a la carta para conocer los pasos prácticos que te permitirán integrar los marcos fundamentales de ciberseguridad en tu estrategia.
¿Cómo ayuda Datto?
La implementación del marco «Essential Eight» es fundamental para desarrollar resiliencia frente a una variedad de amenazas cibernéticas. Una de las estrategias centrales de este marco es garantizar la realización de copias de seguridad periódicas. Datto ofrece un conjunto integral de soluciones de copia de seguridad y recuperación que respaldan esta estrategia esencial, lo que le ayuda a proteger los datos críticos de sus clientes y a garantizar la continuidad del negocio. A continuación, le mostramos cómo las soluciones de Datto se alinean con la estrategia de «copias de seguridad periódicas» del «Essential Eight»:
Datto le permite personalizar el intervalo de copia de seguridad y el objetivo de punto de recuperación (RPO) de sus dispositivos, lo que garantiza que su programa de copias de seguridad se adapte a las necesidades comerciales específicas de sus clientes.
Con Datto Backup for Microsoft Azure y Endpoint Backup con recuperación ante desastres, Datto ofrece un programa de copias de seguridad automáticas cada hora para cumplir con objetivos de RPO exigentes. Del mismo modo, las soluciones de Datto Endpoint Backup proporcionan copias de seguridad automáticas cada dos horas, lo que respalda aún más los requisitos estrictos de RPO y minimiza los riesgos de pérdida de datos.
En el caso de los datos de aplicaciones de Software como Servicio (SaaS), como Microsoft 365 y Google Workspace, Datto SaaS Protection realiza tres copias de seguridad diarias. Este programa de copias de seguridad frecuentes garantiza que los datos críticos de sus clientes estén siempre actualizados y sean recuperables.

Figura 2: Protección de datos de Datto para cada caso de uso
Además, los dispositivos de respaldo de Datto están diseñados para funcionar fuera de la superficie de ataque de Windows, lo que proporciona una capa adicional de seguridad contra posibles ataques y garantiza que sus datos de respaldo permanezcan protegidos.
Apoye la implementación de Essential Eight con Datto
Datto admite funciones de autenticación multifactorial (MFA) y de inicio de sesión único (SSO) en el Portal de socios de Datto para mejorar la seguridad y la experiencia del usuario. La autenticación multifactorial añade capas de verificación, lo que dificulta el acceso no autorizado, mientras que el inicio de sesión único reduce las vulnerabilidades relacionadas con las contraseñas y ofrece mayor comodidad.
El control de acceso basado en roles (RBAC) protege la información y los recursos confidenciales al restringir el acceso únicamente al personal autorizado. El panel de control de Usuarios Locales le permite asignar acceso a características y funcionalidades basado en roles a las cuentas de usuario locales en el dispositivo Datto. Puede definir qué personas de su organización tienen acceso administrativo a sus dispositivos Datto y qué funciones pueden realizar.
El diseño inmutable de Datto Cloud ofrece la máxima seguridad y confiabilidad a los clientes de MSP. Proporciona múltiples capas de seguridad para proteger los datos de los clientes, incluyendo un equipo interno de profesionales de seguridad, autenticación de dos factores (2FA) obligatoria, dispositivos de respaldo reforzados, centros de datos distribuidos geográficamente, Cloud Deletion Defense™, cifrado AES-256 en tránsito y cifrado opcional en reposo.
Cloud Deletion Defense™ de Datto permite a los usuarios recuperar el acceso a instantáneas en la nube eliminadas cuando un agente se elimina por error o de forma maliciosa. Cuando se eliminan los agentes, normalmente también se eliminan las instantáneas en la nube asociadas. Cloud Deletion Defense™ ofrece una ventana para recuperar estos datos en la nube.
La verificación automática diaria mediante capturas de pantalla confirma que las copias de seguridad de su dispositivo Datto están en buen estado y funcionan correctamente. Esta función permite a los MSP no solo comprobar si el sistema del que se ha realizado la copia de seguridad es arrancable, sino también verificar que se puede acceder a las aplicaciones.
La verificación avanzada de Datto permite a los MSP habilitar y programar un conjunto de comprobaciones de integridad automatizadas para evaluar e informar sobre el estado de las copias de seguridad. Al aprovechar la verificación mediante capturas de pantalla, la verificación local, la verificación de aplicaciones y servicios, y al incorporar compatibilidad con scripts de verificación de los clientes, esta función recopila una amplia gama de información personalizable sobre el estado de la integridad de sus copias de seguridad.
La innovadora función de recuperación ante desastres (DR) con un solo clic de Datto hace que la recuperación ante desastres sea increíblemente rápida y sencilla. Esta innovadora función permite a los técnicos de MSP clonar configuraciones de máquinas virtuales y de red a partir de pruebas de recuperación ante desastres realizadas con éxito anteriormente, lo que elimina la necesidad de repetir procesos de configuración manuales y complejos.
La integración de las sólidas soluciones de respaldo y recuperación de Datto en tu estrategia de ciberseguridad puede fortalecer la resiliencia de tus clientes frente a las amenazas cibernéticas en constante evolución. ¡Solicita una demostración hoy mismo!