Atomic Red Team Deel 2: Atomic Red Team gebruiken voor aanvalsemulatie door tegenstanders
In een eerdere blogpost hebben we het gehad over het gebruik van adversary-emulatie binnen uw omgeving om uw cyberbeveiliging te valideren en te verbeteren. We zullen stap voor stap uitleggen hoe u een open-source-tool kunt gebruiken om aanvalstechnieken in uw omgeving te emuleren. De open-source-tool waarvoor we hebben gekozen is Atomic Red Team van Red Canary. Afzonderlijke tests, ook wel ‘atomics’ genoemd, kunnen handmatig rechtstreeks op een systeem worden uitgevoerd of via het PowerShell-framework, Invoke-Atomic.
Met Atomic Red Team kun je meer dan 200 verschillende aanvalstechnieken testen. Deze tool is gekoppeld aan het MITRE ATT&CK-raamwerk, waardoor je gemakkelijk kunt overschakelen van dreigingsprofielen naar emulatie.
Voordat u gaat testen, moet u weten dat het niet wordt aanbevolen om Atomic Red Team op een productiesysteem te gebruiken, omdat het schade kan veroorzaken. Het gebruik van een testsysteem met productie beveiligingscontroles en configuraties zal de beste resultaten opleveren.
Atomics selecteren en handmatig uitvoeren
Aangezien Atomic Red Team is gekoppeld aan het MITRE ATT&CK-raamwerk, kun je het gedrag van aanvallers nabootsen op basis van elk van de 14 bedrijfstactieken die in het raamwerk worden genoemd.
Om het gedrag van een aanvaller na te bootsen zonder iets te installeren, ga je gewoon naar de map ‘Atomics’ van de GitHub-repository van het Atomic Red Team en kies je een van de vermelde technieken. Elke techniek in de map ‘atomics’ is voorzien van een ID die overeenkomt met MITRE ATT&CK. Deze mappen bevatten allemaal een Markdown-bestand met beschrijvingen van de techniek, de beschikbare ‘atomics’ en de bijbehorende commando’s.
U kunt de aanvalstechniek uitvoeren door de vermelde aanvalsopdrachten uit te voeren op een ondersteund besturingssysteem met de opgegeven accountrechten. Het uitvoeren van de atomic zal resulteren in een succesvolle uitvoering of een fout weergeven die aangeeft dat beveiligingscontroles hebben voorkomen dat de techniek slaagt.
Atomics automatiseren en installeren
Atomic Red Team kan ook worden uitgevoerd via het uitvoeringsraamwerk, Invoke-Atomic, dat compatibel is met alle besturingssystemen die PowerShell ondersteunen. Het uitvoeringsraamwerk kan standalone worden geïnstalleerd of met een kopie van de map "atomics".
Het installeren van het Invoke-Atomic framework en atomic tests maakt het makkelijker om meerdere atomics snel achter elkaar uit te voeren.
Deze opdracht installeert Invoke-Atomic en downloadt alle Atomic-tests naar je testapparaat:
"IEX (IWR 'https://raw.githubusercontent....' -UseBasicParsing); Install-AtomicRedTeam -getAtomics".
Raadpleeg voor meer informatie over de installatie de wiki op de GitHub-pagina van Invoke Atomic Red Team.
Invoke-Atomic gebruiken
Voor dit voorbeeld hebben we atomics geselecteerd die overeenkomen met de technieken die worden beschreven in het bedreigingsprofiel van het Datto Threat Management-team voor de LockBit ransomware-groep.
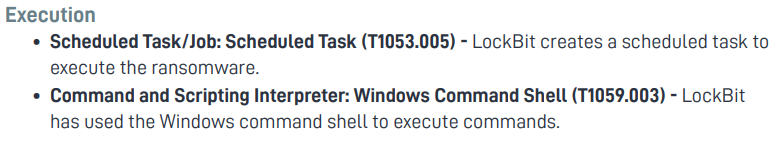
(Afbeelding toont de ATT&CK-ID's van de uitvoeringsfase uit het LockBit-dreigingsprofiel van Datto)
In het Markdown-bestand voor de geplande taak/job: Geplande taak (T1053.005) staan zes atomics vermeld . Voor dit bericht gebruiken we test nummer 2.
Eerst moet u PowerShell starten om de module Invoke-Atomic uit te voeren met het volgende commando. Het is belangrijk op te merken dat naar alle atomics wordt verwezen met behulp van de MITRE ATT&CK ID die is gekoppeld aan de verschillende tactieken en technieken.
Invoke-AtomicTest T1053.005 -ShowDetailsBrief
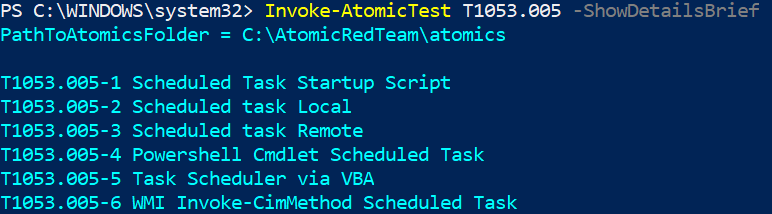
Door de vlag `-ShowDetailsBrief` te gebruiken worden de individuele tests in deze atomic opgesomd. Zoals hierboven vermeld, zullen we test 2 gebruiken, die toegankelijk is door `-ShowDetailsBrief` te verwijderen en `-TestNumbers` en `-ShowDetails` toe te voegen.
Invoke-AtomicTest T1053.005 -TestNumbers 2 -ShowDetails
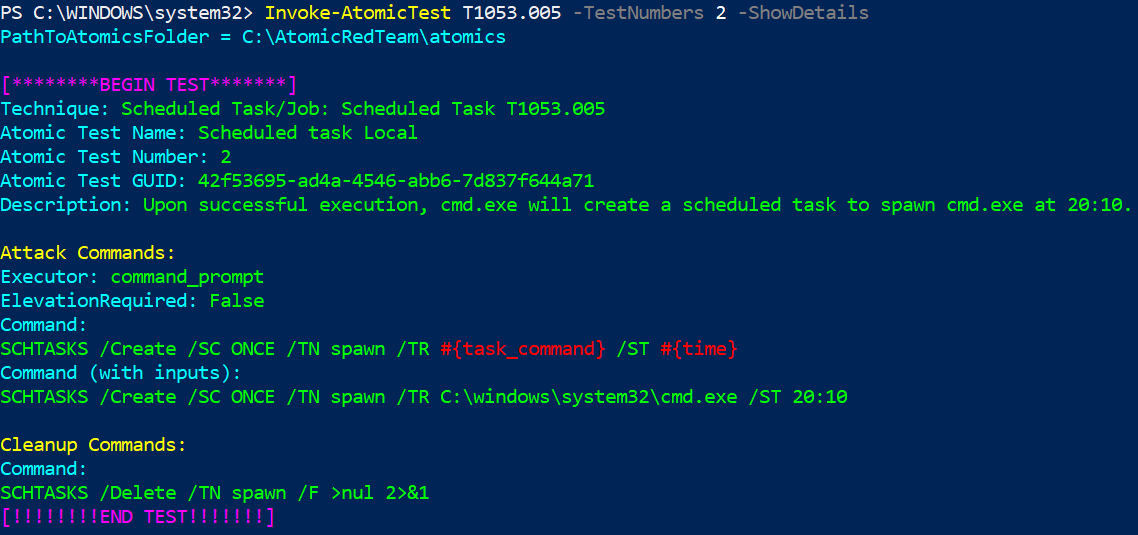
Door de vlag `-ShowDetails` te gebruiken, wordt informatie weergegeven over de atoomtest die je gaat uitvoeren. Hier kun je de beschrijving controleren om de test te begrijpen en ondersteunde besturingssystemen en prerequisites te verifiëren. Als je klaar bent, verwijder je gewoon de vlag `-ShowDetails` en voer je het commando uit.
Invoke-AtomicTest T1053.005 -Testnummers 2
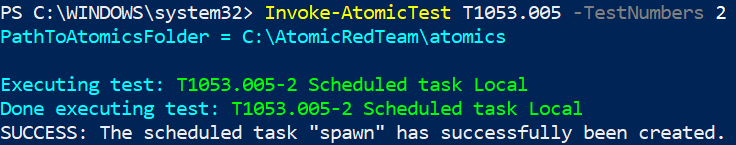
Dit eenvoudige commando heeft een techniek nagebootst die een tegenstander in je omgeving zou kunnen uitvoeren. Afhankelijk van de uitkomst wil je deze techniek misschien resetten en opnieuw testen. Resetten kan eenvoudig worden gedaan door de vlag `-cleanup` toe te voegen aan het bovenstaande commando, waardoor de vorige activiteit wordt teruggedraaid om opnieuw te kunnen testen.
Invoke-AtomicTest T1053.005 -TestNumbers 2 -cleanup

Zodra het opschonen is voltooid voor uw Atomics, hebt u met succes een aanval geëmuleerd op uw apparaat en het gereset om klaar te zijn voor toekomstige aanvalsemulaties.
Hopelijk heeft deze handleiding u laten zien hoe eenvoudig het is om aanvalstechniekemulatie te gebruiken om uw beveiligingscontroles en detectietools te valideren. Het gebruik van aanvalstechniekemulatie is een essentieel hulpmiddel om u en uw klanten meer cyberweerbaar te maken.


