Equipe Vermelha Atômica Parte 2: Usando a Equipe Vermelha Atômica para Emulação de Ataque Adversário
Em uma publicação anterior do blog , discutimos o uso da emulação de adversários em seu ambiente para validar e aprimorar suas defesas cibernéticas. Neste artigo, mostraremos como usar uma ferramenta de código aberto para emular técnicas de ataque em seu ambiente. Nossa ferramenta de código aberto escolhida é o Atomic Red Team, da Red Canary. Testes individuais, chamados de atômicos, podem ser executados manualmente diretamente em um sistema ou por meio do framework PowerShell, com o comando Invoke-Atomic.
O Atomic Red Team permite testar mais de 200 técnicas de ataque diferentes. Esta ferramenta está integrada ao framework MITRE ATT&CK , facilitando a transição de perfis de ameaças para emulação.
Antes de testar, observe que não é recomendável usar o Atomic Red Team em um sistema de produção, pois ele pode causar danos. O uso de um sistema de teste com controles e configurações de segurança de produção produzirá os melhores resultados.
Selecionando e executando manualmente cálculos atômicos
Como o Atomic Red Team está alinhado à estrutura MITRE ATT&CK, você pode emular o comportamento do adversário a partir de cada uma das 14 táticas corporativas listadas na estrutura.
Para emular o comportamento de um adversário sem instalação, basta navegar até o diretório "Atomics" do repositório GitHub da Atomic Red Team e selecionar uma técnica listada. Cada técnica no diretório "atomics" é identificada por um ID que corresponde ao MITRE ATT&CK. Essas pastas contêm um arquivo Markdown com descrições da técnica, os atômicos disponíveis e os comandos associados.
Você pode executar a técnica de ataque executando os Comandos de Ataque listados em um Sistema Operacional compatível com as permissões de conta especificadas. A execução do atômico resultará em uma execução bem-sucedida ou mostrará um erro indicando que os controles de segurança impediram que a técnica fosse bem-sucedida.
Automatizando e instalando o Atomics
O Atomic Red Team também pode ser executado por meio de sua estrutura de execução, Invoke-Atomic, que é compatível com todos os sistemas operacionais que suportam o PowerShell. A estrutura de execução pode ser instalada de forma autônoma ou com uma cópia da pasta "atomics".
A instalação da estrutura Invoke-Atomic e dos testes atômicos facilita a execução de vários atômicos em rápida sucessão.
Esse comando instalará o Invoke-Atomic e baixará todos os testes Atomic para o seu dispositivo de teste:
"IEX (IWR 'https://raw.githubusercontent....' -UseBasicParsing); Install-AtomicRedTeam -getAtomics"
Para obter mais informações sobre a instalação, consulte o wiki na página do Invoke Atomic Red Team no GitHub.
Usando Invoke-Atomic
Para este exemplo, selecionamos atômicas mapeadas para as técnicas descritas no perfil de ameaças da equipe de Gerenciamento de Ameaças da Datto sobre o grupo de ransomware LockBit.
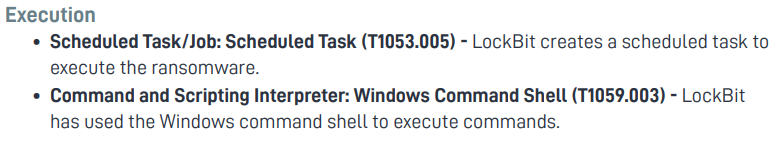
(A imagem mostra os IDs ATT&CK do estágio de execução do perfil de ameaça LockBit da Datto)
Ao ler o arquivo markdown para Tarefa/Trabalho Agendado: Tarefa Agendada (T1053.005), ele lista seis atômicos. Para esta postagem, usaremos o teste número 2 .
Primeiro, você deverá iniciar o PowerShell para executar o módulo Invoke-Atomic usando o seguinte comando. É importante observar que todos os atômicos serão referenciados usando o ID MITRE ATT&CK associado às várias táticas e técnicas.
Invoke-AtomicTest T1053.005 -ShowDetailsBrief
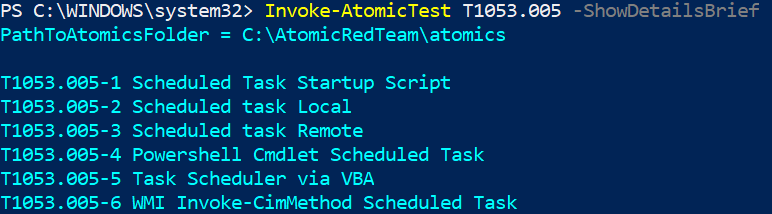
O uso do sinalizador `-ShowDetailsBrief` listará os testes individuais dentro desse atômico. Como mencionado acima, usaremos o teste 2, que pode ser acessado removendo `-ShowDetailsBrief` e adicionando `-TestNumbers` e `-ShowDetails`
Invoke-AtomicTest T1053.005 -TestNumbers 2 -ShowDetails
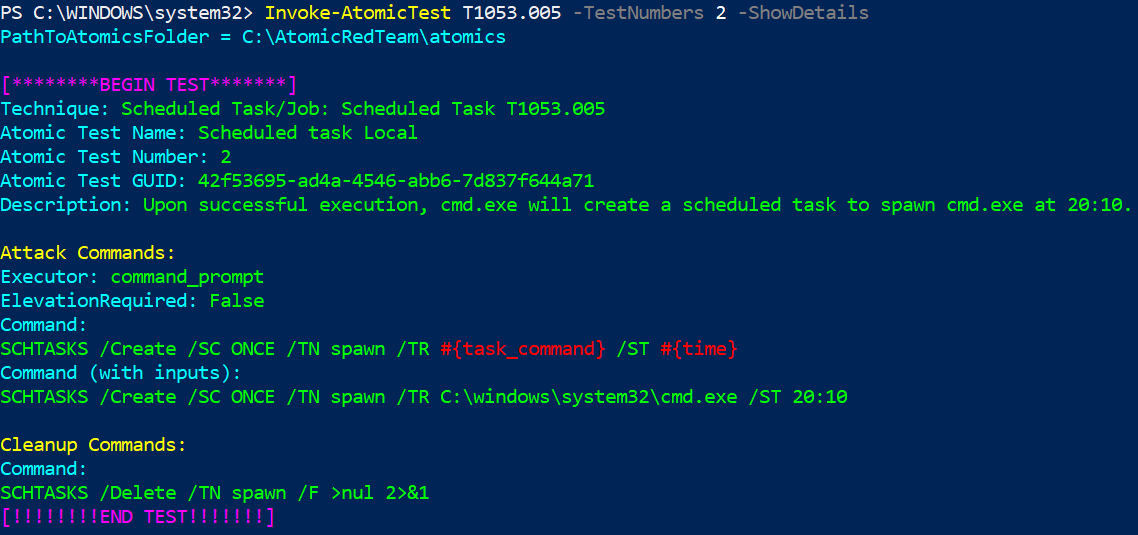
O uso do sinalizador `-ShowDetails` exibirá informações sobre o teste atômico que você está prestes a executar. Aqui, você pode verificar a descrição para entender o teste e verificar os sistemas operacionais e pré-requisitos suportados. Quando estiver pronto, basta remover o sinalizador `-ShowDetails` e executar o comando.
Invoke-AtomicTest T1053.005 -TestNumbers 2
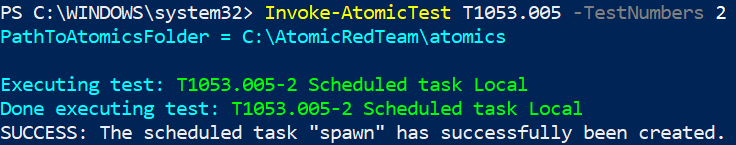
Esse simples comando emulou uma técnica que um adversário poderia executar em seu ambiente. Dependendo do resultado, talvez você queira redefinir e testar novamente essa técnica. A redefinição pode ser feita facilmente adicionando o sinalizador `-cleanup` ao comando acima, que reverterá a atividade anterior para permitir um novo teste.
Invoke-AtomicTest T1053.005 -TestNumbers 2 -cleanup

Uma vez concluída a limpeza do Atomics, você emulou com êxito um ataque ao seu dispositivo e o redefiniu para que fique pronto para futuras emulações de ataque.
Esperamos que este passo a passo tenha ajudado você a ver como é fácil usar a emulação de técnica de ataque para validar seus controles de segurança e ferramentas de detecção. O uso da emulação de técnicas de ataque é uma ferramenta essencial para tornar você e seus clientes mais resistentes à cibernética.


