Atomic Red Team, parte 2: Uso de Atomic Red Team para la emulación de ataques de adversarios
En una entrada anterior del blog, hablamos sobre el uso de la emulación de adversarios dentro de tu entorno para validar y mejorar tus defensas cibernéticas. A continuación, te explicaremos cómo utilizar una herramienta de código abierto para emular técnicas de ataque en tu entorno. La herramienta de código abierto que hemos elegido es Atomic Red Team, de Red Canary. Las pruebas individuales, conocidas como «atomics», se pueden ejecutar manualmente directamente en un sistema o a través del marco de trabajo de PowerShell, Invoke-Atomic.
Atomic Red Team te permite probar más de 200 técnicas de ataque diferentes. Esta herramienta está alineada con el marco MITRE ATT&CK, lo que facilita pasar de los perfiles de amenazas a la emulación.
Antes de realizar las pruebas, tenga en cuenta que no se recomienda utilizar Atomic Red Team en un sistema de producción, ya que podría causar daños. Se obtendrán mejores resultados si se utiliza un sistema de prueba con los controles y configuraciones de seguridad de producción.
Selección y ejecución manual de operaciones atómicas
Dado que Atomic Red Team está alineado con el marco MITRE ATT&CK, puedes emular el comportamiento de los adversarios a partir de cada una de las 14 tácticas empresariales que figuran en el marco.
Para emular el comportamiento de un adversario sin necesidad de instalación, simplemente navega hasta el directorio «Atomics» del repositorio de GitHub de Atomic Red Team y selecciona una de las técnicas que aparecen en la lista. Cada técnica del directorio «atomics» está identificada con un ID que se corresponde con MITRE ATT&CK. Todas estas carpetas contienen un archivo Markdown con descripciones de la técnica, los «atomics» disponibles y los comandos asociados.
Puede ejecutar la técnica de ataque ejecutando los comandos de ataque enumerados en un sistema operativo compatible con los permisos de cuenta especificados. La ejecución del comando resultará en una ejecución exitosa o mostrará un error indicando que los controles de seguridad han impedido que la técnica tenga éxito.
Automatización e instalación de Atomics
Atomic Red Team también puede ejecutarse a través de su marco de ejecución, Invoke-Atomic, que es compatible con todos los sistemas operativos que admiten PowerShell. El marco de ejecución puede instalarse de forma independiente o junto con una copia de la carpeta «atomics».
La instalación del marco Invoke-Atomic y las pruebas atómicas facilita la ejecución de múltiples operaciones atómicas en rápida sucesión.
Este comando instalará Invoke-Atomic y descargará todas las pruebas de Atomic en su dispositivo de prueba:
«IEX (IWR ‘https://raw.githubusercontent….’ -UseBasicParsing); Install-AtomicRedTeam -getAtomics»
Para obtener más información sobre la instalación, consulta la wiki en la página de GitHub de Invoke Atomic Red Team.
Uso de Invoke-Atomic
Para este ejemplo, hemos seleccionado elementos atómicos asignados a las técnicas descritas en el perfil de amenazas del equipo de gestión de amenazas de Datto sobre el grupo de ransomware LockBit.
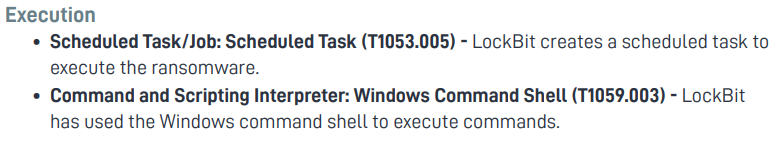
(La imagen muestra los ID de ATT&CK de la etapa de ejecución del perfil de amenazas de LockBit de Datto)
Al revisar el archivo Markdown de la tarea programada: Tarea programada (T1053.005), se enumeran seis operaciones atómicas. Para esta publicación, utilizaremos la prueba número 2.
En primer lugar, deberá iniciar PowerShell para ejecutar el módulo Invoke-Atomic utilizando el siguiente comando. Es importante tener en cuenta que todas las acciones atómicas se referenciarán utilizando el ID de MITRE ATT&CK asociado a las diversas tácticas y técnicas.
Invoke-AtomicTest T1053.005 -MostrarDetallesResumen
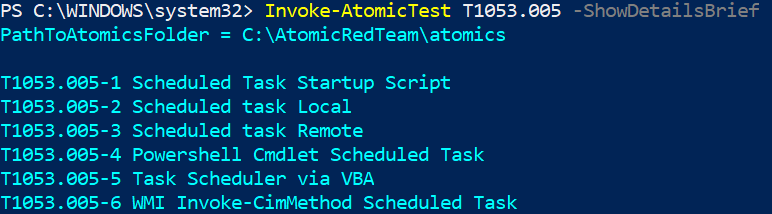
Al usar el indicador `-ShowDetailsBrief`, se mostrarán las pruebas individuales dentro de este atómico. Como se mencionó anteriormente, utilizaremos la prueba 2, a la que se puede acceder eliminando `-ShowDetailsBrief` y agregando `-TestNumbers` y `-ShowDetails`.
Invoke-AtomicTest T1053.005 -TestNumbers 2 -ShowDetails
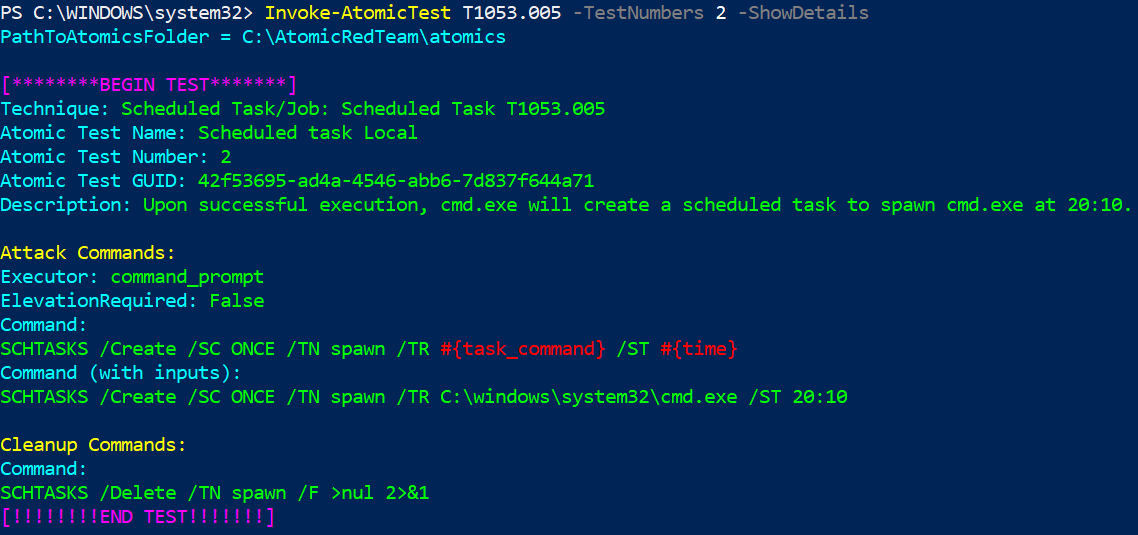
Al usar el indicador `-ShowDetails`, se mostrará información sobre la prueba atómica que está a punto de ejecutar. Aquí, puede revisar la descripción para comprender la prueba y verificar los sistemas operativos compatibles y los requisitos previos. Una vez que esté listo, simplemente elimine el indicador `-ShowDetails` y ejecute el comando.
Invoke-AtomicTest T1053.005 -TestNumbers 2
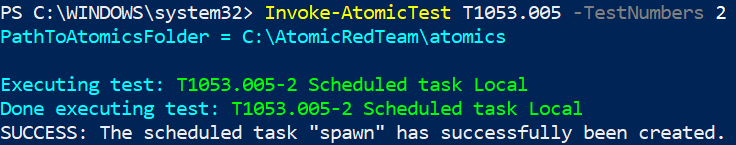
Ese sencillo comando ha emulado una técnica que un adversario podría ejecutar dentro de su entorno. Dependiendo del resultado, es posible que desee restablecer y volver a probar esta técnica. El restablecimiento se puede realizar fácilmente añadiendo el indicador `-cleanup` al comando anterior, lo que revertirá la actividad previa para permitir volver a realizar la prueba.
Invoke-AtomicTest T1053.005 -TestNumbers 2 -cleanup

Una vez completada la limpieza de sus Atomics, habrá emulado con éxito un ataque en su dispositivo y lo habrá restablecido para que esté listo para futuras emulaciones de ataques.
Esperamos que este tutorial te haya ayudado a comprender lo fácil que es utilizar la emulación de técnicas de ataque para validar tus controles de seguridad y herramientas de detección. El uso de la emulación de técnicas de ataque es una herramienta esencial para que tú y tus clientes sean más resilientes ante las amenazas cibernéticas.


