Wat is de 3-2-1 back-upregel?
De 3-2-1 back-upregel is lang de gouden standaard geweest voor gegevensbescherming. De aantrekkingskracht was de eenvoud - bewaar drie kopieën van je data, sla ze op twee verschillende media op en zorg ervoor dat één kopie off-site is. Jarenlang bood het een praktische, betrouwbare aanpak in een tijd waarin back-ups meestal lokaal werden gemaakt en bedreigingen veel minder complex waren.
Maar dat was toen.
Het huidige bedreigingslandschap is drastisch veranderd. Cyberaanvallen zoals ransomware richten zich op de back-upinfrastructuur, samen met de productiedata, met als doel elk pad naar herstel te elimineren. Voeg daarbij de verschuiving naar hybride IT-omgevingen, always-on systemen en cloud-first operaties, en het 3-2-1 model begint zijn beperkingen te tonen. Wat ooit werkte voor eenvoudigere infrastructuren, heeft nu moeite om bescherming te bieden tegen de omvang, snelheid en geavanceerdheid van moderne bedreigingen.
In deze blog pakken we de 3-2-1 back-upstrategie uit, onderzoeken we waarom het een vertrouwde basis werd en onderzoeken we de huidige beperkingen. We bekijken ook hoe deze strategie evolueert naar sterkere modellen zoals 3-2-1-1-0, die ontworpen zijn om de gaten te dichten waar moderne bedreigingen misbruik van maken. Tot slot bespreken we ook hoe oplossingen voor bedrijfscontinuïteit en disaster recovery (BCDR) verder gaan dan de basis om echte veerkracht te leveren in complexe IT-omgevingen.
Wat is de 3-2-1 regel voor back-ups?
De 3-2-1 back-upregel is een beproefde strategie voor gegevensbescherming. Het beveelt aan om drie kopieën van je data te bewaren, opgeslagen op twee verschillende soorten media, met één kopie op een externe locatie. Jarenlang diende deze regel als het go-to model voor het minimaliseren van gegevensverlies, of dit nu het gevolg was van per ongeluk verwijderen van gegevens, hardwarestoringen of lokale rampen. De kracht ligt in de eenvoud: zorg voor redundantie tussen formaten en locaties om herstelbaarheid te garanderen.
Het model werd een industriestandaard omdat het goed aansloot bij hoe IT-omgevingen in het verleden functioneerden. Werklasten waren grotendeels on-prem, bedreigingen waren beperkt in omvang en hersteltijden waren minder kritisch dan tegenwoordig. In die context zorgde de 3-2-1 regel voor consistente en betrouwbare bescherming.
Laten we het uitsplitsen:
3 - Bewaar drie kopieën van uw gegevens
Dit betekent dat u uw primaire productiegegevens en ten minste twee back-upkopieën moet bewaren. Het doel is om het risico van totaal verlies te verkleinen. Als één kopie corrupt is of verloren gaat, fungeren de andere als vangnet. Traditioneel zou dit een live kopie op je werkstation of server zijn, een back-up op lokale opslag en een derde kopie elders.
Redundantie is cruciaal. Zelfs het veiligste primaire systeem kan uitvallen. Als u meerdere versies van uw gegevens hebt, kunt u deze aanzienlijk beter herstellen zonder grote verstoringen.
2 - Bewaar back-ups op twee verschillende soorten media
Door alle back-ups op dezelfde soort media op te slaan, wordt een enkel storingspunt geïntroduceerd. Het gebruik van twee verschillende soorten opslag, zoals een externe harde schijf en een cloudback-up, vergroot de veerkracht. Als de ene uitvalt door hardwareproblemen, compatibiliteitsproblemen of malware, blijft de andere toegankelijk.
In traditionele opstellingen zou dit kunnen betekenen dat er een NAS-apparaat (Network Attached Storage) wordt gebruikt voor de ene back-up en magnetische tape voor de andere. Tegenwoordig kan de mix lokale schijf, cloudopslag of onveranderlijke back-upapparaten omvatten. Het doel is om te diversifiëren, zodat niet één technologische storing al uw gegevens in gevaar kan brengen.
1 - Een reservekopie off-site bewaren
Lokale kopieën zijn kwetsbaar voor rampen op de hele locatie, zoals brand, overstroming, diefstal of zelfs ransomware-aanvallen die zich over het netwerk verspreiden. Door ten minste één kopie op een andere geografische locatie te bewaren, bent u verzekerd van herstelbaarheid, zelfs als de primaire locatie is aangetast.
Off-site kopieën zoals cloudgebaseerde back-ups geven u opties tijdens herstel en verminderen uw afhankelijkheid van één locatie of infrastructuur.
Wat zijn de tekortkomingen van het 3-2-1 back-upmodel?
De 3-2-1 back-upregel heeft IT-teams decennialang goede diensten bewezen. Maar nu infrastructuren complexer worden en bedreigingen geavanceerder, dekt dit model niet langer alle bases. Ransomware richt zich nu rechtstreeks op back-ups. Cloud-eerste omgevingen voegen nieuwe lagen van complexiteit toe en bedrijven verwachten sneller, betrouwbaarder herstel dan ooit tevoren.
Hoewel 3-2-1 nog steeds een sterke basis biedt, zijn er kritieke hiaten als je er alleen op vertrouwt in de huidige omgeving. Dit is waar het tekortschiet:
Kwetsbaarheid voor ransomware en cyberbedreigingen
Moderne ransomware-aanvallen stoppen niet bij productiegegevens. Aanvallers gaan nu achter back-upomgevingen aan, versleutelen of verwijderen back-ups om herstel te blokkeren en de invloed te vergroten. Als back-ups online worden opgeslagen, op hetzelfde netwerk of niet geïsoleerd zijn, zijn ze net zo kwetsbaar als de productieomgeving.
Erger nog, als ransomware een systeem infecteert voordat het wordt gedetecteerd, kan er automatisch een back-up worden gemaakt van de versleutelde of beschadigde bestanden. Dat betekent dat u de schade behoudt, waardoor herstel bijna onmogelijk wordt. Zonder cruciale extra lagen zoals onveranderlijkheid of air-gapped opslag, worden back-ups zelf een risico.
Geen nadruk op back-upintegriteit en herstelbaarheid
De 3-2-1 regel vertelt je waar en hoe je kopieën moet opslaan, maar het zegt niet of die kopieën ook echt werken wanneer je ze nodig hebt.
Dat is een ernstig probleem. Niet-gecontroleerde back-ups slagen er vaak niet in om op kritieke momenten te herstellen. Zonder regelmatige tests en validaties vertrouwt u op een vals gevoel van veiligheid. Als je back-ups niet netjes kunnen herstellen, zijn ze net zo goed als helemaal geen back-up.
Geen afspiegeling van moderne cloud en SaaS adoptie
Het oorspronkelijke 3-2-1 model dateert van voor de invoering van cloud computing en SaaS. Het was niet ontworpen met cloud-native workloads, virtuele machines of toepassingen zoals Microsoft 365 en Google Workspace in het achterhoofd.
De meeste SaaS-platforms hebben geen robuuste native back-ups of langetermijnbewaring. Als je niet expliciet zelf een back-up maakt van die gegevens, kunnen ze onherstelbaar zijn. De 3-2-1 regel volgen zonder deze aan te passen voor cloud- en SaaS-diensten kan grote delen van je omgeving onbeschermd achterlaten.
Gebrek aan focus op hersteldoelen en bedrijfscontinuïteit
3-2-1 gaat over redundantie. Het gaat echter niet over hoe snel of volledig je kunt herstellen.
Hersteltijddoelstellingen (RTO’s) en herstelpuntdoelstellingen (RPO’s) zijn cruciale maatstaven voor bedrijfscontinuïteit. De RTO is de maximaal aanvaardbare tijd die nodig is om systemen na een storing te herstellen. De RPO bepaalt hoeveel gegevensverlies aanvaardbaar is, gemeten in de tijd tussen back-ups. Het 3-2-1-model houdt geen rekening met deze prestatiemaatstaven, die van cruciaal belang zijn om de bedrijfsvoering tijdens een storing draaiende te houden.
Wilt u weten wat een stroomstoring voor uw bedrijf — of dat van uw klanten — zou kunnen betekenen? Gebruik onze calculator voor hersteltijd en downtime-kosten om te ontdekken wat er werkelijk op het spel staat en hoe snel u weer op de been moet zijn.
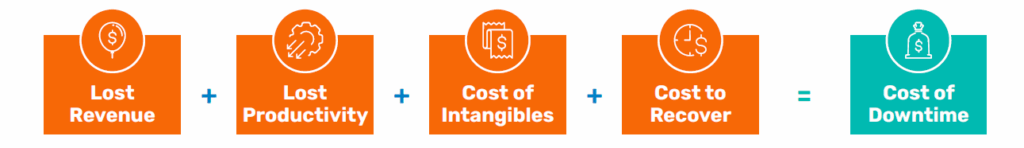
Fig 1: Totale kosten van stilstand
Hoe heeft de 3-2-1 back-up strategie zich ontwikkeld?
Nu cyberbedreigingen steeds gerichter worden en de infrastructuur meer gedistribueerd, is het traditionele 3-2-1 model geëvolueerd om de gaten op te vullen die het ooit open liet. Deze moderne back-upstrategieën gaan verder dan de kernideeën van redundantie en geografische scheiding en voegen onveranderlijkheid, verificatie en gelaagde veerkracht toe om aan de hedendaagse IT- en beveiligingseisen te voldoen.
Laten we eens kijken hoe de 3-2-1 regel is uitgebreid tot sterkere, flexibelere modellen.
3-2-1-1 back-up
De 3-2-1-1-strategie bouwt voort op het oorspronkelijke model door een belangrijke extra laag toe te voegen: één kopie van gegevens die onveranderlijk is of offline wordt opgeslagen.
Dit betekent dat de toegevoegde reservekopie niet kan worden gewijzigd of verwijderd, zelfs niet als aanvallers uw systemen binnendringen. Of het nu wordt opgeslagen op air-gapped hardware of in onveranderlijke cloud-opslag, deze laag beschermt uw back-ups tegen ransomware-encryptie of bedreigingen van binnenuit. Het is een eenvoudige maar krachtige verbetering die herstel betrouwbaarder maakt tegen moderne cyberaanvallen.
3-2-1-1-0 back-up
Het 3-2-1-1-0 model gaat nog een stap verder. Naast een onveranderlijke of offline kopie, legt het de nadruk op nul back-upfouten. De "0" staat voor geautomatiseerde verificatie en testen om ervoor te zorgen dat uw back-ups intact en herstelbaar zijn.
Deze variant zorgt ervoor dat elke kopie werkt wanneer dat het belangrijkst is. Dit is ideaal voor organisaties waar betrouwbaarheid, nauwkeurigheid en herstelsnelheid cruciaal zijn.
Wil je er meer over weten? Lees dan onze blog over de 3-2-1-1-0-back-upregel en ontdek hoe deze regel een revolutie teweegbrengt in moderne back-upstrategieën.
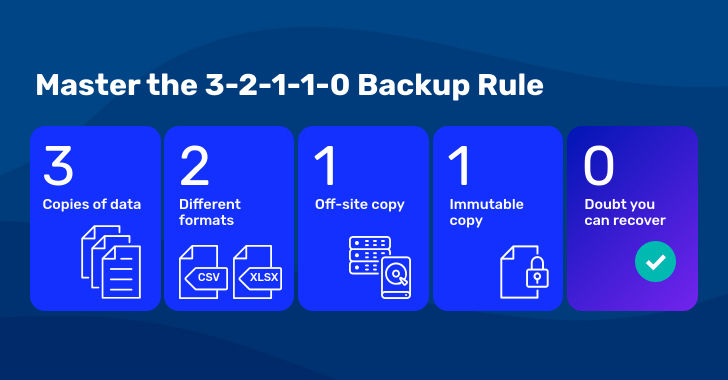
Fig 2: De 3-2-1-1-0 back-upstrategie
3-2-2 back-up
Het 3-2-2 model introduceert nog een laag van veerkracht door twee kopieën van uw gegevens off-site te bewaren, vaak in verschillende cloudomgevingen of geografisch verwijderde datacenters.
Deze aanpak minimaliseert de afhankelijkheid van een enkele off-site back-up. Als één locatie downtime of een cyberdreiging ondervindt, blijft de andere locatie beschikbaar. Het is een optie voor organisaties die een hoge beschikbaarheid nodig hebben voor al hun gedistribueerde systemen.
4-3-2 back-up
Het 4-3-2 model is ontworpen voor omgevingen met een hoge compliance en een hoge uptime en voegt nog meer redundantie toe. Het bevat vier kopieën van uw gegevens die zijn opgeslagen op drie afzonderlijke locaties, waarvan twee off-site.
Deze strategie ondersteunt strikte regelgevende kaders en missiekritische systemen waarbij downtime of gegevensverlies geen optie is. Hoewel het complexer is om te beheren, biedt het robuuste bescherming voor bedrijven die zich geen enkel risico kunnen veroorloven.
Hoe pakken BCDR-oplossingen problemen met 3-2-1 back-up aan?
Hoewel de 3-2-1 regel een solide basis vormt voor het opslaan en structureren van back-ups, wordt niet de volledige reikwijdte van herstel behandeld. Dat is waar moderne platformen voor bedrijfscontinuïteit en disaster recovery (BCDR) om de hoek komen kijken. Deze oplossingen combineren back-up, verificatie en herstel in één geïntegreerd systeem, waardoor bedrijven snel, betrouwbaar en veilig kunnen herstellen met minimale verstoring.
Onveranderlijke back-upopslag
Back-ups zijn alleen nuttig als ze onaangeroerd blijven tot ze nodig zijn. Onwijzigbare back-ups beschermen gegevens tegen wijziging of verwijdering, of dit nu het gevolg is van ransomware, bedreigingen van binnenuit of per ongeluk gemaakte fouten.
Met onveranderlijkheid worden back-upkopieën geblokkeerd tegen wijzigingen zodra ze zijn geschreven. Dit zorgt ervoor dat u altijd een schoon herstelpunt hebt, zelfs als uw productieomgeving is aangetast. Het is een essentiële laatste verdedigingslinie tegen de gevaarlijkste bedreigingen van vandaag.
Geautomatiseerde verificatie van back-ups
Een van de grootste risico's bij back-upstrategieën is te laat ontdekken dat een back-up is mislukt of niet kan worden hersteld.
BCDR-platforms elimineren dat risico door elke back-up automatisch te verifiëren. Deze ingebouwde controles zorgen ervoor dat back-ups compleet, consistent en herstelbaar zijn, waardoor teams erop kunnen vertrouwen dat het herstel werkt wanneer het er echt toe doet.
Ingebouwde hybride cloud-redundantie
Moderne BCDR-platforms repliceren gegevens zowel lokaal als in de cloud. Deze hybride aanpak levert het beste van twee werelden: snel on-site herstel voor dagelijkse incidenten en off-site bescherming tegen grote uitval, rampen of storingen in datacenters.
Het proces is geautomatiseerd, waardoor er minder handmatige inspanning nodig is en redundantie altijd up-to-date is.
Frequente back-ups met direct herstel
Continue gegevensbescherming is nu de verwachting. BCDR-oplossingen ondersteunen strakke RTO's en RPO's, verminderen downtime, minimaliseren dataverlies en houden kritieke systemen beschikbaar wanneer er een verstoring optreedt. Met hoogfrequente, geautomatiseerde back-ups en directe virtualisatie kunnen bedrijven binnen enkele minuten na een storing weer online.
Ga van back-up naar veerkracht met Datto BCDR
Traditionele back-upstrategieën zijn ontworpen om datakopieën te maken. Maar vandaag de dag betekent echte veerkracht verder gaan en ervoor zorgen dat het bedrijf snel, veilig en zonder compromissen kan terugkeren. Dat is waar back-up moet evolueren naar volledige bedrijfscontinuïteit.
Datto BCDR helpt MSP's en IT-teams precies dat te doen. Het levert geverifieerde, onveranderlijke en direct herstelbare back-ups - allemaal binnen één platform - zodat u niet alleen gegevens opslaat, maar ook operationeel blijft, wat er ook gebeurt.
Dit is hoe Datto het mogelijk maakt:
Hybride redundantie: Datto slaat uw gegevens zowel lokaal als in de beveiligde Datto Cloud op. Back-ups worden eerst opgeslagen op speciaal daarvoor ontworpen lokale apparaten en vervolgens naar de cloud gerepliceerd, waardoor snelle toegang voor lokaal herstel en bescherming buiten de locatie bij grotere incidenten wordt gegarandeerd.
De Datto Cloud is gebouwd voor veerkracht, met:
- AES-256 versleuteling voor gegevens in rust en onderweg
- Twee-factor authenticatie (2FA) om toegang te beperken
- Onveranderlijke opslag die onbevoegde bewerkingen of verwijderingen blokkeert
- Geografisch gedistribueerde bescherming voor redundantie en compliance
Samen zorgen deze mogelijkheden ervoor dat back-ups veilig, compliant en klaar voor herstel blijven.
Weerstand tegen ransomware: Datto beschermt niet alleen uw back-ups, maar houdt ook actief toezicht op ransomware. Elke back-up wordt gescand op tekenen van versleuteling of kwaadaardige wijzigingen, waardoor bedreigingen vroegtijdig kunnen worden opgespoord en er altijd schone herstelpunten beschikbaar zijn.
Deze combinatie van onveranderlijkheid en detectie van bedreigingen versterkt uw vermogen om te herstellen zonder opnieuw geïnfecteerde gegevens te introduceren.
Geautomatiseerde screenshot- en applicatieverificatie: Elke Datto-back-up wordt automatisch getest en geverifieerd. Het platform voert controles op applicatieniveau uit en levert visueel bewijs (screenshots) dat systemen correct kunnen opstarten en herstellen.
Geen giswerk. Geen verrassingen. Je weet dat je back-ups werken omdat Datto het bewijst.
Directe virtualisatie, lokaal of in de cloud: wanneer elke minuut telt, maakt Datto directe virtualisatie mogelijk, of het nu op een lokaal apparaat is of in de Datto Cloud. Zet complete systemen binnen enkele minuten – in plaats van uren – op en hervat de bedrijfsvoering zonder te hoeven wachten tot alle gegevens zijn hersteld.
Dit houdt uw bedrijf in beweging, zelfs tijdens grote onderbrekingen.
Wilt u weten hoe Datto MSP’s en bedrijven helpt om volledige bedrijfscontinuïteit te realiseren? Ontdek het Datto BCDR-platform voor meer informatie.
Wilt u een uitgebreide strategie voor bedrijfscontinuïteit en noodherstel voor uw bedrijf opstellen? Download dan de Ultieme gids voor BCDR om de belangrijkste stappen te doorlopen om klaar te zijn voor noodherstel. Deze gids is bedoeld voor IT-teams en MSP’s die ervoor moeten zorgen dat systemen altijd blijven draaien, wat er ook gebeurt.




