¿Qué es la regla de respaldo 3-2-1?
La regla de respaldo 3-2-1 ha sido durante mucho tiempo el estándar de oro para la protección de datos. Su atractivo radicaba en su simplicidad: conservar tres copias de los datos, almacenarlas en dos soportes diferentes y asegurarse de que una copia se encuentre fuera de las instalaciones. Durante años, ofreció un enfoque práctico y confiable en una época en la que los respaldos eran principalmente locales y las amenazas eran mucho menos complejas.
Pero eso fue entonces.
El panorama actual de amenazas es radicalmente diferente. Los ciberataques, como el ransomware, han comenzado a apuntar a la infraestructura de respaldo junto con los datos de producción, con el objetivo de eliminar cualquier vía de recuperación. Si a eso le sumamos el cambio hacia entornos de TI híbridos, sistemas siempre activos y operaciones que priorizan la nube, el modelo 3-2-1 comienza a mostrar sus límites. Lo que antes funcionaba para infraestructuras más simples ahora tiene dificultades para proteger contra la escala, la velocidad y la sofisticación de las amenazas modernas.
En este blog, analizaremos la estrategia de respaldo 3-2-1, exploraremos por qué se convirtió en una referencia confiable y examinaremos sus limitaciones actuales. También veremos cómo está evolucionando hacia modelos más sólidos, como el 3-2-1-1-0, diseñados para cerrar las brechas que las amenazas modernas aprovechan. Por último, analizaremos cómo las soluciones de continuidad de negocios y recuperación ante desastres (BCDR) van más allá de lo básico para ofrecer una verdadera resiliencia en entornos de TI complejos.
¿Qué es la regla 3-2-1 para las copias de seguridad?
La regla de respaldo 3-2-1 es una estrategia probada para la protección de datos. Recomienda mantener tres copias de sus datos, almacenadas en dos tipos diferentes de soportes, con una copia fuera del sitio. Durante años, sirvió como el modelo de referencia para minimizar la pérdida de datos, ya sea por borrado accidental, falla de hardware o desastres locales. Su fortaleza radica en su simplicidad: crear redundancia entre formatos y ubicaciones para garantizar la recuperabilidad.
El modelo se convirtió en un estándar del sector porque se ajustaba bien al funcionamiento de los entornos de TI en el pasado. Las cargas de trabajo se encontraban en su mayor parte en las instalaciones, las amenazas tenían una escala limitada y los tiempos de recuperación eran menos críticos de lo que son hoy en día. En ese contexto, la regla 3-2-1 ofrecía una protección consistente y confiable.
Analicémoslo:
3 – Mantenga tres copias de sus datos
Esto significa conservar sus datos de producción principales y al menos dos copias de respaldo. El objetivo es reducir el riesgo de pérdida total. Si una copia se daña o se pierde, las demás actúan como una red de seguridad. Tradicionalmente, esto consistiría en una copia activa en su estación de trabajo o servidor, una copia de respaldo en almacenamiento local y una tercera copia en otro lugar.
La redundancia es fundamental. Incluso el sistema principal más seguro puede fallar. Contar con múltiples versiones de sus datos mejora significativamente su capacidad de recuperación sin interrupciones importantes.
2 – Mantenga copias de seguridad en dos tipos diferentes de soportes
Almacenar todas las copias de seguridad en el mismo tipo de soporte crea un único punto de falla. Usar dos tipos diferentes de almacenamiento —como un disco duro externo y una copia de seguridad en la nube— aumenta la resiliencia. Si uno falla debido a problemas de hardware, de compatibilidad o por malware, el otro sigue estando accesible.
En las configuraciones tradicionales, esto podría haber implicado el uso de un dispositivo de almacenamiento conectado a la red (NAS) para una copia de seguridad y una cinta magnética para otra. Hoy en día, la combinación podría incluir discos locales, almacenamiento en la nube o dispositivos de copia de seguridad inmutables. El objetivo es diversificar para que el fallo de una sola tecnología no ponga en riesgo todos sus datos.
1 – Mantenga una copia de seguridad fuera de las instalaciones
Las copias locales son vulnerables a desastres que afectan a todo el sitio, como incendios, inundaciones, robos o incluso ataques de ransomware que se propagan por la red. Mantener al menos una copia en una ubicación geográfica separada garantiza la recuperabilidad incluso cuando el sitio principal se ve comprometido.
Las copias externas, como las copias de seguridad en la nube, le ofrecen opciones durante la recuperación y reducen su dependencia de una única ubicación o infraestructura.
¿Cuáles son las desventajas del modelo de respaldo 3-2-1?
La regla de respaldo 3-2-1 ha sido muy útil para los equipos de TI durante décadas. Sin embargo, a medida que las infraestructuras se vuelven más complejas y las amenazas se vuelven más sofisticadas, el modelo ya no cubre todas las necesidades. El ransomware ahora apunta directamente a los respaldos. Los entornos que priorizan la nube añaden nuevas capas de complejidad, y las empresas esperan una recuperación más rápida y confiable que nunca.
Aunque el método 3-2-1 sigue ofreciendo una base sólida, confiar únicamente en él en el entorno actual deja brechas críticas. Estas son sus deficiencias:
Vulnerabilidad ante el ransomware y las ciberamenazas
Los ataques de ransomware modernos no se limitan a los datos de producción. Ahora los atacantes van tras los entornos de respaldo, cifrando o eliminando los respaldos para bloquear la recuperación y aumentar su poder de negociación. Si los respaldos se almacenan en línea, en la misma red o carecen de aislamiento, están tan expuestos como el entorno de producción.
Peor aún, si el ransomware infecta un sistema antes de que se detecte, los archivos cifrados o dañados pueden incluirse automáticamente en la copia de seguridad. Eso significa que estás conservando el daño, lo que hace que la recuperación sea casi imposible. Sin capas adicionales críticas como la inmutabilidad o el almacenamiento aislado, las copias de seguridad en sí mismas se convierten en un riesgo.
No se hace hincapié en la integridad y la capacidad de recuperación de las copias de seguridad
La regla 3-2-1 te indica dónde y cómo almacenar copias, pero no dice si esas copias realmente funcionan cuando las necesitas.
Ese es un problema grave. Las copias de seguridad no verificadas suelen fallar a la hora de restaurarse en momentos críticos. Sin pruebas y validaciones periódicas, estás confiando en una falsa sensación de seguridad. Si tus copias de seguridad no se pueden restaurar correctamente, es como si no tuvieras ninguna.
No refleja la adopción moderna de la nube y el SaaS
El modelo 3-2-1 original es anterior a la adopción generalizada de la computación en la nube y el SaaS. No se diseñó pensando en cargas de trabajo nativas de la nube, máquinas virtuales o aplicaciones como Microsoft 365 y Google Workspace.
La mayoría de las plataformas SaaS no incluyen copias de seguridad nativas sólidas ni retención a largo plazo. Si no realiza usted mismo una copia de seguridad explícita de esos datos, es posible que no se puedan recuperar. Seguir la regla 3-2-1 sin adaptarla a los servicios en la nube y SaaS puede dejar gran parte de su entorno desprotegido.
Falta de atención a los objetivos de recuperación y la continuidad del negocio
3-2-1 se centra exclusivamente en la redundancia. Sin embargo, no aborda la rapidez ni la integridad de la recuperación.
Los objetivos de tiempo de recuperación (RTO) y los objetivos de punto de recuperación (RPO) son métricas fundamentales para la continuidad del negocio. El RTO es el tiempo máximo aceptable que debería tardar en restaurarse un sistema después de una interrupción. El RPO define cuánta pérdida de datos es aceptable, medida en el tiempo transcurrido entre copias de seguridad. El modelo 3-2-1 no toma en cuenta estas métricas de desempeño, que son fundamentales para mantener las operaciones en marcha durante una interrupción.
¿Quieres saber qué podría significar una interrupción del servicio para tu negocio o para el de tus clientes? Usa nuestra calculadora de tiempo de recuperación y costo del tiempo de inactividad para descubrir qué está realmente en juego y con qué rapidez necesitas recuperarte.
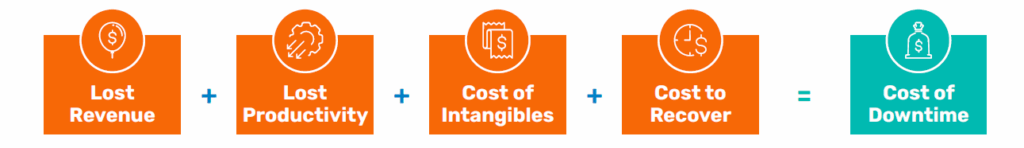
Fig. 1: Costo total del tiempo de inactividad
¿Cómo ha evolucionado la estrategia de respaldo 3-2-1?
A medida que las amenazas cibernéticas se vuelven más específicas y la infraestructura se distribuye cada vez más, el modelo tradicional 3-2-1 ha evolucionado para cubrir las brechas que antes dejaba abiertas. Estas estrategias modernas de respaldo van más allá de los conceptos básicos de redundancia y separación geográfica para incorporar inmutabilidad, verificación y resiliencia en capas, con el fin de satisfacer las exigencias actuales de TI y seguridad.
Veamos cómo la regla 3-2-1 se ha ampliado para dar lugar a modelos más sólidos y flexibles.
Copia de seguridad 3-2-1-1
La estrategia 3-2-1-1 se basa en el modelo original y le agrega una capa adicional fundamental: una copia de los datos que es inmutable o se almacena fuera de línea.
Esto significa que la copia de respaldo añadida no puede modificarse ni eliminarse, incluso si los atacantes logran infiltrarse en sus sistemas. Ya sea que se almacene en hardware aislado o en almacenamiento en la nube inmutable, esta capa protege sus respaldos contra el cifrado de ransomware o las amenazas internas. Es una mejora sencilla pero poderosa que hace que la recuperación sea más confiable ante los ciberataques modernos.
Copia de seguridad 3-2-1-1-0
El modelo 3-2-1-1-0 va un paso más allá. Además de una copia inmutable o fuera de línea, hace hincapié en que no haya errores en las copias de seguridad. El «0» representa la verificación y las pruebas automatizadas para garantizar que sus copias de seguridad estén intactas y sean recuperables.
Esta variante garantiza que todas las copias funcionen cuando más importa. Es ideal para organizaciones en las que la confiabilidad, la precisión y la velocidad de recuperación son fundamentales.
¿Quieres profundizar más? Lee nuestro blog sobre la regla de respaldo 3-2-1-1-0 y descubre cómo está revolucionando las estrategias modernas de respaldo.
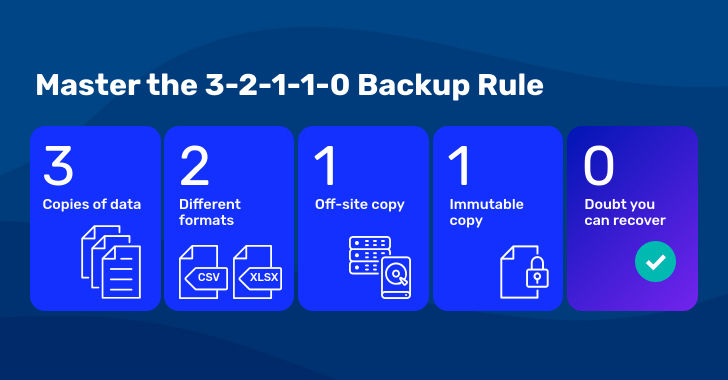
Fig. 2: La estrategia de respaldo 3-2-1-1-0
Copia de seguridad 3-2-2
El modelo 3-2-2 añade otra capa de resiliencia al mantener dos copias de sus datos fuera de las instalaciones, a menudo en diferentes entornos de nube o en centros de datos geográficamente distantes.
Este enfoque minimiza la dependencia de una única copia de seguridad externa. Si una ubicación sufre un tiempo de inactividad o una amenaza cibernética, la otra sigue estando disponible. Es una opción para las organizaciones que necesitan alta disponibilidad en todos sus sistemas distribuidos.
Copia de seguridad 4-3-2
Diseñado para entornos con altos requisitos de cumplimiento y alta disponibilidad, el modelo 4-3-2 añade aún más redundancia. Incluye cuatro copias de sus datos almacenadas en tres ubicaciones distintas, dos de las cuales se encuentran fuera de las instalaciones.
Esta estrategia es compatible con marcos normativos estrictos y sistemas de misión crítica en los que el tiempo de inactividad o la pérdida de datos no son una opción. Aunque su gestión es más compleja, ofrece una protección sólida para las empresas que no pueden permitirse correr ningún riesgo.
¿Cómo abordan las soluciones de BCDR los problemas con el respaldo 3-2-1?
Si bien la regla 3-2-1 establece una base sólida para almacenar y estructurar las copias de seguridad, no aborda todos los aspectos de la recuperación. Ahí es donde entran en juego las plataformas modernas de continuidad de negocios y recuperación ante desastres (BCDR). Estas soluciones combinan la copia de seguridad, la verificación y la recuperación en un único sistema integrado, lo que ayuda a las empresas a recuperarse de manera rápida, confiable y segura con una interrupción mínima.
Almacenamiento de copias de seguridad inmutable
Las copias de seguridad solo son útiles si no se modifican hasta que se necesitan. Las copias de seguridad inmutables protegen los datos contra alteraciones o eliminaciones, ya sea por ransomware, amenazas internas o errores accidentales.
Gracias a la inmutabilidad, las copias de respaldo quedan bloqueadas contra cambios una vez escritas. Esto garantiza que siempre disponga de un punto de recuperación limpio, incluso si su entorno de producción se ve comprometido. Es una última línea de defensa vital contra las amenazas más peligrosas de la actualidad.
Verificación automatizada de copias de seguridad
Uno de los mayores riesgos de las estrategias de respaldo es descubrir, demasiado tarde, que un respaldo falló o no se puede restaurar.
Las plataformas BCDR de Kaseya eliminan ese riesgo al verificar automáticamente cada copia de seguridad. Estas comprobaciones integradas garantizan que las copias de seguridad sean completas, coherentes y restaurables, lo que brinda a los equipos la confianza de que la recuperación funcionará cuando más se necesite.
Redundancia de nube híbrida integrada
Las plataformas modernas de BCDR replican los datos tanto localmente como en la nube. Este enfoque híbrido ofrece lo mejor de ambos mundos: una rápida recuperación in situ para incidentes cotidianos y protección fuera del sitio contra interrupciones importantes, desastres o fallas en el centro de datos.
El proceso está automatizado, lo que reduce la necesidad de intervención manual y garantiza que la redundancia esté siempre actualizada.
Copias de seguridad frecuentes con recuperación instantánea
La protección continua de datos es ahora una expectativa. Las soluciones de BCDR (recuperación ante desastres y continuidad del negocio) admiten RTO y RPO estrictos, lo que reduce el tiempo de inactividad, minimiza la pérdida de datos y mantiene los sistemas críticos disponibles cuando se producen interrupciones. Con copias de seguridad automatizadas de alta frecuencia y virtualización instantánea, las empresas pueden volver a estar en línea en cuestión de minutos tras una interrupción.
Pase de la copia de seguridad a la resiliencia con Datto BCDR
Las estrategias tradicionales de respaldo se diseñaron para crear copias de los datos. Pero hoy en día, la verdadera resiliencia implica ir más allá y garantizar que la empresa pueda recuperarse rápidamente, de forma segura y sin comprometer la calidad. Ahí es donde el respaldo debe evolucionar hacia una continuidad total del negocio.
Datto BCDR ayuda a los MSP y a los equipos de TI a hacer precisamente eso. Ofrece copias de seguridad verificadas, inmutables y recuperables al instante, todo ello en una única plataforma, para que no solo almacenes datos, sino que mantengas la operatividad pase lo que pase.
Así es como Datto lo hace posible:
Redundancia híbrida: Datto almacena tus datos tanto localmente como en la nube segura de Datto. Las copias de seguridad se guardan primero en dispositivos locales diseñados específicamente para este fin y luego se replican en la nube, lo que permite un acceso rápido para la recuperación local y una protección fuera del sitio en caso de incidentes de mayor magnitud.
La nube de Datto está diseñada para ofrecer resiliencia y cuenta con:
- Cifrado AES-256 para datos en reposo y en tránsito
- Autenticación de dos factores (2FA) para restringir el acceso
- Almacenamiento inmutable que bloquea las ediciones o eliminaciones no autorizadas
- Protección distribuida geográficamente para garantizar la redundancia y el cumplimiento normativo
En conjunto, estas capacidades garantizan que las copias de respaldo permanezcan seguras, cumplan con las normas y estén listas para la recuperación.
Resiliencia frente al ransomware: Datto no solo protege tus copias de seguridad, sino que también supervisa activamente la presencia de ransomware. Cada copia de seguridad se analiza en busca de indicios de encriptación o cambios maliciosos, lo que ayuda a identificar amenazas de manera temprana y garantiza que siempre haya puntos de restauración libres de amenazas disponibles.
Esta combinación de inmutabilidad y detección de amenazas refuerza su capacidad para recuperarse sin reintroducir datos infectados.
Capturas de pantalla automáticas y verificación de aplicaciones: Cada copia de seguridad de Datto se prueba y verifica automáticamente. La plataforma realiza comprobaciones a nivel de aplicación y proporciona evidencia visual (capturas de pantalla) de que los sistemas pueden iniciarse y recuperarse correctamente.
Sin conjeturas. Sin sorpresas. Sabes que tus copias de seguridad funcionarán porque Datto lo demuestra.
Virtualización instantánea, ya sea localmente o en la nube: cuando cada minuto cuenta, Datto permite la virtualización instantánea, ya sea en un dispositivo local o en la nube de Datto. Ponga en marcha sistemas completos en cuestión de minutos, no de horas, y restablezca las operaciones sin tener que esperar a que se complete la recuperación de los datos.
Esto mantiene su negocio en marcha, incluso durante interrupciones importantes.
¿Quieres saber cómo Datto ayuda a los proveedores de servicios gestionados (MSP) y a las empresas a lograr una continuidad de negocios integral? Explora la plataforma BCDR de Datto para obtener más información.
¿Quieres desarrollar una estrategia integral de continuidad de negocios y recuperación ante desastres para tu empresa? Descarga la Guía definitiva sobre BCDR para conocer los pasos clave que te permitirán estar preparado para la recuperación. Está diseñada para equipos de TI y proveedores de servicios gestionados (MSP) que necesitan mantener los sistemas en funcionamiento, pase lo que pase.




