Qu'est-ce que la règle de sauvegarde 3-2-1 ?
La règle de sauvegarde 3-2-1 a longtemps été la référence en matière de protection des données. Son attrait réside dans sa simplicité : conservez trois copies de vos données, stockez-les sur deux supports différents et veillez à ce qu'une copie soit hors site. Pendant des années, cette règle a constitué une approche pratique et fiable à une époque où les sauvegardes étaient essentiellement locales et les menaces beaucoup moins complexes.
Mais c'était à l'époque.
Le paysage actuel des menaces est radicalement différent. Les cyberattaques telles que les ransomwares ont commencé à cibler l'infrastructure de sauvegarde en même temps que les données de production, dans le but d'éliminer toute voie de récupération. Si l'on ajoute à cela l'évolution vers des environnements informatiques hybrides, des systèmes toujours actifs et des opérations en nuage, le modèle 3-2-1 commence à montrer ses limites. Ce qui fonctionnait autrefois pour des infrastructures plus simples peine aujourd'hui à protéger contre l'ampleur, la vitesse et la sophistication des menaces modernes.
Dans ce blog, nous allons décortiquer la stratégie de sauvegarde 3-2-1, explorer les raisons pour lesquelles elle est devenue une base de confiance et examiner ses limites aujourd'hui. Nous verrons également comment elle évolue vers des modèles plus solides comme le 3-2-1-1-0, qui sont conçus pour combler les lacunes exploitées par les menaces modernes. Enfin, nous verrons comment les solutions de continuité des activités et de reprise après sinistre (BCDR) vont au-delà des principes de base pour offrir une véritable résilience dans des environnements informatiques complexes.
Qu'est-ce que la règle 3-2-1 pour les sauvegardes ?
La règle de sauvegarde 3-2-1 est une stratégie éprouvée de protection des données. Elle recommande de conserver trois copies de vos données, stockées sur deux types de supports différents, dont une copie hors site. Pendant des années, cette règle a servi de modèle pour minimiser la perte de données, qu'il s'agisse d'une suppression accidentelle, d'une défaillance matérielle ou d'un désastre local. Sa force réside dans sa simplicité : créer une redondance entre les formats et les emplacements pour garantir la récupération des données.
Le modèle est devenu une norme industrielle parce qu'il correspondait bien à la façon dont les environnements informatiques fonctionnaient dans le passé. Les charges de travail étaient en grande partie sur site, les menaces étaient limitées et les délais de récupération étaient moins critiques qu'aujourd'hui. Dans ce contexte, la règle du 3-2-1 offrait une protection cohérente et fiable.
Voyons cela en détail :
3 - Conservez trois copies de vos données
Cela signifie que vous devez conserver vos données de production primaires et au moins deux copies de sauvegarde. L'objectif est de réduire le risque de perte totale. Si une copie est corrompue ou perdue, les autres servent de filet de sécurité. Traditionnellement, il s'agit d'une copie active sur votre poste de travail ou votre serveur, d'une copie de sauvegarde sur le stockage local et d'une troisième copie ailleurs.
La redondance est cruciale. Même le système principal le plus sûr peut tomber en panne. Le fait de disposer de plusieurs versions de vos données améliore considérablement votre capacité à récupérer sans interruption majeure.
2 - Conserver les sauvegardes sur deux types de supports différents
Le stockage de toutes les sauvegardes sur le même type de support introduit un point de défaillance unique. L'utilisation de deux types de stockage différents - comme un disque dur externe et une sauvegarde dans le nuage - ajoute de la résilience. Si l'un des deux tombe en panne en raison de problèmes matériels, de problèmes de compatibilité ou de logiciels malveillants, l'autre reste accessible.
Dans les configurations traditionnelles, cela aurait pu impliquer l'utilisation d'un périphérique de stockage en réseau (NAS) pour une sauvegarde et d'une bande magnétique pour une autre. Aujourd'hui, le mélange peut inclure un disque local, un stockage en nuage ou des appliances de sauvegarde immuables. L'objectif est de diversifier afin qu'aucune défaillance technologique ne mette en péril l'ensemble de vos données.
1 - Conserver une copie de sauvegarde hors site
Les copies locales sont vulnérables aux désastres à l'échelle du site, tels que les incendies, les inondations, les vols ou même les attaques de ransomware qui se propagent à travers le réseau. Le fait de conserver au moins une copie dans un lieu géographique distinct garantit la possibilité de récupération même si le site principal est compromis.
Les copies hors site, comme les sauvegardes basées sur le cloud, vous offrent des options lors de la récupération et réduisent votre dépendance à l'égard d'un emplacement ou d'une infrastructure unique.
Quelles sont les lacunes du modèle de sauvegarde 3-2-1 ?
La règle de sauvegarde 3-2-1 a bien servi les équipes informatiques pendant des décennies. Cependant, à mesure que les infrastructures deviennent plus complexes et que les menaces deviennent plus sophistiquées, le modèle ne couvre plus toutes les bases. Les ransomwares ciblent désormais directement les sauvegardes. Les environnements en nuage ajoutent de nouvelles couches de complexité, et les entreprises attendent une restauration plus rapide et plus fiable que jamais.
Si le 3-2-1 constitue toujours une base solide, le fait de s'y fier uniquement dans l'environnement d'aujourd'hui laisse des lacunes critiques. Voici les points faibles :
Vulnérabilité aux ransomwares et aux cyber-menaces
Les attaques modernes de ransomware ne s'arrêtent pas aux données de production. Les attaquants s'en prennent désormais aux environnements de sauvegarde, en chiffrant ou en supprimant les sauvegardes afin de bloquer la récupération et d'augmenter l'effet de levier. Si les sauvegardes sont stockées en ligne, sur le même réseau ou manquent d'isolation, elles sont tout aussi exposées que l'environnement de production.
Pire encore, si le ransomware infecte un système avant d'être détecté, les fichiers cryptés ou corrompus peuvent être sauvegardés automatiquement. Cela signifie que vous préservez les dommages, ce qui rend la récupération presque impossible. En l'absence de couches supplémentaires critiques telles que l'immutabilité ou le stockage à air comprimé, les sauvegardes elles-mêmes deviennent un risque.
Pas d'accent sur l'intégrité des sauvegardes et la capacité de récupération
La règle 3-2-1 vous indique où et comment stocker des copies, mais elle ne dit pas si ces copies fonctionnent réellement lorsque vous en avez besoin.
C'est un problème sérieux. Les sauvegardes non vérifiées ne parviennent souvent pas à restaurer les données dans les moments critiques. Sans tests et validations réguliers, vous vous fiez à un faux sentiment de sécurité. Si vos sauvegardes ne peuvent pas être restaurées proprement, c'est comme si vous n'aviez pas de sauvegarde du tout.
Ne reflète pas l'adoption du cloud moderne et du SaaS
Le modèle 3-2-1 original est antérieur à l'adoption généralisée du cloud computing et du SaaS. Il n'a pas été conçu pour les charges de travail, les machines virtuelles ou les applications comme Microsoft 365 et Google Workspace.
La plupart des plateformes SaaS n'incluent pas de sauvegardes natives robustes ou de rétention à long terme. Si vous ne sauvegardez pas explicitement ces données vous-même, elles peuvent être irrécupérables. Suivre la règle 3-2-1 sans l'adapter aux services cloud et SaaS peut laisser de grandes parties de votre environnement sans protection.
Manque d'intérêt pour les objectifs de récupération et la continuité des activités
Le 3-2-1 est une question de redondance. Cependant, il n'aborde pas la question de la rapidité et de l'exhaustivité de la récupération.
Les objectifs de délai de reprise (RTO) et les objectifs de point de reprise (RPO) constituent des indicateurs essentiels pour la continuité d’activité. Le RTO correspond au délai maximal acceptable nécessaire à la restauration des systèmes après une interruption. Le RPO définit le niveau de perte de données acceptable, mesuré en fonction du délai entre deux sauvegardes. Le modèle 3-2-1 ne tient pas compte de ces indicateurs de performance, qui sont pourtant essentiels pour assurer la continuité des opérations en cas d’interruption.
Vous souhaitez savoir quelles conséquences une panne pourrait avoir sur votre entreprise — ou sur celle de vos clients ? Utilisez notre calculateur de temps de reprise et de coût des temps d'arrêt pour découvrir quels sont les véritables enjeux et dans quel délai vous devez vous remettre sur pied.
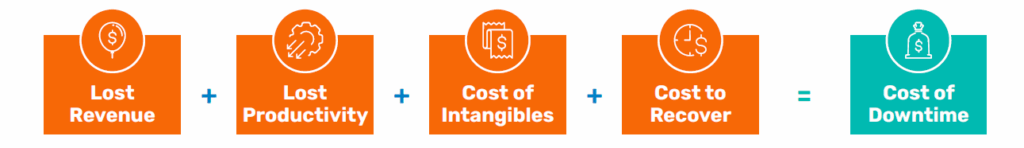
Fig 1 : Coût total du temps d'arrêt
Comment la stratégie de sauvegarde 3-2-1 a-t-elle évolué ?
Alors que les cybermenaces sont de plus en plus ciblées et que les infrastructures sont de plus en plus distribuées, le modèle traditionnel 3-2-1 a évolué pour combler les lacunes qu'il avait laissées ouvertes. Ces stratégies de sauvegarde modernes vont au-delà des idées fondamentales de redondance et de séparation géographique pour ajouter l'immuabilité, la vérification et la résilience en couches afin de répondre aux exigences actuelles en matière d'informatique et de sécurité.
Voyons comment la règle 3-2-1 a été étendue à des modèles plus solides et plus flexibles.
Sauvegarde 3-2-1-1
La stratégie 3-2-1-1 s'appuie sur le modèle original en ajoutant une couche supplémentaire critique : une copie des données qui est soit immuable, soit stockée hors ligne.
Cela signifie que la copie de sauvegarde ajoutée ne peut pas être modifiée ou supprimée, même si des attaquants pénètrent dans vos systèmes. Qu'elle soit stockée sur du matériel à air comprimé ou dans un stockage en nuage immuable, cette couche protège vos sauvegardes contre le chiffrement par ransomware ou les menaces internes. Il s'agit d'une amélioration simple mais puissante qui rend la récupération plus fiable face aux cyberattaques modernes.
3-2-1-1-0 sauvegarde
Le modèle 3-2-1-1-0 va plus loin. En plus d'une copie immuable ou hors ligne, il met l'accent sur l'absence d'erreurs de sauvegarde. Le "0" représente la vérification et le test automatisés pour s'assurer que vos sauvegardes sont intactes et récupérables.
Cette variante garantit que chaque copie fonctionne quand c'est le plus important. Elle est idéale pour les organisations où la fiabilité, la précision et la vitesse de récupération sont essentielles.
Vous souhaitez en savoir plus ? Lisez notre article de blog sur la règle de sauvegarde 3-2-1-1-0 et découvrez comment elle révolutionne les stratégies de sauvegarde modernes.
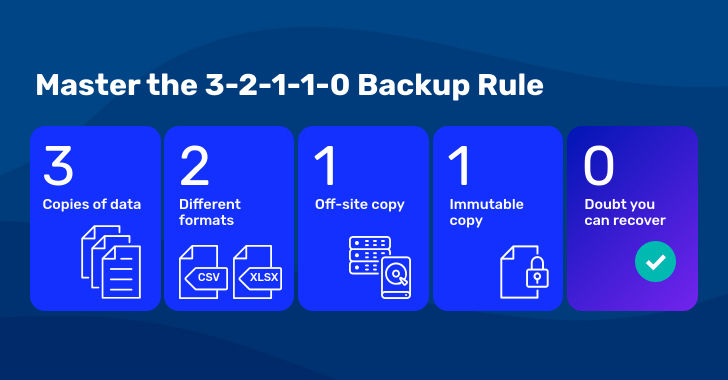
Fig 2 : La stratégie de sauvegarde 3-2-1-1-0
3-2-2 sauvegarde
Le modèle 3-2-2 introduit une autre couche de résilience en conservant deux copies de vos données hors site, souvent dans des environnements cloud différents ou dans des centres de données géographiquement éloignés.
Cette approche minimise la dépendance à l'égard d'une seule sauvegarde hors site. Si l'un des sites subit un temps d'arrêt ou une cybermenace, l'autre reste disponible. C'est une option pour les organisations qui ont besoin d'une haute disponibilité pour tous leurs systèmes distribués.
Sauvegarde 4-3-2
Conçu pour les environnements de haute conformité et de haute disponibilité, le modèle 4-3-2 ajoute encore plus de redondance. Il comprend quatre copies de vos données stockées sur trois sites distincts, dont deux hors site.
Cette stratégie s'appuie sur des cadres réglementaires stricts et des systèmes critiques pour lesquels un temps d'arrêt ou une perte de données n'est pas envisageable. Bien que plus complexe à gérer, elle offre une protection solide aux entreprises qui ne peuvent se permettre aucun risque.
Comment les solutions BCDR abordent-elles les problèmes liés à la sauvegarde 3-2-1 ?
Si la règle des 3-2-1 constitue une base solide pour le stockage et la structuration des sauvegardes, elle n'aborde pas toute l'étendue de la récupération. C'est là qu'interviennent les plates-formes modernes de continuité des activités et de reprise après sinistre (BCDR). Ces solutions combinent la sauvegarde, la vérification et la récupération en un seul système intégré, aidant les entreprises à se rétablir rapidement, de manière fiable et sécurisée avec un minimum d'interruption.
Stockage de sauvegarde immuable
Les sauvegardes ne sont utiles que si elles restent intactes jusqu'à ce qu'on en ait besoin. Les sauvegardes immuables protègent les données contre les modifications ou les suppressions, qu'elles soient dues à un ransomware, à des menaces internes ou à des erreurs accidentelles.
Grâce à l'immutabilité, les copies de sauvegarde sont protégées contre les modifications une fois qu'elles sont écrites. Cela garantit que vous disposez toujours d'un point de récupération propre, même si votre environnement de production est compromis. Il s'agit d'une dernière ligne de défense vitale contre les menaces les plus dangereuses d'aujourd'hui.
Vérification automatisée des sauvegardes
L'un des plus grands risques des stratégies de sauvegarde est de découvrir, trop tard, qu'une sauvegarde a échoué ou qu'elle ne peut pas être restaurée.
BCDR éliminent ce risque en vérifiant automatiquement chaque sauvegarde. Ces contrôles intégrés garantissent que les sauvegardes sont complètes, cohérentes et restaurables, ce qui permet aux équipes de s'assurer que la restauration fonctionnera au moment le plus important.
Redondance du nuage hybride intégrée
Les plateformes BCDR modernes répliquent les données à la fois localement et dans le nuage. Cette approche hybride offre le meilleur des deux mondes : une récupération rapide sur site pour les incidents quotidiens et une protection hors site contre les pannes majeures, les désastres ou les défaillances des centres de données.
Le processus est automatisé, ce qui réduit les efforts manuels tout en garantissant que la redondance est toujours à jour.
Sauvegardes fréquentes avec récupération instantanée
La protection continue des données est aujourd'hui une attente. Les solutions BCDR prennent en charge des RTO et RPO stricts, réduisant les temps d'arrêt, minimisant la perte de données et maintenant les systèmes critiques disponibles en cas d'interruption. Grâce à des sauvegardes automatisées à haute fréquence et à la virtualisation instantanée, les entreprises peuvent reprendre leurs activités en quelques minutes après une interruption.
Passer de la sauvegarde à la résilience avec Datto BCDR
Les stratégies de sauvegarde traditionnelles ont été conçues pour créer des copies de données. Mais aujourd'hui, la véritable résilience implique d'aller plus loin et de s'assurer que l'entreprise peut rebondir rapidement, en toute sécurité et sans compromis. C'est là que la sauvegarde doit évoluer vers une continuité totale de l'activité.
Datto BCDR aide les MSP et les équipes informatiques à faire exactement cela. Il fournit des sauvegardes vérifiées, immuables et instantanément récupérables, le tout au sein d'une plateforme unique. Ainsi, vous ne vous contentez pas de stocker des données, vous restez opérationnel quoi qu'il arrive.
Voici comment Datto rend cela possible :
Redondance hybride : Datto stocke vos données à la fois en local et dans le cloud sécurisé de Datto. Les sauvegardes sont d'abord enregistrées sur des appareils locaux spécialement conçus à cet effet, puis répliquées dans le cloud, ce qui permet un accès rapide pour la restauration locale et une protection hors site en cas d'incidents majeurs.
Le Datto Cloud est conçu pour la résilience, avec :
- Cryptage AES-256 pour les données au repos et en transit
- Authentification à deux facteurs (2FA) pour restreindre l'accès
- Stockage immuable qui bloque les modifications ou suppressions non autorisées
- Protection géodistribuée pour la redondance et la conformité
Ensemble, ces fonctionnalités garantissent que les copies de sauvegarde restent sécurisées, conformes et prêtes à être restaurées.
Résilience face aux ransomwares : Datto ne se contente pas de protéger vos sauvegardes, mais surveille également activement la présence de ransomwares. Chaque sauvegarde est analysée à la recherche de signes de chiffrement ou de modifications malveillantes, ce qui permet d'identifier les menaces à un stade précoce et de garantir la disponibilité permanente de points de restauration sains.
Cette combinaison d'immuabilité et de détection des menaces renforce votre capacité à récupérer sans réintroduire les données infectées.
Captures d'écran et vérification des applications automatisées: chaque sauvegarde Datto est automatiquement testée et vérifiée. La plateforme effectue des contrôles au niveau des applications et fournit des preuves visuelles (captures d'écran) attestant que les systèmes peuvent démarrer et se restaurer correctement.
Pas de devinettes. Pas de surprises. Vous savez que vos sauvegardes fonctionneront parce que Datto le prouve.
Virtualisation instantanée, sur site ou dans le cloud: lorsque chaque minute compte, Datto permet une virtualisation instantanée, que ce soit sur un appareil local ou dans le Datto Cloud. Lancez des systèmes complets en quelques minutes, et non en plusieurs heures, et reprenez vos activités sans attendre la restauration complète des données.
Cela permet à votre entreprise de continuer à fonctionner, même en cas de perturbations majeures.
Vous souhaitez découvrir comment Datto aide les prestataires de services gérés (MSP) et les entreprises à assurer la continuité d'activité de bout en bout ? Découvrez la plateforme BCDR de Datto pour en savoir plus.
Vous souhaitez mettre en place une stratégie complète de continuité d'activité et de reprise après sinistre pour votre entreprise ? Téléchargez le « Guide ultime de la continuité d'activité et de la reprise après sinistre » pour découvrir les étapes clés qui vous permettront d'être prêt en cas de sinistre. Ce guide s'adresse aux équipes informatiques et aux fournisseurs de services gérés (MSP) qui doivent assurer la continuité de leurs systèmes, quoi qu'il arrive.




