O que é a regra de backup 3-2-1?
A regra de backup 3-2-1 é, há muito tempo, o padrão ouro para a proteção de dados. Seu apelo era a simplicidade - manter três cópias de seus dados, armazená-las em duas mídias diferentes e garantir que uma cópia esteja fora do local. Durante anos, ela ofereceu uma abordagem prática e confiável em uma época em que os backups eram, em sua maioria, locais e as ameaças eram muito menos complexas.
Mas isso foi naquela época.
O cenário de ameaças de hoje é drasticamente diferente. Os ataques cibernéticos, como o ransomware, começaram a visar a infraestrutura de backup juntamente com os dados de produção, com o objetivo de eliminar todos os caminhos para a recuperação. Acrescente a isso a mudança para ambientes de TI híbridos, sistemas sempre ativos e operações que priorizam a nuvem, e o modelo 3-2-1 começa a mostrar seus limites. O que antes funcionava para infraestruturas mais simples agora tem dificuldades para proteger contra a escala, a velocidade e a sofisticação das ameaças modernas.
Neste blog, vamos desvendar a estratégia de backup 3-2-1, explorar por que ela se tornou uma linha de base confiável e examinar suas limitações atuais. Também veremos como ela está evoluindo para modelos mais fortes, como o 3-2-1-1-0, que são projetados para fechar as lacunas que as ameaças modernas exploram. Por fim, também discutiremos como as soluções de continuidade de negócios e recuperação de desastres (BCDR) vão além do básico para proporcionar verdadeira resiliência em ambientes de TI complexos.
Qual é a regra 3-2-1 para backups?
A regra de backup 3-2-1 é uma estratégia testada pelo tempo para a proteção de dados. Ela recomenda manter três cópias de seus dados, armazenadas em dois tipos diferentes de mídia, com uma cópia mantida fora do local. Durante anos, ela serviu como modelo de referência para minimizar a perda de dados, seja por exclusão acidental, falha de hardware ou desastres locais. Sua força reside na simplicidade: criar redundância entre formatos e locais para garantir a capacidade de recuperação.
O modelo tornou-se um padrão do setor porque se alinhava bem com a forma como os ambientes de TI operavam no passado. As cargas de trabalho eram em grande parte no local, as ameaças eram limitadas em escala e os tempos de recuperação eram menos críticos do que são hoje. Nesse contexto, a regra 3-2-1 fornecia proteção consistente e confiável.
Vamos analisar isso em detalhes:
3 - Mantenha três cópias de seus dados
Isso significa manter seus dados primários de produção e pelo menos duas cópias de backup. O objetivo é reduzir o risco de perda total. Se uma cópia for corrompida ou perdida, as outras funcionarão como uma rede de segurança. Tradicionalmente, isso seria uma cópia ativa em sua estação de trabalho ou servidor, um backup no armazenamento local e uma terceira cópia em outro lugar.
A redundância é crucial. Até mesmo o sistema primário mais seguro pode falhar. Ter várias versões de seus dados melhora significativamente sua capacidade de recuperação sem grandes interrupções.
2 - Mantenha os backups em dois tipos diferentes de mídia
O armazenamento de todos os backups no mesmo tipo de mídia introduz um único ponto de falha. O uso de dois tipos diferentes de armazenamento - como um disco rígido externo e um backup na nuvem - aumenta a resiliência. Se um deles falhar devido a problemas de hardware, problemas de compatibilidade ou malware, o outro permanecerá acessível.
Em configurações tradicionais, isso poderia envolver o uso de um dispositivo de armazenamento conectado à rede (NAS) para um backup e fita magnética para outro. Hoje, a combinação pode incluir disco local, armazenamento em nuvem ou dispositivos de backup imutáveis. O objetivo é diversificar para que nenhuma falha tecnológica possa colocar todos os seus dados em risco.
1 - Mantenha uma cópia de backup fora do local
As cópias locais são vulneráveis a desastres em todo o site, como incêndios, inundações, roubo ou até mesmo ataques de ransomware que se espalham pela rede. Manter pelo menos uma cópia em uma localização geográfica separada garante a capacidade de recuperação mesmo quando o site principal é comprometido.
Cópias externas, como backups baseados em nuvem, oferecem opções durante a recuperação e reduzem sua dependência de um único local ou infraestrutura.
Quais são as deficiências do modelo de backup 3-2-1?
A regra de backup 3-2-1 tem servido bem às equipes de TI há décadas. Entretanto, à medida que as infraestruturas se tornam mais complexas e as ameaças se tornam mais sofisticadas, o modelo não cobre mais todas as bases. O ransomware agora visa diretamente os backups. Os ambientes que priorizam a nuvem adicionam novas camadas de complexidade e as empresas esperam uma recuperação mais rápida e confiável do que nunca.
Embora o 3-2-1 ainda ofereça uma base sólida, contar apenas com ele no ambiente atual deixa lacunas críticas. É aqui que ele deixa a desejar:
Vulnerabilidade a ransomware e ameaças cibernéticas
Os ataques modernos de ransomware não param nos dados de produção. Os atacantes agora vão atrás de ambientes de backup, criptografando ou excluindo backups para bloquear a recuperação e aumentar a vantagem. Se os backups forem armazenados on-line, na mesma rede ou não tiverem isolamento, eles estarão tão expostos quanto o ambiente de produção.
Pior ainda, se o ransomware infectar um sistema antes de ser detectado, o backup dos arquivos criptografados ou corrompidos poderá ser feito automaticamente. Isso significa que você está preservando os danos, tornando a recuperação quase impossível. Sem camadas adicionais essenciais, como imutabilidade ou armazenamento com air-gap, os próprios backups se tornam um risco.
Sem ênfase na integridade e na capacidade de recuperação do backup
A regra 3-2-1 informa onde e como armazenar cópias, mas não diz se essas cópias realmente funcionam quando você precisa delas.
Esse é um problema sério. Os backups não verificados geralmente falham na restauração durante momentos críticos. Sem testes e validação regulares, você está confiando em uma falsa sensação de segurança. Se seus backups não puderem ser restaurados de forma limpa, eles são tão bons quanto nenhum backup.
Não reflete a adoção moderna da nuvem e do SaaS
O modelo 3-2-1 original é anterior à ampla computação em nuvem e à adoção do SaaS. Ele não foi projetado com cargas de trabalho nativas da nuvem, máquinas virtuais ou aplicativos como o Microsoft 365 e o Google Workspace em mente.
A maioria das plataformas SaaS não inclui backups nativos robustos ou retenção de longo prazo. Se você mesmo não fizer o backup explícito desses dados, eles podem ser irrecuperáveis. Seguir a regra 3-2-1 sem adaptá-la aos serviços de nuvem e SaaS pode deixar grandes partes de seu ambiente desprotegidas.
Falta de foco nos objetivos de recuperação e continuidade dos negócios
O 3-2-1 tem tudo a ver com redundância. Entretanto, ele não aborda a rapidez ou a totalidade da recuperação.
Os objetivos de tempo de recuperação (RTOs) e os objetivos de ponto de recuperação (RPOs) são métricas essenciais para a continuidade dos negócios. O RTO é o tempo máximo aceitável que deve ser necessário para restaurar os sistemas após uma interrupção. O RPO define qual o nível aceitável de perda de dados, medido em termos de tempo entre os backups. O modelo 3-2-1 não leva em conta essas métricas de desempenho, que são essenciais para manter as operações em andamento durante uma interrupção.
Quer saber o que uma interrupção no serviço pode significar para a sua empresa — ou para os seus clientes? Use nossa Calculadora de Tempo de Recuperação e Custo de Tempo de Inatividade para descobrir o que realmente está em jogo e com que rapidez você precisa se recuperar.
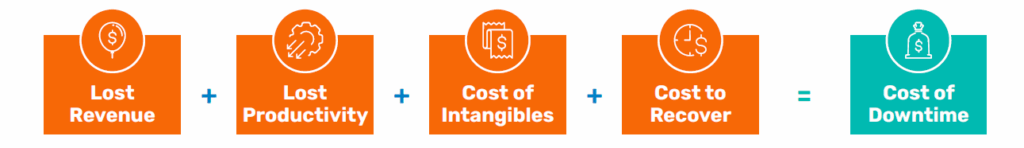
Fig. 1: Custo total do tempo de inatividade
Como a estratégia de backup 3-2-1 evoluiu?
À medida que as ameaças cibernéticas se tornam mais direcionadas e a infraestrutura se torna mais distribuída, o modelo tradicional 3-2-1 evoluiu para preencher as lacunas que antes eram deixadas em aberto. Essas estratégias modernas de backup vão além das ideias centrais de redundância e separação geográfica para adicionar imutabilidade, verificação e resiliência em camadas para atender às demandas atuais de TI e segurança.
Vamos dar uma olhada em como a regra 3-2-1 foi ampliada para modelos mais fortes e flexíveis.
Backup 3-2-1-1
A estratégia 3-2-1-1 baseia-se no modelo original, acrescentando uma camada extra crítica: uma cópia dos dados que é imutável ou armazenada off-line.
Isso significa que a cópia de backup adicionada não pode ser modificada ou excluída, mesmo se os invasores violarem seus sistemas. Quer seja armazenada em hardware com proteção contra ar ou em armazenamento em nuvem imutável, essa camada protege seus backups contra criptografia de ransomware ou ameaças internas. É um aprimoramento simples, mas poderoso, que torna a recuperação mais confiável diante dos ataques cibernéticos modernos.
Backup 3-2-1-1-0
O modelo 3-2-1-1-0 leva as coisas um passo adiante. Junto com uma cópia imutável ou off-line, ele enfatiza zero erros de backup. O "0" representa a verificação e o teste automatizados para garantir que seus backups estejam intactos e possam ser recuperados.
Essa variação garante que cada cópia funcione quando for mais importante. É ideal para organizações em que a confiabilidade, a precisão e a velocidade de recuperação são essenciais.
Quer saber mais? Leia nosso blog sobre a regra de backup 3-2-1-1-0 e veja como ela está revolucionando as estratégias modernas de backup.
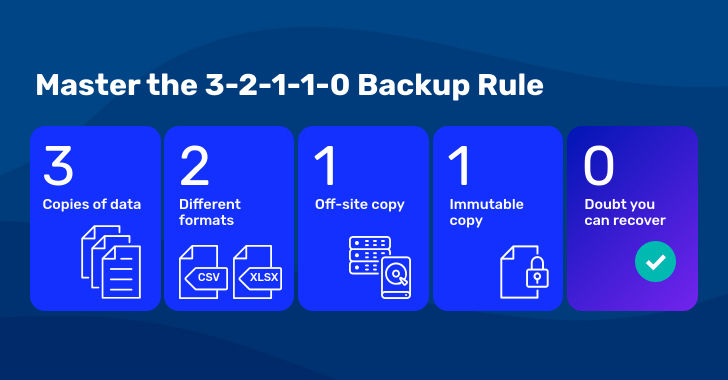
Fig 2: A estratégia de backup 3-2-1-1-0
Backup 3-2-2
O modelo 3-2-2 introduz outra camada de resiliência ao manter duas cópias de seus dados fora do local, geralmente em ambientes de nuvem diferentes ou em data centers geograficamente distantes.
Essa abordagem minimiza a dependência de um único backup externo. Se um local sofrer tempo de inatividade ou uma ameaça cibernética, o outro permanecerá disponível. É uma opção para organizações que precisam de alta disponibilidade em todos os seus sistemas distribuídos.
Backup 4-3-2
Projetado para ambientes de alta conformidade e alto tempo de atividade, o modelo 4-3-2 acrescenta ainda mais redundância. Ele inclui quatro cópias de seus dados armazenados em três locais separados, dois dos quais estão fora do local.
Essa estratégia suporta estruturas regulatórias rígidas e sistemas de missão crítica em que o tempo de inatividade ou a perda de dados não é uma opção. Embora seja mais complexa de gerenciar, ela oferece proteção robusta para empresas que não podem se dar ao luxo de correr riscos.
Como as soluções BCDR resolvem os problemas com o backup 3-2-1?
Embora a regra 3-2-1 descreva uma base sólida para armazenar e estruturar backups, ela não aborda o escopo completo da recuperação. É aí que entram as plataformas modernas de continuidade de negócios e recuperação de desastres (BCDR). Essas soluções combinam backup, verificação e recuperação em um sistema único e integrado, ajudando as empresas a se recuperarem de forma rápida, confiável e segura com o mínimo de interrupção.
Armazenamento de backup imutável
Os backups só são úteis se permanecerem intocados até que sejam necessários. Os backups imutáveis protegem os dados de serem alterados ou excluídos, seja devido a ransomware, ameaças internas ou erros acidentais.
Com a imutabilidade, as cópias de backup são bloqueadas contra alterações depois de gravadas. Isso garante que você sempre tenha um ponto de recuperação limpo, mesmo que seu ambiente de produção esteja comprometido. É uma última linha de defesa vital contra as ameaças mais perigosas da atualidade.
Verificação automatizada de backups
Um dos maiores riscos nas estratégias de backup é descobrir, tarde demais, que um backup falhou ou não pode ser restaurado.
As plataformas BCDR da Kaseya eliminam esse risco, verificando automaticamente cada backup. Essas verificações integradas garantem que os backups sejam completos, consistentes e restauráveis, dando às equipes a confiança de que a recuperação funcionará quando for mais importante.
Redundância de nuvem híbrida incorporada
As plataformas BCDR modernas replicam os dados localmente e na nuvem. Essa abordagem híbrida oferece o melhor dos dois mundos: recuperação rápida no local para incidentes cotidianos e proteção externa contra grandes interrupções, desastres ou falhas no data center.
O processo é automatizado, reduzindo a necessidade de esforço manual e garantindo que a redundância esteja sempre atualizada.
Backups frequentes com recuperação instantânea
A proteção contínua de dados é agora a expectativa. As soluções BCDR suportam RTOs e RPOs rigorosos, reduzindo o tempo de inatividade, minimizando a perda de dados e mantendo os sistemas críticos disponíveis quando ocorrem interrupções. Com backups automatizados de alta frequência e virtualização instantânea, as empresas podem voltar a ficar on-line em minutos após uma interrupção.
Vá do backup à resiliência com o Datto BCDR
As estratégias tradicionais de backup foram projetadas para criar cópias de dados. Mas hoje, a verdadeira resiliência significa ir além e garantir que o negócio possa se recuperar rapidamente, com segurança e sem comprometimento. É aí que o backup deve evoluir para a continuidade total dos negócios.
O Datto BCDR ajuda os MSPs e as equipes de TI a fazer exatamente isso. Ele fornece backups verificados, imutáveis e instantaneamente recuperáveis - tudo em uma única plataforma - para que você não esteja apenas armazenando dados, mas permaneça operacional, não importa o que aconteça.
Veja como a Datto torna isso possível:
Redundância híbrida: a Datto armazena seus dados tanto localmente quanto na nuvem segura da Datto. Os backups são primeiro salvos em dispositivos locais desenvolvidos especificamente para essa finalidade e, em seguida, replicados na nuvem, proporcionando acesso rápido para recuperação local e proteção fora do local em caso de incidentes de maior magnitude.
O Datto Cloud foi desenvolvido para resiliência, apresentando:
- Criptografia AES-256 para dados em repouso e em trânsito
- Autenticação de dois fatores (2FA) para restringir o acesso
- Armazenamento imutável que bloqueia edições ou exclusões não autorizadas
- Proteção geo-distribuída para redundância e conformidade
Juntos, esses recursos garantem que as cópias de backup permaneçam seguras, em conformidade e prontas para recuperação.
Resiliência contra ransomware: a Datto não apenas protege seus backups, mas também monitora ativamente a presença de ransomware. Cada backup é verificado em busca de sinais de criptografia ou alterações maliciosas, o que ajuda a identificar ameaças antecipadamente e garante que pontos de restauração intactos estejam sempre disponíveis.
Essa combinação de imutabilidade e detecção de ameaças fortalece sua capacidade de recuperação sem reintroduzir os dados infectados.
Captura de tela automatizada e verificação de aplicativos: todo backup da Datto é automaticamente testado e verificado. A plataforma realiza verificações no nível do aplicativo e fornece comprovação visual (capturas de tela) de que os sistemas podem inicializar e se recuperar corretamente.
Sem adivinhações. Sem surpresas. Você sabe que seus backups funcionarão porque a Datto prova isso.
Virtualização instantânea, localmente ou na nuvem: quando cada minuto conta, a Datto permite a virtualização instantânea, seja em um equipamento local ou na Datto Cloud. Inicie sistemas completos em questão de minutos, e não horas, e retome as operações sem precisar esperar pela recuperação total dos dados.
Isso mantém seu negócio em movimento, mesmo durante grandes interrupções.
Quer saber como a Datto ajuda MSPs e empresas a alcançar a continuidade de negócios de ponta a ponta? Explore a plataforma BCDR da Datto para saber mais.
Quer elaborar uma estratégia abrangente de continuidade de negócios e recuperação de desastres para sua empresa? Baixe o Guia Definitivo sobre BCDR para conhecer as etapas-chave para estar preparado para a recuperação. Ele foi desenvolvido para equipes de TI e MSPs que precisam manter os sistemas em funcionamento, aconteça o que acontecer.




