Was ist Social Engineering?
Cybersicherheit ist eine der größten Herausforderungen, denen sich Unternehmen heute stellen müssen. Leider haben rasante technologische Fortschritte, wie künstliche Intelligenz (KI) und maschinelles Lernen (ML), Cyberbedrohungen noch gefährlicher und schwieriger zu handhaben gemacht.
Bei der Cybersicherheit dreht sich alles in erster Linie um Technologie, Menschen und Prozesse; allerdings werden Menschen oft als das schwächste Glied in der Cybersicherheitskette angesehen. Laut dem „Data Breach Investigations Report 2023“ von Verizon waren bei mehr als 70 % der Sicherheitsvorfälle menschliche Faktoren beteiligt, darunter Social-Engineering-Angriffe, Fehler und Missbrauch. Es ist kein Geheimnis, dass Menschen Fehler machen und emotionale Wesen sind. Sie sind zudem die Zugangspunkte zu den Systemen und Daten Ihres Unternehmens.
Angreifer nutzen diese Schwachstellen und Möglichkeiten aus, um mithilfe von Social Engineering Cyberangriffe zu starten. Dies ist wohl die beliebteste Technik, mit der Angreifer menschliches Verhalten manipulieren, um sich mit großem Erfolg Zugang zu den Systemen und Daten eines Unternehmens zu verschaffen. Laut dem „Internet Crime Report 2022“ des Internet Crime Complaint Center (IC3) des FBI gingen dort über 800.900 Beschwerden über Phishing-Angriffe ein, wobei sich die Verluste auf über 10,3 Milliarden US-Dollar beliefen.
Lesen Sie weiter, um mehr über Social Engineering zu erfahren, was es so effektiv macht, wie KI es noch zerstörerischer macht und wie man sich vor Social Engineering-Angriffen schützen kann.
Was ist Social Engineering?
Social Engineering im Bereich der Sozial- und Politikwissenschaften bezieht sich auf das Konzept der Manipulation von Menschen, um menschliche Einstellungen oder soziales Verhalten in großem Umfang zu ändern. Es wird versucht, Menschen so zu beeinflussen, dass sie bestimmte Ziele erreichen oder bestimmte Handlungen effektiv und ohne Unterbrechung durchführen. Social Engineering ist eine Kombination aus zwei Wörtern: "Social" steht für eine Gruppe von Individuen, die eine Gesellschaft bilden, und "Engineering" für angewandte Wissenschaft, die zur Lösung von Problemen im Zusammenhang mit Menschen oder sozialen Fragen eingesetzt wird, ähnlich wie technische Probleme bei Maschinen. Nach dem frühen Konzept des Social Engineering werden Gesetze geschaffen, um menschliches Verhalten zu kontrollieren oder besser gesagt, um das Wohl der Gesellschaft zu sichern. Daher kann jedes Gesetz oder jede Regelung als Social Engineering bezeichnet werden.
Was ist das Ziel von Social Engineering?
Das Hauptziel des Social Engineering ist die Reform der Gesellschaft. Es zielt darauf ab, den sozialen Wandel durch die Beeinflussung bestimmter menschlicher Verhaltensweisen zu steuern.
Social Engineering gibt es schon seit jeher. Herrscher, Regierungen, Geschäftsleute und sogar ganz normale Männer und Frauen haben Social Engineering in der einen oder anderen Form genutzt, um soziales Verhalten zu manipulieren und zu lenken, um ihre Ziele effizient zu erreichen. Der niederländische Industrielle J.C. Van Marken führte den Begriff „sociale ingenieurs“ (Social Engineers) 1894 in einem seiner Essays ein. Laut Van Marken braucht die Welt Spezialisten, die menschliche (soziale) Probleme auf dieselbe Weise angehen können, wie technische Experten (Ingenieure) mit Maschinen und Prozessen umgehen. Seine Vorstellung von Social Engineering war es, das Leben der Menschen zu verbessern, und er war das perfekte Beispiel für einen Social Engineer. So errichtete er beispielsweise eine Wohnsiedlung, einen Kindergarten, Bibliotheken und Vereine, um die Lebensbedingungen seiner Mitarbeiter und deren Familien zu verbessern. Van Marken nutzte Social Engineering, um die Einstellungen und das Verhalten seiner Mitarbeiter zu verändern.
Leider ist das in der heutigen Welt der Bedrohungen nicht mehr der Fall. Social Engineering ist für Cyberkriminelle zu einer der am weitesten verbreiteten Angriffstechniken geworden, da es kostengünstig und einfach auszuführen ist. Social-Engineering-Angriffe werden in der Regel eingesetzt, um das Vertrauen einer Person oder mehrerer Personen zu gewinnen und so Zugang zu sensiblen Informationen und Anwendungen zu erhalten.
Warum ist Social Engineering so effektiv?
Der Mensch ist von Natur aus hilfsbereit und emotional. Social-Engineering-Angriffe machen sich diese einzigartigen menschlichen Eigenschaften und sozialen Fähigkeiten zunutze. Diese Art von Cyberangriffen zielt darauf ab, menschliche Emotionen auszunutzen, indem ein Gefühl der Angst oder Dringlichkeit erzeugt und ein Gefühl der Gier oder Schuld hervorgerufen wird. Daher kann sich die Hilfsbereitschaft einer Person oft in katastrophale Situationen verwandeln.
Social Engineering ist das perfekte Werkzeug für Cyberkriminelle, um legitim zu erscheinen und gleichzeitig ihr wahres Ich und ihre Motive zu verbergen. Sie nutzen diese Taktik, um Menschen auszunutzen, wenn sie verwundbar sind, z. B. wenn sie gestresst sind oder Multitasking betreiben. Bedrohungsakteure nutzen wichtige Zusammenhänge, die sie betreffen, oder gut formulierte Botschaften, die bei ihnen Anklang finden, um ihre Abwehrkräfte zu schwächen. So verwenden sie beispielsweise Sprachen, Werkzeuge und Kommunikationsmethoden, die dem Opfer vertraut sind, oder Strategien, die seine Existenzgrundlage bedrohen oder ihm das Gefühl geben, gefährdet zu sein.
Die Abbildungen 1 und 2 zeigen Beispiele für aktive Phishing-Angriffe mit Anmeldedaten, die auf Unternehmen abzielen und verschiedene ausgefeilte Techniken zur Umgehung der Verteidigung einsetzen. Bei diesen Kampagnen werden zeitnahe Köder verwendet, die für die Fernarbeit relevant sind, z. B. Passwortaktualisierungen, Besprechungsinformationen und Helpdesk-Tickets.
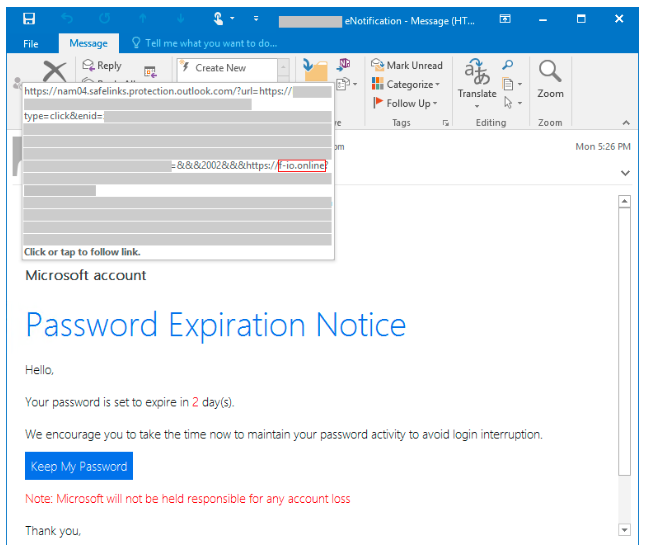
Abbildung 1. Phishing-E-Mail mit Hinweis auf den Ablauf des Kennworts. (Quelle: Microsoft)
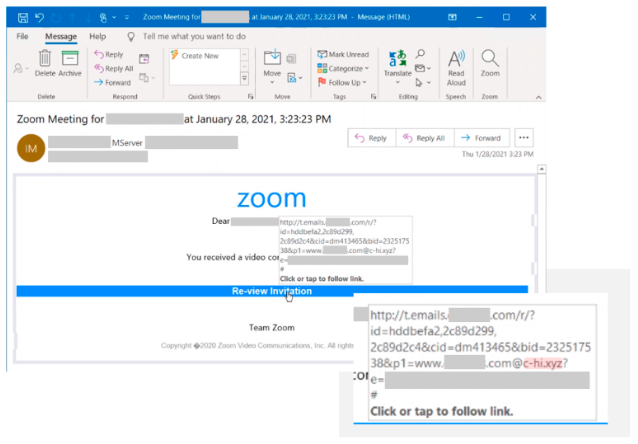
Abbildung 2. Phishing-Kampagne für Zoom-Meeting-Einladungen. (Quelle: Microsoft)
Was ist ein Social-Engineering-Angriff?
Unter Social-Engineering-Angriffen versteht man die psychologische Beeinflussung von Personen, damit diese bestimmte Handlungen ausführen. Bedrohungsakteure nutzen die soziale Natur des Menschen, um mit ahnungslosen Zielpersonen zu kommunizieren, ihr Verhalten zu beeinflussen und sie dazu zu bringen, Aktivitäten auszuführen oder wichtige Informationen preiszugeben. Sie verbergen ihre wahren Identitäten und Motive und geben sich als vertrauenswürdige Personen, die die Zielperson kennt, oder als hochrangige Beamte in der Organisation des Opfers aus.
Social-Engineering-Angriffe zielen darauf ab, menschliche Fehler oder Schwächen auszunutzen, indem sie ihr Vertrauen gewinnen und sie beeinflussen, anstatt auf IT-Schwachstellen abzuzielen oder in die Verteidigungssysteme eines Unternehmens einzubrechen, was viel schwieriger und zeitaufwändiger ist. Die bei Social-Engineering-Angriffen verwendeten Methoden mögen einfach erscheinen, aber sie sind überzeugend und sehr erfolgreich. Aus diesem Grund sind Social-Engineering-Angriffe bei Cyberkriminellen so beliebt.
Eine dringende E-Mail, die scheinbar von einem Mitarbeiter stammt und um vertrauliche Informationen bittet, eine E-Mail, die scheinbar vom IT-Team stammt und zur sofortigen Aktualisierung eines Kennworts auffordert, oder ein Angebot, sensible Geschäftsinformationen im Austausch gegen Geld preiszugeben, sind alles Beispiele für Social Engineering.
Was ist der häufigste Social-Engineering-Angriff?
Phishing ist die häufigste Social-Engineering-Technik, die Cyberkriminelle einsetzen, da sie kostengünstig, effektiv und einfach umzusetzen ist. Laut dem „Data Breach Investigations Report (DBIR) 2022“ von Verizon waren 36 % aller Datenpannen auf Phishing zurückzuführen. Phishing-Kampagnen werden per E-Mail und SMS durchgeführt.
Phishing, insbesondere Spear-Phishing-Angriffe, sind sehr zielgerichtet. Spear-Phishing-Angriffe lassen sich im Laufe der Zeit leicht modifizieren und auf bestimmte Opfer abstimmen. Phishing-Kampagnen können so konzipiert werden, dass sie auf besonders gefährdete Gruppen abzielen, wie z. B. Einwanderer, ältere Menschen und Menschen mit Behinderungen. Sobald die Bedrohungsakteure wichtige Informationen über die Zielpersonen gesammelt und ihre Rolle, Vorlieben, Abneigungen usw. verstanden haben, können sie eine maßgeschneiderte E-Mail-Kampagne gegen sie starten. Diese Art von Phishing-Angriffen richtet sich in der Regel an Führungskräfte und andere wichtige Entscheidungsträger in einem Unternehmen.
Phishing-Angriffe sind die Einstiegspunkte für eine Vielzahl von Cyberangriffen und Betrug. Sie können genutzt werden, um Malware zu installieren, oder sie sind strategisch so konzipiert, dass sie das Ziel dazu bringen, bestimmte Handlungen auszuführen, die dem Täter nützen, z. B. schädliche Websites zu besuchen, einen infizierten Anhang zu öffnen, Geld an Bedrohungsakteure zu senden oder sensible Informationen preiszugeben, die die persönliche oder organisatorische Sicherheit gefährden können.
Social-Engineering-Angriffe sind für IT-Sicherheitsexperten ein Albtraum, da sie äußerst überzeugend sind und in verschiedenen Formen auftreten. Erfahren Sie mehr über gängige Arten von Social-Engineering-Angriffen.
Was sind Beispiele für Social Engineering-Angriffe?
Es gibt viele Varianten von Social-Engineering-Angriffen, die jedoch alle ein gemeinsames Thema haben - die Manipulation der Zielperson, damit diese etwas unternimmt. Im Folgenden finden Sie einige Beispiele für Social Engineering aus der Praxis.
Medibank: Medibank Private Limited, einer der größten privaten Krankenversicherer Australiens, wurde im Oktober 2022 Opfer eines Cyberangriffs. Die Hacker verschafften sich mithilfe gestohlener Anmeldedaten eines Mitarbeiters Zugang zu den internen Systemen des Versicherers. Von dem Vorfall waren 9,7 Millionen Medibank-Kunden betroffen, deren persönliche Gesundheitsdaten im Dark Web veröffentlicht wurden.
Microsoft Azure-Wiper-Angriffe: Berichten zufolge warnte Microsoft Threat Intelligence Anfang dieses Jahres vor den Azure-Wiper-Angriffen durch die von der iranischen Regierung unterstützten APT-Akteure (Advanced Persistent Threat) MuddyWater und DEV-1084. Die Angreifer nutzten ungepatchte, mit dem Internet verbundene Geräte aus, erstellten Administratorkonten, installierten Web-Shells und stahlen Anmeldedaten. Die Täter nutzten zudem kompromittierte Azure Active Directory-Konten mit globalen Administratorrechten, um massiven Schaden anzurichten, darunter Datenverlust, Denial-of-Service-Angriffe (DoS) und Datenexfiltration.
Rockstar Games: Im September 2022 wurde der Gaming-Riese Rockstar Games Opfer eines Cyberangriffs, bei dem der Quellcode für „Grand Theft Auto 5“ und „Grand Theft Auto 6“ offengelegt wurde. Einer der Mitarbeiter klickte auf einen bösartigen Link, wodurch der Angreifer Zugriff auf das interne Netzwerk des Unternehmens erlangte.
Wie wird KI im Social Engineering eingesetzt?
KI-gestützte Lösungen wie ChatGPT haben nicht nur für Einzelpersonen und Unternehmen, sondern auch für Cyberkriminelle eine entscheidende Rolle gespielt. Auch wenn einige argumentieren, dass KI nicht zu 100 % genau oder perfekt ist, gibt es zahlreiche Hinweise darauf, dass KI ein leistungsstarkes Werkzeug sein kann, wenn sie richtig eingesetzt wird.
Joanna Stern, eine mit dem Emmy Award ausgezeichnete amerikanische Technologiejournalistin, führte ein Experiment durch, bei dem sie sich mithilfe von KI-Technologie klonte. Sie benutzte den KI-Klon, um sich einen Tag lang selbst zu ersetzen und seine Fähigkeiten zu testen. Das Ergebnis war überraschend. Ihr KI-Stimmenklon umging erfolgreich das biometrische Stimmsystem ihrer Bank und schaffte es auch, ihre Familie und den CEO von Snap Inc. zu täuschen. Evan Spiegel, zu täuschen.
Ein hochentwickeltes Tool wie KI in den Händen von Cyberkriminellen kann verheerend sein. Es ist heute viel einfacher als je zuvor, ein bösartiges Programm zu entwickeln. Selbst wer keine Programmierkenntnisse hat, kann mit ein paar Tastenanschlägen bösartigen Code erstellen. Künstliche Intelligenz automatisiert die Entwicklung von Malware und andere Prozesse wie Vorrecherchen und die Erstellung von Inhalten, so dass böswillige Akteure Angriffe in großem Maßstab durchführen können.
Mit Hilfe von KI-Tools können Cyberkriminelle auf einfache Weise große Mengen an Informationen aus verschiedenen Quellen sammeln, die dann für die Erstellung gezielter, personalisierter Nachrichten für Spear-Phishing-E-Mails verwendet werden können.
Die Bedrohung durch Deepfakes nimmt erheblich zu. Laut dem „Global Incident Response Threat Report“ von VMware gaben mehr als 65 % der Befragten an, dass sie bereits erlebt hätten, wie Deepfakes im Rahmen eines Angriffs eingesetzt wurden. Angreifer können mithilfe von KI-Algorithmen realistische Bilder, Audioaufnahmen und Videos erstellen, um sich als Organisation oder vertrauenswürdige Person auszugeben und das Ziel dazu zu verleiten, kritische Informationen preiszugeben oder böswillige Handlungen vorzunehmen.
Da KI-Algorithmen darauf ausgelegt sind, sich im Laufe der Zeit anzupassen und weiterzuentwickeln, können Bedrohungsakteure diese Tools nutzen, um ihre Angriffstaktiken zu verbessern, um Sicherheitskontrollen zu umgehen oder bösartige Aktivitäten unentdeckt durchzuführen.
Wie kann KI zur Bekämpfung von Social Engineering eingesetzt werden?
Nicht alle Hoffnung ist in Bezug auf KI verloren - zum Glück ist sie nicht nur auf Cyberkriminelle beschränkt. Auch Behörden, Organisationen und Sicherheitsexperten nutzen künstliche Intelligenz und maschinelles Lernen, um fortschrittliche Cyberbedrohungen wie Social Engineering zu bekämpfen.
Ihr Unternehmen kann KI einsetzen, um Schwachstellen in Ihrer Software, Ihren Systemen oder Ihrer IT-Infrastruktur zu identifizieren und so Katastrophen vorzubeugen. KI- und ML-gestützte Lösungen wie Security Event Management (SEM) und Security Information Management (SIM) beschleunigen die Erkennung von Bedrohungen und die Reaktion auf Vorfälle. Laut dem „Cost of a Data Breach Report 2023“ von IBM betrug die durchschnittliche Zeit bis zur Erkennung und Eindämmung einer Sicherheitsverletzung bei Unternehmen, die KI und Automatisierung einsetzten, 214 Tage, während sie bei Unternehmen, die diese Technologien nicht einsetzten, bei 322 Tagen lag.
Managed-Service-Anbieter (MSPs) können innovative Cybersicherheitslösungen wie „Datto Endpoint Detection and Response“ (EDR) und „Graphus“, eine automatisierte Plattform zum Schutz vor Phishing, nutzen, die mithilfe von KI und maschinellem Lernen komplexe Bedrohungen erkennen, die herkömmliche Spam- und Antivirenfilter umgehen, und so die Cybersicherheitsmaßnahmen ihrer Kunden weiter stärken.
Wie kann ein Unternehmen Social-Engineering-Angriffe verhindern?
Wie in den obigen Abschnitten beschrieben, beruhen Social-Engineering-Angriffe auf menschlichen Schwächen und Fehlern, was sie extrem unberechenbar macht. Schulen Sie Ihre Mitarbeiter darin, wie Social Engineering funktioniert, auf welche Anzeichen sie achten müssen und wie sie verdächtige Aktivitäten melden können.
Diese Angriffstaktiken nutzen personalisierte Nachrichten und scheinen von seriösen Absendern zu stammen, wodurch sie äußerst überzeugend wirken. Entwickeln Sie Schulungsprogramme, die bewährte Vorgehensweisen beinhalten, wie beispielsweise die Überprüfung der Absenderadresse vor dem Anklicken einer E-Mail, das sorgfältige Lesen der E-Mail-Kopfzeilen, das Überprüfen auf gefälschte URLs durch Bewegen des Mauszeigers darüber sowie das Achten auf Rechtschreibfehler. BullPhish ID ist eine Lösung für Sicherheitsschulungen und Phishing-Simulationen, mit der Sie das Risiko einer Cybersicherheitskatastrophe in Ihrem Unternehmen um bis zu 70 % senken können.
Ein weiteres tückisches Merkmal des Social Engineering ist das Erzeugen von Dringlichkeit oder das Setzen der Zielperson unter Druck. Ihre Mitarbeiter müssen sich in solchen Situationen in Acht nehmen und ihren Vorgesetzten konsultieren, bevor sie etwas unternehmen.
Wenn Sie KI ins Spiel bringen, kann sie herkömmliche Sicherheitssysteme wie Antivirus umgehen und in Ihrer IT-Umgebung unentdeckt bleiben. Die Sicherheitsrichtlinien Ihres Unternehmens müssen strenge Richtlinien für den Austausch von Informationen mit externen Parteien und die Verwendung nur von der IT genehmigter Tools für die Kommunikation und Zusammenarbeit enthalten.
Erstellen Sie interne Newsletter, um zu feiern, wenn Ihr Unternehmen einen Social-Engineering-Angriff erfolgreich identifiziert und verhindert hat. Dadurch wird das Bewusstsein Ihrer Mitarbeiter gestärkt und die Sicherheitslage Ihres Unternehmens verbessert.
Abwehr von Social Engineering-Angriffen mit Datto
Social Engineering hat viele Facetten, und die Taktik variiert je nach den Motiven des Social Engineers. Eines der Hauptziele von Social-Engineering-Angriffen ist die Exfiltration von Daten, wie wir im Fall von Medibank und Rockstar Games gesehen haben. Hacker haben es auf sensible Daten wie Quellcode, Geschäftspläne und Finanzinformationen abgesehen, um geistiges Eigentum zu stehlen, ein Unternehmen in Verlegenheit zu bringen oder Lösegeld von den Opfern zu erpressen. Wir haben auch den Vorfall des Azure-Wiper-Angriffs erörtert, bei dem von der iranischen Regierung unterstützte Hacker erfolgreich auf anfällige Systeme zugreifen und alle Azure-Ressourcen im Abonnement vollständig löschen konnten.
Leider gibt es keine Einheitslösung, um die verschiedenen Arten von ausgeklügelten Social Engineering-Angriffen zu bekämpfen. Deshalb brauchen Sie als MSP die richtigen Tools in Ihrem Technologie-Stack, um sicherzustellen, dass die geschäftskritischen Daten Ihrer Kunden auf Endgeräten und in der Cloud sicher sind.
Mit Datto Endpoint Detection and Response (EDR) können MSPs komplexe Bedrohungen schnell und effizient erkennen und darauf reagieren. Die integrierte kontinuierliche Endpunktüberwachung und Verhaltensanalyse sorgen für einen umfassenden Schutz der Endpunkte und geben Ihnen und Ihren Kunden die Sicherheit, die Sie verdienen.
Datto SaaS Protection+ für Microsoft 365 und Google Workspace schützt wertvolle SaaS-Daten vor dauerhaftem Verlust und gewährleistet dank der Ein-Klick-Wiederherstellungsfunktion eine schnelle Wiederherstellung nach Ransomware-Angriffen und bei Benutzerfehlern.
Datto Backup for Microsoft Azure ist eine umfassende Lösung für Geschäftskontinuität und Notfallwiederherstellung (BCDR), die speziell für MSPs wie Sie entwickelt wurde. Sie stellt sicher, dass die Workloads Ihrer Kunden in Azure, der öffentlichen Cloud-Computing-Plattform von Microsoft, geschützt sind und sich problemlos wiederherstellen lassen.
Sprechen Sie noch heute mit uns, um die Sicherheitsmaßnahmen Ihrer Kunden zu stärken und sich sicher gegen Social-Engineering-Angriffe zu wappnen.