Wat is social engineering?
Cyberbeveiliging is tegenwoordig een van de grootste uitdagingen voor bedrijven. Helaas heeft de snelle technologische vooruitgang, zoals kunstmatige intelligentie (AI) en machine learning (ML), cyberbedreigingen nog gevaarlijker en moeilijker te beheersen gemaakt.
Cyberbeveiliging draait voornamelijk om technologie, mensen en processen; mensen worden echter vaak gezien als de zwakste schakel in de cyberbeveiligingsketen. Volgens het ‘Data Breach Investigations Report 2023’ van Verizon speelde bij meer dan 70% van de inbreuken de menselijke factor een rol, waaronder social-engineering-aanvallen, fouten en misbruik. Het is geen geheim dat mensen fouten maken en emotionele wezens zijn. Zij vormen tevens de toegangspunten tot de systemen en gegevens van uw organisatie.
Cybercriminelen maken gebruik van deze zwakke plekken en kansen om via social engineering cyberaanvallen uit te voeren. Dit is misschien wel de meest gebruikte techniek die cybercriminelen inzetten om menselijk gedrag te manipuleren en zo met groot succes toegang te krijgen tot de systemen en gegevens van een organisatie. Volgens het Internet Crime Report 2022, opgesteld door het Internet Crime Complaint Center (IC3) van de FBI, ontving het centrum meer dan 800.900 klachten over phishingaanvallen, met een schade van meer dan 10,3 miljard dollar.
Lees verder om meer te leren over social engineering, wat het zo effectief maakt, hoe AI het nog destructiever maakt en hoe je je kunt verdedigen tegen social engineering-aanvallen.
Wat is social engineering?
Social engineering in het domein van de sociale en politieke wetenschappen verwijst naar het concept van het manipuleren van mensen om menselijke attitudes of sociaal gedrag op grote schaal te veranderen. Het probeert mensen te beïnvloeden om effectief en ononderbroken bepaalde doelen te bereiken of specifieke acties te ondernemen. Social engineering is een combinatie van twee woorden: "sociaal", wat symbool staat voor een groep individuen die een samenleving vormen, en "engineering", wat staat voor toegepaste wetenschap die gebruikt wordt om problemen met mensen of sociale kwesties op te lossen, vergelijkbaar met hoe technische kwesties in machines worden opgelost. Volgens het vroege concept van social engineering worden wetten gemaakt om menselijk gedrag te controleren of, beter gezegd, voor het welzijn van de samenleving. Daarom kan elke wet of elk bestuur social engineering genoemd worden.
Wat is het doel van social engineering?
Het hoofddoel van social engineering is maatschappelijke hervorming. Het heeft als doel sociale verandering te bewerkstelligen door bepaald menselijk gedrag te beïnvloeden.
Sociale manipulatie bestaat al sinds mensenheugenis. Heersers, regeringen, zakenlieden en zelfs gewone mannen en vrouwen hebben sociale manipulatie in een of andere vorm of hoedanigheid gebruikt om sociaal gedrag te beïnvloeden en te sturen, teneinde hun doelen op efficiënte wijze te bereiken. De Nederlandse industrieel J.C. Van Marken introduceerde de term ‘sociale ingenieurs’ in een van zijn essays uit 1894. Volgens Van Marken heeft de wereld specialisten nodig die menselijke (sociale) problemen op dezelfde manier kunnen aanpakken als technische experts (ingenieurs) dat doen met machines en processen. Zijn idee van social engineering was gericht op het verbeteren van het leven van mensen, en hij was zelf het perfecte voorbeeld van een sociale ingenieur. Zo bouwde hij bijvoorbeeld een woonpark, een kleuterschool, bibliotheken en sociale clubs om de levensomstandigheden van zijn werknemers en hun gezinnen te verbeteren. Van Marken maakte gebruik van sociale engineering om verandering teweeg te brengen in de houding en het gedrag van zijn werknemers.
Helaas is dat niet het geval in de huidige wereld vol bedreigingen. Social engineering is een van de meest gebruikte cyberaanvaltechnieken voor cybercriminelen geworden, omdat het goedkoop en eenvoudig uit te voeren is. Social engineering-aanvallen worden meestal gebruikt om het vertrouwen van een persoon of personen te winnen om toegang te krijgen tot gevoelige informatie en applicaties.
Waarom is social engineering effectief?
Mensen zijn van nature behulpzaam en emotioneel. Social engineering-aanvallen maken gebruik van deze unieke menselijke eigenschappen en sociale vaardigheden. Dit type cyberaanval is erop gericht menselijke emoties uit te buiten door een gevoel van angst of urgentie te creëren en een gevoel van hebzucht of schuld op te roepen. Daarom kan iemands bereidheid om te helpen vaak uitmonden in rampzalige situaties.
Social engineering is het perfecte middel voor cybercriminelen om legitiem over te komen en tegelijkertijd hun ware identiteit en motieven te verbergen. Ze gebruiken deze tactiek om mensen uit te buiten wanneer ze kwetsbaar zijn, zoals wanneer ze gestrest zijn of multitasken. Bedreigende actoren gebruiken belangrijke contexten over hen of goed geformuleerde berichten die bij hen aanslaan om hun verdediging te verlagen. Ze gebruiken bijvoorbeeld talen, hulpmiddelen en communicatiemethoden waarmee het slachtoffer vertrouwd is of strategieën die hun bestaansmiddelen bedreigen of waardoor ze zich in gevaar voelen.
Afbeeldingen 1 en 2 tonen voorbeelden van actieve credential phishing-aanvallen die gericht zijn op ondernemingen met verschillende geavanceerde technieken om de verdediging te omzeilen. Deze campagnes maken gebruik van tijdige lokmiddelen die relevant zijn voor werk op afstand, zoals wachtwoordupdates, vergaderinformatie en helpdesktickets.
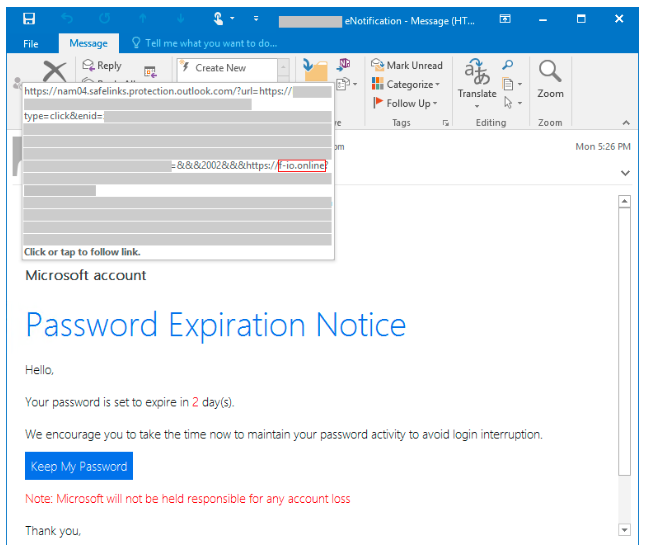
Afbeelding 1. Phishing-e-mail met bericht dat wachtwoord verlopen is. (Bron: Microsoft)
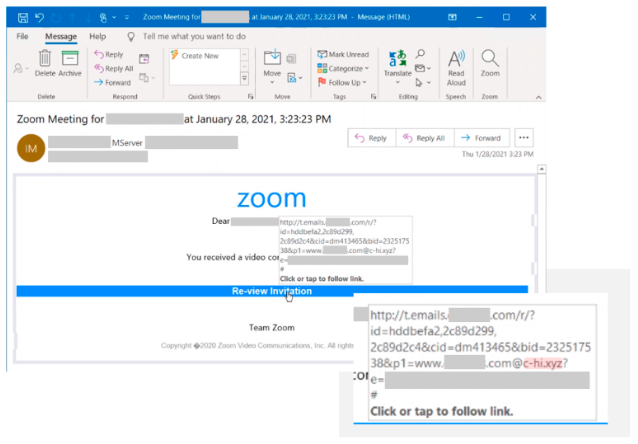
Afbeelding 2. Uitnodiging voor Zoom-vergadering phishingcampagne. (Bron: Microsoft)
Wat is een social engineering-aanval?
Een social engineering-aanval is het proces van het psychologisch manipuleren van personen om specifieke acties uit te voeren. Bedreigers vertrouwen op de sociale aard van mensen om te communiceren met nietsvermoedende doelwitten, hun gedrag te beïnvloeden en hen te verleiden activiteiten uit te voeren of belangrijke informatie vrij te geven. Ze verbergen hun echte identiteit en motieven en doen zich voor als vertrouwde personen die het doelwit kent of hoge functionarissen in de organisatie van het slachtoffer.
Social engineering-aanvallen zijn erop gericht menselijke fouten of zwakheden uit te buiten door hun vertrouwen te winnen en hen te beïnvloeden, in plaats van zich te richten op IT-kwetsbaarheden of in te breken in de verdedigingssystemen van een organisatie, wat veel moeilijker en tijdrovender is. De methoden die worden gebruikt bij social engineering-aanvallen lijken misschien eenvoudig, maar ze zijn overtuigend en zeer succesvol. Daarom zijn social engineering-aanvallen een populaire keuze onder cybercriminelen.
Een dringende e-mail die van een van de collega's lijkt te komen met een verzoek om vertrouwelijke informatie, een e-mail die van het IT-team lijkt te komen om een wachtwoord onmiddellijk bij te werken of het ontvangen van een aanbod om gevoelige bedrijfsinformatie vrij te geven in ruil voor geld zijn allemaal voorbeelden van social engineering.
Wat is de meest voorkomende social engineering-aanval?
Phishing is de meest voorkomende social-engineeringtechniek die cybercriminelen gebruiken, omdat deze goedkoop, effectief en eenvoudig toe te passen is. Volgens het Data Breach Investigations Report (DBIR) 2022 van Verizon speelde phishing een rol bij 36% van alle datalekken. Phishingcampagnes worden uitgevoerd via e-mail en sms-berichten.
Phishing, vooral spear phishing-aanvallen, zijn zeer doelgericht. Spear phishing-aanvallen kunnen gemakkelijk worden aangepast en afgestemd op specifieke slachtoffers. Phishing-campagnes kunnen zo worden ontworpen dat ze gericht zijn op bijzonder kwetsbare groepen, zoals immigranten, ouderen en mensen met een handicap. Zodra bedreigers kritieke informatie over de doelwitten hebben verzameld en inzicht hebben in hun rollen, sympathieën, antipathieën, enzovoort, kunnen ze een aangepaste e-mailcampagne tegen hen lanceren. Dit type phishingaanval is meestal gericht op leidinggevenden en andere belangrijke besluitvormers in een organisatie.
Phishing-aanvallen vormen de ingang tot een groot aantal cyberaanvallen en fraude. Ze kunnen worden gebruikt om malware in te zetten of strategisch zijn ontworpen om het doelwit te beïnvloeden om bepaalde acties uit te voeren die de dader ten goede komen, zoals het bezoeken van schadelijke websites, het openen van een geïnfecteerde bijlage, het sturen van geld naar bedreigers of het vrijgeven van gevoelige informatie die de persoonlijke of organisatorische veiligheid in gevaar kan brengen.
Social-engineering-aanvallen zijn een nachtmerrie voor IT-beveiligingsspecialisten, omdat ze zeer overtuigend zijn en in allerlei vormen voorkomen. Lees meer over veelvoorkomende soorten social-engineering-aanvallen.
Wat zijn voorbeelden van social engineering-aanvallen?
Er zijn veel varianten van social engineering-aanvallen, maar ze hebben allemaal een gemeenschappelijk thema - het doelwit manipuleren om actie te ondernemen. Hieronder staan enkele voorbeelden van social engineering uit de praktijk.
Medibank: Medibank Private Limited, een van de grootste particuliere zorgverzekeraars van Australië, werd in oktober 2022 het slachtoffer van een cyberaanval. De hackers kregen toegang tot de interne systemen van de zorgverzekeraar via gestolen inloggegevens van een van zijn medewerkers. Het incident had gevolgen voor 9,7 miljoen klanten van Medibank, wier persoonlijke medische gegevens op het dark web werden gepubliceerd.
Microsoft Azure-wiper-aanvallen: Eerder dit jaar zou Microsoft Threat Intelligence hebben gewaarschuwd voor de Azure-wiper-aanvallen door de door de Iraanse overheid gesteunde Advanced Persistent Threat (APT)-actoren MuddyWater en DEV-1084. De aanvallers maakten misbruik van niet-gepatchte apparaten die in verbinding stonden met het internet, creëerden beheerdersaccounts, installeerden webshells en stalen inloggegevens. De daders maakten ook gebruik van gehackte Azure Active Directory-accounts met globale beheerdersrechten om enorme schade aan te richten, zoals gegevensverlies, denial-of-service-aanvallen (DoS) en het wegsluizen van gegevens.
Rockstar Games: In september 2022 werd de gamegigant Rockstar Games het slachtoffer van een cyberaanval waarbij de broncode van Grand Theft Auto 5 en Grand Theft Auto 6 uitlekte. Een van hun medewerkers klikte op een schadelijke link, waardoor de aanvaller toegang kreeg tot het interne netwerk van het bedrijf.
Hoe wordt AI gebruikt in social engineering?
AI-gebaseerde oplossingen, zoals ChatGPT, hebben het spel veranderd, niet alleen voor individuen en organisaties, maar ook voor cybercriminelen. Hoewel sommigen beweren dat AI niet 100% accuraat of perfect is, blijkt uit meerdere onderzoeken dat AI een krachtig hulpmiddel kan zijn als het op de juiste manier wordt ingezet.
Joanna Stern, een Amerikaanse technologiejournaliste met een Emmy Award, voerde een experiment uit waarbij ze AI-technologie gebruikte om zichzelf te klonen. Ze gebruikte de AI-kloon om haar een dag lang te vervangen om de capaciteiten te beoordelen. Het resultaat was verrassend. Haar AI-stemkloon omzeilde met succes het stembiometrische systeem van haar bank en slaagde er ook in om haar familie en de CEO van Snap Inc. Evan Spiegel.
Een zeer geavanceerde tool als AI in de handen van cybercriminelen kan verwoestend zijn. Het is nu veel eenvoudiger dan ooit om een kwaadaardig programma te ontwikkelen. Zelfs mensen zonder enige programmeerkennis kunnen schadelijke code maken met een paar aanslagen op het toetsenbord. Kunstmatige intelligentie automatiseert de ontwikkeling van malware en andere processen zoals vooronderzoek en het maken van content, waardoor kwaadwillenden op grote schaal aanvallen kunnen uitvoeren.
Met AI-tools kunnen cybercriminelen eenvoudig grote hoeveelheden informatie uit verschillende bronnen verzamelen, die vervolgens kan worden gebruikt om zeer gerichte, gepersonaliseerde berichten te maken voor spear phishing e-mails.
De dreiging van deepfakes neemt aanzienlijk toe. Volgens het Global Incident Response Threat Report van VMware gaf meer dan 65% van de respondenten aan dat ze hadden gezien dat deepfakes werden ingezet als onderdeel van een aanval. Cybercriminelen kunnen AI-algoritmen gebruiken om realistische afbeeldingen, geluidsfragmenten en video’s te maken waarmee ze zich voordoen als een organisatie of een vertrouwde persoon, om het doelwit zo te misleiden dat het gevoelige informatie prijsgeeft of kwaadaardige acties onderneemt.
Omdat AI-algoritmen zijn ontworpen om zich in de loop van de tijd aan te passen en te evolueren, kunnen actoren in bedreigingen deze tools gebruiken om hun aanvalstactieken te verbeteren om beveiligingscontroles te omzeilen of onopgemerkt schadelijke activiteiten uit te voeren.
Hoe kan AI worden gebruikt om social engineering tegen te gaan?
Gelukkig is AI niet alleen voorbehouden aan cybercriminelen. Overheidsinstellingen, organisaties en beveiligingsprofessionals maken ook gebruik van kunstmatige intelligentie en machine learning om geavanceerde cyberbedreigingen zoals social engineering aan te pakken.
Uw organisatie kan AI inzetten om kwetsbaarheden in uw software, systemen of IT-infrastructuur op te sporen en zo rampen te voorkomen. Door AI en ML aangestuurde oplossingen, zoals Security Event Management (SEM) en Security Information Management (SIM), zorgen ervoor dat bedreigingen sneller worden gedetecteerd en incidenten sneller worden afgehandeld. Volgens het rapport ‘Cost of a Data Breach Report 2023’ van IBM bedroeg de gemiddelde tijd om een datalek te detecteren en in te dammen 214 dagen bij organisaties die gebruik maakten van AI en automatisering, terwijl dit bij bedrijven die deze technologieën niet hadden geïmplementeerd 322 dagen was.
Managed service providers (MSP's) kunnen profiteren van innovatieve cyberbeveiligingsoplossingen zoals Datto Endpoint Detection and Response (EDR) en Graphus, een geautomatiseerd platform ter bescherming tegen phishing, die gebruikmaken van AI en ML om geavanceerde bedreigingen te herkennen die traditionele spam- en antivirusfilters omzeilen, waardoor de cyberbeveiligingsmaatregelen van hun klanten verder worden versterkt.
Hoe kan een organisatie social engineering-aanvallen helpen voorkomen?
Zoals besproken in de bovenstaande secties, vertrouwen social engineering-aanvallen op menselijke zwakte en fouten, waardoor ze extreem onvoorspelbaar zijn. Train uw werknemers over hoe social engineering werkt, op welke tekenen ze moeten letten en hoe ze verdachte activiteiten moeten melden.
Deze aanvalstactieken maken gebruik van gepersonaliseerde berichten en lijken afkomstig te zijn van legitieme bronnen, waardoor ze zeer overtuigend overkomen. Ontwikkel trainingsprogramma’s waarin best practices worden behandeld, zoals het controleren van de afzender voordat er op een e-mail wordt geklikt, het zorgvuldig lezen van e-mailheaders, het controleren op vervalste URL’s door de muiscursor erover te bewegen, en het letten op spelfouten. BullPhish ID is een oplossing voor beveiligingsbewustzijnstraining en phishing-simulatie die het risico op een cyberbeveiligingsramp binnen uw organisatie met wel 70% kan helpen verminderen.
Een andere slinkse eigenschap van social engineering is het creëren van urgentie of het onder druk zetten van het doelwit. Uw werknemers moeten op hun hoede zijn voor dergelijke situaties en hun manager of superieuren raadplegen voordat ze actie ondernemen.
Wanneer je AI in de mix brengt, kan het traditionele beveiligingssystemen zoals antivirus omzeilen en onopgemerkt blijven in je IT-omgeving. Het beveiligingsbeleid van je bedrijf moet strikte richtlijnen bevatten voor het uitwisselen van informatie met externe partijen en het gebruik van alleen door IT goedgekeurde tools voor communicatie en samenwerking.
Maak interne nieuwsbrieven om te vieren wanneer uw organisatie met succes een social engineering-aanval heeft geïdentificeerd en voorkomen. Dit zal het bewustzijn onder uw werknemers verder vergroten en de beveiligingshouding van uw organisatie versterken.
Verdedig u tegen social engineering-aanvallen met Datto
Social engineering heeft vele facetten en de tactiek varieert afhankelijk van het motief of de motieven van de social engineer. Een van de hoofddoelen van social engineering-aanvallen is het exfiltreren van gegevens, zoals we hierboven hebben gezien in het geval van Medibank en Rockstar Games. Hackers richten zich op gevoelige gegevens zoals broncode, zakelijke blauwdrukken en financiële informatie om intellectueel eigendom (IP) te stelen, een entiteit in verlegenheid te brengen of losgeld af te persen van de slachtoffers. We hebben ook het Azure wiper attack incident besproken waarbij Iraanse hackers met steun van de overheid met succes toegang kregen tot kwetsbare systemen en alle Azure resources in het abonnement volledig wisten te wissen.
Helaas is er geen pasklare oplossing om de verschillende soorten geavanceerde social engineering-aanvallen te bestrijden. Daarom hebt u als MSP de juiste set tools nodig in uw technische stack om ervoor te zorgen dat de missiekritische gegevens van uw klanten op endpoints en in de cloud veilig zijn.
Met Datto Endpoint Detection and Response (EDR) kunnen MSP’s geavanceerde bedreigingen snel en efficiënt opsporen en erop reageren. De ingebouwde continue monitoring van eindpunten en gedragsanalyse zorgen voor een uitgebreide bescherming van eindpunten, waardoor u en uw klanten de gemoedsrust krijgen die u verdient.
Datto SaaS Protection+ voor Microsoft 365 en Google Workspace beschermt waardevolle SaaS-gegevens tegen definitief verlies en zorgt voor een snel herstel na ransomware-aanvallen en gebruikersfouten dankzij de herstelfunctie met één muisklik.
Datto Backup for Microsoft Azure is een uitgebreide oplossing voor bedrijfscontinuïteit en noodherstel (BCDR) die speciaal is ontwikkeld voor MSP’s zoals u. Deze oplossing zorgt ervoor dat de workloads van uw klanten in Azure, het openbare cloudplatform van Microsoft, worden beschermd en eenvoudig kunnen worden hersteld.
Neem vandaag nog contact met ons op om de beveiligingsmaatregelen van uw klanten te versterken en u met vertrouwen te wapenen tegen social engineering-aanvallen.