¿Qué es la ingeniería social?
La ciberseguridad es uno de los mayores retos a los que se enfrentan las empresas hoy en día. Desafortunadamente, los rápidos avances tecnológicos, como la inteligencia artificial (IA) y el aprendizaje automático (ML), han hecho que las amenazas cibernéticas sean aún más peligrosas y difíciles de gestionar.
La ciberseguridad gira principalmente en torno a la tecnología, las personas y los procesos; sin embargo, a menudo se considera que las personas son el eslabón más débil de la cadena de ciberseguridad. Según el Informe de Investigaciones sobre Fugas de Datos 2023 de Verizon, más del 70 % de las fugas de datos involucraron el factor humano, lo cual incluye ataques de ingeniería social, errores y uso indebido. No es ningún secreto que los seres humanos cometen errores y son seres emocionales. También son los puntos de entrada a los sistemas y datos de tu organización.
Los actores maliciosos se aprovechan de estas vulnerabilidades y oportunidades para lanzar ciberataques mediante la ingeniería social. Es, tal vez, la técnica de ciberataque más utilizada por los actores maliciosos para manipular el comportamiento humano y obtener acceso a los sistemas y datos de una organización con gran éxito. Según el Informe sobre Delitos en Internet de 2022 elaborado por el Centro de Denuncias de Delitos en Internet (IC3) del FBI, este recibió más de 800 900 denuncias relacionadas con ataques de phishing, con pérdidas que superaron los 10.3 mil millones de dólares.
Sigue leyendo para saber más sobre la ingeniería social, qué la hace tan efectiva, cómo la IA la hace aún más destructiva y cómo defenderte de los ataques de ingeniería social.
¿Qué es la ingeniería social?
La ingeniería social, en el ámbito de las ciencias sociales y políticas, se refiere al concepto de manipular a las personas para cambiar actitudes humanas o comportamientos sociales a gran escala. Intenta influir en las personas para lograr ciertos objetivos o llevar a cabo acciones específicas de manera efectiva y sin interrupciones. La ingeniería social es una combinación de dos palabras: «social», que simboliza un grupo de individuos que forman una sociedad, e «ingeniería», que significa ciencia aplicada utilizada para resolver problemas relacionados con el ser humano o cuestiones sociales, de manera similar a cómo se resuelven los problemas técnicos en las máquinas. Según el concepto inicial de ingeniería social, las leyes se crean para controlar el comportamiento humano o, más bien, para el bienestar de la sociedad. Por lo tanto, cualquier ley o forma de gobierno puede denominarse ingeniería social.
¿Cuál es el objetivo de la ingeniería social?
El objetivo principal de la ingeniería social es la reforma social. Su propósito es gestionar el cambio social influyendo en determinados comportamientos humanos.
La ingeniería social existe desde tiempos inmemoriales. Los gobernantes, los gobiernos, los empresarios e incluso hombres y mujeres comunes han utilizado la ingeniería social de alguna forma u otra para manipular y dirigir el comportamiento social con el fin de alcanzar sus objetivos de manera eficiente. El industrial holandés J.C. Van Marken introdujo el término sociale ingenieurs (ingenieros sociales) en uno de sus ensayos en 1894. Según Van Marken, el mundo necesita especialistas que puedan manejar los problemas humanos (sociales) de la misma manera en que los expertos técnicos (ingenieros) se ocupan de las máquinas y los procesos. Su idea de la ingeniería social era mejorar la vida de las personas, y él mismo fue el ejemplo perfecto de un ingeniero social. Por ejemplo, construyó un complejo residencial, un jardín de niños, bibliotecas y clubes sociales para mejorar las condiciones de vida de sus empleados y sus familias. Van Marken aprovechó la ingeniería social para generar un cambio en las actitudes y el comportamiento de sus empleados.
Desafortunadamente, ese no es el caso en el mundo actual, plagado de amenazas. La ingeniería social se ha convertido en una de las técnicas de ciberataque más utilizadas por los ciberdelincuentes, ya que es económica y fácil de ejecutar. Los ataques de ingeniería social suelen utilizarse para ganarse la confianza de una o varias personas con el fin de obtener acceso a información y aplicaciones confidenciales.
¿Por qué es eficaz la ingeniería social?
Los seres humanos son, por naturaleza, serviciales y emocionales. Los ataques de ingeniería social se aprovechan de estos rasgos humanos únicos y de las habilidades sociales. Este tipo de ciberataque tiene como objetivo explotar las emociones humanas creando una sensación de miedo o urgencia y apelando a la codicia o la culpa. Por lo tanto, la disposición de una persona a ayudar a menudo puede derivar en situaciones desastrosas.
La ingeniería social es la herramienta perfecta para que los ciberdelincuentes parezcan legítimos mientras ocultan su verdadera identidad y sus motivos. Utilizan esta táctica para aprovecharse de las personas cuando se encuentran en una situación de vulnerabilidad, como cuando están estresadas o realizando varias tareas a la vez. Los actores maliciosos utilizan contextos importantes relacionados con ellas o mensajes bien elaborados que les resuenan para bajar sus defensas. Por ejemplo, utilizan idiomas, herramientas y métodos de comunicación con los que la víctima está familiarizada, o estrategias que amenazan su sustento o les hacen sentir en riesgo.
Las figuras 1 y 2 muestran ejemplos de ataques activos de phishing de credenciales dirigidos a empresas, en los que se utilizan diversas técnicas sofisticadas para eludir las defensas. Estas campañas utilizan señuelos oportunos relacionados con el trabajo remoto, como actualizaciones de contraseñas, información sobre reuniones y tickets de servicio técnico.
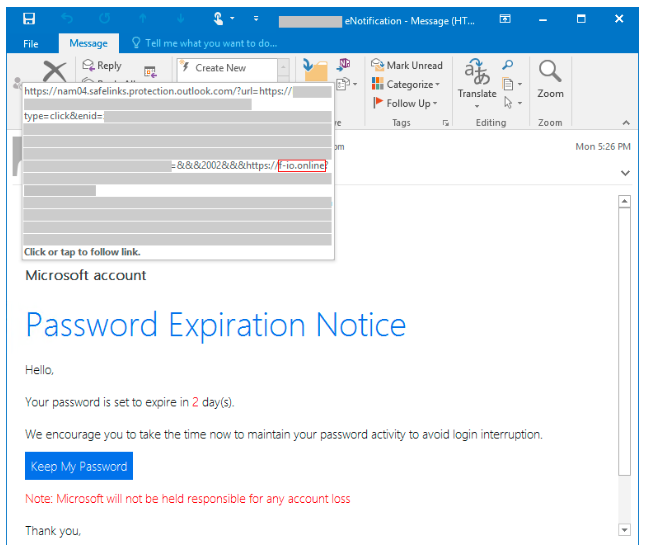
Figura 1. Correo electrónico de phishing con aviso de vencimiento de contraseña. (Fuente: Microsoft)
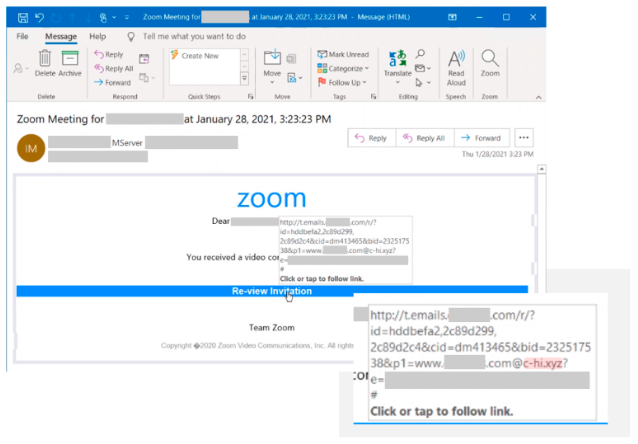
Figura 2. Campaña de phishing con invitaciones a reuniones de Zoom. (Fuente: Microsoft)
¿Qué es un ataque de ingeniería social?
Un ataque de ingeniería social es el proceso de manipular psicológicamente a las personas para que realicen acciones específicas. Los actores maliciosos se aprovechan de la naturaleza social de los seres humanos para comunicarse con víctimas desprevenidas, influir en su comportamiento y engañarlas para que realicen actividades o revelen información vital. Ocultando su verdadera identidad y sus motivos, se hacen pasar por personas de confianza que la víctima conoce o por altos cargos de la organización de la víctima.
Los ataques de ingeniería social tienen como objetivo aprovechar los errores o debilidades humanas ganándose su confianza e influyendo en ellas, en lugar de apuntar a vulnerabilidades de TI o irrumpir en los sistemas de defensa de una organización, lo cual es mucho más difícil y requiere mucho tiempo. Los métodos utilizados en los ataques de ingeniería social pueden parecer simples, pero son convincentes y muy exitosos. Es por eso que los ataques de ingeniería social son una opción popular entre los ciberdelincuentes.
Un correo electrónico urgente que parece provenir de uno de los compañeros de trabajo solicitando información confidencial, un correo electrónico que parece provenir del equipo de TI para actualizar una contraseña de inmediato o recibir una oferta para revelar información comercial sensible a cambio de dinero son todos ejemplos de ingeniería social.
¿Cuál es el ataque de ingeniería social más común?
El phishing es la técnica de ingeniería social más común que utilizan los ciberdelincuentes, ya que es económica, eficaz y fácil de implementar. Según el Informe de Investigaciones sobre Fugas de Datos (DBIR) de 2022 de Verizon, el 36 % de todas las fugas de datos estuvieron relacionadas con el phishing. Las campañas de phishing se llevan a cabo mediante correo electrónico y mensajes de texto.
El phishing, especialmente los ataques de spear phishing, son muy específicos. Los ataques de spear phishing pueden modificarse y adaptarse fácilmente a víctimas específicas con el tiempo. Las campañas de phishing pueden diseñarse para apuntar a grupos particularmente vulnerables, como inmigrantes, personas mayores y personas con discapacidades. Una vez que los actores maliciosos recopilan información crítica sobre los objetivos y comprenden sus funciones, gustos, aversiones, etc., pueden lanzar una campaña de correo electrónico personalizada contra ellos. Este tipo de ataque de phishing suele estar dirigido a ejecutivos y otros responsables clave de la toma de decisiones en una organización.
Los ataques de phishing son la puerta de entrada a una gran cantidad de ciberataques y fraudes. Pueden utilizarse para distribuir malware o diseñarse estratégicamente para influir en el objetivo a fin de que realice ciertas acciones que beneficien al autor del ataque, como visitar sitios web maliciosos, abrir un archivo adjunto infectado, enviar dinero a los autores de las amenazas o revelar información confidencial que pueda comprometer la seguridad personal u organizacional.
Los ataques de ingeniería social son una pesadilla para los profesionales de la seguridad informática, ya que son muy convincentes y se presentan de diversas formas. Conoce más sobre los tipos más comunes de ataques de ingeniería social.
¿Cuáles son algunos ejemplos de ataques de ingeniería social?
Existen muchas variantes de ataques de ingeniería social, pero todas tienen un objetivo común: manipular al destinatario para que realice una acción. A continuación se enumeran algunos ejemplos reales de ingeniería social.
Medibank: Medibank Private Limited, una de las aseguradoras de salud privadas más grandes de Australia, fue víctima de un ciberataque en octubre de 2022. Los hackers accedieron a los sistemas internos de la aseguradora mediante las credenciales de inicio de sesión robadas a uno de sus empleados. El incidente afectó a 9.7 millones de clientes de Medibank, cuya información médica privada fue divulgada en la dark web.
Ataques de borrado en Microsoft Azure: A principios de este año, según se informó, Microsoft Threat Intelligence advirtió sobre los ataques de borrado en Azure perpetrados por los actores de amenazas persistentes avanzadas (APT) MuddyWater y DEV-1084, respaldados por el gobierno iraní. Los atacantes se aprovecharon de dispositivos conectados a Internet sin parches, crearon cuentas de administrador, implementaron shells web y robaron credenciales de inicio de sesión. Los autores también utilizaron cuentas comprometidas de Azure Active Directory con privilegios de administrador global para causar daños masivos, tales como la pérdida de datos, la denegación de servicio (DoS) y la exfiltración de datos.
Rockstar Games: En septiembre de 2022, el gigante de los videojuegos Rockstar Games fue víctima de un ciberataque que provocó la filtración del código fuente de Grand Theft Auto 5 y Grand Theft Auto 6. Uno de sus empleados hizo clic en un enlace malicioso, lo que permitió al atacante acceder a la red interna de la empresa.
¿Cómo se utiliza la IA en la ingeniería social?
Las soluciones impulsadas por IA, como ChatGPT, han supuesto un cambio revolucionario, no solo para las personas y las organizaciones, sino también para los ciberdelincuentes. Aunque hay quien sostiene que la IA no es 100 % precisa ni perfecta, hay múltiples indicios de que la IA puede ser una herramienta poderosa cuando se le dan las instrucciones correctas.
Joanna Stern, una periodista estadounidense especializada en tecnología y ganadora de un premio Emmy, llevó a cabo un experimento utilizando tecnología de IA para clonarse a sí misma. Utilizó el clon de IA para sustituirla durante un día con el fin de evaluar sus capacidades. El resultado fue sorprendente. Su clon de voz creado por IA logró burlar el sistema de biometría de voz de su banco y también consiguió engañar a su familia y al director ejecutivo de Snap Inc., Evan Spiegel.
Una herramienta tan avanzada como la IA en manos de los ciberdelincuentes puede ser devastadora. Ahora es mucho más fácil desarrollar un programa malicioso que nunca. Incluso quienes carecen de conocimientos de programación pueden crear código malicioso con solo pulsar unas teclas. La inteligencia artificial automatiza el desarrollo de malware y otros procesos, como la investigación preliminar y la creación de contenido, lo que permite a los delincuentes lanzar ataques a gran escala.
Las herramientas mejoradas con IA permiten a los ciberdelincuentes recopilar fácilmente grandes volúmenes de información de diversas fuentes, que luego pueden utilizarse para crear mensajes altamente dirigidos y personalizados para correos electrónicos de spear phishing.
Las amenazas relacionadas con los deepfakes están aumentando considerablemente. Según el Informe global sobre amenazas y respuesta a incidentes de VMware, más del 65 % de los encuestados reveló haber visto cómo se utilizaban deepfakes como parte de un ataque. Los actores maliciosos pueden utilizar algoritmos de inteligencia artificial para crear imágenes, audio y videos realistas con el fin de suplantar a una organización o a una persona de confianza y engañar a la víctima para que revele información crítica o realice acciones maliciosas.
Dado que los algoritmos de IA están diseñados para adaptarse y evolucionar con el tiempo, los actores maliciosos pueden utilizar estas herramientas para mejorar sus tácticas de ataque con el fin de eludir los controles de seguridad o llevar a cabo actividades maliciosas sin ser detectados.
¿Cómo se puede utilizar la IA para combatir la ingeniería social?
No hay que perder toda la esperanza en la IA; afortunadamente, no se limita solo a los ciberdelincuentes. Las agencias gubernamentales, las organizaciones y los profesionales de la seguridad también aprovechan la inteligencia artificial y el aprendizaje automático para hacer frente a amenazas cibernéticas avanzadas como la ingeniería social.
Tu organización puede utilizar la inteligencia artificial (IA) para identificar vulnerabilidades en tu software, tus sistemas o tu infraestructura de TI con el fin de prevenir que ocurran desastres. Las soluciones impulsadas por IA y aprendizaje automático (ML), como la gestión de eventos de seguridad (SEM) y la gestión de información de seguridad (SIM), agilizan la detección de amenazas y la respuesta ante incidentes. Según el Informe sobre el costo de una filtración de datos 2023 de IBM, el tiempo promedio para detectar y contener una filtración fue de 214 días entre las organizaciones que utilizaron IA y automatización, mientras que fue de 322 días entre las empresas que no implementaron estas tecnologías.
Los proveedores de servicios administrados (MSP) pueden aprovechar soluciones innovadoras de ciberseguridad, como Datto Endpoint Detection and Response (EDR) y Graphus, una plataforma automatizada de defensa contra el phishing, que utilizan inteligencia artificial (IA) y aprendizaje automático (ML) para detectar amenazas avanzadas que eluden los filtros tradicionales de spam y antivirus, lo que fortalece aún más las iniciativas de ciberseguridad de sus clientes.
¿Cómo puede una organización ayudar a prevenir los ataques de ingeniería social?
Como se ha comentado en las secciones anteriores, los ataques de ingeniería social se basan en las debilidades y los errores humanos, lo que los hace extremadamente impredecibles. Capacite a sus empleados sobre cómo funciona la ingeniería social, las señales de alerta a las que deben prestar atención y cómo reportar actividades sospechosas.
Estas tácticas de ataque utilizan mensajes personalizados y parecen provenir de fuentes legítimas, por lo que resultan muy convincentes. Desarrolla programas de capacitación que incluyan prácticas recomendadas, como verificar la fuente antes de hacer clic en un correo electrónico, leer atentamente los encabezados de los correos, detectar direcciones URL falsificadas al pasar el cursor del mouse sobre ellas y revisar si hay errores ortográficos. BullPhish ID es una solución de capacitación en concientización de seguridad y simulación de phishing que puede ayudar a reducir hasta en un 70 % la probabilidad de que tu organización sufra un desastre de ciberseguridad.
Otra característica engañosa de la ingeniería social es crear una sensación de urgencia o presionar a la víctima. Sus empleados deben estar atentos a este tipo de situaciones y consultar con su gerente o superiores antes de tomar cualquier medida.
Cuando se incorpora la IA a la ecuación, esta puede eludir los sistemas de seguridad tradicionales, como los antivirus, y permanecer sin ser detectada en su entorno de TI. Las políticas de seguridad de su empresa deben incluir directrices estrictas sobre el intercambio de información con terceros y el uso exclusivo de herramientas aprobadas por el departamento de TI para la comunicación y la colaboración.
Cree boletines internos para celebrar cuando su organización identifique y prevenga con éxito un ataque de ingeniería social. Esto aumentará aún más la concienciación entre sus empleados y reforzará la postura de seguridad de su organización.
Protéjase contra los ataques de ingeniería social con Datto
La ingeniería social tiene muchas facetas, y sus tácticas varían según los motivos del ingeniero social. Uno de los principales objetivos de los ataques de ingeniería social es la filtración de datos, como hemos visto en los casos de Medibank y Rockstar Games mencionados anteriormente. Los hackers se enfocan en datos confidenciales como código fuente, planes de negocio e información financiera para robar propiedad intelectual (IP), avergonzar a una entidad o extorsionar a las víctimas para obtener un rescate. También analizamos el incidente del ataque de borrado de Azure, en el que hackers respaldados por el gobierno iraní lograron acceder a sistemas vulnerables y borrar por completo todos los recursos de Azure de la suscripción.
Desafortunadamente, no existe una solución única para combatir los diferentes tipos de ataques sofisticados de ingeniería social. Por eso, como proveedor de servicios de gestión (MSP), necesita contar con el conjunto adecuado de herramientas en su infraestructura tecnológica para garantizar la seguridad de los datos críticos de sus clientes, tanto en los dispositivos finales como en la nube.
La solución de detección y respuesta en terminales (EDR) de Datto permite a los proveedores de servicios gestionados (MSP) detectar y responder a amenazas avanzadas de manera rápida y eficiente. Su monitoreo continuo integrado de los terminales y su análisis de comportamiento ofrecen una defensa integral de los terminales, lo que les brinda a usted y a sus clientes la tranquilidad que se merecen.
Datto SaaS Protection+ para Microsoft 365 y Google Workspace protege los valiosos datos de SaaS contra la pérdida permanente y garantiza una recuperación rápida ante ataques de ransomware y errores de los usuarios gracias a la función de restauración con un solo clic.
Datto Backup for Microsoft Azure es una solución integral de continuidad del negocio y recuperación ante desastres (BCDR) diseñada exclusivamente para proveedores de servicios gestionados (MSP) como tú. Garantiza que las cargas de trabajo de tus clientes en Azure, la plataforma de computación en la nube pública de Microsoft, estén protegidas y se puedan recuperar fácilmente.
Contáctanos hoy mismo para reforzar las iniciativas de seguridad de tus clientes y defenderte con confianza contra los ataques de ingeniería social.